Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Android

Kapsül Haber Ajansı - Android haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Android haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Costa Cruises, Costa Uygulamasını Türkiye için Kullanıma Açtı Haber

Costa Cruises, Costa Uygulamasını Türkiye için Kullanıma Açtı

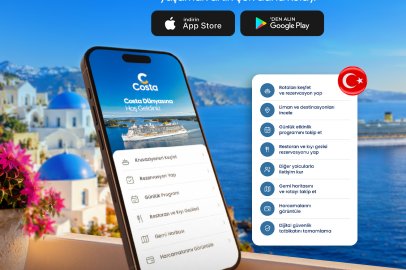
Uygulamanın Türkiye’de kullanıma sunulması, Costa’nın dinamik ve giderek daha fazla önem kazanan bu pazara yönelik artan odağının bir parçası. Şirket, son aylarda İstanbul, Ankara, İzmir Roadshow etkinlikleri, katıldıkları yurtiçi ve yurtdısı fuarlar, ülke genelinde yapılan birebir iş ortağı ziyaretleri, basın lansmanları gibi pazara özel çeşitli girişimlerle Türkiye’deki varlığını güçlendirdi. Bu çalışmaların tümü, Türk yolcular ve sektör iş ortaklarıyla daha yakın bir bağ kurulmasına katkı sağlıyor. Costa uygulaması, yolculara seyahatlerinin tüm aşamalarında eşlik ederek her adımı daha kolay ve daha sezgisel hâle getiriyor; üstelik artık tamamen Türkçe. Yolcular, hareket öncesinde kruvaziyer turlarını inceleyip rezervasyon yapabiliyor, rotaları ve kıyı gezilerini keşfedebiliyor, C|Club profillerini yönetebiliyor ve geminin alanlarıyla sunduğu deneyimler hakkında bilgi edinebiliyor. Gemiye bindikten sonra ise uygulama, günlük yaşamın doğal bir parçasına dönüşüyor: Yolcular etkinlik programına erişebiliyor, kıyı gezileri ve yemek seçenekleri için rezervasyon yapabiliyor, diğer yolcularla sohbet edebiliyor, geminin rotasını takip edebiliyor, harcamalarını anlık olarak görüntüleyebiliyor ve dijital güvenlik tatbikatını tamamlayabiliyor. Üstelik tüm bunları istedikleri zaman, doğrudan akıllı telefonlarından yapabiliyorlar. Costa’ya özgü İtalyan ruhunu yaşatan dijital deneyim Uygulama, pratik bir araç olmanın ötesinde, Costa deneyimini benzersiz kılan özelliklere açılan bir kapı niteliği de taşıyor. Yolcular uygulama üzerinden, yolculuğun kendisinin de varış noktasının bir parçasına dönüştüğü Deniz ve Kara rotalarını keşfedebiliyor. Yalnızca Costa’ya özgü Deniz Destinasyonları, denizde geçirilen zamanı içine çeken, sürükleyici deneyimlere dönüştürüyor. Kara Destinasyonları ise sıradanın ötesine geçmek üzere tasarlanmış kültür, gastronomi ve macera rotaları aracılığıyla her yerin özgün ruhunu ortaya çıkarıyor. Yolculuk boyunca Costa’nın kendine özgü İtalyan ruhu; misafirperverliğinde, mutfağında ve eğlence seçeneklerinde hayat buluyor ve yolculara hem canlı hem de otantik bir deneyim sunuyor. Önümüzdeki dönemde Türk yolcular, 2027 kış ve yaz sezonlarında çok çeşitli rotalar arasından seçim yapabilecek. Galataport kalkışlı Costa Pasifica Yunan Adaları program başta olmak üzere, Kuzey Avrupa’nın ikonik rotalarından Batı ve Doğu Akdeniz’e, Costa Smeralda ile Kanarya Adaları’ndan kış sezonundaki Karayipler kruvaziyerlerine kadar pek çok seçenek sunulacak. Costa’nın Uluslararası Bölge Direktörü Mirco Vassallo şöyle konuştu: “Costa uygulamasını Türkçe olarak kullanıma sunmak, teknik bir güncellemeden çok daha fazlası. Bu adım, Türk yolculara sorunsuz ve kişiselleştirilmiş bir kruvaziyer deneyimi sunma konusundaki samimi bağlılığımızı yansıtıyor. Türkiye, Costa için önemli bir pazar. Türk yolcuların, kruvaziyer tatillerini planlamaya başladıkları ilk andan itibaren sunduğumuz deneyimlerde kendilerini evlerinde gibi hissetmelerini istiyoruz.” Costa uygulaması, iOS ve Android cihazlara ücretsiz olarak indirilebilir. Kaynak: (KAHA) Kapsül Haber Ajansı
Bir Akıllı Telefon Kaç Yıl Kullanılabilir? Haber

Bir Akıllı Telefon Kaç Yıl Kullanılabilir?

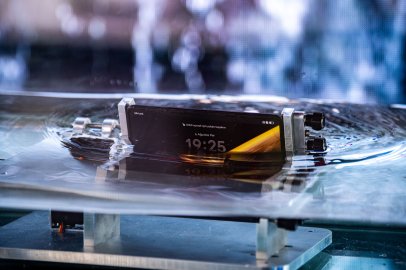
HONOR 600 ve 600 Pro’nun bataryaları beş yıllık kullanımın ardından yüzde 80’in üzerinde kapasite koruma hedefiyle geliştirilirken, HONOR 600 Lite 6 yıllık uzun ömürlü pil sağlığı iddiasıyla öne çıkıyor. HONOR Magic V6 ise 500 bin katlamaya kadar test edilen menteşe yapısı ve IP68/IP69 dayanıklılığıyla uzun süreli kullanım yaklaşımını destekliyor. Akıllı telefon satın alırken kamera, işlemci, ekran ve batarya kapasitesi hala en çok karşılaştırılan özelliklerin başında geliyor. Ancak telefonların performansı arttıkça kullanıcıların yanıt aradığı yeni bir soru daha öne çıkıyor: Aldığımız telefonu gerçekten kaç yıl kullanabiliriz? Bir akıllı telefonun kullanım ömrünü yalnızca işlemcisinin gücü ya da ilk gün sunduğu performans belirlemiyor. Bataryanın yıllar içindeki kapasite kaybı, cihazın günlük kullanımda fiziksel yıpranmaya karşı dayanıklılığı ve uzun vadede sunduğu kullanıcı deneyimi, telefonun gerçek kullanım süresini doğrudan etkiliyor. HONOR, 600 Serisi ve katlanabilir amiral gemisi HONOR Magic V6’da uzun süreli kullanım yaklaşımını uzun ömürlü batarya teknolojileri ve fiziksel dayanıklılık odağında şekillendiriyor. HONOR 600 ve HONOR 600 Pro, 6 yıl Android işletim sistemi ve 6 yıl güvenlik güncellemesi desteği sunarken, HONOR Magic V6’da bu süre 7 yıla kadar çıkıyor. Böylece bu modellerde donanımın yanı sıra cihazların yıllar boyunca güncel kalması da uzun vadeli kullanıcı deneyimini destekleyen unsurlardan biri haline geliyor. Bataryanın sınavı ilk gün değil, yıllar sonra Telefonların kullanım süresini belirleyen en önemli unsurlardan biri batarya sağlığı. Yüksek batarya kapasitesi tek başına yeterli olmazken, bataryanın yüzlerce şarj döngüsünün ardından ne kadar kapasite koruyabildiği giderek daha fazla önem kazanıyor. HONOR 600 ve HONOR 600 Pro'da kullanılan 6400 mAh batarya, HONOR laboratuvarlarında günde bir tam şarj ve deşarj döngüsünü simüle eden testlere göre 5 yıllık kullanımın ardından yüzde 80'in üzerinde kapasite koruma hedefiyle geliştirildi. Serinin HONOR 600 Lite modeli ise 6520 mAh bataryasıyla 6 yıllık uzun ömürlü pil sağlığı iddiasını öne çıkarıyor. Böylece yüksek batarya kapasitesi yalnızca günlük kullanım süresini artıran bir özellik olmaktan çıkarken, cihazın yıllar boyunca kullanılabilmesini destekleyen önemli teknolojilerden biri haline geliyor. Uzun kullanım için fiziksel dayanıklılık da gerekiyor Bir telefonu uzun yıllar kullanabilmek için bataryanın performansını korumasının yanı sıra cihazın günlük hayatın getirdiği fiziksel yıpranmaya karşı da dayanıklı olması gerekiyor. Bu yaklaşım HONOR Magic V6'da özellikle katlanabilir telefonların en kritik parçalarından biri olan menteşe ve ekran üzerinde kendini gösteriyor. SGS tarafından 500 bin katlamaya kadar test edilen HONOR Magic V6, güçlendirilmiş menteşe yapısının yanı sıra IP68 ve IP69 su ve toz direnci, düşme, çizilme ve aşınmaya karşı güçlendirilmiş ekran teknolojileriyle uzun süreli kullanım odağını donanım tarafına taşıyor. HONOR 600 Serisi de günlük kullanımda oluşabilecek darbelere karşı geliştirilen gövde yapısı ve su-toz dayanıklılığı özellikleriyle aynı yaklaşımı farklı bir segmentte sürdürüyor. Yıllar sonra ne sunacak? Akıllı telefonların performans seviyesinin giderek yükselmesi, cihaz değiştirme kararında yeni kriterleri beraberinde getiriyor. Kamera çözünürlüğü, ekran parlaklığı veya işlemci performansı kadar bataryanın yıllar içindeki performansı, cihazın fiziksel dayanıklılığı ve uzun vadede sunduğu kullanıcı deneyimi de telefon seçiminde giderek daha fazla önem kazanıyor. HONOR 600 Serisi ve HONOR Magic V6, batarya ömrü ve dayanıklılık tarafında sundukları teknolojilerle akıllı telefonlarda yalnızca ilk günkü performansa değil, yıllar boyunca devam eden kullanım deneyimine odaklanıyor. Kaynak: (KAHA) Kapsül Haber Ajansı
Türkiye, Android Tehditlerinin En Yoğun Görüldüğü Ülkeler Arasında Haber

Türkiye, Android Tehditlerinin En Yoğun Görüldüğü Ülkeler Arasında

Group-IB’nin tespit ettiği RemControl adlı Android truva atı, bir IPTV uygulaması olan TVTap’ın güncellemesi gibi görünen sahte bir APK üzerinden yayılıyor. Group-IB’nin 23 Eylül’de yayımladığı RemControl analizi, mağaza dışından kurulan bir uygulama güncellemesinin banka bilgilerini hedefleyen bir saldırıya nasıl dönüşebileceğini ortaya koyuyor. Kullanıcı güncelleme yaptığını düşünürken telefona RemControl adlı Android truva atı yerleşiyor. Zararlı yazılım, Erişilebilirlik hizmetini kötüye kullanarak banka uygulamalarının üzerine sahte giriş ekranları getiriyor ve PIN kodu, mobil bankacılık parolası ve kartın son kullanma tarihini ele geçirmeye çalışıyor. RemControl’ün bugünkü hedef listesinde Türk bankaları bulunmuyor; kampanya şu an İtalya, Fransa, İspanya, Polonya, Portekiz, Kanada ve Körfez ülkelerindeki bankaları hedefliyor. Ancak hedef listesi ve sahte ekranlar saldırganın sunucusundan geldiği için yeni bir ülkeyi eklemek, telefonlara yeni bir yazılım kurdurmayı değil, sunucudaki bir ayarı değiştirmeyi gerektiriyor. Türkiye Android tehditlerinde öne çıkıyor ESET Tehdit Raporu H1 2026’ya göre Türkiye, Aralık 2025 ile Mayıs 2026 arasında Android tehditlerinin en yoğun görüldüğü ülkeler arasında Ukrayna ile birlikte en üst dilimde yer aldı. Aynı dönemde en sık görülen Android tehdidi yüzde 14,7 payla Android/TrojanDropper.Agent oldu. Başka bir zararlıyı telefona kurmak üzere kullanılan bu tür yükleyicilerin ardından banka bilgilerini çalan Android/Spy.Banker ailesi yüzde 4,3 payla altıncı sırada. IPTV APK dosyaları Türkiye’de ilgi görüyor: Google Trends verilerine göre “iptv apk”, yıl boyunca yoğun aranan bir terim. Bu tablo, mağaza dışından uygulama indirme alışkanlığının taşıdığı riskin Türkiye açısından da önem taşıdığını gösteriyor. Sahte güncelleme, TV uygulamasının adını kullanıyor RemControl kampanyasında saldırganlar gerçek TVTap uygulamasını zararlı hâle getirmiyor. Bunun yerine uygulamanın güncellemesi gibi görünen bir APK hazırlıyor. Kullanıcıların alışık olduğu bir uygulamanın güncellemesiyle karşı karşıya olduklarını düşünmeleri, zararlı yazılımın telefona kurulmasını kolaylaştırıyor. Saldırganlar Google Play sayfasının kopyası olan sahte internet sayfaları hazırlıyor ve bu sayfalara Meta’nın reklam altyapısı üzerinden ziyaretçi çekiyor. TVTap Google Play’de bulunmadığı için bu uygulamayı sunan Google Play görünümlü sayfa, tek başına sahte olduğunu gösteriyor. Kurulum sırasında telefonun kendi güvenlik taraması Google Play Protect devre dışı bırakılıyor, ardından zararlı yazılım Erişilebilirlik hizmeti için izin istiyor. Erişilebilirlik izni banka ekranını sahte sayfayla kaplıyor Android’in Erişilebilirlik hizmeti, görme veya hareket kısıtı olan kullanıcıların cihazları kullanabilmesi için tasarlanmış bir özellik. Bu izni alan bir uygulama ekrandaki her öğeyi okuyabiliyor ve kullanıcı adına dokunabiliyor. RemControl bu izni aldıktan sonra telefonda hangi uygulamanın açık olduğunu izliyor. Hedef listesindeki bir banka uygulaması açıldığında bankanın gerçek ekranının üzerine sahte bir giriş sayfası getiriyor. Kullanıcıdan PIN kodu, mobil bankacılık parolası ve kartın son kullanma tarihi gibi bilgiler isteniyor. Bilgiler saldırgana gönderildikten sonra sahte ekran kapanıyor ve gerçek banka uygulaması yeniden görülüyor. ESET Türkiye Ürün ve Pazarlama Müdürü Can Erginkurban, yaptığı açıklamada “Bir uygulamanın tehlikeli olup olmadığı, nereden indirildiğinden çok kurulduktan sonra ne istediğinden anlaşılıyor. Meşru bir yayın uygulamasının ekranınızı okumasına ya da sizin yerinize dokunmasına ihtiyacı yok. Bir TV uygulaması Erişilebilirlik izni istiyorsa kurulumu orada durdurmak bankadaki paranızı korumanın en kısa yolu” dedi. En güvenli yol, yayın hizmetlerinin resmî uygulama mağazalarındaki uygulamalarını kullanmak; mağaza dışından kurulan uygulamalar hem güvenlik hem de yasal açıdan risk taşıyor. Mağaza dışından IPTV uygulaması veya güncellemesi indirirken şu dört noktaya dikkat: Sahte indirme sayfaları: Google Play görünümündeki bir internet sayfası, gerçek bir uygulama mağazası olduğu anlamına gelmiyor. TVTap gibi Google Play’de bulunmayan bir uygulamayı sunan Google Play görünümlü sayfa, tek başına sahte olduğunu gösteriyor. Adres çubuğundaki alan adı kontrol edilmeli. Bilinmeyen kaynaklardan uygulama yükleme: Bir TV uygulamasının güncellemesi başka bir uygulamanın kurulması için izin istiyorsa işlem durdurulmalı. VPN bağlantısı isteği: Yayın izlemek için kullanılan bir uygulamanın VPN bağlantısı kurmak istemesi dikkat edilmesi gereken bir durum. Erişilebilirlik izni: Meşru bir IPTV oynatıcısının ekranı okuması veya kullanıcı adına dokunması için bir nedeni bulunmuyor. Bu izin isteniyorsa uygulama kurulumu tamamlanmamalı. İzin zaten verildiyse cihaz bankacılık işlemleri için kullanılmamalı ve banka başka bir telefondan aranmalı. RemControl’ün bazı ayar ekranlarını kapatabilmesi nedeniyle zararlı uygulamanın kaldırılması güvenli modda gerçekleştirilmeli. Güvenli modda yalnızca telefonla birlikte gelen uygulamalar çalıştığı için zararlı yazılımın ekrana müdahale etmesi engellenebiliyor. Bunun için telefon kapatılıp yeniden açılırken üretici logosu göründüğünde ses kısma tuşu, ekranın alt köşesinde “Güvenli mod” yazısı görünene kadar basılı tutulabilir. Ardından tanınmayan uygulama kaldırılmalı ve telefon normal şekilde yeniden başlatılmalı. Kaldırma mümkün değilse son çare olarak fabrika ayarlarına dönülmeli. Kaynak: (KAHA) Kapsül Haber Ajansı
HONOR En Hızlı Büyüyen  Android Markası Oldu Haber

HONOR En Hızlı Büyüyen  Android Markası Oldu

Küresel yapay zeka cihaz ekosistemi şirketi HONOR, 2026 yılının ilk yarısında global akıllı telefon pazarındaki büyümesini sürdürdü. Uluslararası araştırma kuruluşu International Data Corporation’ın (IDC) verilerine göre HONOR, yılın ilk altı ayında küresel sevkiyatlarını geçen yılın aynı dönemine kıyasla yüzde 9 artırdı. Bu sonuçla marka, dünya genelinde sevkiyat bazında en hızlı büyüyen lider Android markası olurken aynı zamanda yıllık büyüme kaydeden tek Çinli Android akıllı telefon üreticisi olarak öne çıktı. HONOR’un küresel performansına Orta Doğu, Afrika ve Güneydoğu Asya pazarlarındaki güçlü büyüme oranları eşlik etti. HONOR, farklı pazarlarda genel daralma eğiliminin aksine sevkiyatlarını artırırken bazı önemli kategorilerde de liderliğe ulaştı. Orta Doğu’daki daralmaya rağmen yüzde 35 büyüdü Omdia verilerine göre Orta Doğu akıllı telefon pazarındaki sevkiyatlar 2026 yılının ilk yarısında yıllık bazda yüzde 13 geriledi. HONOR ise aynı dönemde yüzde 35 büyüyerek bölgedeki önde gelen markalar arasında büyüme kaydeden tek marka oldu. Pazar payı sıralamasında iki çeyrek üst üste bölgenin en büyük iki akıllı telefon markası arasında yer alarak Orta Doğu’daki konumunu korudu. Afrika’da yüzde 53’lük büyüme HONOR, 2026 yılının ilk yarısında Afrika pazarındaki güçlü performansını da sürdürdü. Akıllı telefon sevkiyatlarını yıllık bazda yüzde 53 artıran marka, açıklanan bölgesel sonuçlar içinde en yüksek büyüme oranını Afrika’da kaydetti. Bu performans, HONOR’un farklı kullanıcı ihtiyaçlarına ve fiyat segmentlerine yönelik ürün portföyüyle gelişmekte olan pazarlardaki varlığını güçlendirdiğini ortaya koydu. Güneydoğu Asya’da lider Omdia verilerine göre Güneydoğu Asya akıllı telefon pazarı 2026 yılının ilk yarısında sevkiyatlarda düşüş yaşadı. HONOR ise pazarın daraldığı bu dönemde yüzde 15 büyüyerek bölgedeki lider üreticiler arasında en yüksek büyüme oranına ulaştı. HONOR ayrıca 2026’nın ikinci çeyreğinde Malezya ve Filipinler gibi bölgenin önemli pazarlarında en hızlı büyüyen lider marka oldu. Katlanabilir telefonlarda yüzde 50’nin üzerinde pazar payı HONOR’un bölgedeki büyümesine katlanabilir akıllı telefon kategorisindeki performansı da katkı sağladı. IDC verilerine göre HONOR; Malezya, Singapur ve Hong Kong’un da aralarında bulunduğu önemli pazarlarda katlanabilir akıllı telefon kategorisinde yüzde 50’nin üzerinde pazar payına ulaşarak ilk sırada yer aldı. Kaynak: (KAHA) Kapsül Haber Ajansı
Araç İçi Multimedya Sistemlerini Hedef Alan Yeni Bir Zararlı Yazılım Kampanyası Tespit Edildi Haber

Araç İçi Multimedya Sistemlerini Hedef Alan Yeni Bir Zararlı Yazılım Kampanyası Tespit Edildi

Saldırının amacı reklam sahtekarlığı (ad fraud) ve diğer kötü niyetli faaliyetleri yürütmeyi sağlayan çok aşamalı zararlı yazılımları sisteme yerleştirmek. Kaspersky araştırmacıları, bu faaliyetin kötü şöhretli BadBox botnetiyle yakın bağlantılı bir tehdit aktörü olan MoYu Group ile ilişkili olabileceğini değerlendiriyor. Hedefte Araç İçi Multimedya Sistemleri Var Araç multimedya sistemleri fabrikasyon olarak monte edilebildiği gibi, sonradan eski model araçlara da entegre edilebiliyor. Üreticilerin arayüzleri kolayca özelleştirmek ve temel sistem bileşenlerini eklemek için sıklıkla Android işletim sistemini tercih etmesi, standart Android uygulamalarının ve dolayısıyla Android zararlı yazılımlarının büyük bölümünün bu cihazlarda da çalışabilmesine yol açıyor. Bu sistemler nadiren hassas kişisel veriler barındırsa da genellikle SIM kart yuvasına ve navigasyon ile yazılım güncellemeleri için kesintisiz internet bağlantısına sahip olmaları, onları siber saldırganlar için cazip bir hedef haline getiriyor. Bulaşma Vektörü: Kötüye Kullanılan Güncelleme Mekanizmaları Söz konusu zararlı yazılım, DoFun tarafından desteklenen Android tabanlı çeşitli multimedya ünitesi modellerinin ürün yazılımına (firmware) entegre güncelleme mekanizmaları üzerinden dağıtıldı. Kaspersky, yazılım dağıtım sürecindeki bu kötüye kullanım konusunda üreticiyi bilgilendirdi; DoFun yetkilileri ise sorunun giderildiğini bildirdi. Bulaşma zinciri, normal şartlarda analiz verilerini toplamak ve multimedya ünitesinin yazılımını güncellemekle görevli "TWCore" adlı meşru bir sistem uygulaması üzerinden başlıyor. TWCore, üreticinin sunucusundan hangi uygulamaların yüklenmesi veya güncellenmesi gerektiğine dair talimatlar alıyor. Saldırganlar bu iletişim kanalını kötüye kullanarak "JarService" adlı bir yükleyici (dropper) aracılığıyla daha önce bilinmeyen zararlı yazılımları doğrudan araç ünitelerine iletti. Tespitten kaçınmak üzere karmaşık ve çok aşamalı olarak kurgulanan bu süreçte zararlı yazılım, sisteme standart bir kullanıcı uygulaması gibi yüklendi; ancak herhangi bir kullanıcı arayüzü barındırmadığı için arka planda fark edilmeksizin çalışmayı sürdürdü. Kaspersky analistleri, saldırganların istenmeyen reklamlar görüntüleme, reklam sahtekarlığı gerçekleştirme ve ilave zararlı modüller indirme yeteneğine sahip dokuz farklı komut tanımladığını saptadı. Saldırganların ayrıca ekran çözünürlüğü, cihaz modeli, bağlı Wi-Fi ağının kimliği ve cihazın MAC adresi gibi cihaz ve ağ bilgilerini de ele geçirdiği belirlendi. MoYu Group Bağlantısı Kaspersky, bu kampanyayı daha önce TV alıcılarına (set-top box) yönelik gerçekleştirilen saldırılarla karşılaştırarak kampanya ile BadBox botnetiyle ilişkili MoYu Group arasındaki bağlantıları ortaya çıkardı. Ayrıca botnetin yönetim panelinde tespit edilen, web sayfası kodlarına gömülü URL'ler gibi teknik izlerin, PXYEDGE ve ProxyForU gibi konut tipi proxy (residential proxy) hizmetleri sunan web sitelerindeki unsurlarla örtüştüğü görüldü. BadBox botneti; Android TV kutuları, akıllı telefonlar ve tabletler gibi daha fabrikadan çıkmadan zararlı yazılımla enfekte edilmiş ele geçirilmiş cihazlardan oluşan geniş ölçekli bir ağ olarak biliniyor. Saldırganlar bu gizli arka kapıları kullanarak reklam sahtekarlığı yapıyor, veri sızdırıyor ve ev ağlarını yasa dışı proxy trafiği aktarıcılarına dönüştürüyor. Kaspersky Güvenlik Araştırmacısı Dmitry Kalinin, konuyla ilgili şu değerlendirmede bulundu: "Siber güvenlik uzmanlarının ve kolluk kuvvetlerinin BadBox botnet ağını çökertmeye yönelik tüm girişimlerine rağmen, bu yapıyla ilişkili aktörler dünya genelinde yeni cihazlara sızarak kötü niyetli faaliyetlerini sürdürüyor. Bu tür zararlı yazılımların yayılma yöntemleri, fabrikasyon arka kapılardan güvenliği ihlal edilmiş IPTV uygulamalarına kadar giderek çeşitleniyor. İncelediğimiz bu son vakada, meşru bir sistem uygulamasının yazılım güncelleme işlevini istismar eden çok daha gelişmiş bir dağıtım yöntemine tanık olduk. Tehdit aktörleri etki alanlarını kararlılıkla yeni platformlara genişletiyor. Bu tehdit, doğrudan araç sistemlerine göre kurgulanmış bir bulaşma zinciri üzerinden otomotiv multimedya ünitelerini hedef alan ilk zararlı yazılım olma özelliği taşıyor. Yaşananlar, modern otomotiv platformlarının zararlı yazılımlara karşı kapsamlı ve güçlü bir korumaya acilen ihtiyaç duyduğunu net bir biçimde gösteren ciddi bir uyarıdır." Kaynak: (KAHA) Kapsül Haber Ajansı

Siber Saldırılarda Yapay Zeka Etkisi Dikkat Çekiyor  Haber

Siber Saldırılarda Yapay Zeka Etkisi Dikkat Çekiyor 

Rapora göre 2026’nın ilk yarısı, saldırganların operasyonlarının verimliliğini ve ölçeklenebilirliğini nasıl geliştirmeye devam ettiklerini gösteriyor. Yapay zekâ (AI), bu gelişmede giderek daha önemli bir rol oynuyor. ESET, yapay zekâ ajanları tarafından kullanılan küçük işlevsel bileşenler olan yaklaşık 900 bin yapay zekâ becerisini analiz etti. On binlerce şüpheli ile binlerce açıkça kötü amaçlı örneği tespit etti. Yapay zekâ, kötü amaçlı yazılımların içinde de görülmeye başlıyor: ESET araştırmacıları, yürütme akışında üretken yapay zekâ kullanan bilinen ilk Android kötü amaçlı yazılımı olan PromptSpy’ı tespit etti. ESET Tehdit Önleme Laboratuvarları Direktörü Jiří Kropáč “Saldırganlar, tamamen yeni yöntem ve araçlara güvenmek yerine, yerleşik teknikleri yeni platformlara, teknolojilere ve kullanıcı davranışlarına hızla uyarlamaktadır. Bu yeni ekosistemdeki yapay zekâ becerilerinin sayısı şu anda hızla artıyor ve bu da saldırı yüzeyini daha da genişletiyor. Öte yandan, PromptSpy gelecekteki tehditlerde esnekliğin artma potansiyelini gösteriyor – ancak LLM’lerde kötüye kullanıma karşı dâhil edilen koruma önlemleri, bu teknolojinin benimsenmesini muhtemelen yavaşlatıyor” açıklamasını yaptı. Yapay zekâ becerileri, bir AI ajanına hangi hizmetleri veya araçları kullanacağı ve hangi verilere erişeceği dâhil olmak üzere belirli bir görevi nasıl yerine getireceğini söyleyen küçük eklentiler veya talimat setleridir. Yayımlanan rapor, Mimikatz veya Impacket gibi üçüncü taraf hackleme araçlarını kullanan kötü amaçlı yapay zekâ becerileri ile kalıcılık mekanizması (JSON dosyası) oluşturmak üzere tasarlanmış şüpheli, kendini değiştiren beceriler ve kendini değiştirmeye yarayan bir araç (Python kodu) hakkındaki ayrıntıları ele alıyor. Bu durum, ajanın öngörülemez davranışlarına veya bir saldırgan tarafından kötüye kullanılmasına yol açabilir. Son olarak, güvenlik tarayıcıları olarak pazarlanan, sahte bir güvenlik hissi yaratan ancak yalnızca temel tarama tekniklerini uygulayan (1990’ların antivirüs araçları gibi) ya da VirusTotal’da hash’lerin, URL’lerin ve IP adreslerinin itibarını sorgulayan, zararsız ancak sorunlu beceriler de bulunmaktadır. Sahte hata mesajlarından yararlanan bir sosyal mühendislik tekniği olan ClickFix, sahte CAPTCHA uyarılarının ötesine geçerek yapay zekâ temalı yardım sayfalarına, tarayıcı uzantılarına ve bulut kimlik doğrulama senaryolarına yayılmış durumda. AI-fix, saldırganların üretken yapay zekâya duyulan güveni nasıl istismar ettiğini göstermektedir; saldırganlar, yapay zekâ devlerinin alan adlarını kötüye kullanan sayfalarda, var olmayan sorunlara yönelik yapay zekâ tarafından üretilmiş sorun giderme içeriklerine ClickFix saldırı zincirlerini yerleştiriyor. ConsentFix ise kimlik bilgilerini çalma gereği duymadan bulut hesaplarını ele geçirmek için ClickFix tarzı etkileşimi OAuth yetkilendirme suistimaliyle birleştiren ve genellikle çok faktörlü kimlik doğrulamayı (MFA) atlayarak tamamen meşru oturum açma iş akışlarına dayanan, token hırsızlığına doğru bir evrimi vurgulamaktadır. ESET’in bu vektöre ilişkin tespitleri, 2025’in ikinci yarısı ile 2026’nın ilk yarısı arasında iki katından fazla artmış olup, bu durum faaliyetlerin devam ettiğini ve saldırganların uyum sağladığını göstermektedir. QR kodu kimlik avı rekor seviyelere ulaştı Oltalama kampanyaları da kullanıcı davranışlarına yanıt olarak gelişiyor. “Quishing” olarak da bilinen QR kodu oltalama, ESET telemetri verilerinde rekor seviyelere ulaştı saldırganlar, denetimleri atlatmak ve kullanıcı etkileşimini mobil cihazlara kaydırmak için QR kodlarına kötü amaçlı bağlantılar yerleştiriyor, aynı zamanda birçok kişinin kare desenli barkodlara duyduğu örtük güveni istismar ediyor. 2026 yılının ilk yarısında tespit edilen tüm kimlik avı e-postalarının yaklaşık yüzde 11’i QR kodlarını kullanıyordu ve QR kodu kimlik avı tehditleri en çok ABD’de (tespitlerin %19’u), İspanya’da (%17) ve Meksika’da (%6) yaygındı. Fidye saldırıları devam ediyor Fidye yazılımı faaliyetlerinde herhangi bir yavaşlama belirtisi görülmedi; saldırılar sırasında güvenlik yazılımlarını devre dışı bırakmak üzere tasarlanmış EDR katilleri kullanımına devam edildi. ESET Research, gerçek ortamda kullanılan 100'den fazla farklı EDR katili belgeledi ve yeni varyantlar düzenli olarak ortaya çıkmaya devam ediyor. 2026 yılının ilk yarısında fidye yazılımı saldırılarının sayısı artmaya devam etse de ödeme yapmaya istekli kurbanların sayısı tüm zamanların en düşük seviyesine ulaştı. Son zamanlarda yayımlanan üç sektör raporu, ödeme yapan kurbanların oranının yüzde 14–28 arasında olduğunu bildirerek bu düşüş eğilimini doğruladı. Kaynak: (KAHA) Kapsül Haber Ajansı

Opera’nın ABD ve Birleşik Krallık’taki Mobil Kullanıcı Sayısı Yüzde 48 Arttı Haber

Opera’nın ABD ve Birleşik Krallık’taki Mobil Kullanıcı Sayısı Yüzde 48 Arttı

Küresel tarayıcı ve yapay zekâ ajanı şirketi Opera, Android ve iOS tarayıcılarının 2026'nın ikinci çeyreğinde aylık aktif kullanıcı (MAU) sayısının geçen yılın aynı dönemine göre Birleşik Krallık'ta yüzde 66, ABD'de ise yüzde 40 arttığını açıkladı. Şirket, bu büyümenin Opera'nın dünyanın en rekabetçi ve en yüksek değerli tüketici pazarlarında daha fazla tercih edildiğini gösterdiğini belirtti. Büyüme yalnızca ABD ve Birleşik Krallık ile sınırlı kalmadı. Opera'nın geçen yıl Avrupa'da açıkladığı ivme de etkisini sürdürdü. Mobil büyüme, Avrupa Birliği'nin 2024 yılında yürürlüğe giren Dijital Piyasalar Yasası'nın (DMA) ardından hız kazandı. Düzenlemeyle birlikte iOS kullanıcıları ilk kez mobil tarayıcılarını özgürce seçebilecekleri bir tercih ekranına kavuşurken, Android kullanıcıları da mevcut tarayıcı alternatiflerini daha görünür şekilde değerlendirme imkânı buldu. Opera One for iOS, son bir yılda Avrupa genelinde yüzde 42 büyürken, en yüksek artış yüzde 103 ile Fransa'da gerçekleşti. ABD ve Birleşik Krallık'ta büyüme ivmesi ABD'de Opera One for iOS'un aylık aktif kullanıcı (MAU) sayısı yıllık bazda yüzde 50, Opera One for Android'in ise yüzde 30 arttı. Birleşik Krallık'ta ise aynı dönemde iOS'ta yüzde 93, Android'de yüzde 50 büyüme kaydedildi. Opera Mobil Başkan Yardımcısı (EVP) Jørgen Arnesen, büyümeye ilişkin değerlendirmesinde, "Büyümemiz, kullanıcıların bizi bilinçli olarak tercih etmesinden kaynaklanıyor. Şimdi gördüğümüz ise bu büyümenin ABD ve Birleşik Krallık'a da yayılması. İnsanlar bizi kendi istekleriyle keşfediyor; bu da ürünümüzün kendini kanıtladığını gösteriyor." ifadelerini kullandı. Kullanıcı deneyimine odaklanıyor Şirket, yıllardır devam eden istikrarlı büyümenin, düzenleyici adımların kullanıcı kazanımını destekleyebileceğini ancak kullanıcı bağlılığını tek başına garanti edemeyeceğini ortaya koyduğunu belirtti. Açıklamaya göre kullanıcılar yeni bir ürünü deneyebiliyor ancak uzun vadeli kullanım için ürünün gerçek bir değer sunması gerekiyor. Kullanıcı geri bildirimleri de Opera'yı ilk kez deneyenlerin, mobil tarayıcı deneyimini farklılaştıran temel özellikler sayesinde uygulamayı kullanmaya devam ettiğini gösteriyor. Bu özellikler arasında şunlar yer alıyor: Kayıt tutmayan, ücretsiz ve sınırsız kullanım sunan, abonelik veya veri kotası gerektirmeyen yerleşik VPN Sayfa yükleme sürelerini kısaltan ve gereksiz içerikleri ortadan kaldıran yerleşik reklam engelleyici Sekme Adaları (Tab Islands) ile otomatik sekme gruplandırma ve anında sekme arama gibi sezgisel sekme yönetimi özellikleri Kullanıcıların uygulama değiştirmeden veya ayrı bir internet sitesi açmadan doğrudan tarayıcı içinde arama yapmasını, içerik oluşturmasını ve sorularına yanıt almasını sağlayan yerleşik tarayıcı yapay zekâsı Opera, kullanıcı deneyimini geliştiren bu temel özellikleri yenilemeye devam ediyor. Şirketin verdiği bilgiye göre Opera One for iOS'un son güncellemesiyle kullanıcılar artık Opera sekmelerini, yer imlerini ve şifrelerini masaüstü bilgisayarları ile iPhone'ları arasında çift yönlü olarak senkronize edebiliyor. Güncellemeyle birlikte sekme arayüzüne medya kontrolleri de eklendi. Böylece kullanıcılar hangi sekmelerin ses oynattığını görebiliyor, bu sekmeleri tek dokunuşla sessize alıp yeniden sesini açabiliyor. Yerleşik tarayıcı yapay zekâsı da yeni yetenekler kazanırken, kullanıcılar artık çok modlu (multimodal) istemler kullanabiliyor ve iPhone'larındaki dosyaları doğrudan yapay zekâya yükleyerek işlem yapabiliyor. Opera for Android ise kısa süre önce 100. sürümüne ulaşmasının ardından, bu yazın futbol heyecanı öncesinde yenilenen başlangıç sayfasını ve futbola özel içerik hub’ı maç merkezini kullanıcıların erişimine açtı. Bu merkez sayesinde canlı skorlar, maç istatistikleri ve oyuncu sayfaları doğrudan tarayıcı üzerinden takip edilebiliyor. Şirketin paylaştığı verilere göre özelliğin kullanıma sunulmasının ardından Opera for Android'deki skorlar bölümünü ziyaret eden kullanıcı sayısı, İngiltere Premier Lig sezonundaki normal seviyelere kıyasla yüzde 70 arttı. Kullanıcılar, gol bildirimleri, maç istatistikleri ve yorumlar gibi içerikleri de aktif şekilde takip ediyor. Şirket, maç merkezinin kullanıcı odaklı ürün geliştirme yaklaşımının bir yansıması olduğunu belirterek, kullanıcıları yeni bir uygulama veya eklenti indirmeye yönlendirmek yerine ihtiyaç duydukları özellikleri doğrudan tarayıcının içine entegre ettiğini ifade etti. Opera One for Android ve Opera One for iOS, Google Play Store ve App Store üzerinden indirilebiliyor. Kaynak: (KAHA) Kapsül Haber Ajansı
HONOR İşletim Sistemi Duvarlarını Yıkıyor Haber

HONOR İşletim Sistemi Duvarlarını Yıkıyor

HONOR, MagicRing platformu ve HONOR Connect uygulamasıyla cihazlar arası deneyimi yeniden tanımlayarak işletim sistemi duvarını yıkıyor. Farklı işletim sistemleri arasındaki sınırlar ortadan kalkıyor ve kullanıcılar tüm cihazları tek ekran üzerinden kullanabiliyor. MagicOS tabanlı bu yapı sayesinde HONOR; akıllı telefon, tablet ve bilgisayarların yanı sıra iOS, Android, Windows ve macOS ekosistemleri arasında da kesintisiz bir bağlantı kurarak sektörde yeni bir standart oluşturuyor. Marka, model farkı ortadan kalktı HONOR Connect ile kullanıcılar artık yalnızca aynı marka cihazlar arasında değil, farklı işletim sistemleri arasında da sorunsuz çalışabiliyor. iOS, Android, Windows ve macOS arasında kesintisiz veri akışı sağlanırken uygulama pencerelerini cihazlar arasında sürükleyerek taşımak mümkün oluyor. Ekran yansıtma ve ikinci ekran kullanımı tek hamleyle gerçekleşiyor ve klavye/mouse ile birden fazla cihazı kontrol edilebiliyor. Dosya, görsel ve video transferinde de hızlı ve kablosuz çözüm sağlanıyor. Tek ekranda topluyor HONOR’un geliştirdiği MagicRing teknolojisi, akıllı cihazları otomatik olarak tanımlayarak tek bir sistem altında topluyor. Kullanıcıların manuel eşleştirme yapmasına gerek kalmadan cihazlar birbirini tanıyor ve anında bağlantı kuruyorlar. Böylece cihazlar arasında geçiş süresi ortadan kalkıyor, çoklu ekran kullanımı optimize ediliyor. Yapay zekâ ile ekran seçimi Global yapay zeka teknolojileri şirketi HONOR, Connect uygulamasıyla bir bağlantı çözümü değil, aynı zamanda AI odaklı ekosistem yaklaşımını da sunuyor. Sistem, kullanıcı alışkanlıklarını analiz ederek en doğru cihaz ve ekranı öneriyor, iş süreçlerini otomatik olarak optimize ediyor. Telefonda açılan bir içerik, bilgisayarda devam ettirilebiliyor ya da tablet anında ikinci ekran olarak konumlanıyor. Bildirimler ve uygulamalar da cihazlar arasında senkronize çalışıyor. HONOR, MagicRing ve HONOR Connect ile ‘cihaz’ odaklı yaklaşımı geride bırakarak teknoloji meraklılarına ‘ekosistem’ merkezli bir deneyim sunuyor. Kullanıcılar artık hangi cihazı kullandıklarından bağımsız olarak aynı iş akışı içinde kalabiliyor. Ekosistem yeni modellerle büyüyor HONOR, geçtiğimiz hafta satışa çıkan yeni MagicPad 4 ile birlikte cihaz ekosistemini daha güçlü bir noktaya taşıyor. HONOR Earbuds 4, aktif gürültü engelleme (ANC) ve yüksek çözünürlüklü ses performansıyla öne çıkarken; HONOR Watch 5, gelişmiş sağlık takibi, uzun pil ömrü ve akıllı yaşam özellikleriyle günlük kullanımı destekliyor. Daha erişilebilir segmentte konumlanan HONOR Earbuds X10 Lite, hafif yapısı ve dengeli ses deneyimiyle dikkat çekerken, HONOR Watch X5i ise temel sağlık ve fitness özelliklerini şık bir tasarımla sunuyor. HONOR Connect ve MagicRing altyapısı sayesinde bu cihazlar, MagicPad 4 ile bağlantılı çalışarak bildirim, ses ve veri akışını senkronize ediyor; kullanıcıların farklı cihazlar arasında kesintisiz bir deneyim yaşamasını sağlıyor. Kaynak: (KAHA) Kapsül Haber Ajansı
Akbank, NFC ile Ödeme Yapılabilen Tüm Akıllı Saatleri Kapsayan Öncü Banka Oldu Haber

Akbank, NFC ile Ödeme Yapılabilen Tüm Akıllı Saatleri Kapsayan Öncü Banka Oldu

Akbank, Huawei Watch 5, Watch GT, Watch Fit ve Ultimate 2 serilerini ödeme ekosistemine dâhil etti. Böylece banka, Türkiye’de NFC ile ödeme yapılabilen tüm akıllı saat modellerini kapsayan öncü banka oldu. Gerçekleştirilen entegrasyon sayesinde kullanıcılar, Türkiye’de en yaygın kullanılan akıllı saat serilerinden Huawei Watch 5, Watch GT, Watch Fit ve Watch Ultimate 2 ile POS cihazına saatlerini yaklaştırarak ödeme yapabilecek. Banka, daha önce Huawei Watch 3 ve Watch 4 modellerine bu uygulamayı getirmişti. Bu yeni entegrasyonla birlikte ise artık tüm Android cep telefonu sahibi Akbanklı Huawei akıllı saat kullanıcıları, kart veya telefon taşımadan alışverişlerini kolayca gerçekleştirebilecek. Geliştirdikleri inovasyon odaklı iş birlikleriyle, akıllı saatle ödeme deneyimini günlük hayatın doğal akışına taşıdıklarını belirten Akbank Dijital Çözümler ve Strateji Genel Müdür Yardımcısı Şebnem Dağ Güven, “Temassız ödemelerin hızla alışkanlığa dönüştüğü bir dönemde, giyilebilir teknolojiler bankacılıkta yeni bir deneyim katmanı hâline geliyor. Küresel giyilebilir ödeme pazarının 2032 yılına dek 245 milyar dolar hacme ulaşacağı öngörülüyor; bu büyümenin lokomotifi ise bugün işlemlerin yüzde 85’inden fazlasını karşılayan NFC teknolojisi ve akıllı saatler. Akbank Mobil temassız ödemeler içerisinde akıllı saat ödemelerinin payının son bir yılda %25’i aşan bir artışa sahip olması da bu trendin kuvvetli bir göstergesi. Akbank, bu küresel trendin ülkemizdeki öncüleri arasında. Bankacılığı, dijitalleşmeyle hayatın akışına doğal biçimde entegre etme stratejimizin bir yansıması olarak, Huawei ile Türkiye’de ilk olan bir entegrasyona imza atmıştık. Şimdi ise Huawei Watch GT entegrasyonunu tamamlayarak ülkemizde NFC ile ödeme yapılabilen tüm akıllı saatlere Akbank deneyimini taşıdık. Akbanklıları yeni nesil deneyimler ve yaşamın her anına değer katan çözümlerle buluşturmaya devam edeceğiz” dedi. Akbank, yeni entegrasyonla birlikte müşterilerine her yerde, her an temassız ödeme deneyimini sunuyor. Banka, inovatif iş birlikleri ve güçlü teknoloji yatırımlarıyla geleceğin bankacılık çözümlerini sunmaya devam ediyor. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.