Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Bitdefender

Kapsül Haber Ajansı - Bitdefender haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Bitdefender haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Yapay Zeka Asistanlarıyla Sohbet Ederken Alınması Gereken 5 Kritik Önlem Haber

Yapay Zeka Asistanlarıyla Sohbet Ederken Alınması Gereken 5 Kritik Önlem

Yapay zeka sohbet asistanları kısa sürede milyonlarca kişinin iş, eğitim ve günlük hayatında sürekli başvurduğu araçlara dönüştü. Kullanıcılar bu asistanlarla e-posta yazmaktan sağlık sorularına, iş belgelerinin özetlenmesinden kişisel dertlerin paylaşılmasına kadar çok geniş bir yelpazede sohbet ediyor. Samimi bir konuşma hissi veren bu deneyim, birçok kullanıcının platformu kendisine ait kapalı bir alan gibi görmesine yol açıyor. Oysa bu hizmetlerde yazılan her içerik sağlayıcının kullanım koşulları ve gizlilik politikaları çerçevesinde saklanıyor, güvenlik ihlali şüphesinde incelemeye alınabiliyor ve geçerli yasal taleplerde paylaşılabiliyor. Bu noktada Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, kullanıcıların yapay zeka asistanlarına neleri emanet ettiğini yeniden düşünmesi gerektiğini vurguluyor. "Yapay Zeka Asistanına Yazılan Her Bilgi Bir Sunucuda Saklanıyor" Yapay zeka sohbetlerinin gizlilik açısından çoğu zaman yanlış değerlendirildiğini belirten Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, "Yapay zeka asistanlarıyla kurulan iletişim bir arkadaşla konuşur gibi doğal ilerlediği için kullanıcılar çok daha rahat bilgi paylaşıyor. Bir e-postaya yazmaktan çekineceği şifreyi, banka bilgisini veya şirketine ait gizli bir dosyayı sohbet penceresine kolayca bırakabiliyor. Bu içerikler ise hizmet sağlayıcının sunucularında saklanıyor ve platformun politikalarına göre incelenebiliyor. Üstelik bir yapay zeka hesabının ele geçirilmesi, saldırgana kullanıcının aylar boyunca paylaştığı tüm sohbet geçmişine erişim imkanı sunuyor. Bu nedenle yapay zeka asistanlarına bir e-posta hesabı veya bulut depolama gibi yaklaşmak, güvenliğini önemsemek gerekiyor. Paylaşılan bilginin kontrolü kullanıcının elinden çıktığı anda geri almak çoğu zaman mümkün olmuyor." dedi. Alev Akkoyunlu, yapay zeka asistanlarıyla sohbet ederken alınması gereken 5 önlemi paylaşıyor: 1. Sohbet penceresini kişisel bir günlük gibi kullanmayın. Yapay zeka asistanına yazılan her içerik, hizmet sağlayıcının kullanım koşulları doğrultusunda saklanabilir ve politika ihlali şüphesinde incelemeye alınabilir. Bu platformlara yazdıklarınızın kalıcı bir kayıt oluşturduğunu unutmayın ve başkalarının görmesini istemeyeceğiniz bilgileri paylaşmaktan kaçının. 2. Şifre, kimlik ve finansal bilgilerinizi asla paylaşmayın. Şifreler, hesap kurtarma kodları, kredi kartı ve banka bilgileri, T.C. kimlik numarası gibi hassas verileri hiçbir koşulda yapay zeka asistnına yazmayın. Bir belgeyi özetletmek veya bir formu doldurtmak istediğinizde, bu tür bilgileri içeren bölümleri önceden çıkarın ya da gizleyin. 3. İş belgelerini ve başkalarına ait verileri yüklemeden önce iki kez düşünün. Şirketinize ait gizli dosyaları, müşteri listelerini, sözleşmeleri ve iç yazışmaları yapay zeka asistanına yüklemek, bu verilerin kurum dışındaki bir sunucuda saklanması anlamına gelir. Kurumsal belgelerle çalışmadan önce şirketinizin yapay zeka kullanım politikasını kontrol edin. Aynı dikkati arkadaşlarınıza, ailenize veya iş arkadaşlarınıza ait kişisel bilgiler için de gösterin. 4. Gizlilik ve veri ayarlarınızı gözden geçirin. Kullandığınız yapay zeka hizmetinin gizlilik ayarlarından sohbet geçmişinin ne kadar süre saklandığını, içeriklerin modelin geliştirilmesinde kullanılıp kullanılmadığını ve hangi uygulamalarla hesap bağlantısı kurulduğunu kontrol edin. İhtiyaç duymadığınız sohbetleri silin, kullanmadığınız entegrasyonları kaldırın ve belge yüklemeden önce hizmetin gizlilik politikasını okuyun. 5. Yapay zeka hesabınızı güçlü bir güvenlik katmanıyla koruyun. Ele geçirilen bir yapay zeka hesabı, saldırgana tüm sohbet geçmişinizi ve bu sohbetlerde paylaştığınız bilgileri sunar. Hesabınız için benzersiz bir şifre kullanın ve iki adımlı doğrulamayı etkinleştirin. Bitdefender SecurePass güçlü ve benzersiz şifreler oluşturup yönetmenize yardımcı olurken, Bitdefender Digital Identity Protection kişisel verilerinizin ve hesaplarınızın internette açığa çıkıp çıkmadığını izleyerek olası riskleri erken fark etmenizi sağlar. Kaynak: (KAHA) Kapsül Haber Ajansı

Akıllı Gözlük Kullanırken Verileri Korumanın 5 Yolu Haber

Akıllı Gözlük Kullanırken Verileri Korumanın 5 Yolu

Akıllı gözlüklerin yaygınlaşmasıyla birlikte cihaz güvenliğinin ve bilinçli paylaşım alışkanlıklarının önem kazandığını belirten Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, akıllı gözlük kullanıcılarının alması gereken 5 kritik önlemi paylaşıyor. Kamera özellikli akıllı gözlükler kısa sürede teknoloji meraklılarının ürünü olmaktan çıkıp günlük hayatın parçası haline gelecek. Eller serbest fotoğraf ve video çekimi, sesli asistan desteği, anlık çeviri ve görme güçlüğü yaşayan kullanıcılar için sunulan erişilebilirlik özellikleri bu cihazları geniş bir kitle için cazip kılıyor. Ancak bu cihazlar kamerayı ve mikrofonu göz hizasına taşıdığı için, kullanıcının gördüğü ve duyduğu her şeyi kayda alma potansiyeli taşıyor. Gözlüğün eşleştirildiği telefon, bağlı olduğu hesap ve yapay zeka özelliklerinin işlediği veriler de bu tabloya ekleniyor. Bu noktada Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, akıllı gözlüklerden güvenle yararlanmak için cihazın bir aksesuar gibi görülmemesi ve telefon kadar özenle yönetilmesi gerektiğine dikkat çekiyor. "Akıllı Gözlük, Göz Hizasında Taşınan Bir Bilgisayardır" Akıllı gözlüklerin bir moda aksesuarı görünümünde güçlü bir giyilebilir teknoloji olsa da veri toplama cihazı olduğunu belirten Akkoyunlu, "Akıllı gözlükler kamera, mikrofon, internet bağlantısı ve yapay zeka özelliklerini tek bir cihazda bir araya getiriyor. Bu da onları göz hizasında taşınan bir bilgisayara dönüştürüyor. Kullanıcıların büyük bölümü telefonlarında şifre, güncelleme ve uygulama izinlerine dikkat ederken aynı özeni gözlüklerine göstermiyor. Oysa gözlükle çekilen her fotoğraf ve video eşleştirildiği telefona, çoğu zaman da bir bulut hesabına aktarılıyor. Yapay zeka asistanına sorulan her soru ise görüntü ve ses verisinin işlenmesi anlamına gelebiliyor. Paylaşım aşamasında da benzer bir dikkat gerekiyor. Göz hizasından çekilen görüntüler çevredeki kişileri, ev ve iş yeri detaylarını ya da konum bilgisini fark edilmeden kareye dahil edebiliyor. Bu cihazlardan güvenle yararlanmanın yolu, onları telefonumuz kadar bilinçli yönetmekten geçiyor." dedi. Akıllı Gözlük Kullanıcılarının Alması Gereken 5 Önlem 1. Gözlüğünüzü ve eşleştirdiğiniz uygulamayı güncel tutun. Üreticiler güvenlik açıklarını kapatan ve gizlilik korumalarını güçlendiren güncellemeleri düzenli olarak yayınlıyor. Gözlüğün yazılımını ve telefonunuzdaki eşlik uygulamasını otomatik güncellemeye alın. Cihazınızı yalnızca yetkili satış kanallarından satın alın ve ikinci el alımlarda cihazı fabrika ayarlarına döndürüp kendi hesabınızla yeniden kurun. 2. Bağlı hesabınızı ve telefonunuzu güvenceye alın. Akıllı gözlüğün topladığı tüm görüntü ve ses kayıtları eşleştirildiği telefon ve hesap üzerinden yönetiliyor. Bu hesap için güçlü ve benzersiz bir şifre belirleyin ve iki adımlı doğrulamayı etkinleştirin. Telefonunuzun ekran kilidini açık tutun, gözlüğü kaybetmeniz veya çaldırmanız durumunda cihazı uygulama üzerinden uzaktan devre dışı bırakabileceğinizden emin olun. 3. Yapay zeka ve bulut ayarlarını gözden geçirin. Sesli asistan, görsel tanıma ve anlık çeviri gibi özellikler çoğu zaman görüntü ve ses verisinin işlenmesini gerektiriyor. Uygulamanın gizlilik ayarlarından hangi verilerin buluta yüklendiğini, ne kadar süre saklandığını ve yapay zeka hizmetlerinin geliştirilmesinde kullanılıp kullanılmadığını kontrol edin. İhtiyaç duymadığınız özellikleri kapatın, otomatik bulut yedeklemeyi yalnızca gerçekten kullanacaksanız açık tutun. 4. Paylaşmadan önce karenin tamamını kontrol edin. Göz hizasından çekilen görüntüler, fark etmeden çevredeki kişileri, bir ev girişini, iş yeri tabelasını, araç plakasını veya ekranda açık duran bir belgeyi kareye dahil edebiliyor. Paylaşım öncesinde görüntüyü baştan sona izleyin, gerekirse kişilerin yüzlerini ve hassas ayrıntıları bulanıklaştırın. Cihaz ayarlarından konum etiketlemesini kapatarak görüntülerin çekildiği yeri gösteren meta verinin paylaşılmasını önleyin. Görüntüde yer alan kişilerin paylaşım konusunda bilgisi olmasına özen gösterin. 5. Gözlüğünüzün bağlı olduğu cihazları bütünsel bir güvenlik çözümüyle koruyun. Akıllı gözlüğün güvenliği büyük ölçüde eşleştirildiği telefonun güvenliğine bağlı. Bitdefender Mobile Security gibi çözümler, telefonunuzu zararlı uygulamalara, oltalama saldırılarına ve güvenli olmayan ağlara karşı koruyarak gözlüğünüzle topladığınız fotoğraf, video ve kişisel verilerin güvende kalmasına yardımcı olur. Kaynak: (KAHA) Kapsül Haber Ajansı

Laykon Bilişim 10 Yaşında! Haber

Laykon Bilişim 10 Yaşında!

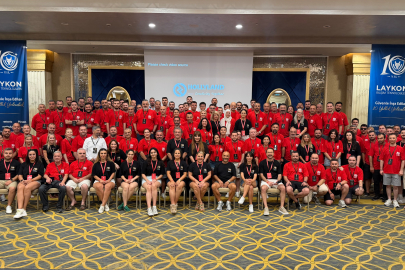
Siber güvenlik alanında faaliyet gösteren Laykon Bilişim Teknolojileri, 2016 yılında başladığı yolculuğunun 10. yılını iş ortaklarıyla birlikte kutladı. Şirketin her yıl geleneksel olarak düzenlediği iş ortakları buluşması, bu yıl 10. yıl temasıyla Kıbrıs'ta gerçekleştirildi. Etkinliğe Türkiye genelinden çözüm ortakları katıldı. Etkinlik kapsamında yılın performansı değerlendirilirken, sektördeki güncel tehdit gündemi ve önümüzdeki dönemin teknoloji yol haritası da ele alındı. Buluşmanın en önemli bölümünü ise ödül töreni oluşturdu. Yıl boyunca gösterdikleri performans ve katkıları doğrultusunda otuza yakın iş ortağı Gold, Silver ve Bronz kategorilerinde ödüllendirildi. Laykon Bilişim, Uçtan Uca Siber Güvenlik Portföyüyle Kurumların Güvenlik İhtiyaçlarına Yanıt Veriyor Laykon Bilişim, 10 yılı aşkın sürede oluşturduğu güçlü teknoloji portföyü ve uzman iş ortaklığı ekosistemiyle kurumların bilgi güvenliği ihtiyaçlarına uçtan uca yanıt vermeye devam ediyor. Uç nokta güvenliğinden veri kaybı önlemeye, kimlik ve erişim güvenliğinden tehdit izleme ve yedeklemeye kadar geniş bir alanda çözümler sunan şirket, teknoloji üreticileriyle geliştirdiği iş birliklerini Türkiye genelindeki bayi kanalı aracılığıyla kurumlara ulaştırıyor. Laykon Bilişim’in ilk distribütörlüğünü üstlendiği Bitdefender, uç nokta güvenliği alanında sunduğu Antivirus, EDR ve XDR çözümleriyle portföyün önemli yapı taşlarından birini oluşturuyor. Şirket, 2026 yılının son çeyreğinden itibaren Bitdefender’ın MDR (Managed Detection and Response) hizmetlerini de iş ortakları aracılığıyla kurumların kullanımına sunarak, 7/24 tehdit izleme, tespit ve müdahale yetkinliklerini daha geniş bir müşteri kitlesine ulaştırmayı hedefliyor. Veri güvenliği tarafında ise Netwrix Endpoint Protector DLP, kurumların hassas verilerini korumasına ve veri kayıplarının önüne geçmesine yardımcı olurken, yeni nesil yapay zekâ destekli kontrol yetenekleriyle veri güvenliği süreçlerine daha gelişmiş bir yaklaşım kazandırıyor. Laykon Bilişim, siber güvenlik portföyünü tamamlayan yeni teknoloji yatırımlarıyla da dikkat çekiyor. Pixven ITSM çözümü ile BT hizmet yönetimi süreçlerine destek sunan şirket, Narbulut’un yeni VM Backup çözümünü de etkinlik kapsamında iş ortaklarının dikkatine sundu. Kimlik ve erişim güvenliği alanında GaterZone PAM, ayrıcalıklı hesapların ve erişimlerin güvenli şekilde yönetilmesini sağlarken LogTin çok faktörlü kimlik doğrulama yetenekleriyle kurumların erişim güvenliğini güçlendiriyor. Güvenlik olaylarının izlenmesi ve analizinde LogAlarm SIEM+, parola güvenliği ve şifreli dosya paylaşımı ihtiyaçlarında ise Netwrix Password Secure çözümleri portföyü tamamlıyor. "On Yılda Kurduğumuz En Büyük Değer İş Ortaklarımızla Olan Bağımız" Şirketin 10 yıllık yolculuğunu değerlendiren Laykon Bilişim Teknolojileri Genel Müdürü Barbaros Akkoyunlu, "2016 yılında Bitdefender'ın Türkiye distribütörlüğüyle başladığımız bu yolda bugün sekiz farklı markanın çözümlerini Türkiye pazarına sunar hale geldik. Bu büyümenin arkasında tek bir gerçek var, o da iş ortaklarımızla kurduğumuz güven ilişkisi. Biz kendimizi yalnızca bir dağıtım şirketi olarak değil, iş ortaklarımızı teknik bilgi, satış desteği ve pazarlama gücü anlamında yanında duran bir çözüm ortağı olarak konumlandırıyoruz. Onuncu yılımızı kutladığımız bu buluşmada da odağımız değişmedi. Amacımız yine beraber ürettiğimiz değeri paylaşmak ve önümüzdeki döneme birlikte hazırlanmak. Her yıl olduğu gibi bu yıl da bize güç veren tüm iş ortaklarımıza teşekkür ediyoruz." dedi. Kaynak: (KAHA) Kapsül Haber Ajansı

Fidye Yazılımı Saldırısına Uğrayan İşletmeler   İçin 6 Önemli Adım Haber

Fidye Yazılımı Saldırısına Uğrayan İşletmeler İçin 6 Önemli Adım

Çoğu saldırının tek bir oltalama e-postası, çalınmış bir şifre veya güncellenmemiş bir cihazla başladığını belirten Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, işletmelerin fidye notu ile karşılaştığında atması gereken 6 kritik adımı paylaşıyor. Fidye yazılımı saldırılarının büyük bölümü, bir oltalama e-postasına tıklanmasıyla, çalınan bir parolayla veya güncellenmemiş bir cihaz üzerinden başlıyor. Saldırının ardından dakikalar içinde önemli dosyalar şifrelenirken çalışanlar sistemlere erişimini kaybediyor ve ekranda ödeme talep eden bir fidye notu beliriyor. Hiçbir işletme sahibinin karşılaşmak istemeyeceği bu durumda ilk adımların doğru atılması, saldırının yayılmasını durdurmak ve kalan verileri korumak açısından belirleyici oluyor. Bu noktada Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, işletmelerin panikle hareket etmemesi ve kaybı sınırlamak için doğru sırayla adım atması gerektiğini vurguluyor. "Fidyeyi Ödemek Dosyalarınızı Geri Alacağınızın Garantisi Değildir" Fidye yazılımı saldırısında en kritik hatanın panikle verilen kararlar olduğunu belirten Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, "Ekranda beliren bir geri sayım sayacı veya yüksek bir ödeme talebi işletme sahiplerini korkutabiliyor. Oysa fidyeyi ödemek, dosyaların geri geleceği anlamına gelmiyor. Bazı işletmeler çalışan bir şifre çözme anahtarına hiçbir zaman ulaşamıyor. Bazıları ise ödeme yaptıktan sonra daha yüksek taleplerle karşılaşıyor. Dosyalar geri gelse dahi, saldırganların şifreleme öncesinde hassas verileri kopyalamadığından emin olunamıyor. Bu nedenle ilk adım her zaman sakin kalmak olmalı. Ardından enfekte cihaz ağdan izole edilerek saldırının yayılması durdurulmalı. Doğru sıralamayla ve bir uzman desteğiyle hareket etmek, kaybı sınırlamanın en etkili yoludur." dedi. Alev Akkoyunlu, fidye yazılımı notu alan işletmelerin atması gereken 6 adımı paylaşıyor: 1. Panik yapmayın ve fidyeyi hemen ödemeyin. Saldırganların yarattığı zaman baskısına kapılmayın. Ödeme yapmak dosyalarınızın geri geleceğini garanti etmediği gibi, sizi tekrar hedef haline getirebilir. Seçeneklerinizi anlamadan hiçbir ödeme kararı vermeyin. 2. Enfekte cihazı derhal ağdan ayırın. Bir bilgisayarın virüs bulaştığından şüpheleniyorsanız, onu mümkün olan en kısa sürede internetten ve yerel ağdan koparın. Ethernet kablosunu çekin veya Wi-Fi'yi kapatın, harici diskleri ayırın ve o cihazdan paylaşılan ağ klasörlerini kullanmayı bırakın. Bu, fidye yazılımının diğer bilgisayarlara ve sunuculara yayılmasını önlemeye yardımcı olur. 3. Dosyaları silmeyin ve tüm kanıtları saklayın. Her şeyi silip baştan başlamak cazip gelse de bunu yapmayın. Fidye notu, şifrelenmiş dosyalar ve hata mesajları, hangi fidye yazılımı ailesiyle karşı karşıya olduğunuzu belirlemede uzmanlara değerli ipuçları sunar. Fidye notunun ekran görüntüsünü alın, saldırıyı ilk fark ettiğiniz zamanı kaydedin ve enfeksiyonu başlatmış olabilecek şüpheli e-postaları muhafaza edin. 4. Vakit kaybetmeden profesyonel destek alın. İşletmenizde profesyonel IT ekibi veya sorumlusu yoksa bu tip durumlar için Bitdefender MDR servisinden yararlanarak profesyonel yardım alabilirsiniz. 7/24 teknoloji alt yapılarınızın güvenliğini gözlemleyen ve olası bir saldırı anında müdahale ile sorunu çözen bir hizmetten yararlanmak her zaman işinizi kolaylaştırır. 5. Saldırıyı yetkili mercilere bildirin. Durum kontrol altına alındığında saldırıyı ülkenizdeki yetkili birimlere raporlayın. Türkiye'de siber olaylar için USOM ve Emniyet Genel Müdürlüğü Siber Suçlarla Mücadele birimlerine başvurabilirsiniz. Siber sigortanız varsa, poliçeniz hızlı bildirim gerektirebileceğinden sigortacınızı da en kısa sürede bilgilendirin. 6. İşletmenizi yalnızca temiz yedeklerle geri yükleyin. Temiz ve etkilenmemiş yedekleriniz varsa, bunlar en hızlı kurtarma yolu olabilir. Ancak dosyalarınızı geri yüklemeden önce fidye yazılımının sistemlerinizden tamamen temizlendiğinden emin olun. Zararlı yazılım hâlâ aktifken veri geri yüklemek, dosyalarınızın yeniden şifrelenmesine yol açabilir. Bitdefender Ultimate Small Business Security gibi çözümler, oltalama e-postaları ve zararlı web siteleri dahil fidye yazılımına yol açan pek çok saldırıya karşı işletmenizi koruyarak tüm cihazları tek bir panelden yönetmenize olanak tanır. Kaynak: (KAHA) Kapsül Haber Ajansı

Mac Kullanıcıları da Artık ClickFix Saldırılarının Hedefinde Haber

Mac Kullanıcıları da Artık ClickFix Saldırılarının Hedefinde

Mac kullanıcıları son dönemde, tıpkı Windows bilgisayarlarda olduğu gibi, kendilerinden Terminal uygulamasını açıp bir komut yapıştırmalarını isteyen sahte CAPTCHA doğrulamaları, indirme uyarıları ve sorun giderme sayfalarıyla karşılaşıyor. "Doğrulama" gibi sunulan bu adım, gerçekte cihaza bilgi çalan bir zararlı yazılım yükleyebiliyor. ClickFix, kullanıcıyı geleneksel yöntemlerle zararlı bir uygulama indirmeye ikna etmek yerine, doğrudan zararlı yazılımı çalıştıran kişi haline getiren bir sosyal mühendislik saldırısı. macOS'un Gatekeeper ve kod imzalama gibi güvenlik katmanları pek çok zararlı uygulamaya karşı koruma sağlasa da kullanıcı komutu kendi eliyle çalıştırdığında bu korumalar devre dışı kalabiliyor. Bu noktada Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, saldırganların artık teknik bir engeli aşmak yerine doğrudan kullanıcıyı hedef aldığını vurguluyor. "Gerçek Bir CAPTCHA Doğrulaması Sizden Asla Terminal Açmanızı İstemez" Bu saldırıların en tehlikeli yönünün kullanıcının kandırılmasına dayanması olduğunu belirten Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, "ClickFix saldırılarında zararlı yazılımı sisteme sokan adımı, çoğu zaman kullanıcının kendisi farkında olmadan atıyor. Saldırganlar sahte bir hata mesajı, doğrulama ekranı veya kurulum adımı göstererek kullanıcıdan bir komutu kopyalayıp Terminal'e yapıştırmasını istiyor. Bu komut çalıştırıldığında tarayıcı verileri, kayıtlı şifreler, iCloud bilgileri ve kripto para cüzdanları gibi kritik veriler ele geçirilebiliyor. Burada akılda tutulması gereken tek bir kural var: Gerçek bir CAPTCHA doğrulaması sizden asla Terminal açmanızı, bir komut yapıştırmanızı veya güvenlik ayarlarını devre dışı bırakmanızı istemez. Bu kullanım alışkanlığı, saldırıyı daha başlamadan durdurur." dedi. Alev Akkoyunlu, ClickFix saldırılarına karşı alınması gereken 5 önlemi paylaşıyor: 1. Terminal açmanızı isteyen hiçbir web sayfasına güvenmeyin. Bir web sitesinin sizi insan olduğunuzu kanıtlamak için Terminal açmaya yönlendirmesi mümkün değildir. Sizden Spotlight üzerinden Terminal açmanızı, bir "doğrulama kodu" veya komut yapıştırmanızı isteyen her sayfayı derhal kapatın. 2. Kaynağını bilmediğiniz komutları çalıştırmayın. İçeriğini tam olarak anlamadığınız ve kaynağına güvenmediğiniz hiçbir metni Terminal'e yapıştırmayın. Özellikle curl, bash, zsh, osascript, python veya base64 gibi ifadelerle başlayan ya da uzun ve okunması güç karakter dizileri içeren komutlar, ciddi bir uyarı işaretidir. 3. Güvenlik uyarılarını atlatmaya yönelik yönergelere karşı dikkatli olun. Bir indirme veya kurulumu tamamlamak için sizden macOS güvenlik uyarılarını görmezden gelmenizi, güvenlik ayarlarını kapatmanızı veya yönetici şifresi girmenizi isteyen sayfalar tehlikelidir. Bu tür yönergeler, cihazınızın kendi korumalarını devre dışı bırakmayı amaçlar. 4. Komutu çalıştırdıysanız hızlı hareket edin. Bir ClickFix komutunu çalıştırdığınızdan şüpheleniyorsanız, önce cihazın internet bağlantısını (Wi-Fi veya Ethernet) kesin. Ardından temiz ve güvendiğiniz başka bir cihaz üzerinden e-posta, Apple hesabı, şifre yöneticisi ve finansal hesaplarınızın şifrelerini değiştirin, açık oturumları sonlandırın. Cihazınızda kripto para cüzdanı varsa cüzdan bilgilerini açığa çıkmış kabul edin. 5. Cihazınızı güncel bir güvenlik çözümüyle koruyun. İşletim sisteminin kendi korumaları her zaman yeterli olmayabilir. Bitdefender Total Security gibi güncel bir güvenlik çözümü, saldırı zincirinin farklı aşamalarında devreye girerek zararlı yazılımların tespit edilmesine yardımcı olur ve Mac dahil tüm cihazlarınızda ek bir koruma katmanı sağlar. Kaynak: (KAHA) Kapsül Haber Ajansı
WatchGuard CPO’su Vincent Hwang Oldu Haber

WatchGuard CPO’su Vincent Hwang Oldu

Hwang, MSP'lerin operasyonlarını basitleştirmelerine, araç karmaşasını azaltmalarına ve ölçeklenebilir şekilde daha güçlü güvenlik sonuçları sunmalarına yardımcı olmak amacıyla WatchGuard'ın platform ve yapay zeka inovasyon stratejilerine odaklandığı kritik bir dönemde şirkete katılıyor. Bulut, uç nokta, ağ ve SecOps (Güvenlik Operasyonları) alanlarındaki derin uzmanlığıyla Hwang, kurumsal düzeyde korumayı orta ölçekli pazara hizmet veren iş ortakları için dağıtması, yönetmesi ve gelir elde etmesi daha kolay bir yapıya kavuşturmaya odaklanarak WatchGuard'ın ürün evriminin yeni aşamasına liderlik edecek ve aynı zamanda MSP'lerin operasyonlarını ile ölçeklenmelerini daha verimli hale getiren yapay zeka odaklı yetenekleri geliştirecek. Siber Güvenlik Sektöründe Yirmi Yıllık Güçlü Deneyim Sektörün en etkili şirketlerinde siber güvenlik ürünleri geliştirme ve ölçeklendirme konusunda vizyoner bir ürün yöneticisi olarak yirmi yılı aşkın deneyime sahip olan Hwang, şirkete katılmadan önce Fortinet'te Bulut Güvenliği birimini yöneterek istikrarlı bir çift haneli büyüme elde etmişti. Fortinet'ten önce Sourcefire ve Cisco'da modern tehdit korumasının ilerletilmesinde kilit bir rol oynayan Hwang, erken dönem uç nokta tespit ve müdahale (EDR) yeteneklerinin geliştirilmesine katkıda bulundu ve Cisco'nun gelişmiş kötü amaçlı yazılım koruması ile Sıfır Güven (Zero Trust) stratejilerinin şekillendirilmesine yardımcı oldu. Hwang, daha önce Bitdefender'da Baş Ürün Yöneticisi (CPO) olarak görev yapmış ve ürün yönetimi ile mühendislik dahil olmak üzere küresel ürün organizasyonuna liderlik etmişti. İnovasyonu Gerçek Dünyadaki Sonuçlarla Birleştiriyoruz. Vince, derin siber güvenlik uzmanlığı ile ürün stratejisini gerçek pazar ivmesine dönüştürme yeteneğinin nadir bir kombinasyonunu sunuyor diyen WatchGuard Technologies CEO'su Joe Smolarski, "İş ortaklarımızı anlıyor, onların operasyon biçimleriyle uyumlu platformların nasıl inşa edileceğini biliyor ve inovasyonu gerçek dünyadaki sonuçlarla birleştirerek sürekli bir büyüme sağlıyor. Büyümemizin bu yeni aşamasında WatchGuard'ın tam olarak ihtiyaç duyduğu şey de budur." ifadelerini kullandı. WatchGuard’ın, MSP'ler ve onların müşterileri için modern siber güvenliğin neye benzediğini tanımlamak adına eşsiz bir fırsata sahip olduğunu belirten Vincent Hwang, "Pazar kritik bir dönüm noktasından geçiyor. İş ortakları tedarikçilerini birleştiriyor ve gelişen tehditlere ayak uydururken operasyonları basitleştiren platformlar arıyor. WatchGuard'ın güçlü temeli üzerine inşa etmekten ve hem operasyonel verimlilik hem de anlamlı güvenlik sonuçları sunan bir ürün stratejisini hızlandırmaktan büyük heyecan duyuyorum." şeklinde konuştu. Kaynak: (KAHA) Kapsül Haber Ajansı
Yapay Zeka Destekli CEO Dolandırıcılığı Şirketleri Beklenmedik Krizlere Sürüklüyor Haber

Yapay Zeka Destekli CEO Dolandırıcılığı Şirketleri Beklenmedik Krizlere Sürüklüyor

İş dünyasında yapay zeka teknolojilerinin gelişmesiyle birlikte oltalama saldırıları boyut değiştirerek çok daha inandırıcı ve tehlikeli bir yapıya bürünüyor. Geleneksel yazılı e-postaların ötesine geçen siber saldırganlar, artık şirket CEO'larının veya üst düzey yöneticilerin seslerini saniyeler içinde kopyalayarak acil para transferi talep eden sahte sesli mesajlar veya video aramaları düzenliyor. Çalışanların üzerindeki otorite baskısını ve aciliyet duygusunu kullanan bu taktikler, milyonlarca liralık kayıplara yol açabiliyor. Çalışanların inisiyatifine bırakılan güvenlik süreçleri bu sofistike saldırılar karşısında yetersiz kalırken, Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu şirketlerin karşı karşıya kaldığı bu görünmez tehlikeye dikkat çekerek atılması gereken 4 adımı paylaşıyor. "Yapay Zeka Destekli Taklitler Kurumsal Güvenliği Kökünden Sarsıyor" Ses ve görüntü kopyalama teknolojilerinin siber suçluların elinde kusursuz bir silaha dönüştüğünü belirten Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, "Çalışanlar, karşılarında bizzat şirket yöneticisinin sesini duyduklarında veya görüntüsünü gördüklerinde siber güvenlik protokollerini kolayca göz ardı edebiliyor. Otorite figürlerinin bu derece inandırıcı bir şekilde taklit edilmesi, finans departmanlarını savunmasız bırakarak saniyeler içinde geri dönüşü olmayan fon kayıplarına neden oluyor. Kurumların bu yeni nesil tehditlerle başa çıkabilmesi, salt teknolojik önlemlerle sınırlı kalmayıp aynı zamanda çalışan farkındalığını en üst seviyeye çıkaran kapsamlı güvenlik kültürünün inşa edilmesine bağlıdır." dedi. Alev Akkoyunlu, şirketlerin deepfake destekli patron dolandırıcılıklarına karşı alması gereken 4 önlemi paylaşıyor: 1. Finansal işlemler için katı ve çoklu onay protokolleri geliştirin. Büyük miktarlı para transferleri veya hassas veri paylaşımları için asla tek bir iletişime güvenmeyin. E-posta, sesli arama veya video konferans yoluyla gelen acil ödeme taleplerini gerçekleştirmeden önce, işlemi farklı ve bağımsız iletişim kanalları üzerinden şirket içi onay mekanizmalarıyla mutlaka doğrulayın. 2. Şirket içi "güvenlik kelimeleri" veya gizli şifreler belirleyin. Yöneticiler ve kritik departman çalışanları arasında, acil durumlarda kimlik doğrulaması yapmak üzere önceden belirlenmiş ortak parolalar kullanın. Beklenmedik bir transfer talebi geldiğinde bu şifrelerin sorulması, karşınızdaki kişinin yapay zeka destekli bir kopyadan ibaret olup olmadığını anlamanın en pratik yollarından biridir. 3. Çalışanlarınızı yeni nesil yapay zeka tehditlerine karşı eğitin. Kurumsal siber güvenlik eğitimlerini, geleneksel oltalama (phishing) taktiklerinin ötesine taşıyın. Başta finans ve insan kaynakları olmak üzere tüm ekiplerinize deepfake teknolojisinin nasıl çalıştığını, sesli taklit saldırılarının belirtilerini ve şüpheli durumlar karşısında izlemeleri gereken adımları uygulamalı olarak gösterin. 4. Ağınızı ve cihazlarınızı kapsamlı bir çözümle koruma altına alın. Dolandırıcıların e-posta hesaplarınıza sızmasını veya deepfake araçlarını devreye sokmadan önce sisteminize zararlı yazılım yerleştirmesini engellemek için cihazlarınızı Bitdefender Total Security gibi kapsamlı çözümlerle koruyarak kurumunuzda tam güvenlik sağlayın. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.