Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Deepfake

Kapsül Haber Ajansı - Deepfake haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Deepfake haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Perakendecilerin Yaklaşık Beşte Biri Siber Saldırılar Nedeniyle Kalıcı Veri Kaybına Uğruyor Haber

Perakendecilerin Yaklaşık Beşte Biri Siber Saldırılar Nedeniyle Kalıcı Veri Kaybına Uğruyor

Perakende sektörü, her dijital temas noktasının hem müşteri deneyimini kolaylaştırdığı hem de yeni güvenlik açıkları doğurduğu yapay zekâ odaklı ve kişiselleştirilmiş bir dönüşümden geçiyor. Kaspersky Dahili Araştırma Merkezi tarafından 18 ülkede perakende sektöründe görev yapan BT güvenliği uzmanlarıyla yürütülen yeni küresel çalışma*; saldırganların hedef aldığı kilit noktaları, en kritik tehditleri ve işletmelerin uğrayabileceği potansiyel zararları ortaya koyuyor. Siber saldırılar ve saldırganların hedefleri E-ticaret, sadakat programları ve kişiselleştirilmiş teklifler gibi birçok alanı kapsayan perakende sektörü, ilk ürün aramasından ödemenin tamamlanmasına kadar tüm satın alma sürecine yayıldığı için büyük miktarda kişisel veri barındırıyor. Sektörün yalnızca %13’ünün son bir yıl içinde herhangi bir siber saldırıyla karşılaşmadığı görülürken, bu durum perakende sektörünün siber tehditlere ne kadar açık olduğunu ve siber suçlular açısından neden cazip bir hedef oluşturduğunu gösteriyor. Yakın zamanda yaşanan saldırıların türlerine bakıldığında, perakendecilerin %21’inin bildirdiği kimlik avı, en yaygın tehdit olarak öne çıkıyor. Perakende şirketlerini hedef alan diğer sosyal mühendislik saldırıları arasında deepfake’ler (%13), fatura veya ödeme dolandırıcılığı (%13), kurumsal e-posta ele geçirme (BEC) (%9) ve sesli kimlik avı (%8) yer alıyor. Perakende kuruluşlarında en sık karşılaşılan üç saldırı arasında ayrıca siber casusluk (%19) ve web uygulamalarının istismar edilmesi (%18) bulunuyor. Saldırganların öncelikli hedefi, müşterilerin (%34) ve şirket çalışanlarının (%28) kişisel verilerini ele geçirmek. Bu geniş tehdit yelpazesi, perakendecilerin yalnızca çalışan ve iş ortağı odaklı manipülasyonlarla değil, doğrudan çevrim içi altyapılarını hedef alan teknik açıdan karmaşık saldırılarla da mücadele etmek zorunda kaldığını gösteriyor. Saldırıların sonuçları ve alınan önlemler Saldırıların şirketler üzerindeki en yaygın somut etkileri; müşteri verilerinin çalınması (%28), doğrudan mali kayıplar (%25) ile iş ve operasyonel süreçlerin kesintiye uğraması (%25) şeklinde kayda geçti. Bazı vakalarda ise saldırılar doğrudan işletmenin varlığını tehdit edecek boyutlara ulaştı: Perakendecilerin %19'u geri döndürülemez veri kaybı yaşarken, %16'sı kurumsal varlık ve sistemlerinde kalıcı hasar meydana geldiğini bildirdi. Yaşanan en yıkıcı olayın ardından kuruluşların başvurduğu koruma önlemlerinin başında; çalışanlar, iş ortakları ve yükleniciler için Sıfır Güven (Zero Trust) yaklaşımının veya En Düşük Yetki İlkesinin (Least Privilege) hayata geçirilmesi (%31), bulut güvenliği denetimlerinin sıkılaştırılması (%30) ve BT güvenliği izleme çözümlerinin devreye alınması (%30) yer aldı. Kurum içindeki risk faktörleri Araştırmada, perakende şirketlerine yönelik siber saldırıların başarıya ulaşma ihtimalini artıran kurum içi faktörler de ele alındı. Araştırmaya göre en önemli endişe kaynağını insan faktörü oluşturuyor. BT ve güvenlik ekiplerindeki uzmanlık eksikliği (%27) ile güvenlik farkındalığının yetersiz olması (%27) listenin başında yer alıyor. Teknik eksikliklerin de önemli bir etkisi bulunuyor. Güncel olmayan yazılım veya donanım kullanımı ile BT altyapısı üzerinde merkezi kontrol bulunmaması, %23’er oranla eşit şekilde öne çıkıyor. Güvenlik farkındalığındaki eksiklik, iş yerindeki riskli davranışların ve bunların yol açtığı kayıpların nedenlerinden biri olabilir. Çalışanların en yaygın dijital hatalı davranışları sorulduğunda, katılımcıların %34’ü iş amaçlı faaliyetlerde kişisel cihazların kullanılmasını ve kurumsal verilerin bu cihazlarda saklanmasını belirtti. Şirketlerin %33’ünde ise çalışanların zayıf veya yeniden kullanılan parolalar gibi güvenli olmayan parola alışkanlıklarına sahip olduğu ve güvenli bir bağlantı kullanmadan kurumsal cihazları halka açık Wi-Fi ağlarına bağladığı görüldü. Bütçe Değişiklikleri ve Gelecek Planları BT güvenliği alanındaki yetkinliklerini geliştirmek isteyen perakende şirketlerinin %82’si bu yıl BT güvenliği bütçesini artırdı. Diğer sektörlerde kuruluşlar ağırlıklı olarak kurum içindeki BT ekiplerini genişletmeye yönelirken, perakende sektörü giderek daha fazla üçüncü taraf BT güvenliği hizmet sağlayıcılarına yöneliyor. Şirketlerin yaklaşık yarısı (%41), çalışan eğitimleri, MSSP, MDR ve veri koruma teknolojilerinin kullanıma alınması gibi belirli BT güvenliği işlevlerini dış kaynak yoluyla yürütmek üzere yeni bütçe ayırdı. Yapay zekâ perakendenin geleceğinde önemli bir rol üstlenecek Daha fazla şirket yapay zekâ araçlarını altyapılarına entegre ediyor. Perakende şirketlerinin %12’sinde hâlihazırda kullanıma alınmış bir LLM tabanlı araç bulunurken, %83’ü hâlen değerlendirme, tasarım veya pilot uygulama aşamasında. Yapay zekâ operasyonları hızlandırsa da perakende şirketlerinin %33’ü yapay zekânın herhangi bir risk taşımadığını düşünüyor. Bu oran, tüm sektörlerin ortalamasının (%18) oldukça üzerinde. Kaspersky Finans ve Perakende Çözümleri Mimarı Elizaveta Komarova, konuyla ilgili şunları söyledi: “Perakende sektörü son derece dinamik bir yapıya sahip. İş öncelikleri, iş yükleri, altyapı gereksinimleri ve ekonomik koşullar hızla değişiyor. Siber güvenliğin de bu değişime ayak uydurabilmesi için perakendeciler, kurum içindeki ekiplerini sürekli olarak büyütmek zorunda kalmadan ihtiyaç duydukları uzmanlık ve teknolojilere erişebilmek amacıyla dış güvenlik hizmeti sağlayıcılarına yöneliyor. Siber güvenlik işlevlerinin bir bölümünü dış kaynak yoluyla yürütmek, işletmelerin iş süreçlerinin dayanıklılığını ve güvenlik saldırılarıyla ilişkili finansal riskleri harici bir iş ortağına emanet etmesi anlamına geliyor. Bu nedenle hizmet sağlayıcının farklı ölçeklerdeki perakende şirketleriyle kanıtlanmış bir çalışma geçmişine sahip olması da dahil olmak üzere deneyimine güven duyulması büyük önem taşıyor. Ayrıca 7/24/365 koruma sağlayarak olası güvenlik kör noktalarının ortadan kaldırılması gerekiyor. Bu yaklaşım özellikle sezonluk indirimler, tüketici talebinin arttığı dönemler ve tatiller gibi yoğun zamanlarda kritik önem taşıyor. Çünkü bu dönemlerde herhangi bir kesintinin maliyeti özellikle yüksek olabilir ve kurum içindeki ekiplerin erişilebilirliği sınırlı kalabilir.” Kaspersky, siber saldırıları önlemek veya en azından bunların iş süreçleri üzerindeki kesintiye yol açan etkilerini en aza indirmek için perakende şirketlerine şu önlemleri uygulamalarını öneriyor: Kurum genelinde siber güvenlik kültürünü güçlendirin: Tüm çalışanlara düzenli olarak siber güvenlik eğitimi veren, güncel tehdit istihbaratını içeren ve süreklilik taşıyan bir farkındalık programı uygulayın. Bu yaklaşım, güvenlik bilincinin kurum genelinde güçlenmesine ve daha güvenli davranışların benimsenmesine katkı sağlayacaktır. Yapay zekâ kullanım politikalarını güncelleyin veya oluşturun: Politikalar, yanlışlıkla veri paylaşılması riskini açıkça ele almalıdır. Çalışanların yapay zekâ destekli araçlarla nasıl etkileşim kurabileceğine ilişkin net kurallar belirlenmeli; hangi verilerin sisteme girilebileceği, hassas bilgilerin nasıl anonimleştirileceği ve hangi yapay zekâ hizmetlerinin kullanımına izin verildiği açıkça tanımlanmalıdır. En değerli varlıkları ve kritik iş süreçlerini belirleyin: Müşteri verileri, fikri mülkiyet, temel uygulamalar ve tedarik zinciri süreçleri eksiksiz şekilde korunmalıdır. Bu yaklaşım, kuruluşun en kritik unsurlarını belirlemesine ve buna bağlı olarak daha uygun bir savunma sistemi oluşturmasına yardımcı olur. Sektörünüzdeki siber güvenlik durumunu düzenli olarak takip edin: Tehdit değerlendirmeleri gerçekleştirin; operasyonlar üzerinde en yüksek etkiye yol açabilecek olası saldırganları ve güvenlik açıklarını belirleyin. Kaspersky’nin Perakende Siber Güvenlik Çözümleri, etkinliği en üst düzeye çıkaran ve güncel tehditlere uyum sağlayan, kuruma özel bir güvenlik yapısı oluşturulmasına yardımcı olur. Bu çözümler, istikrarlı büyüme ve gelişen tehditlere karşı güvenilir koruma için gerekli özellikleri bir arada sunar. Dijital ortamınızın güvenlik kapasitesini güçlendirin: Siber saldırıları tespit etmek ve önlemek için iş istasyonları, dizüstü bilgisayarlar ve mobil cihazlarda gelişmiş uç nokta koruma çözümleri kullanın. Güvenlik çözümlerinin gelişen tehditlerle uyumlu kalabilmesi için tüm çözümlerin düzenli olarak güncellendiğinden emin olun. Kaynak: (KAHA) Kapsül Haber Ajansı

Yapay Zekâ ile Üretilen Sahte Çıplak Görüntülere Karşı Yapılması Gerekenler ​​​​​​​ Haber

Yapay Zekâ ile Üretilen Sahte Çıplak Görüntülere Karşı Yapılması Gerekenler ​​​​​​​

Bu uygulamalar, yapay zekâ destekli deepfake teknolojisini kullanarak, anatomik özellikleri simüle ederek giyinik bir kişinin görüntüsünü sanki çıplakmış gibi görünen bir görüntüye dönüştürüyor. Siber güvenlikte küresel bir lider olan ESET bu uygulamalara karşı yapılması gerekenleri inceledi, dikkat edilmesi gereken noktalar hakkında bilgi paylaşımında bulundu. Bir görüntünün teknik olarak gerçek olmaması, arkasındaki niyetin göz ardı edilebileceği anlamına gelmez. Rıza dışı müstehcen görüntüler (NCII), dolandırıcılar, zorbalar ve siber suçlular tarafından sıklıkla bir silah olarak kullanılıyor ve birçok ülkede yasaklanmıştır. 2025 yılında hazırlanan bir rapora göre, ABD’li gençlerin neredeyse yarısı yapay zekâ tarafından üretilmiş müstehcen içerik gördüğünü iddia ediyor. Sizin veya çocuklarınızın bu şekilde mağdur olma riskini azaltmak için çıplaklaştırma uygulamalarının nasıl çalıştığını daha dikkatli bir şekilde düşünmek faydalı olacaktır. Öncelikle, kötü niyetli kişilerin çevrimiçi ortamda sizinle ilgili görselleri bulmasını zorlaştırmanız gerekir. Ayrıca kötü amaçlı uygulamalar gibi diğer kanallar aracılığıyla fotoğraflara erişmelerini de engellemelisiniz. Şu önlemleri göz önünde bulundurun: Sosyal medya ayarlarınızı gözden geçirin: Yabancıların bu bilgilere erişme riskini azaltmak için fotoğraflarınızı ve iletişim bilgilerinizi kimlerin görebileceğini sınırlayın. Sosyal medya hesaplarının ötesinde, çevrimiçi ortamda sizin veya ailenizin hangi fotoğraflarının herkese açık olduğunu kontrol edin. Dolandırıcıların elinde ne kadar çok malzeme olursa bu fotoğrafları bir "nudify" uygulamasına yüklemeleri o kadar kolay olur. En iyi güvenlik uygulamalarını kullanarak hesap ele geçirilme riskini azaltın: Benzersiz parolalar, iki faktörlü kimlik doğrulama (2FA) ve uygulamalar ile cihaz işletim sistemi için otomatik güncellemeleri uygulamak bu konuda yardımcı olabilir. Gerekli olmadıkça yapay zekâ veya diğer uygulamalara resim yüklemeyin. Ayrıca ana uygulama mağazalarında bulunan popüler uygulamaların varsayılan olarak güvenli olduğunu varsaymayın.Çocuklarınızla “nudify” uygulamaları, zayıf hesap güvenliği ve gizlilik ayarlarının getirdiği tehlikeler ile sosyal medyada aşırı fotoğraf paylaşımının riskleri hakkında konuşun.Çocuklarınızın, mağdur oldukları durumda ilk olarak size başvurabilecek kadar psikolojik ve duygusal olarak güvende hissetmelerini sağlayın. Çok utanırlarsa ve söylediklerinde başlarının daha çok belaya gireceğinden endişe ederlerse bu durum daha kötü bir senaryonun oluşmasına yol açar ve istismarcıya üstünlük sağlayabilir. Dijital ayak izinizi en aza indirgemek için gösterdiğiniz tüm çabalar yeterli olmazsa yapmanız gerekenler: · Çıplaklaştırılmış görüntülerle sizi tehdit eden kişiyle asla iletişime geçmeyin. Bu, sadece onların taleplerine devam etmeleri için cesaret verecek ya da potansiyel olarak görüntüyü daha geniş bir kitleye paylaşmalarına neden olacaktır. · İlgili mesajları, kullanıcı adlarını, URL'leri, ekran görüntülerini ve tarihleri saklayarak kanıtları muhafaza edin. · Görüntünün yayımlandığı platformlarla veya web siteleriyle iletişime geçin ve görüntünün kaldırılmasını talep edin. StopNCII.org gibi üçüncü taraf hizmetler de yapay zekâ tarafından üretilmiş çıplak görüntülerle ilgili bir sorun olduğunda üyelerini uyararak yardımcı olabilir. Bunu, benzersiz bir hash oluşturup üyelerle paylaşarak yaparlar. NCMEC’in Take It Down hizmeti de çocuklara ait görüntüler için aynı işlevi görür. · İnsanların bu görüntüyü bulmasını zorlaştırmak için Google'dan da kaldırılmasını talep etmeniz gerekecektir. · Ciddi tehditleri, şantaj girişimlerini veya reşit olmayanların mağduriyetini yetkililere ve bulunduğunuz bölgedeki kolluk kuvvetlerine ve ilgili birimlere bildirin. Çocuğunuz hedef alındığını size anlatırsa bunun onun suçu olmadığını ve bu durumla başa çıkmasına yardımcı olmak için her adımda yanında olacağınızı hatırlatın. Çıplaklaştırma, herkes için özellikle de gençler için son derece üzücü bir deneyimdir. Bu Türkiye’de de çeşitli kapsamla dava açabileceğiniz bir konudur ve hapis cezasına kadar ciddi yaptırımları bulunabilir. Kaynak: (KAHA) Kapsül Haber Ajansı

Deepfake Dolandırıcılığına Karşı Güvenlik Kelimesi Haber

Deepfake Dolandırıcılığına Karşı Güvenlik Kelimesi

Siber güvenlikte küresel bir lider olan ESET, deepfake dolandırıcılığına karşı alınabilecek önlemleri inceledi; önlemleri sıraladı. En yaygın dolandırıcılık yöntemlerinden biri, bir akrabayı rastgele arayarak, sevdiklerinin kaçırıldığını düşünmelerini sağlamak için tasarlanmış deepfake ses kaydı dinletmek. Bu sanal kaçırma dolandırıcılıkları, sosyal medya hesaplarından elde edilen kişisel ayrıntılar kullanılarak daha gerçekçi hâle getirilebilir. Dolandırıcılar, saldırı için en uygun zamanı seçmek amacıyla kurbanın veya akrabalarının sosyal medya profillerini de takip edebilirler. Dolandırıcılar için en önemli nokta, kurbanın akrabalarını belirsizlik içinde tutmak ve travmaya uğratmaktır. Bu amaçla, klonlanmış sesi her seferinde sadece birkaç saniye kullanır, hıçkırık sesleriyle karıştırır ve tüm olayı daha inandırıcı ve kaotik hâle getirmek için arka plan gürültüsü ekleyebilirler. Güvenlik kelimesi nedir? Bir dolandırıcılığı fark etmek için yapabilecek en basit ama en etkili şeylerden biri, aile üyeleriyle bir "güvenli kelime" üzerinde anlaşmaktır. Bu, aile üyesinin sesinizin deepfake ile değiştirilmiş olabileceğini düşündüğünde isteyebileceği, hatırlanması kolay bir kelime veya cümle olmalıdır. Bir dolandırıcı, güvenli kelimenin ne olduğunu öğrenmenin hiçbir yoluna sahip olmayacaktır; böylece ailenizi fidye ödemesi için kandırmaya yönelik herhangi bir komplo ortaya çıkarılır. Bu kelime hem akılda kalıcı hem de sıra dışı olmalıdır. Ayrıca sosyal medya paylaşımlarınızı okuyarak elde edilebilecek bir şey olmamalıdır. Güvenlik kelimesini unutulursa ne olur? Birisi güvenlik kelimesini hatırlayamazsa bir yedek planın olması önemlidir. Yapılacak en iyi şey, aile üyelerini aramayı sonlandırmaya ve ardından adres defterlerinde kayıtlı olan numaranızdan geri aramaya teşvik etmektir. Ya da kurduğunuz mevcut bir grup üzerinden size mesaj göndermelerini sağlayın. Bu, başınızın dertte olup olmadığını onlara anında gösterecektir. Alternatif olarak, sadece aile üyelerinin bileceği başka bir soru sormayı deneyebilirler. Bu, internette araştırılabilecek herhangi bir bilgi olmamalıdır. Ayrıca bir şeylerin ters gittiğini hissederlerse asla para veya kişisel bilgi göndermemeleri gerektiğini de bilmelidirler. Deepfake dolandırıcılığına kurban gittiyseniz ne yapmalısınız? Deepfake teknolojisi her geçen gün daha da inandırıcı hâle geliyor. Siz veya bir aile üyeniz dolandırıldıysa: Dolandırıcıyla iletişimi derhal kesin.Bankanızla iletişime geçerek olanları açıklayın ve dolandırılan paranın bloke edilmesi veya iade edilmesi için bir yol olup olmadığını sorun.İlgili tüm hesaplarda ifşa olmuş olabilecek parolaları değiştirin. Bu, iki faktörlü kimlik doğrulamayı (2FA) etkinleştirmek ve parola yöneticisinde saklanan her hesap için güçlü, benzersiz parolalara geçmek için iyi bir fırsattır.İlgili tüm kanıtları ( telefon numaraları, kayıtlar) saklayın.Dolandırıcılığı ilgili makamlara bildirin. Bir ücret karşılığında paranızı geri alacağını veya hesaplarınızı güvence altına alacağını vaat eden ikincil dolandırıcılarına karşı tetikte olun. Yalan söylüyorlar. Onlara ödeme yapmak, kayıplarınızı sadece artıracaktır. Kaynak: (KAHA) Kapsül Haber Ajansı

İletişim Mezunlarının Çalışma Alanları Genişliyor! Haber

İletişim Mezunlarının Çalışma Alanları Genişliyor!

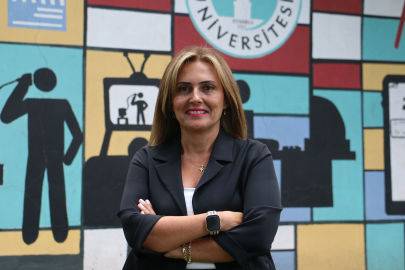
Gelecekte iletişim mezunlarının yalnızca içerik üreten değil; yapay zekâyı yöneten, veriyi hikâyeye dönüştüren, dezenformasyonu tespit eden ve dijital güveni yöneten profesyoneller olarak öne çıkacağını belirten Prof. Dr. Gül Esra Atalay, “Geleceğin iletişim mezunları algoritmaları yöneten, yapay zekâyı anlamlandıran ve dijital güven inşa eden profesyoneller olacak. Meslekler değişiyor ama iyi iletişim kurabilme becerisi her zamankinden daha değerli hâle geliyor.” dedi. Yapay zekâ içerik stratejistliği, dijital itibar yöneticiliği, dezenformasyon analistliği, veri hikâyeleştiriciliği ve insan-yapay zekâ etkileşimi tasarımcılığı gibi yeni çalışma alanlarına dikkat çeken Prof. Dr. Atalay, “Öğrencilerimizi teknolojiden korkan değil, teknolojiyi yöneten ve ona entelektüel derinlik katan profesyoneller olarak yetiştiriyoruz.” diye konuştu. Üsküdar Üniversitesi İletişim Fakültesi Dekanı Prof. Dr. Gül Esra Atalay, yapay zekâ çağında iletişim sektörünün değişen istihdam yapısını, geleceğin iletişim mesleklerini ve öğrencilerin yeni çalışma hayatına hangi yetkinliklerle hazırlanması gerektiğini değerlendirdi. İletişim mezunlarının çalışma alanları genişliyor Teknolojik gelişmelerin iletişime duyulan ihtiyacı azaltmak yerine artırdığına işaret eden Prof. Dr. Gül Esra Atalay, dijitalleşmeyle birlikte iletişim profesyonellerinin rolünün de değiştiğini söyledi. “Bugün tam anlamıyla bir iletişim çağında yaşıyoruz.” Diyen Prof. Dr. Atalay, “İletişim elbette her zaman önemliydi ancak bugün akıllı telefonlar, sosyal ağlar ve dijital platformlar sayesinde herkesin her an ulaşılabilir olduğu hiper bağlantılı bir dünyadayız. Teknoloji iletişim kurmayı kolaylaştırırken anlam yaratmayı, güven oluşturmayı ve ortak bir zeminde buluşmayı zorlaştırıyor. Bu nedenle iletişim becerileri konusunda eğitimli olmak profesyonel yaşamda giderek daha büyük bir fark yaratıyor.” dedi. İletişimcinin işi içerik üretmekten ibaret olmayacak Yapay zekânın özellikle rutin içerik üretim süreçlerini hızla otomatikleştirdiğini ifade eden Atalay, bunun iletişim mesleklerinin ortadan kalkacağı anlamına gelmediğini, aksine iletişimcinin rolünün daha stratejik bir noktaya taşınacağını vurguladı. Prof. Dr. Atalay, “Eskiden iyi bir reklam fikri bulmak, o fikri görsele dökmek ve metnini yazmak günler, hatta haftalar alabiliyordu. Bugün yapay zekâ araçlarına doğru komutlar verdiğinizde saniyeler içinde çok sayıda alternatif elde edebiliyorsunuz. Ancak o alternatiflerden hangisinin insanın kalbine dokunacağını, hangisinin toplumsal bir karşılığı olduğunu veya hangisinin insanı gerçekten güldüreceğini algoritmalar tek başına belirleyemiyor. Yapay zekâ insan davranışını analiz edebilir ama insan gibi hissedemez.” diye konuştu. Bu nedenle gelecekte iletişim mezunlarının değerini yalnızca “üretme” becerisinin değil; seçme, doğrulama, anlamlandırma, yorumlama ve strateji geliştirme yetkinliklerinin belirleyeceğini kaydeden Prof. Dr. Atalay, insan yaratıcılığı ile yapay zekâ yeteneklerini birlikte kullanabilen profesyonellerin iş dünyasında avantaj sağlayacağını dile getirdi. Gazeteci yazandan çok doğrulayan ve anlamlandıran kişi olacak Gazeteciliğin yapay zekâdan en fazla etkilenen alanlardan biri olduğunu belirten Prof. Dr. Atalay, rutin haberlerin otomatik olarak üretilebildiği bir dönemde gazetecinin mesleki değerinin araştırmacılık, doğrulama ve yorumlama kapasitesinde yoğunlaşacağını söyledi. Prof. Dr. Atalay, “Haber yazan gazeteciden doğrulayan ve anlamlandıran gazeteciye doğru bir dönüşüm gerçekleşiyor. Rutin ajans haberlerini artık yapay zekâ yazabiliyor. Gazetecinin yeni rolü dezenformasyonu filtrelemek, derinlemesine araştırma yapmak, veri gazeteciliği yapmak ve ham verinin arkasındaki insan hikâyesini yakalamak olacak.” ifadelerini kullandı. Reklamcının yeni işi yapay zekâyı yaratıcı stratejiyle yönetmek Reklamcılıkta da benzer bir dönüşüm yaşandığını ifade eden Atalay, yapay zekânın saniyeler içinde çok sayıda reklam metni, görseli ve kampanya alternatifi üretebildiğine dikkat çekti. “Reklamcının işi artık yalnızca sıfırdan üretmek olmayacak.” diyen Atalay, “Yapay zekânın oluşturduğu alternatifler arasından markanın ruhuna, hedef kitlenin psikolojisine ve toplumsal bağlama en uygun olanı seçmek; doğru promptları oluşturmak ve yaratıcı stratejiyi kurmak daha önemli hâle gelecek.” dedi. Halkla ilişkilerde yeni istihdam alanı; dijital güven Deepfake, dezenformasyon ve yapay zekâ destekli manipülasyonların yaygınlaşmasının halkla ilişkiler ve kurumsal iletişim alanında da yeni uzmanlıklara ihtiyaç doğurduğunu kaydeden Prof. Dr. Atalay, geleceğin en önemli iletişim alanlarından birinin dijital güven ve itibar yönetimi olacağını söyledi. Atalay, “Bülten dağıtımı ve medya takibi gibi geleneksel görevler giderek otomatikleşirken, bilişsel kriz yönetimi ve güven mimarlığı daha fazla önem kazanıyor. Deepfake ve manipülasyonun bu kadar kolaylaştığı bir çağda PR profesyonelleri yapay zekâ hızında yayılan itibar krizlerini yönetmek ve toplumla kurumlar arasında sahici bağlar kurmak zorunda.” şeklinde konuştu. Deepfake çağının iletişimcisi doğrulama uzmanı da olacak Geleceğin iletişim profesyonellerinin veri ve algoritma okuryazarlığına sahip olması gerektiğini vurgulayan Atalay, deepfake ve dezenformasyonla mücadele becerilerinin istihdam açısından giderek daha önemli hâle geleceğini belirtti. İletişim öğrencileri yapay zekâyla birlikte çalışmayı öğreniyor Bu dönüşüm nedeniyle iletişim eğitiminin de yeniden tasarlanması gerektiğine dikkat çeken Prof. Dr. Atalay, Üsküdar Üniversitesi İletişim Fakültesinde yapay zekâyı iletişim eğitiminin farklı alanlarına entegre ettiklerini söyledi. “Öğrencilerimize her şeyden önce ‘Yapay zekâ iletişimcinin rakibi değil, onun akıllı asistanıdır.’ diyoruz.” ifadesini kullanan Atalay, şöyle devam etti: “İyi bir iletişimci olmak artık yalnızca güçlü yazma becerisine veya iyi bir görsel bakış açısına sahip olmakla sınırlı değil. Bunlara bilişsel esneklik ve yapay zekâyla doğru iletişim kurabilme becerisi de eklendi. Öğrenci yalnızca teoriyi öğrenmiyor; uygulamalı derslerde bir yapay zekâ modeline nasıl doğru komut vereceğini, çıkan sonucu nasıl değerlendireceğini ve filtreleyeceğini deneyimliyor. Yapay zekânın ürettiği bilginin doğruluğunu teyit etmek, bilişsel önyargıları fark etmek ve algoritmik manipülasyonları deşifre etmek eğitimimizin merkezinde. Sahicilik ve etik ise ana omurgamızı oluşturuyor.” Her bölümde yapay zekâ odaklı zorunlu dersler bulunuyor Fakültenin farklı bölümlerinde öğrencilerin kendi meslek alanlarıyla yapay zekâyı buluşturan zorunlu dersler aldığını belirten Prof. Dr. Atalay, “Çizgi Film ve Animasyon bölümümüzde Yapay Zekâ Destekli Konsept Geliştirme, Görsel İletişim Tasarımı bölümümüzde Görsel İletişim Tasarımında Üretken Yapay Zekâ, Gazetecilik bölümümüzde Gazetecilikte Yapay Zekâ, Halkla İlişkiler ve Tanıtım bölümümüzde Halkla İlişkiler ve Yapay Zekâ Uygulamaları, Radyo Televizyon ve Sinema bölümümüzde Yapay Zekâ Destekli Film Yapım ve Yönetimi, Reklamcılık bölümümüzde Dijital Reklamcılık ve Yapay Zekâ Uygulamaları, Yeni Medya ve İletişim bölümümüzde ise Yapay Zekâ derslerimiz zorunlu. Ayrıca seçmeli ders havuzumuzda da yapay zekâ temelli dersler bulunuyor.” dedi. 2-4 yıl sonra iletişim mezunlarını nasıl bir istihdam tablosu bekliyor? İletişim alanında önümüzdeki birkaç yıl içinde özellikle dijital içerik, veri, yapay zekâ, doğrulama, itibar ve kriz yönetiminin kesiştiği işlerin daha görünür hâle geleceğini ifade eden Prof. Dr. Atalay, mezunların medya kuruluşlarından reklam ajanslarına, kurumsal iletişim departmanlarından dijital platformlara, yapım şirketlerinden sosyal medya ve içerik ajanslarına kadar geniş bir alanda çalışabileceğine dikkat çekti. İletişim mezunlarının klasik mesleklerin yanı sıra teknolojiyle birlikte doğan yeni uzmanlık alanlarına da yönelebileceğini kaydeden Atalay, “Önümüzdeki 10-15 yılda en hızlı büyümesi beklenen alanların önemli bir kısmı teknik bilgi ile iletişim becerisini birlikte gerektirecek.” dedi. Yeni meslekler iletişim mezunlarını bekliyor Yapay zekânın iletişim fakültesi mezunlarının önüne yepyeni kariyer seçenekleri çıkaracağını dile getiren Atalay, geleceğin çalışma alanlarını şöyle sıraladı: “Yapay zekâ içerik stratejistliği, dijital itibar yöneticiliği, dezenformasyon analistliği, veri hikâyeleştiriciliği, insan-yapay zekâ etkileşimi tasarımcılığı, dijital doğrulama uzmanlığı, yapay zekâ destekli yaratıcı strateji, algoritmik içerik yönetimi ve dijital kriz iletişimi.” “Geleceğin iletişim mezunları algoritmaları yönetecek” İletişim alanını tercih edecek gençlerin yapay zekâ nedeniyle mesleklerin ortadan kalkacağı düşüncesiyle hareket etmemesi gerektiğini belirten Prof. Dr. Gül Esra Atalay, sözlerini şöyle tamamladı: “Geleceğin iletişim mezunları algoritmaları yöneten, yapay zekâyı anlamlandıran ve dijital güven inşa eden profesyoneller olacak. Meslekler değişiyor ama iyi iletişim kurabilme becerisi her zamankinden daha değerli hâle geliyor. Yapay zekâyı doğru ve dozunda kullanabilen, eleştirel düşünebilen, insan psikolojisini anlayan, etik sınırları gözeten ve özgün fikir üretebilen iletişimciler iş dünyasında öne çıkacak. Aklını ve yaratıcılığını tamamen yapay zekâya devredenler değil, yapay zekâyı kendi yaratıcılığını güçlendiren bir araç olarak kullananlar geleceğin iletişim dünyasında yerlerini alacak.” Kaynak: (KAHA) Kapsül Haber Ajansı

Yapay Zeka Çağında Rekabeti Veri ve Siber Dayanıklılık Belirliyor Haber

Yapay Zeka Çağında Rekabeti Veri ve Siber Dayanıklılık Belirliyor

Risk ve insan kaynakları çözümleri alanında 120’den fazla ülkede faaliyet gösteren Aon’un Türkiye Kurumsal Risk Yönetiminden Sorumlu Genel Müdür Yardımcısı Tevfik Erdengi, yapay zekâ çağında şirket değerini belirleyen dinamiklerin yeniden tanımlandığını belirterek şunları söylüyor: “Şirketlerin değerinin giderek daha büyük bir bölümü verileri, fikri mülkiyetleri, algoritmaları ve dijital varlıklarıyla ölçülüyor. Dijital varlıklar büyüdükçe, bu varlıkları hedef alan siber riskler de aynı hızla artıyor. Bu nedenle siber güvenlik, yalnızca bir BT yatırımı değil; şirket değerini ve rekabet gücünü koruyan stratejik bir yönetim konusu haline geldi.” “Siber güvenlik artık CEO’ların ve yönetim kurullarının ana gündemi” Erdengi, siber güvenliğin kurum içinde üst yönetim düzeyinde ele alınması gerektiğinin altını çizerek şöyle devam ediyor: “Bugün tek bir siber saldırı, şirketlerin bilançosunu, marka itibarını ve yatırımcı güvenini aynı anda sarsabiliyor. Bu yüzden siber güvenlik, sadece teknoloji ekiplerinin yönettiği operasyonel bir dosya olmaktan çıktı; CEO’ların ve yönetim kurullarının doğrudan sahiplenmesi gereken stratejik bir konuya dönüştü. Yapay zekâ destekli tehditlerin arttığı bu dönemde farkı yaratacak olan, kurumların dijital varlıklarını ne kadar etkin koruyabildikleri olacak.” Yapay zeka hem saldırganların silahı hem kurumların savunma aracı Yapay zeka, şirketlere verimlilik ve büyüme imkânı sunarken, siber suçluların da daha sofistike ve ölçeklenebilir saldırılar gerçekleştirmesine imkân tanıyor. Deepfake destekli dolandırıcılıklar, yapay zekâ ile hazırlanmış kimlik avı saldırıları ve otomatikleştirilmiş siber saldırılar, kurumların maruz kaldığı tehditleri daha karmaşık ve öngörülmesi zor hale getiriyor. Erdengi, kurumların yalnızca yapay zekâyı iş süreçlerine entegre etmesinin yeterli olmadığını vurguluyor: “Yapay zeka artık hem saldırganların en güçlü silahı hem de kurumların en önemli savunma aracı. Şirketler yapay zekâyı sadece verimlilik için değil, yapay zeka destekli tehditlere karşı savunma stratejilerinin merkezinde konumlandırmak zorunda. Deepfake gibi yöntemler klasik güvenlik yaklaşımlarını geçersiz kılıyor. Rekabet avantajı, yapay zekâyı en hızlı kullananlarda değil, onu en güvenli şekilde yöneten şirketlerde olacak. Saldırılar akıllandıkça savunmanın da akıllanması gerekiyor.” En büyük riskler: Tedarik zinciri, yapay zeka kaynaklı saldırılar ve fidye yazılımları Dijital ekosistemlerin birbirine sıkı sıkıya bağlandığı günümüzde şirketlerin siber risk gündemi, sadece kendi sistemleriyle sınırlı değil. Bulut servis sağlayıcıları, yazılım firmaları ve dış kaynak hizmet ortakları üzerinden yaşanan ihlaller, tek bir tedarikçi zafiyetinin yüzlerce kurumu etkileyebildiği bir risk ortamı yaratıyor. Buna yapay zekâ destekli saldırılar ve fidye yazılımlarının yol açtığı uzun süreli operasyonel kesintiler ile yüksek tutarlı finansal kayıplar eklendiğinde, siber dayanıklılık iş sürekliliğinin temel unsurlarından biri haline geliyor. Jeopolitik gerilimler ve devlet destekli siber faaliyetler de bu tabloyu daha karmaşık bir hale getiriyor. Erdengi’ye göre siber risklerin sınır tanımayan yapısı, kurumları yalnızca kendi sistemlerini değil, tüm iş ortakları ve tedarik zinciri boyunca oluşabilecek kırılganlıkları yönetmeye zorluyor. “Ölçemediğiniz riski yönetemezsiniz” Yapay zeka çağında hızla değişen siber riskler, sezgiye dayalı karar verme anlayışının yerini veriye dayalı risk yönetimine bırakıyor. Gerçek zamanlı veri ve gelişmiş analitik çözümler sayesinde kurumlar, maruz kaldıkları riskleri daha doğru ölçerken, sigorta ve risk transfer stratejilerini de daha isabetli biçimde kurgulayabiliyor. Erdengi, siber dayanıklılığın sadece teknolojik çözümlerle değil, bütüncül bir yönetim yaklaşımıyla mümkün olduğuna dikkat çekiyor: “Artık başarı, sadece saldırıyı engellemekle değil, saldırı sonrasında operasyonları ne kadar hızlı ayağa kaldırabildiğinizle ölçülüyor. Ölçemediğiniz riski yönetemezsiniz. Bu nedenle veriye dayalı risk analizi, güçlü güvenlik kontrolleri ve düzenli kriz tatbikatları, şirketlerin siber dayanıklılığını belirleyen temel unsurlar. Risklerini sürekli izleyen, farklı senaryoları önceden test eden ve kararlarını veriyle destekleyen kurumlar, belirsizlikleri daha etkin yönetirken önemli bir rekabet avantajı elde ediyor.” Erdengi sözlerini şöyle tamamlıyor: “Dijital ekonomide şirketlerin geleceğini yalnızca teknoloji yatırımlarının büyüklüğü değil, bu teknolojilerin ne kadar etkin ve güvenli yönetildiği belirleyecek. Yapay zekâ çağında rekabet avantajı, risklerini gerçek zamanlı izleyebilen, veriyi doğru analiz eden ve olası krizlere hazırlıklı olan kurumların olacak. Geleceğin güçlü şirketleri, dijital dönüşümü siber dayanıklılıkla birlikte yöneten, kriz hazırlıklarını ve siber sigorta çözümlerini birlikte değerlendiren şirketler olacak. Kaynak: (KAHA) Kapsül Haber Ajansı

Siber Güvenlik Dünyası BZsec 2026’da Buluştu Haber

Siber Güvenlik Dünyası BZsec 2026’da Buluştu

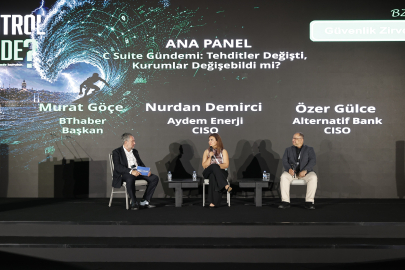
Bilişim Zirvesi Etkinlik tarafından düzenlenen zirvenin en dikkat çekici başlıklarından biri, siber tehdit istihbaratı uzmanı Vitaly Kamluk’un 20 yıl boyunca görünmeden kalan ve kritik fiziksel sistemleri etkileyebilecek kapasiteye sahip olduğunu belirttiği “Fast16” adlı siber silaha ilişkin değerlendirmeleri oldu. Uluslararası siber güvenlik araştırmacısı Costin Raiu ise sunumunda, yapay zekâ ile desteklenen saldırganların geçmişe kıyasla binlerce kat daha büyük bir etki gücüne ulaştığını belirterek uyarıda bulundu. BZ Güvenlik Siber Güvenlik Lideri Ödülleri kapsamında birincilik ödülünün sahibi Hakan Türköner oldu. Türkiye’nin kurumsal siber güvenlik alanındaki önemli buluşmalarından biri olarak konumlanan Güvenlik Zirvesi - BZsec 2026’da yalnızca bugünün tehditleri değil, güvenliğin geleceğini şekillendirecek teknolojiler ve savunma yaklaşımları da değerlendirildi. Siber güvenlik ekosisteminin önde gelen yerli ve yabancı uzmanlarını buluşturan etkinlikte, yapay zekâ çağında değişen tehdit ortamı, dijital güvenin sürdürülebilirliği ve kurumların yeni güvenlik mimarileri, kapsamlı oturumlarda “Kontrol Kimde?” teması ile masaya yatırıldı. Siber Savaşların Yeni Dönemi BZsec Sahnesinde BZsec 2026’nın açılış konuşmasını BThaber Başkan Yardımcısı Neslihan Aksun gerçekleştirdi. Aksun, “Yapay zekâ hayatımızı kolaylaştırıyor. Bulut teknolojileri hız kazandırıyor. Dijitalleşme kurumlara büyük avantajlar sağlıyor. Ama aynı zamanda saldırılar da değişiyor. Artık karşımızda sadece zararlı yazılımlar yok. Karşımızda; yapay zekâ destekli saldırılar, görünmeyen siber casusluk faaliyetleri, kimlik odaklı tehditler, tedarik zinciri riskleri, deepfake teknolojileri ve sessizce ilerleyen yeni nesil saldırılar var. Güvenlik artık yalnızca teknoloji ekiplerinin konusu değil, iş sürekliliğinin, itibarın, müşteri güveninin ve kurumların geleceğinin konusu diyerek, katılımcılara “Kontrol Kimde?” sorusu ile seslendi. Etkinliğin keynote konuşmacılarından dünyaca ünlü siber tehdit istihbaratı uzmanı Vitaly Kamluk, “Cyber Wars Have Gone Silent: No One Notices Anymore” başlıklı sunumunda , siber savaşların ne kadar görünmez olabileceğini gözler önüne seren bilgiler verdi. Kamluk “Bugüne kadar fiziksel dünyaya etki eden ilk büyük siber silahı 2010 yılında ortaya çıkan Stuxnet olarak biliyorduk. Ancak yaptığımız araştırmalar, Fast16’nın en az beş yıl daha geriye, hatta 2005 yılına uzandığını gösteriyor. Tam 20 yıl boyunca tamamen görünmez kalmayı başaran bu siber silah, siber güvenlik dünyasındaki pek çok kabulü yeniden sorgulamamıza neden oldu. Fast16’yı gerçekten dehşet verici kılan unsur; sistemleri ele geçirmekten ziyade fiziksel simülasyonlarda kullanılan yüksek hassasiyetli matematiksel hesaplamaları gizlice değiştirmesidir. Bu yazılım, deprem dayanıklılık testlerinden uçak güvenlik simülasyonlarına, hidrodinamik modellemelerden kritik altyapı projelerine kadar birçok mühendislik sürecini etkileyebilecek şekilde tasarlanmıştı. Siber tehditlerin yalnızca veri çalmak veya sistemleri devre dışı bırakmakla sınırlı olmadığını, fiziksel dünyada da ciddi sonuçlar doğurabilecek kapasiteye sahip olduğunu gördük. Bugün ise yapay zekâ çağında yaşıyoruz ve yapay zekâ modellerinin eğitimi de aynı şekilde yüksek hassasiyetli hesaplamalara dayanıyor. Fast16 benzeri bir tehdidin yapay zekâ eğitim süreçlerine sızması halinde, beklenmedik davranışlar sergileyen, kritik karar mekanizmalarında hatalara yol açan modeller ortaya çıkabilir. Böyle bir saldırı, günlük yaşamda kullandığımız sistemler de dahil olmak üzere geniş çaplı ve benzeri görülmemiş zincirleme etkilere neden olabilir. Bu nedenle ‘hesaplama bozulması’ (computation corruption) olarak tanımladığımız tehdit, bugün siber güvenlik alanında en az anlaşılan ve en az araştırılan konulardan biri olmayı sürdürüyor. C-Suite Gündemi: Tehditler Değişti, Kurumlar Değişebildi mi? Etkinliğin dikkat çeken bölümlerinden biri olan “C-Suite Gündemi: Tehditler Değişti, Kurumlar Değişebildi mi?” başlıklı ana panelin moderatörlüğünü BThaber Başkanı Murat Göçe üstlendi. Siber saldırıların finans ve enerji sektörü üzerindeki etkilerinin ele alındığı panelin açılışında konuşan Göçe, “Bugün bu zirvede öğrendiğimiz önemli noktalardan biri de Kamluk’un ifade ettiği gibi saldırıların geçmişinin düşündüğümüzden çok daha eskiye dayanması oldu. Stuxnet’i uzun yıllar boyunca 2010’lu yıllarla ilişkilendirdik. Ancak yapılan değerlendirmeler, bu tür tehditlerin kökenlerinin çok daha eskiye uzandığını gösteriyor. Bu durum, saldırıların çok önceden başladığını ancak farkındalığımızın çoğu zaman geriden geldiğini ortaya koyuyor” dedi. Panelistler arasında yer alan Aydem Enerji CISO’su Nurdan Demirci, “Enerji dağıtımı ve yönetimi gibi süreçlerde meydana gelecek siber saldırı kaynaklı kesintiler bizim en büyük korkulu rüyamız; çünkü enerji durursa tüm hayati süreçler durur diyerek konunun önemine dikkat çekti. Çağın gerisinde kalmamak için IT ile OT sistemlerini birbirine yaklaştırmak, yapay zekanın yetkinliklerinden ve veri analitiğinden faydalanmak zorundayız diyen Demirci, ancak bu entegrasyon atak yüzeyini inanılmaz şekilde değiştiriyor. Eskiden arkasında sakladığımız o dokunulmaz SCADA sistemlerimiz, sahadaki binlerce akıllı sayaç, trafo merkezi ve üretim noktalarımız ulaşılabilir hale geliyor. IT dünyasından ufak bir tıkla başlayan bir atağın nerelere kadar sızabileceğinin ucu bucağı yok” dedi. Diğer panelist Alternatif Bank CISO’su Özer Gülce ise konuşmasında şunları aktardı: "Finans sektöründe de süreklilik, sürdürülebilirlik, operasyonel devamlılığın esası kurumsal hafıza. Kurumsal hafızadan kastım, sistemlerin, süreçlerin sizsiz de devam edebilme yetkinliği. Bunu oturtabilmenin yolu da biz bilgi güvenliği yöneticilerine düşüyor, çünkü yönetişimi çok iyi bilmeniz lazım. Bu bir orkestra ve biz hesap veren makamız. Ayrıca kod kalitesi çok kritik bir nokta. Hem bana atak yüzeyi yaratıyor hem de katman olarak birtakım riski uygulama katmanında tutuyor" dedi. Yapay zeka ile yetenekli saldırganların birleşimi, geçmişin binlerce kat daha fazlasını başarıyor Uluslararası siber güvenlik dünyasının önde gelen araştırmacıları arasında gösterilen Costin Raiu ise “The Evolution of Cyber Espionage – From Stuxnet to AI-Powered Threats” başlıklı sunumunda siber casusluğun dönüşümünü ve yapay zekâ destekli tehditlerin geleceğini ele aldı. Raiu, geçmiş dönemdeki bazı olayları aktararak, tespitlerini aktardı: "Geçmişteki olaylardan çok şey öğrenebileceğimizi ve bunları karşılaştığımız yeni saldırılara uygulayabileceğimizi düşünüyorum. Özellikle eski saldırılara bakmak—ben buna 'siber dinozor iskeletleri bulma sanatı' diyorum—gelecekte savunmamızı nasıl uyarlamamız gerektiğini anlamamızı sağlıyor. Ancak ortak koda dayalı bu ilişkilendirme bazen başarısız da olabilir. Örneğin Olympic Destroyer saldırısında, zararlı yazılımın aynı koda sahip olduğunu, ancak saldırganın aynı kişi olmadığı vakalar gördük. Siber güvenliğin geleceğine doğrudan bakarsak, bence yapay zekanın (AI) kalıcı olduğu ortada. Gelecekte her şey yapay zeka olacak. Birkaç yıl içinde muhtemelen ben burada olmayacağım, size tüm bunları sunan bir yapay zeka olacak. Tehdit aktörlerinin siber saldırılarında yapay zekayı zaten kullandıklarını anlamamız gerekiyor. Yapay zeka ile yetenekli saldırganların birleşiminin artık geçmişte mümkün olandan binlerce kat daha fazlasını başarabildiğini gördüm. Hepsini bir araya getirdiğinizde, size hiçbir insan tarafından eşleştirilemeyecek bir güç çarpanı sağlar” şeklinde ifade etti. Kaspersky Kıdemli Satış Öncesi Yöneticisi Fırat Aslantaş ise “Tehdit İstihbaratı ve Etkin Servisler ile Modern Siber Güvenlik Yaklaşımı” sunumunda; “Biz istihbarata iki farklı bakış açısıyla bakıyoruz. Bir tanesi, insan tarafından anlamlandırılan ve okunabilir olan tehditler; diğer tarafta da aslında tam anlamıyla çıkan tehdit modellemesini bir güvenlik yaklaşımıyla, güvenlik ürünlerine entegre edebileceğimiz, aynı zamanda da yanıt verebileceğimiz senaryolar. Tehdit datalarını, tüm güvenlik servisleriyle, entegre edilebilir duruma getirdik” dedi. Trendyol Kıdemli Güvenlik Mühendisi Alican Kiraz “Deepfake ve Sentetik Kimliklere Karşı Yeni Nesil Savunma” başlıklı sunumunda, yapay zekâ destekli kimlik tehditlerine karşı geliştirilen yeni savunma yöntemlerini katılımcılarla paylaştı. Zirvenin dikkat çeken diğer bir konusu ise SOC oldu. ADEO Siber Güvenlik Küresel Stratejiden Sorumlu Başkan Yardımcısı Halil Öztürkci “SOC’tan AI SOC’a: Güvenlik Operasyonlarında Yeni Çağ” başlıklı sunumunda; güvenlik operasyon merkezlerinin yapay zekâ ile birlikte geçirdiği dönüşümü ele aldı. “Saldırı Ne Zaman Başlar? Kurumlar Ne Zaman Fark Eder?” başlıklı konuşmasında siber tehditlerin hızına dikkat çeken Bilgi Birikim Sistemleri Bilgi Güvenliği İş Geliştirme Müdürü Engin Şeref, “Saldırganlar yeni açıklanan bir güvenlik açığını 24 saat içinde kendileri için kullanılabilir hale getirebiliyor. Zararlı yazılımların ise ortalama 29 dakika içinde dolaşıma giriyor. Buna karşılık güvenlik ekiplerinin bir açığı yamaması ortalama 102 gün sürüyor. Saldırganlar bu zaman farkını kurum ortamlarına sızmak ve sistemleri ciddi şekilde etkilemek için kullanıyor” şeklinde ifade etti. “Görünmeyen Saldırılar Çağı: Sistem Değil, Algı Hack’leniyor” başlıklı oturumda Siber Güvenlik Otoritesi Gökhan Say, yeni nesil manipülasyon teknikleri, dijital algı operasyonları ve yapay zekâ çağında değişen saldırı yüzeylerine ilişkin değerlendirmelerde bulundu. Oturumda ayrıca Fuzul Holding CISO’su Deniz Akay ile Yapı Kredi Teknoloji CISO’su Ümit Malkoç da kurumların karşı karşıya olduğu yeni nesil tehditler ve değişen güvenlik yaklaşımlarına ilişkin görüşlerini katılımcılarla paylaştı. Zirve programında ayrıca; Hayat Holding CISO’su Uğur Murathan Gemicioğlu, “Fabrikadan Buluta: Güvenlik Aynı mı, Yoksa Risk Farklı mı?” başlıklı sunumunda farklı teknoloji altyapılarındaki güvenlik yaklaşımlarını ele aldı. Burgan Bank CISO’su Turan Mola, finans sektörünün karşı karşıya olduğu yeni riskleri “Finansal Yapıda Gerçek Risk: Görünen Tehditler mi, Görünmeyen Açıklar mı?” başlıklı konuşmasında değerlendirdi. Kron Teknoloji CPO’su Mehmet Ilgaz, “AI Ajanları Çağında Telemetri Yönetimi” başlıklı konuşmasında, yeni nesil güvenlik mimarilerinde telemetri yönetiminin önemine dikkat çekti. OYAK Dijital CISO’su Nusret Karakaya, dağıtık yapılarda güvenliğin nasıl yönetilmesi gerektiğine ilişkin görüşlerini paylaşırken, ASEE/Payten CISO’su İsmail Orhan, “Post-Quantum Döneme Hazırlık: Kriptografide Büyük Dönüşüm” başlıklı sunumunda post-kuantum dönemde kriptografinin geçireceği dönüşümü ele aldı. DNSSense Satış Direktörü Emre Özdemir, görünmeyen ağ trafiğinin oluşturduğu riskleri aktarırken, İhlas Holding CISO’su Öner Ziya Baş ise tedarik zinciri güvenliğinin yeni dönemde geçirdiği dönüşüme dikkat çekti. “E-posta'dan Cloud'a: Modern Saldırı Zincirinde Görünmeyeni Görünür Kılmak” başlıklı sunumunda Barracuda Türkiye ve Azerbaycan Ülke Müdürü İlknur Çifçibaşı, modern saldırı zincirindeki görünmeyen riskleri değerlendirirken, “Saldırganlar Sistemi Değil, Davranışları Hedefliyor” başlıklı konuşmasını yapan Proofpoint Bölge Müşteri Yöneticisi Cumhur Kızıları, insan odaklı tehditlere ilişkin görüşlerini paylaştı. Siemens Proje Mühendisi Yavuz Köse ise OT Security alanındaki güncel gelişmeleri katılımcılarla paylaştı. Etkinliğin dikkat çeken bölümlerinden biri olan “Agentic AI Çağında Yeni Saldırı Yüzeyi: Context’i Kim Kontrol Ediyor?” başlıklı mini sohbet bölümünde Siber Güvenlik Stratejisti Burak Bozkurtlar ile MasterLabs Kurucu & CTO’su Kerem Çeliker, yapay zekâ ajanlarının oluşturduğu yeni saldırı yüzeylerini ve bağlam güvenliğinin geleceğini değerlendirdi. Security Ödülleri Sahiplerini Buldu BZsec 2026’nın kapanışında düzenlenen Security Ödülleri Töreni’nde siber güvenlik alanında hayata geçirilen başarılı çalışmalar ve projeler ödüllendirildi. Yapılan değerlendirmeler sonucunda birincilik ödülünün sahibi Hakan Türköner olurken, ikincilik ödülü Fatih Çelik’in oldu. Bahadır Gökhan Sarıkoz ve Cihan Subaşı ise üçüncülük ödülünün sahipleri oldu. Kaynak: (KAHA) Kapsül Haber Ajansı
Yapay Zeka Destekli CEO Dolandırıcılığı Şirketleri Beklenmedik Krizlere Sürüklüyor Haber

Yapay Zeka Destekli CEO Dolandırıcılığı Şirketleri Beklenmedik Krizlere Sürüklüyor

İş dünyasında yapay zeka teknolojilerinin gelişmesiyle birlikte oltalama saldırıları boyut değiştirerek çok daha inandırıcı ve tehlikeli bir yapıya bürünüyor. Geleneksel yazılı e-postaların ötesine geçen siber saldırganlar, artık şirket CEO'larının veya üst düzey yöneticilerin seslerini saniyeler içinde kopyalayarak acil para transferi talep eden sahte sesli mesajlar veya video aramaları düzenliyor. Çalışanların üzerindeki otorite baskısını ve aciliyet duygusunu kullanan bu taktikler, milyonlarca liralık kayıplara yol açabiliyor. Çalışanların inisiyatifine bırakılan güvenlik süreçleri bu sofistike saldırılar karşısında yetersiz kalırken, Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu şirketlerin karşı karşıya kaldığı bu görünmez tehlikeye dikkat çekerek atılması gereken 4 adımı paylaşıyor. "Yapay Zeka Destekli Taklitler Kurumsal Güvenliği Kökünden Sarsıyor" Ses ve görüntü kopyalama teknolojilerinin siber suçluların elinde kusursuz bir silaha dönüştüğünü belirten Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, "Çalışanlar, karşılarında bizzat şirket yöneticisinin sesini duyduklarında veya görüntüsünü gördüklerinde siber güvenlik protokollerini kolayca göz ardı edebiliyor. Otorite figürlerinin bu derece inandırıcı bir şekilde taklit edilmesi, finans departmanlarını savunmasız bırakarak saniyeler içinde geri dönüşü olmayan fon kayıplarına neden oluyor. Kurumların bu yeni nesil tehditlerle başa çıkabilmesi, salt teknolojik önlemlerle sınırlı kalmayıp aynı zamanda çalışan farkındalığını en üst seviyeye çıkaran kapsamlı güvenlik kültürünün inşa edilmesine bağlıdır." dedi. Alev Akkoyunlu, şirketlerin deepfake destekli patron dolandırıcılıklarına karşı alması gereken 4 önlemi paylaşıyor: 1. Finansal işlemler için katı ve çoklu onay protokolleri geliştirin. Büyük miktarlı para transferleri veya hassas veri paylaşımları için asla tek bir iletişime güvenmeyin. E-posta, sesli arama veya video konferans yoluyla gelen acil ödeme taleplerini gerçekleştirmeden önce, işlemi farklı ve bağımsız iletişim kanalları üzerinden şirket içi onay mekanizmalarıyla mutlaka doğrulayın. 2. Şirket içi "güvenlik kelimeleri" veya gizli şifreler belirleyin. Yöneticiler ve kritik departman çalışanları arasında, acil durumlarda kimlik doğrulaması yapmak üzere önceden belirlenmiş ortak parolalar kullanın. Beklenmedik bir transfer talebi geldiğinde bu şifrelerin sorulması, karşınızdaki kişinin yapay zeka destekli bir kopyadan ibaret olup olmadığını anlamanın en pratik yollarından biridir. 3. Çalışanlarınızı yeni nesil yapay zeka tehditlerine karşı eğitin. Kurumsal siber güvenlik eğitimlerini, geleneksel oltalama (phishing) taktiklerinin ötesine taşıyın. Başta finans ve insan kaynakları olmak üzere tüm ekiplerinize deepfake teknolojisinin nasıl çalıştığını, sesli taklit saldırılarının belirtilerini ve şüpheli durumlar karşısında izlemeleri gereken adımları uygulamalı olarak gösterin. 4. Ağınızı ve cihazlarınızı kapsamlı bir çözümle koruma altına alın. Dolandırıcıların e-posta hesaplarınıza sızmasını veya deepfake araçlarını devreye sokmadan önce sisteminize zararlı yazılım yerleştirmesini engellemek için cihazlarınızı Bitdefender Total Security gibi kapsamlı çözümlerle koruyarak kurumunuzda tam güvenlik sağlayın. Kaynak: (KAHA) Kapsül Haber Ajansı
Güvenlikte Yeni Dönemin Yol Haritası BZsec 2026’da Çizilecek    Haber

Güvenlikte Yeni Dönemin Yol Haritası BZsec 2026’da Çizilecek  

Artık güvenlik yalnızca bir koruma katmanı değil; kurumların sürdürülebilirliği açısından kritik bir stratejik alan haline gelmiş durumda. Günümüzde kurumlar sadece klasik siber saldırılarla değil, yapay zekâ tarafından üretilen tehditlerle, kimliği belirsiz dijital varlıklarla ve görünmeyen risklerle karşı karşıya kalıyor. Bu yeni gerçeklikte güvenlik; yalnızca IT sistemlerini değil, veriyi, karar mekanizmalarını, iş süreçlerini ve dijital kimliği kapsayan bütünsel bir yapı olarak ele alınıyor. Güvenlik Zirvesi- BZsec 2026, bu yaklaşım doğrultusunda güvenliği çok boyutlu bir perspektifle gündeme taşıyacak. 17 Haziran 2026 Çarşamba günü gerçekleşecek zirvede; CISO, CIO ve CTO seviyesinde 200 üst düzey karar verici, güvenliğin yalnızca bugünü değil, hızla dönüşen geleceğini masaya yatıracak. Siber Güvenlik Gündemini Belirleyen Stratejik ve Kapsamlı Oturumlar Zirve kapsamında; yapay zekâ ve otonom sistem güvenliği, yapay zekâ destekli saldırılar ve deepfake tehditleri ile kuantum sonrası kriptografi çalışmaları ele alınacak. Tedarik zinciri ve yazılım güvenliği ile bulut, multi-cloud ve edge mimarilerde güvenlik yaklaşımları da zirvenin öne çıkan başlıkları arasında yer alacak. Siber tehdit istihbaratı ve proaktif savunma modelleri de kapsamlı şekilde değerlendirilecek. Bununla birlikte; dijital kimlik ve erişim yönetimi, veri güvenliği, mahremiyet ve regülasyonlar ile Zero Trust yaklaşımı zirvenin önemli gündem maddeleri arasında bulunuyor. Siber dayanıklılık ve iş sürekliliği, ransomware ekonomisi, API güvenliği ve dijital ekosistem riskleri ile XDR, MDR ve otonom SOC dönüşümü de ele alınacak başlıklar arasında yer alıyor. Yapay zekâ destekli savunma ve gizlilik odaklı teknolojiler ise siber güvenliğin geleceğini şekillendiren kritik alanlar olarak öne çıkıyor. Keynote konuşmaları, ana panel, konuk sunumları, söyleşi oturumları, networking ve iş birliği alanlarının yer alacağı Güvenlik Zirvesi-BZsec 2026’ya ilişkin detaylı bilgiye https://bilisimzirvesi.com.tr/etkinlikler/etkinlik/guvenlik-zirvesi-bzsec-2 adresinden ulaşılabilir. Etkinliğe kurumların CISO, CIO ve CTO unvanına sahip yöneticileri katılım sağlayabilirken diğer katılımcılar ise web sitesinde yer alan “BİLET AL” butonu üzerinden kayıt yaptırarak katılım gerçekleştirebilir. Kaynak: (KAHA) Kapsül Haber Ajansı
Dijital Dünyada Bedava Yok, Takas Var Haber

Dijital Dünyada Bedava Yok, Takas Var

Üsküdar Üniversitesi Kurumsal Büyük Veri Koordinatörü Hakan Özdemir, 28 Ocak Veri Koruma Günü kapsamında verinin yalnızca toplanmasının değil, doğru şekilde anlamlandırılmasının da hayati önemde olduğunu anlattı. Veri, dijital çağın yeni petrolü Verinin neden “yeni petrol” olarak tanımlandığını açıklayan Hakan Özdemir, “Sanayi devriminde petrol, makineleri çalıştıran ve ekonomiyi büyüten ana güçtü. Dijital devrimde ise bu güç ‘veri’dir. Ancak veriyi petrolden ayıran önemli bir fark vardır. Petrol kullanıldıkça tükenir, veri ise kullanıldıkça çoğalır ve değerlenir. Günümüzde finans, sağlık, e-ticaret ve ulaşım gibi sektörlerin tamamı, kararlarını artık sezgilerle değil, işlenmiş verilerle alıyor. Ham veri değersiz bir sayı yığınıdır; ancak işlendiğinde ‘bilgiye’ ve ‘içgörüye’ dönüşerek şirketlere ve ülkelere rekabet üstünlüğü sağlar.” dedi. Asıl veri, farkında olmadan ürettiklerimiz Bireylerin büyük kısmının yalnızca sosyal medyada paylaşım yaptığında veri ürettiğini düşündüğünü ifade eden Hakan Özdemir, “Biz sadece fotoğraf paylaştığımızda veya mesaj attığımızda veri ürettiğimizi sanıyoruz. Oysa ‘pasif veri’ dediğimiz devasa bir trafik var. Akıllı saatimizden kalp ritmimiz, navigasyondan hızımız, e-ticaret sitelerinde fareyi hangi ürünün üzerinde ne kadar beklettiğimiz bile kaydediliyor. Özellikle ‘Nesnelerin İnterneti’ (IoT) dediğimiz akıllı ev cihazlarının yaygınlaşmasıyla, dijital ayak izimiz artık evimizin içine kadar girdi. Ürettiğimiz verinin büyük çoğunluğu, biz ekranı kapattıktan sonra arka planda akmaya devam ediyor.” diye konuştu. Miktar değil, anlam önemli Veriyi değerli kılan unsurun miktar değil anlam olduğunu vurgulayan Hakan Özdemir, “Geçmişte ‘Ne kadar çok verimiz varsa o kadar iyi’ anlayışı (Big Data) hakimdi. Bugün ise ‘Doğru ve temiz veri’ (Smart Data) dönemi başladı. Milyarlarca gereksiz veri satırı, sistemi yavaşlatmaktan başka işe yaramaz. Önemli olan, veriler arasındaki ilişkileri kurabilmek ve bir sonraki adımı öngörebilmektir. Bir marketin milyonlarca fiş bilgisine sahip olması değil; o fişlerden yola çıkarak müşterinin bebeğinin doğduğunu anlayıp ona uygun teklif sunabilmesi veriyi değerli kılar.” şeklinde konuştu. Siber hijyen eksikliğine dikkat! Kişisel verilerin en çok risk altında olduğu alanlara da dikkat çeken Hakan Özdemir, şöyle devam etti: “En büyük risk, kaynağı belirsiz mobil uygulamalar ve açık Wi-Fi ağlarında. Özellikle son dönemde popüler olan, fotoğrafınızı yükleyip sizi farklı karakterlere dönüştüren eğlence uygulamaları, aslında dünyanın en büyük biyometrik veri havuzlarını oluşturuyor. Bireylerin en sık yaptığı hata ise ‘siber hijyen’ eksikliğidir; yani doğum tarihi gibi tahmin edilebilir şifreler kullanmak ve her uygulamaya düşünmeden kamera/rehber erişim izni vermektir.” Dijital dünyada bedava yok, takas var! Ücretsiz uygulamaların işleyişine dair önemli bir hatırlatmada bulunan Hakan Özdemir, “Dijital ekonomide ‘bedava’ diye bir kavram yoktur, ‘takas’ vardır. Bir navigasyon uygulamasını ücretsiz kullanırsınız, karşılığında konum verinizi ve sürüş alışkanlıklarınızı verirsiniz. Bir mesajlaşma uygulamasını ücretsiz kullanırsınız, kiminle ne sıklıkla konuştuğunuzun bilgisini verirsiniz. Bu platformlar, kullanıcıyı bir ‘müşteri’ olarak değil, reklam verenlere sunulacak bir ‘hedef kitle’ olarak görür. Kısacası, hizmetin bedelini kredi kartımızla değil, mahremiyetimizle ödüyoruz.” Veri okuryazarlığı artık temel bir yurttaşlık becerisi Deepfake videolar ve sahte haberlerin yayılma hızına da değinen Hakan Özdemir, “Veri okuryazarlığı, dijital dünyada karşımıza çıkan bilginin kaynağını sorgulama, nasıl üretildiğini anlama ve bir grafiğin veya istatistiğin bizi yanıltıp yanıltmadığını fark etme becerisidir. Bugün deepfake (yapay kurgu) videoların ve sahte haberlerin bu kadar hızlı yayılmasının sebebi, teknolojik yetersizlik değil, toplumsal veri okuryazarlığının düşük olmasıdır. Manipüle edilmemek ve dijital haklarımızı savunabilmek için bu yetkinlik artık okuma-yazma bilmek kadar elzemdir.” dedi. Veri toplamak bir arşivcilik, veriyi anlamlandırmak ise dedektiflik Geleceğe yönelik riskleri değerlendiren Hakan Özdemir, “Veri toplamak bir arşivcilik, veriyi anlamlandırmak ise dedektifliktir. Elinizde binlerce parçalık bir yapboz kutusu olduğunu düşünün; parçaları kutuda biriktirmek veri toplamaktır. O parçaları birleştirip manzarayı ortaya çıkarmak ise anlamlandırmaktır. Teknoloji dünyası artık veri depolamayı aştı; şu anki büyük yarış, bu veriden kimin daha hızlı ve isabetli ‘sonuç’ çıkaracağı üzerine kurulu. Dijital sistemler ve algoritmaların, insanlar tarafından ve geçmiş verilerle eğitildiğini kaydeden Hakan Özdemir, “Eğer geçmiş verilerde toplumsal bir önyargı varsa (örneğin; belirli bir meslek grubunda sadece erkekler çalışmışsa), algoritma bunu bir kural zannedebilir ve gelecekteki kadın adayları eleyebilir. Teknoloji tarafsız gibi görünse de verinin kendisi kirliyse veya yanlıysa, çıkan sonuç da ayrımcı olabilir. Bu, dijital etiğin en büyük tartışma konularından biridir.” diye konuştu. En büyük tehlike veri manipülasyonu Veri ihlallerinin (şifre çalınması, kart kopyalanması) maddi hasar vereceğini ve bunun da telafi edilebilir olduğunu anlatan Hakan Özdemir, “Ancak veri manipülasyonu çok daha tehlikeli bir boyuta evriliyor. Özellikle ses ve görüntü kopyalama teknolojilerinin gelişmesiyle, ‘gerçeklik algımızın’ manipüle edilmesi riskiyle karşı karşıyayız. İnsanların söylemedikleri sözleri söylemiş gibi gösteren, olayları çarpıtan içerikler, sadece bireyleri değil, toplumun güven duygusunu ve toplumsal hayatı tehdit eder hale gelecektir.” ifadesinde bulundu. ‘Saklayacak bir şeyim yok’ çağın en büyük yanılgısı… “Benim verimden ne olur ki?” düşüncesinin büyük bir yanılgı olduğunu vurgulayan Hakan Özdemir, sözlerini şu uyarıyla tamamladı: "Ben önemli biri değilim, saklayacak bir şeyim yok" düşüncesi dijital çağın en büyük yanılgısıdır. Sizin veriniz tek başına anlamsız gelebilir ama milyonlarca kişinin verisiyle birleştiğinde toplumsal davranışları yönlendirmek için kullanılır. Ayrıca bireysel olarak da; sesiniz, yüzünüz veya kimlik bilgileriniz kopyalanarak adınıza suç işlenebilir veya yakınlarınız dolandırılabilir. Verinizi korumak, dijital dünyadaki ‘benliğinizi’ ve itibarınızı korumaktır. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.