Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Dolandırıcılık

Kapsül Haber Ajansı - Dolandırıcılık haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Dolandırıcılık haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Veri Sızıntısı Unutuluyor, Dolandırıcılık Yıllar Sonra Geliyor Haber

Veri Sızıntısı Unutuluyor, Dolandırıcılık Yıllar Sonra Geliyor

Veri sızıntıları ekonominin ve iş yapış şekillerinin dijitalleşmesi ile birlikte dünya genelinde yaşanan önemli sorunlar içerisinde yer alıyor. Sızıntı haberinin ilk günlerinde herkes tetikte; markalar uyarı gönderiyor, insanlar şüpheli mesajlara daha dikkatli bakıyor. Aylar geçtikçe bu dikkat dağılıyor, liste ise eskimiyor. Telefon numarasını kimse her yıl değiştirmiyor, e-posta adresi on yıl aynı kalıyor. ESET verileri sahte sayfanın öne geçtiğini gösteriyor ESET Tehdit Raporu H1 2026‘ya göre Aralık 2025 ile Mayıs 2026 arasında ESET’in tespit ettiği tüm zararlı yazılımlar içinde ilk sırada HTML/Phishing.Agent var: tespitlerin yüzde 16,2’si. Bu, ziyaretçiden bilgi isteyen sahte bir web sayfasına götüren basit bir oltalama dosyası. Üçüncü sırada ise yüzde 6,1 ile DOC/Fraud geliyor, yani sahte belge ve fatura kılığına girmiş dolandırıcılık dosyaları. Listenin tepesinde bilgisayarı ele geçiren karmaşık bir yazılım değil, sizden kendi isteğinizle bilgi girmenizi bekleyen bir sayfa duruyor. Sızan müşteri listeleri de bu sayfanın en önemli eksiğini kapatıyor: kime, hangi marka adına gönderileceğini. Aynı raporda dikkat çeken bir karşıtlık daha var. Tek tek cihazlardan parola ve oturum bilgisi çalan bilgi hırsızı (infostealer) tespitleri bir önceki döneme göre yüzde 26 azaldı. Bunun birden fazla açıklaması olabilir, ama Eylül’deki tablo şu yorumu destekliyor: Milyonlarca kişinin bilgisi tek tek bilgisayarlara bulaşarak değil, tek bir sunucudaki veri sızıntısı yoluyla toplu hâlde alınabiliyor. Dolandırıcı açısından bir altyapı sağlayıcısındaki tek bir açığı istismar etmek, yüz binlerce cihazı tek tek hedef almaktan daha verimli. Free Mobile’da veri sızıntısı iki yıl sonra sahte faturaya dönüştü Bu gecikmenin nasıl işlediğini Fransa’dan bir örnek iyi gösteriyor. Fransız mobil operatörü Free Mobile’ın müşteri verileri Ekim 2024’te sızdı; banka hesap bilgileri de sızan veriler arasındaydı. Fransız veri koruma kurumu CNIL Ocak 2026’da şirkete 27 milyon euro ceza verdi. Hikâye burada kapanmış gibi görünüyordu. 30 Eylül 2026’da ise Free Mobile müşterilerine “ödenmemiş 9,99 euro faturanız var, hattınız askıya alınacak” diyen e-postalar gelmeye başladı. Malwarebytes’ın incelemesine göre e-postadaki link, birbirine yönlendiren birkaç sahte alan adından geçip kusursuz bir Free Mobile giriş sayfasına çıkıyordu ve sonunda kart bilgisi istiyordu. Bu örnekteki en öğretici ayrıntı tutarın kendisi. 9,99 euro, kimsenin uzun uzun düşünmeyeceği kadar küçük ve gerçek bir faturaya benzeyecek kadar sıradan. Mesaj, sızıntıdan iki yıl sonra, gerçek müşterilere, gerçek marka adıyla ve gerçek bir fatura tutarına benzeyen bir rakamla geldi. Alıcının o sızıntıyı hatırlaması için hiçbir sebep yoktu. Mesaj sizi ne kadar iyi tanıyorsa o kadar şüphelenin Bir veri sızıntısı sonrası gelen oltalama mesajında bildiğimiz uyarı işaretlerinin çoğu işe yaramıyor. Mesajda adınız doğru yazılı, marka gerçekten alışveriş yaptığınız marka, tutar makul. Gönderen adının ya da yazım hatalarının peşine düşmek, dolandırıcının zaten üstün olduğu bir alanda onunla yarışmak demek. Bu yüzden ölçütü tersine çevirmek gerekiyor: bir mesajın sizi tanıması, gerçek olduğunun değil, bilgilerinizin bir yerde dolaştığının işaretidir. Dolandırıcının kontrol edemediği tek nokta, mesajı nereden doğruladığınız. Mesajın içeriğini, gönderen adını, linkin görünen hâlini ve hatta adınızı o belirliyor. Siz ise faturayı mesajdaki linkten değil, markanın kendi uygulamasından ya da adres çubuğuna kendi yazdığınız adresten kontrol ettiğinizde, mesajın ne kadar inandırıcı olduğunun hiçbir önemi kalmıyor. Telefonla doğrulamak isterseniz de mesajdaki numarayı değil, kartınızın arkasındaki ya da markanın sitesindeki numarayı arayın. Hangi listelerde yer aldığınızı bilmek de bu kararı kolaylaştırıyor. KVKK, kendisine bildirilen ihlalleri şirket adı, etkilenen kişi sayısı ve sızan veri türüyle birlikte veri ihlali bildirimleri sayfasında yayımlıyor. Alışveriş yaptığınız bir marka orada görünüyorsa, önümüzdeki aylarda o marka adına gelen her iade, kargo ya da fatura mesajını doğrulanana kadar şüpheli saymak için iyi bir sebebiniz var demektir. SMS ya da e-postadaki linke çoktan tıkladıysanız, bir oltalama linkine tıkladıktan sonra yapılması gerekenleri ayrı bir yazıda adım adım anlatmıştık. Benzer bir korku kurgusunu sahte iCloud ödeme e-postalarında da görmüştük; fark şu ki orada mesaj kimseyi tanımıyordu, burada sizi tanıyor. Bir veri sızıntısının zararı, haberin yayımlandığı gün değil, listenin kullanıldığı gün ortaya çıkıyor. O güne gelindiğinde haber çoğu zaman çoktan unutulmuş oluyor. Hangi listede olabileceğinizi ise önceden görmek mümkün: KVKK’nın veri ihlali bildirimleri sayfasında alışveriş yaptığınız markaları aratmak birkaç dakikanızı alır. Bulduğunuz her isim, bir sonraki “ödenmemiş faturanız var” mesajında linke tıklamadan önce duraksamanız için yeterli sebep. Kaynak: (KAHA) Kapsül Haber Ajansı

Z Kuşağının Dijital Çelişkisi: Yüksek Öz Güven, Yetersiz Koruma Haber

Z Kuşağının Dijital Çelişkisi: Yüksek Öz Güven, Yetersiz Koruma

Z kuşağı, vaktinin büyük bir kısmını çevrim içi geçirme konusunda tüm nesillerin önünde yer alıyor. Araştırma sonuçları, Z kuşağının %57’sinin vaktini çevrim dışı yerine daha çok çevrim içi ortamlarda geçirdiğini gösteriyor; bu oran, ankete dahil edilen tüm nesiller arasındaki en yüksek seviyeye işaret ediyor. Akıllı telefonlar ise bu kuşağın dijital yaşamının merkezinde bulunuyor; katılımcıların %67’si düzenli internet erişiminde birincil cihaz olarak akıllı telefonlarını tercih ettiğini belirtiyor. Sürekli çevrim içi olma durumu, belirgin bir öz güveni de beraberinde getiriyor. Z kuşağı katılımcılarının yaklaşık altıda biri (%59), dijital ortamda kendinden emin olduğunu ifade ediyor. Buna karşın, dijital becerilerini "ileri düzey" olarak nitelendirenlerin oranı yalnızca %28’de kalıyor. Bu tablo, internet ortamında rahat hareket etmek ile dijital riskleri etkin bir şekilde yönetebilmek için gereken bilgi birikimine sahip olmak arasındaki uçurumu gözler önüne seriyor. Bahsi geçen öz güven her zaman koruyucu önlemlere dönüşmüyor. Z kuşağının yalnızca %27’si mobil cihazlarında antivirüs yazılımı kullanıyor; bu da diğer nesillere kıyasla kayda değer ölçüde düşük bir orana karşılık geliyor. Ayrıca Z kuşağı, şifrelerini düzenli olarak güncelleme konusunda da daha çekingen davranıyor. Oluşan bu güvenlik açığının sonuçları şimdiden hissedilmeye başlandı. Z kuşağı katılımcılarının yarısından fazlası (%52); cihazlarını, çevrim içi hesaplarını veya verilerini hedef alan bir siber saldırıya maruz kaldığını belirtiyor. Katılımcıların %17’si sosyal medya hesaplarının ele geçirildiğini, %12’si ise oyun hesaplarına erişimini kaybettiğini aktarıyor. Akıllı telefonlar Z kuşağının en değerli verilerini barındırıyor, ancak koruma yetersiz kalıyor Araştırma, akıllı telefonların Z kuşağı için en kıymetli verileri barındırdığını da ortaya koyuyor. Katılımcıların %38’i fotoğrafları, yine %38’i ise kişisel belgeleri kritik öneme sahip görüyor. Z kuşağı, cihazlarında sakladığı kişisel belgeleri diğer nesillere kıyasla çok daha değerli buluyor. Şifreler ve hesap giriş bilgileri ise katılımcıların %30’u tarafından kritik önemde değerlendiriliyor. Bu verilerin taşıdığı öneme karşın, akıllı telefonlardaki veriler çoğu zaman yeterince korunmuyor. Bireysel dijital yaşamı korumaya yönelik güvenlik araçlarının kullanımı, özellikle Z kuşağında oldukça sınırlı kalırken; akıllı telefonundaki kritik verileri düzenli olarak yedekleyenlerin oranı yalnızca %28. Bu durum, yalnızca tek bir cihazın kaybedilmesinin çok ötesinde riskler doğuruyor. Güvenliği ihlal edilen bir akıllı telefon; saldırganların kişisel fotoğraflara, kimlik belgelerine, e-posta hesaplarına, sosyal medya profillerine, finansal hizmetlere ve kişinin dijital yaşamının diğer kritik alanlarına doğrudan erişmesine zemin hazırlayabiliyor. Günlük dijital alışkanlıklar, günlük koruma refleksleriyle desteklenmeli Siber tehditlere yönelik farkındalığın artırılması kritik bir önem taşıyor. Kaspersky, özellikle Z kuşağına hitap etmek amacıyla "Case 404" adlı interaktif bir çevrim içi oyun geliştirdi. Bu siber dedektiflik macerasında oyuncular, gerçek dijital tehditlerden ilham alan kurgusal vakaları çözerek; dolandırıcılıkları, kimlik avı (phishing) girişimlerini ve oyun dünyasında sıkça görülen hesap ele geçirme taktiklerini nasıl tespit edeceklerini öğreniyor. "Case 404", oyunculara sevdikleri şeyleri yaparken güvende kalmalarını sağlayacak bilgi birikimini ve doğru güvenlik reflekslerini kazandırıyor. Kaspersky, siber güvenliğin bir kriz anından sonra başvurulan geçici bir önlem değil; günlük dijital rutinin ayrılmaz bir parçası olarak konumlandırılmasını tavsiye ediyor. Kaspersky Premium gibi kapsamlı bir güvenlik çözümü; cihazları zararlı yazılımlara, kimlik avı tuzaklarına ve diğer çevrim içi tehditlere karşı korumaya yardımcı oluyor. Z kuşağı için artık birincil cihazın akıllı telefonlar olduğu göz önüne alındığında, güvenlik tedbirlerinin masaüstü bilgisayarlar kadar mobil trafiği de kapsaması gerekiyor. Kaspersky Password Manager gibi özel bir araç kullanmak, farklı hesaplar için güçlü ve benzersiz şifreler oluşturulmasını ve bunların güvenle saklanmasını sağlıyor. Bu yöntem, tek bir şifrenin çalınması veya bir veri ihlalinde ifşa olması durumunda doğabilecek zincirleme riskleri en aza indiriyor. Dolandırıcılık amaçlı ve istenmeyen aramaların yarattığı riskleri azaltmak adına ise Kaspersky Who Calls, şüpheli aramaları tespit ederek kullanıcıları spam veya potansiyel dolandırıcılıkla ilişkilendirilen numaralar hakkında anlık olarak bilgilendiriyor. Kaspersky Tüketici Ürünleri Yönetiminden Sorumlu Başkan Yardımcısı Irina Ermilova, araştırma sonuçlarını şöyle değerlendiriyor: "Z kuşağı internetin merkezinde büyüdü; bu nedenle dijital servisleri son derece doğal ve sezgisel bir şekilde kullanıyorlar. Ancak bu aşinalık, güvenlik uzmanlığıyla karıştırılmamalı. Uygulamalarda, platformlarda ve cihazlarda rahatça gezinebilmek; dolandırıcılık yöntemlerini fark edebilmek, şifreleri güvenle yönetebilmek veya kişisel verileri koruyabilmek anlamına gelmiyor. Araştırma sonuçları, siber güvenlik araçlarının ve reflekslerinin; mesajlaşmak, oyun oynamak ya da sosyal medyada gezinmek kadar günlük dijital yaşamın doğal bir parçası haline gelmesi gerektiğini gösteriyor." Bu çalışma, Kaspersky’nin pazar araştırma merkezi tarafından 2026 yılında gerçekleştirilmiştir. Araştırmaya aralarında Türkiye'nin de bulunduğu 18 ülkeden (Almanya, Brezilya, Çin, Endonezya, Fransa, Güney Afrika, Hindistan, Kolombiya, Mısır, Malezya, Meksika, Rusya, Suudi Arabistan, İspanya, Tayland, Türkiye, Vietnam) toplam 7.200 kişi katılmıştır. Kaynak: (KAHA) Kapsül Haber Ajansı

VFS Global’den Vize Randevusu Dolandırıcılığına Karşı Uyarı Haber

VFS Global’den Vize Randevusu Dolandırıcılığına Karşı Uyarı

Ağustos ayında yapılan ilk operasyonun ardından genişletildiği belirtilen soruşturma ile birlikte; Türkiye’de Birleşik Krallık ve Schengen ülkeleri dahil 28 ülkenin vize başvuru süreçlerinde yetkili resmi aracı kurum olarak hizmet veren VFS Global’in başvuru sahiplerine yönelik uzun süredir yaptığı dolandırıcılık uyarıları ve güvenli başvuruya ilişkin yönlendirmeleri bir kez daha önem kazanmıştır. VFS Global, yürütülen soruşturmanın, vize randevularının gerçek başvuru sahiplerine daha hızlı ve adil şekilde ulaşmasına sağladığı katkının altını çizerek; başvuru sahiplerinin özellikle belirli sürelerde randevu veya vize temin etme garantisi sunduğunu iddia eden kişi ve şirketlere karşı dikkatli olması gerektiğini vurgulamaktadır. Vize randevuları ücretsizdir ve yalnızca resmi VFS Global kanalları üzerinden alınmalıdır. VFS Global adına hareket ettiğini iddia ederek ücret karşılığında randevu veya olumlu vize sonucu vaat eden kişi ve şirketlere itibar edilmemelidir. Vize başvurularının değerlendirilmesi ve nihai kararın verilmesi ise yalnızca ilgili ülkenin diplomatik misyonunun yetkisindedir. Randevu kontenjanları ilgili hükümetler, büyükelçilikler ve konsolosluklar tarafından belirlenmektedir. VFS Global’in rolü; vize başvurularının kabulü, belge yönetimi ve biyometri işlemleri gibi idari süreçlerin yürütülmesiyle sınırlıdır. VFS Global, randevu sistemlerinin kötüye kullanımını engellemek amacıyla şüpheli e-posta alan adlarının engellenmesi, e-posta başına randevu sınırlaması, olağan dışı IP erişimlerinin otomatik olarak bloke edilmesi, VPN kısıtlamaları, bekleme listesi uygulaması ve gelişmiş tek kullanımlık şifre (OTP) doğrulaması dahil olmak üzere çeşitli güvenlik önlemleri uygulamaktadır. VFS Global Türkiye ve Azerbaycan Bölge Başkanı Sertan Aslantürk, başvuru sahiplerine mümkün olduğunca seyahatlerini erken planlamaları ve vize işlemleri için yalnızca VFS Global kanallarını kullanmalarını önermektedir: “Randevuların ücretsiz olduğunu özellikle hatırlatmak isteriz. Ücret karşılığında randevu veya olumlu vize sonucu vaat eden hiçbir kişi ya da kuruluş VFS Global adına hareket etmemektedir. Randevu sistemlerimizi kötüye kullanmaya yönelik girişimlere karşı güvenlik önlemlerimizi sürekli geliştiriyor; başvuru sahiplerinin randevulara güvenli ve adil şekilde erişimini sağlamaya yönelik çalışmalarımızı sürdürüyoruz.” Kaynak: (KAHA) Kapsül Haber Ajansı

E-posta Bombardımanı Gerçek Tehdidi Gizliyor Haber

E-posta Bombardımanı Gerçek Tehdidi Gizliyor

E-posta bombardımanı saldırıları genellikle aynı düzeni izler. Önce saldırgan e-posta adresinizi ele geçirir. Bunu geçmişteki veri ihlallerinden, pazarlama veri tabanlarından, internete sızdırılmış verilerden, hatta daha önceki bir oltalama saldırısından elde edebilir. Adresinizi ele geçirdikten sonra bültenler, abonelikler, e-posta listeleri, ücretsiz denemeler ve yarışmalar gibi yüzlerce hatta binlerce meşru çevrim içi hizmete kaydolmak için botlarla çalışan otomatik araçlar kullanır. Bunların her biri bir hoş geldiniz e-postası veya benzeri bir mesaj gönderir. Bunlar genellikle meşru hizmetler olduğu için çoğu zaman spam filtrelerine takılmaz. Sonuç olarak gelen kutunuz mesajlarla dolup taşar. E-posta bombardımanı girişimlerinin çoğunun ardında iki neden yatar: 1. Dolandırıcı, yapay olarak oluşturulan tüm bu e-postaların arasında gerçek bir e-postayı görmemesi için kurbanın dikkatini dağıtmaya çalışır. Hesaplarınızdan birini ele geçirip parolasını sıfırlamış ve bu da gelen kutunuza bir bildirim düşmesine yol açmış olabilir. Ya da adınıza sahte bir satın alma yapmış ve faturası daha sonra size e-postayla gönderilmiş olabilir. Asıl amaç, daha ciddi dolandırıcılıkla ilgilenmenizi engelleyen bir sis perdesi oluşturmaktır. 2. Bilgisayar korsanı daha sonra teknik destek mühendisi gibi davranarak sizinle iletişime geçebilir. E-posta “sorununuzu” çözebileceğini iddia edip bunun için ücret talep edebilir ya da bilgisayarınıza göz atabilmek için sizi kandırarak uzaktan erişim yazılımı yükletebilir. Bu da tarayıcıda kayıtlı parolalar gibi bilgisayarınızdaki hassas bilgileri çalmasına, hatta ek kötü amaçlı yazılımlar yüklemesine olanak tanıyabilir. Kurumsal bir senaryoda saldırgan büyük olasılıkla siber güvenlik ekibinin dikkatini veri ihlali, iş e-postası ele geçirme (BEC) ya da fatura dolandırıcılığı girişimi gibi daha ciddi bir saldırıdan uzaklaştırmaya çalışıyordur. Şantaj için koz elde etmek amacıyla operasyonları aksatmaya çalışıyor olabilir: Fidye yazılımı ortakları, uzaktan erişim elde etmek için sahte bir BT yardım masası iletişiminin öncesinde e-posta bombardımanını kullanabilir. Hatta saldırgan memnuniyetsiz bir çalışan veya eski bir çalışan bile olabilir. E-posta bombardımanına uğradıysanız yapmanız gerekenler: · Oturum açtığınızda gelen kutunuzun mesajlarla dolduğunu görürseniz paniğe kapılmayın. · Kaydedildiğiniz tüm rastgele hizmetlerin aboneliğinden çıkmaya çalışmak yerine enerjinizi, saldırganın gizlemek istediği tehdidi bulmaya yoğunlaştırın. Güvenlik uyarılarını, yeni cihaz girişlerini, e-posta veya telefon numarası değişikliklerini, parola değişikliklerini, sıfırlamalarını veya satın almaları arayın. · Mesaj spam klasörüne düşmüş olabileceği için gelen kutunuzun yanı sıra spam klasörünüzü de inceleyin. · Olağan dışı bir şey görmüyorsanız en hassas hesaplarınızı tek kontrol edin. · Şüpheli faaliyetlere bakın. Eklenen yeni cihazlar veya ödeme yöntemleri, değiştirilmiş olabilecek parolalar veya değiştirilmiş kurtarma bilgileri. E-posta yönlendirme kurallarınızı ve gönderilmiş veya silinmiş öğeler klasörlerinizi de olağan dışı bir şey olup olmadığına karşı kontrol etmekte fayda var. · Olağan dışı bir şey fark ederseniz parolayı benzersiz ve güçlü bir parolayla değiştirerek bilgisayar korsanını hesabın dışında bırakmaya çalışın ve ek oturum açma güvenliği için iki faktörlü kimlik doğrulamayı (2FA) etkinleştirin. · Doğru kurtarma e-posta adresinin/telefon numarasının kayıtlı olduğundan emin olun. · Dolandırıcılıktan endişe ediyorsanız doğrudan ilgili şirketle iletişime geçin. · Olası bir hesap ele geçirme veya dolandırıcılık girişimiyle ilgili her şeyi saklamayı unutmayın. · Mesajları ancak tehlikenin geçtiğinden emin olduğunuzda temizleyin. · Biri sizi arayıp e-posta sorununuzu çözebilecek bir teknoloji uzmanı olduğunu iddia ederse telefonu hemen kapatın. E-posta bombardımanı nasıl önlenir? Elbette önlemek genellikle tedavi etmekten iyidir. E-posta adresinizin kötü niyetli kişilerin eline geçmesini her zaman engelleyemeseniz de sosyal medya profilleri gibi herkese açık web sayfalarında yer almamasını sağlayarak zararı sınırlayabilirsiniz. Oltalama saldırılarından korunmak için ayrıca en iyi güvenlik uygulamalarını izleyin. En hassas hesaplarınızı olabildiğince güvende tutun. Buna, diğer çevrim içi hesaplarınızdan gelen parola sıfırlama mesajlarını almak için kullanılacak birincil e-posta adresiniz de dâhildir. Tüm hesaplarınızın güçlü ve benzersiz parolalara sahip olmasını sağlamak için bir parola yöneticisi kullanın. Ek bir güvenlik katmanı için de 2FA'yı etkinleştirin. Alışveriş, seyahat ve diğer boş zaman etkinlikleri gibi daha az önemli yazışmalar için ikincil bir e-posta adresi kullanmak da faydalı olabilir. Böylece bu hesap bir e-posta bombardımanına maruz kalırsa en azından en önemli mesajlarınız güvende olur. Kaynak: (KAHA) Kapsül Haber Ajansı
İçerik Üreticilerine Sahte Sponsorluk Tuzağı Haber

İçerik Üreticilerine Sahte Sponsorluk Tuzağı

Küresel bir markadan gelen kişiselleştirilmiş bir sponsorluk e-postası, ücretler üzerine kısa bir pazarlık ve ardından bir iş birliği platformunu ziyaret etme daveti. Bir YouTube içerik üreticisi için bu süreç rutin bir iş anlaşmasının başlangıcı gibi görünebilir. Ancak bazı durumlarda bu adımlar, içerik üreticilerinin Google hesaplarını ele geçirmeyi amaçlayan bir dolandırıcılık girişiminin parçası olabilir. ESET, içerik üreticilerini hedef alan bu tür dolandırıcılık kampanyalarına karşı uyarıyor. Bu dolandırıcılık planı, iş birliği teklifi içeren kişiselleştirilmiş bir e-postayla başlıyor. Dolandırıcılar, Hollyland, Nike ve Spotify gibi markaların kimliğine bürünüyor. E-postalarda hedef kişinin YouTube kanalındaki videolara özel atıflar yapılıyor; içerik üreticisine bir cihaz ve uzun vadeli iş birliği olasılığı sunuluyor. Diğer kimlik avı saldırılarından farklı olarak bu dolandırıcılık yöntemi, kullanıcıdan hemen parolasını veya diğer hassas bilgilerini istemiyor. Bunun yerine potansiyel kurban, önce bir dizi inandırıcı görünen adımla ilerleyen bir sürece çekiliyor. Örneğin, sahte web sitesinde kampanya metrikleri, büyük şirketlerin logoları ve köklü iş birliği platformlarında görülen başka özellikler bulunuyor. Ayrıca içerik üreticisinin iş birliğinden ne kadar kazanabileceğini tahmin etmesini sağlayan bir gelir hesaplayıcısı da yer alabiliyor. Platformda sözleşme görüşmelerini, ortak projeleri ve ödemeleri otomatikleştirmek üzere tasarlanmış çeşitli özellikler de sunulabiliyor. Platform ayrıca içerik üreticisinin YouTube kanalının URL'sini istiyor. Bu URL, kamuya açık bilgileri almak ve görünüşte kişiselleştirilmiş bir deneyim oluşturmak için kullanılıyor. Bir sonraki adımda içerik üreticisi, sözde YouTube kanalının sahibi olduğunu doğrulamak amacıyla bir Google oturum açma sayfasına yönlendiriliyor. Tanıdık görünen arayüz ve o ana kadar oluşturulan güven duygusu, kullanıcının şüphelerini azaltabiliyor. Böylece kullanıcı, bu talebi bir kimlik kontrolü ya da sürecin normal bir adımı olarak değerlendirebiliyor. Burada önemli olan, sayfanın arkasında gerçekte ne olduğudur. Google ile oturum açma seçeneği üzerinden bir uygulamaya erişim verildiğinde, uygulamayla paylaşılan bilgiler ve tanınan yetkiler istenen izinlere bağlıdır. Ancak sahte bir oturum açma sayfası, Google'ın gerçek giriş ekranını taklit ederek kullanıcının parolasını ve tek kullanımlık doğrulama kodunu ele geçirmeye çalışabilir. Saldırganlar bu bilgileri elde ettiklerinde Google hesabına ve hesapla bağlantılı hizmetlere erişim sağlamayı hedefleyebilir. Böylece kişisel bilgiler, hesap kurtarma yöntemleri ve Gmail ile Google Drive gibi hizmetler de risk altına girebilir. YouTube içerik üreticileri için güvende kalmanın yolları Eğer siz de bir sosyal medya içerik üreticisiyseniz Google hesabınız “sadece” bir YouTube kanalına erişimden çok daha fazlası olabilir. Hesabınızı ele geçiren saldırganlar, bu hesabı diğer bağlantılı hizmetlere erişmek için kullanabilir veya bu hesapların kimliğine bürünerek takipçilerinizle veya iş ortaklarınızla iletişime geçebilir. Ele geçirilen hesap, kötü amaçlı bağlantılar yaymak ve diğer dolandırıcılık faaliyetlerini yürütmek için de kötüye kullanılabilir. Bir sponsorluk teklifini değerlendirmeden önce şunlara dikkat edin: Teklifi resmî bir kanal aracılığıyla doğrulayın: Bir marka size sponsorluk teklifi yapmak için iletişime geçerse markanın resmî iletişim bilgilerini kendiniz bulun ve hem teklifi hem de teklifi gönderen kişiyi doğrulayın.Alan adlarını kontrol edin: Gönderenin e-posta adresine ve yönlendirilebileceğiniz herhangi bir platformun alan adına dikkatlice bakın. Profesyonel tasarım ve tanıdık marka logosu, bir sitenin meşru olduğunu göstermez.Oturum açmadan veya erişim izni vermeden önce kontrol edin: Google, Apple, Facebook veya başka herhangi bir tek oturum açma (SSO) seçeneğini kullanmadan önce sayfanın adresini dikkatlice inceleyin. Google için gerçek oturum açma sayfasının accounts.google.com alan adında olduğundan emin olun. Ardından izinler listesini inceleyin. Örneğin, yalnızca kanalınızı doğrulaması gereken bir sitenin kanalınızı yönetmek için izin istemesi şüphe uyandırmalıdır.Tanımadığınız uygulamalara veya hizmetlere yetki vermeyin.Tüm hesaplarınızda güçlü ve benzersiz parolalar ile iki faktörlü kimlik doğrulama kullanın ve parola anahtarlarını kullanmayı düşünün. Google hesabınız ele geçirilirse ne yapmalısınız? Her saniye çok önemli olduğundan hızlı hareket etmeniz hayati önem taşır. Google'ın Güvenlik Kontrolü'nü çalıştırın veya Google hesabınızın güvenlik ayarlarını açarak son güvenlik olaylarını ve oturum açılmış cihazları inceleyin. Oturum açma yöntemlerinize, kurtarma bilgilerinize ve üçüncü taraf bağlantılarınıza da bakın. Tanımadığınız cihazları, uygulamaları veya erişim izinlerini kaldırın. Henüz yapmadıysanız parolanızı değiştirin ve iki faktörlü (2FA) kimlik doğrulamayı etkinleştirin.Artık oturum açamıyorsanız veya sizin yapmadığınız başka değişiklikler (yeni bir telefon numarası, kurtarma e-postası veya yedekleme kodları gibi) fark ederseniz Google'ın resmî hesap kurtarma sayfasını kullanın. Her şeyden önce, kimlik bilgilerinizi girmek veya daha fazla erişime izin vermek için şüpheli siteye geri dönmeyin. Tekrar giriş yaptıktan sonra saldırganların hesabınızda yaptığı tüm değişiklikleri geri alın. Bir YouTube içerik üreticisiyseniz itibarınızın nihayetinde başarınızı belirlediğinin farkındasınızdır. Google hesabı, e-posta, dosyalar, kişiler ve YouTube kanalının kendisi gibi işinizin merkezinde yer alabilir. Saldırganlar kontrolü ele geçirdikten sonra sizi hesabınızın dışına kilitleyebilir veya hesaba bağlı güveni suistimal ederek takipçilerinizi, ailenizi ve diğer içerik üreticilerini hedef alabilirler. Bu durum tek başına, herhangi bir sponsorluk teklifinin – gönderenin alan adından anlaşma ilerlemeden önce istenen izinlere kadar – dikkatle incelenmesini gerektirir. Kaynak: (KAHA) Kapsül Haber Ajansı
Sanction Scanner, Yoluna “Complead” Olarak Devam Ediyor Haber

Sanction Scanner, Yoluna “Complead” Olarak Devam Ediyor

Altı yıl önce İstanbul’da kurulan ve finansal suçlarla mücadelede küresel bir regtech oyuncusuna dönüşen Sanction Scanner, kapsamlı teknolojik evrimini ve küresel büyüme stratejisini duyurdu. Hizmet yelpazesini sadece bir “yaptırım tarama yazılımı” olmanın çok ötesine taşıyarak yapay zeka tabanlı bütünleşik bir altyapıya (AI-Native Compliance, Risk & Fraud Infrastructure) dönüştüren şirket, yoluna yeni markası Complead ile devam edecek. Kurulduğu günden bu yana Türk Telekom, iyzico, Yemeksepeti, Togg, Midas ve Hepsiburada gibi Türkiye’nin lider kurumlarının yanı sıra NN, Unity, Zurich, Loomis, Stellantis, Airhelp ve Birleşmiş Milletler gibi dünya devlerinin uyum altyapısını sağlayan şirket, bugün 80’den fazla ülkede 800’ün üzerinde kurumsal müşteriye hizmet veriyor. “Sanction Scanner Bir Fotoğraftı, Şirket O Fotoğrafın Dışına Taştı” Marka değişimi ve şirketin küresel vizyonu hakkında açıklamalarda bulunan Complead Kurucu ve CEO’su Fatih Coşkun, değişimin arkasındaki ana sebebin ürünün yaşadığı büyük teknolojik sıçrama olduğunu belirtti: “Sanction Scanner adı kurulduğumuz gün doğruydu; çünkü yaptığımız şey yaptırım listelerini taramaktan ibaretti. Ancak bugün bir müşterinin işe alım anındaki risk profilini çıkarıyor, işlem akışını gerçek zamanlı izliyor, dolandırıcılık desenlerini yakalıyor, nihai faydalanıcıları çözüyor ve regülatöre gidecek dosyayı hazırlıyoruz. Yani isim, şirketimizin bir fotoğrafıydı ve şirketimiz o fotoğrafın dışına taştı. Artık bir sadece uyum yazılımı değil, yapay zeka tabanlı bütünleşik bir uyum, risk ve dolandırıcılık altyapısı sunuyoruz.” Küresel Büyümenin Yeni Adresi: New York Londra merkezli küresel yapısının ardından Amerika Birleşik Devletleri pazarındaki varlığını resmiyete döken şirket, New York’ta kurduğu yeni tüzel kişilik ve yerel ekiple ABD operasyonunu doğrudan sahaya taşıdı. APMEX, Hometap ve Candex gibi köklü Amerikan müşterileriyle pazarda halihazırda derin bir tecrübe kazanan Complead, ABD’li finansal kurumların ve fintech’lerin artan regülasyon yüküne yapay zeka destekli altyapısıyla çözüm sunacak. Coşkun, ABD hamlesiyle ilgili olarak şunları söyledi: “Dünyanın en büyük finansal suç uyum harcaması ABD’de yapılıyor. Pazarda hakim olan oyuncular ise onlarca yıl önce kurulmuş hantal ve pahalı sistemler. Uyum ekipleri hem yönetim kurullarının verimlilik baskısı hem de regülatörlerin açıklanabilirlik beklentisi arasında sıkışmış durumda. Biz tam olarak bu iki ihtiyacın kesişimini inşa ediyoruz.” Yapay Zekada Yeni Dönem: “Açıklanabilir ve Savunulabilir Uyum” Sektördeki kural tabanlı (rule-based) eski yazılımların ömrünü tamamladığına dikkat çeken Complead, geliştirdiği yapay zeka ajanları (AI agents) ve Fusion mimarisi sayesinde rutin uyum vakalarının %77’sini otomatik olarak sonuçlandırıyor. Yanlış alarm (false positive) oranlarında %97’ye varan düşüş sağlayan sistem, denetim süreçlerinde kaynağı gösterilemeyen veya açıklanamayan hiçbir kararı üretmiyor. Complead çatısı altında Sanction Scanner teknolojisinin mevcut müşteriler için hiçbir kesinti, sözleşme değişikliği veya altyapı taşıma zorunluluğu olmadan kesintisiz hizmet vermeye devam edeceğini belirten Coşkun, “Hedefimiz iyi bir alternatif olmak değil; finansal suçla mücadelenin dünya genelinde nasıl yapıldığını yeniden tanımlayanlardan biri olmak” dedi. Kaynak: (KAHA) Kapsül Haber Ajansı
Kaspersky, Zoom ve DocuSign’ı Taklit Eden Kapsamlı Oltalama Saldırısını Otaya Çıkardı Haber

Kaspersky, Zoom ve DocuSign’ı Taklit Eden Kapsamlı Oltalama Saldırısını Otaya Çıkardı

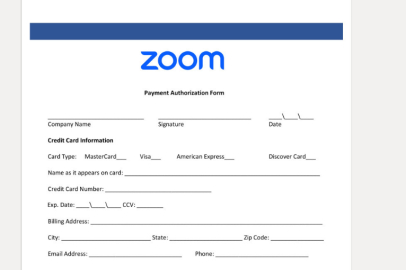
Son aylarda siber güvenlik uzmanları son derece gelişmiş dolandırıcılık ve oltalama (phishing) yöntemlerine sıkça tanık olsa da bu durum, geleneksel ve temel taktiklerin tamamen terk edildiği anlamına gelmiyor. Tatil sezonunun hemen ardından gelen ilk haftalarda Kaspersky ekibi, resmi Zoom ve DocuSign e-postalarını taklit eden aktif bir oltalama kampanyasını gün yüzüne çıkardı. Bu vaka, siber saldırganların bazen hâlâ denenmiş, güvenilir ve temel oltalama şablonlarına bel bağlayarak en azından birkaç kurbanı ağlarına düşürmeyi hedeflediklerini gösteriyor. Saldırının ilk dalgasında dolandırıcılar; Orta Doğu, Latin Amerika, Batı Avrupa, Rusya, Ermenistan ve Azerbaycan genelindeki kurumsal hesaplara DocuSign’dan gelmiş gibi görünen resmi iletiler gönderdi. E-postaların tamamı, kurumsal kimlik bilgilerini çalmak üzere kurgulanmış zararlı oltalama bağlantıları içeriyordu. Yaklaşık bir hafta sonra başlayan ve etkisini halen sürdüren ikinci dalgada ise saldırganlar bu kez resmi Zoom bildirimlerini taklit etti. E-postalarda, kullanıcı hesaplarının askıya alınmak üzere olduğu öne sürülerek panik yaratıldı. Kampanyada iki temel tuzak kullanıldı: Alıcıları kimlik avı sayfalarına yönlendiren sahte bağlantılar ile kişisel verileri ve kredi kartı bilgilerini toplamayı amaçlayan yerleşik formlar. Eylül 2026 itibarıyla, bu kampanya kapsamında tespit edilen oltalama e-postası sayısı bini aşmış durumda. Resmi Zoom bildirimlerini taklit eden oltalama e-postası örnekleri Kaspersky E-posta Tehditlerinden Koruma Grubu Müdürü Andrey Kovtun, konuya ilişkin değerlendirmesinde şunları söyledi: “Hızla gelişen teknoloji ve yapay zekanın yaygınlaşmasıyla birlikte, kullanıcılara çoğunlukla karmaşık ve sofistike dolandırıcılık yöntemlerini nasıl ayırt edeceklerini anlatıyoruz. Ancak eski ve ilkel yöntemler varlığını sürdürmeye devam ediyor. Üstelik bu sadelik kimi zaman oldukça işe yarayabiliyor; zira yoğun e-posta trafiği arasında çalışanlar en belirgin oltalama işaretlerini bile gözden kaçırabiliyor. Dolandırıcılar da resmi yazışmaları başarıyla taklit edebilmek adına kurumsal dünyada yaygın olarak kullanılan popüler markaları seçiyor. Yine de bu tür düşük teknolojili taktiklerin kurumsal güvenlik çözümleri tarafından kolaylıkla yakalanması gerekir; bir şirketin siber güvenliği yalnızca çalışanların dikkatine bırakılmamalıdır.” Kaspersky uzmanları, kurumsal ortamı güvence altında tutmak için şu adımları öneriyor: E-posta Güvenliğini Otomatikleştirin: Kurumsal e-postaları spam, zararlı yazılım ve her türlü oltalama girişimine karşı koruyan Kaspersky Security for Mail Server gibi özel bir güvenlik çözümü tercih edin. Bu tür gelişmiş çözümler, hem geleneksel hem de yapay zeka destekli yeni nesil oltalama girişimlerini tespit edebilen sezgisel analiz mekanizmaları sunar.Düzenli Farkındalık Eğitimleri Düzenleyin: Çalışanların siber güvenlik bilincini artırmak ve insan faktöründen kaynaklanan güvenlik risklerini en aza indirmek için periyodik eğitimler verin.Bütünleşik Koruma Katmanı Oluşturun: Uç nokta tehdit korumasını çalışan odaklı risk yönetimiyle birleştiren kapsamlı bir güvenlik modeli uygulayın. Özellikle KOBİ'ler için geliştirilen Kaspersky Small Office Security Premium; personelin oltalama tuzaklarına düşmesini engeller, zararlı bağlantıları engeller ve çalışanları eğiten yerleşik bir güvenlik farkındalık platformu sunar.Tehditleri Şeffaf Şekilde Paylaşın: Çalışanları potansiyel siber tehditler hakkında düzenli olarak bilgilendirin; şüpheli bir iletinin ayırt edici özelliklerini net biçimde gösterin ve oltalama e-postalarının resmi yazışma kılığına girebileceğini hatırlatın.Simülasyonlarla Test Edin: Çalışanların teyakkuz düzeyini ölçmek ve riskli kullanıcı gruplarını belirlemek amacıyla kontrollü oltalama simülasyonları gerçekleştirin.Çok Faktörlü Kimlik Doğrulamayı (MFA) Zorunlu Kılın: Başta yetkili ve kritik hesaplar olmak üzere tüm e-posta hesaplarında MFA kullanımını devreye alın; mümkün olan alanlarda donanım belirteçleri (token) veya mobil anlık bildirim gibi parolasız (passwordless) yöntemlere öncelik verin. Kaynak: (KAHA) Kapsül Haber Ajansı
Dolandırıcılar Sahte Kampanya ve Sitelerle iPhone 18 Heyecanını Fırsata Çeviriyor Haber

Dolandırıcılar Sahte Kampanya ve Sitelerle iPhone 18 Heyecanını Fırsata Çeviriyor

Kaspersky uzmanları, kullanıcıları hedef alarak yeni cihazlar üzerinden gerçek dışı fırsatlar sunan sahte internet siteleri tespit etti. Söz konusu dolandırıcılık sitelerinin İngilizce, Arapça ve Portekizce başta olmak üzere pek çok dilde yayıldığı belirlendi. İncelenen sitelerden biri, kullanıcılara teknik özelliklerini ayrıntılı biçimde listelediği yeni cihazları %25 indirimle "satın alma" fırsatı vadediyor. Ödeme yöntemleri arasında kullanıcılar özellikle Bitcoin ile ödemeye yönlendiriliyor. Güven algısı yaratmak üzere özenle tasarlanan bu arayüz, kullanıcıların şüphe duymasını engelleyerek kişisel verilerini girmelerini ve para transferi yapmalarını amaçlıyor; ancak tüketicilerin eline geçen tek şey maddi kayıp oluyor. Bitcoin ile iPhone 18 Pro satın alma vaadinde bulunan sahte web sitesi örneği Bir diğer sahte sitede ise kullanıcılara, lansmanda resmi olarak duyurulan seçeneklerin de ötesine geçen çeşitli renk ve depolama kapasitelerine sahip iPhone 18 Pro modelleri için ön sipariş verme imkânı sunuluyor. Teklifi daha cazip kılmak adına tutarın tamamının peşin ödenmesine gerek olmadığı, kalan bakiyenin sonradan kapatılabileceği iddia ediliyor. Dahası, siparişin iptal edilmesi halinde bedelin eksiksiz iade edileceği taahhüt ediliyor; uzmanlar bu tür vaatlere kesinlikle itibar edilmemesi gerektiğinin altını çiziyor. Süreç ilerledikçe bu sahte platformlar; ad-soyad, telefon numarası, e-posta adresi, ikamet edilen şehir ve hatta WhatsApp bilgileri gibi hassas kişisel verileri talep ediyor. Toplanan bu bilgiler, ilerleyen dönemde siber korsanlar tarafından sosyal mühendislik saldırılarında kullanılabiliyor. Ardından tüketicilerden banka kartı bilgilerini girmeleri isteniyor. Kurgulanan her adım, mümkün olan en fazla veriyi ele geçirmek üzere yapılandırılırken kurbanlar hem kişisel veri hırsızlığı riskiyle hem de banka hesaplarının boşaltılması tehlikesiyle karşı karşıya kalıyor. Kaspersky Kıdemli Web İçeriği Analisti Olga Altukhova konuya ilişkin ilgili şu değerlendirmede bulundu: "Büyük yankı uyandıran cihaz lansmanları döneminde bu tür dolandırıcılık girişimlerine yıllardır şahit oluyoruz. Tüketici heyecanı, siber suçlulara avantaj sağlayarak haksız kazanç ihtimallerini artırıyor. Kullanıcıların alışveriş yapacakları mecraları seçerken son derece temkinli olmalarını, işlemlerini yalnızca resmi ve güvenilir perakendeciler üzerinden gerçekleştirmelerini önemle tavsiye ediyoruz. Gerçek olamayacak kadar cazip tekliflerin yanı sıra üreticinin resmi olarak duyurduğu özellik ve seçeneklerle uyuşmayan ya da bunlardan fazlasını vadeden ürün listeleri, doğrudan birer tehlike işareti olarak görülmelidir." Yeni cihazların keyfini siber tehdit endişesi yaşamadan çıkarmak için Kaspersky, kullanıcıların şu adımları atmasını öneriyor: Dolandırıcılık amaçlı tekliflerin kurbanı olmamak için yeni ürünleri her zaman resmi ve güvenilir mağazalardan satın alın.Kişisel verilerinizi girmeden önce internet sitelerinin gerçekliğini kontrol edin. URL formatlarını ve kurum adlarının doğru yazılıp yazılmadığını mutlaka kontrol edin.Ödeme bilgilerinizi koruyun. Çevrim içi alışverişlerde kredi kartı veya banka hesabı bilgilerinizi doğrudan paylaşmamak için özel sanal kartlar veya özel ödeme hizmetleri kullanın.Kimlik avı bağlantılarını engelleyen Kaspersky Premium gibi etkili bir güvenlik çözümü kullanın. Giderek daha karmaşık hale gelen siber tehditlere karşı gelişmiş koruma sağlamak amacıyla Kaspersky, tüketici çözümlerini yapay zekâ destekli dolandırıcılık korumasıyla güçlendiriyor. Bu kapsamda makine öğrenimi tabanlı kimlik avı karşıtı algoritmalar, gerçek zamanlı davranış izleme ile Veri Sızıntısı ve Kimlik Hırsızlığı denetleyicilerini bir araya getiren bütünleşik bir teknoloji paketi sunuluyor.Çok faktörlü kimlik doğrulamayı etkinleştirin ve hesaplarınızı takip edin: Kimlik hesaplarınızda ve finans uygulamalarınızda 2FA'yı etkinleştirin ve yetkisiz işlemleri tespit etmek için hesap ekstrelerinizi düzenli olarak kontrol edin. Kaynak: (KAHA) Kapsül Haber Ajansı
Yapay Zekâ Siber Saldırıları Artırıyor: Uzman İhtiyacı Büyüyor Haber

Yapay Zekâ Siber Saldırıları Artırıyor: Uzman İhtiyacı Büyüyor

Dünyada siber saldırıların sayısını ortaya koyan tek bir resmi veri olmasa da 2025 yılında, dünyada günde 500 bin zararlı dosya tespit edildiğini belirten Dr. Öğr. Üyesi Mehmet Kemalettin Torun, “Yapay zeka geliştikçe siber güvenlik uzmanına ihtiyaç artıyor. Uluslararası Bilgi Sistemleri Güvenliği Sertifikasyon Konseyi’nin sektör içerisinde çalışan 16 binden fazla personelle yaptığı araştırma bu durumu ortaya çok net bir şekilde koyuyor. Kurumlar kadrolarını doldurabiliyor ancak yapay zeka destekli saldırılara karşı savunma ya da bulut güvenliği gibi alanlarda gereken üst düzey uzmanlığı bulmakta zorlanıyorlar” dedi. Yeditepe Üniversitesi Bilgisayar ve Bilişim Bilimleri Fakültesi Bilgi Güvenliği Teknolojisi Bölümü Başkanı Dr. Öğr. Üyesi Mehmet Kemalettin Torun, yapay zekânın siber saldırılarda kullanımındaki artışı ve siber güvenliğe etkilerini değerlendirdi. ABD Federal Soruşturma Bürosu'nun (FBI) İnternet Suçları Şikâyet Merkezi (IC3) verilerine göre 2025'te ABD'de 1 milyonun üzerinde internet suçu şikâyeti yapıldığını belirten Torun, “FBI, 2025 yılında 1 milyon 8 bin 597 şikâyet ve yaklaşık 20,9 milyar dolarlık kayıp açıkladı. Türkiye'de ise kamuya açıklanmış yıllık toplam bir siber saldırı sayısı bulunmuyor. Ancak Bilgi Teknolojileri ve İletişim Kurumu (BTK) bünyesindeki Ulusal Siber Olaylara Müdahale Merkezi (USOM) koordinasyonunda 2025 yılında 101 bin 500'ü aşkın zararlı bağlantı tespit --+ ‘Yapay Zekâ Dolandırıcılıkları Daha İnandırıcı Hale Getiriyor’ Yapay zekânın gelişmesiyle siber saldırı ve dolandırıcılık yöntemlerinin de arttığını ve değiştiğini söyleyen Torun, özellikle sosyal mühendislik ve oltalama saldırılarında yapay zekânın kullanımının arttığına dikkat çekti. Torun, “Avrupa Birliği Siber Güvenlik Ajansı'nın (ENISA) raporuna göre, 2025’in başı itibarıyla dünya genelinde gözlemlenen sosyal mühendislik faaliyetlerinin yüzde 80’inden fazlasında yapay zekâ destekli oltalama kampanyalarının kullanıldığı bildiriliyor. Eskiden bozuk Türkçeyle yazılmış sahte e-postalarla karşılaşırken bugün çok daha düzgün, ikna edici ve kişiye özel hazırlanmış mesajlarla karşılaşabiliyoruz. Bir yöneticinin sesini taklit eden telefonlar gibi gerçeğinden ayırt edilmesi zor olan yapay zeka üretimi vakalar karşımıza çıkıyor. FBI’ın raporuna göre 2025 yılında yapay zekâyla bağlantılı bilgi içeren 22 bin 364 şikâyet alındı ve bu şikâyetlerde bildirilen düzeltilmiş kayıp 893 milyon doların üzerine çıktı” diye konuştu. ‘Saldırıların Çoğu Bir Tıkla Başlayabiliyor’ “Siber saldırılara karşı en önemli kalkanımız hâlâ insan” diyen Mehmet K. Torun, “Yine ENISA'nın verilerine göre saldırıların yüzde 60'ını oltalama yöntemiyle başlıyor. Bir mesajdaki bağlantıya tıklanması, saldırının başlaması için yeterli olabiliyor. Güvenlik açıklarının istismarı ise yüzde 21,3 ile ikinci sırada yer alıyor. Yani birçok saldırı karmaşık bir teknolojiyle değil, bir tıklamayla başlayabiliyor” dedi. ‘Hemen Ödeme Yapın’ Mesajlarına Tıklamayın Kullanıcıların alabileceği önlemleri de sıralayan Torun, “Her hesapta iki faktörlü doğrulamayı kullanmak, her hesap için farklı ve güçlü parola belirlemek, güncellemeleri ertelememek ve aciliyet hissi oluşturan mesajlara karşı dikkatli olmak gerekiyor. ‘Hemen tıklayın’, ‘hemen ödeme yapın’ gibi ifadeler içeren mesajlar özellikle şüpheyle karşılanmalı” diye konuştu. ‘Sistemi Korumak İçin Nasıl Saldırılabileceğini Bilmek Gerekiyor’ “Siber güvenlik uzmanlarının işini üç aşamada anlatabiliriz” diyen Torun, sözlerini şöyle sürdürdü: “Saldırıyı önlemek, gerçekleşirse hızlı şekilde tespit edip müdahale etmek ve aynı açığın tekrar kullanılmaması için gerekli önlemleri almak. Bir sistemi korumak için önce ona nasıl saldırılabileceğini bilmek gerekir. Biz de öğrencilerimize zayıf noktaları saldırgandan önce bulmayı ve bu açıkları kapatmayı öğretiyoruz. Yapay zeka destekli siber saldırılar önlenirken kurumların kullandığı yapay zeka sistemlerinin de korunması gerekir. Kurumlar özellikle yapay zekâ destekli saldırılara karşı savunma ve bulut güvenliği gibi alanlarda uzman bulmakta zorlanıyor. Yapay zekâ bir araç. Onu kuracak, denetleyecek ve yapay zekânın kendisini de koruyacak insana her zamankinden çok ihtiyaç var.” Siber güvenlik alanındaki insan kaynağı ihtiyacının farklı uzmanlık alanlarını kapsadığını belirten Torun, “Bugün yalnızca ağ güvenliği ya da sızma testleri değil; adli bilişim, siber tehdit istihbaratı, zararlı yazılım analizi, siber olaylara müdahale ve yapay zekâ gibi alanlarda da uzmanlara ihtiyaç var. Siber güvenlik ezberle değil, merakla yapılan bir meslek. Problem çözmeyi seviyorsanız, sürekli öğrenmekten keyif alıyorsanız ve etik değerlere önem veriyorsanız geniş iş imkanları olan bu alanda size yer var” diye konuştu. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.