Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Kaspersky

Kapsül Haber Ajansı - Kaspersky haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Kaspersky haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Perakendecilerin Yaklaşık Beşte Biri Siber Saldırılar Nedeniyle Kalıcı Veri Kaybına Uğruyor Haber

Perakendecilerin Yaklaşık Beşte Biri Siber Saldırılar Nedeniyle Kalıcı Veri Kaybına Uğruyor

Perakende sektörü, her dijital temas noktasının hem müşteri deneyimini kolaylaştırdığı hem de yeni güvenlik açıkları doğurduğu yapay zekâ odaklı ve kişiselleştirilmiş bir dönüşümden geçiyor. Kaspersky Dahili Araştırma Merkezi tarafından 18 ülkede perakende sektöründe görev yapan BT güvenliği uzmanlarıyla yürütülen yeni küresel çalışma*; saldırganların hedef aldığı kilit noktaları, en kritik tehditleri ve işletmelerin uğrayabileceği potansiyel zararları ortaya koyuyor. Siber saldırılar ve saldırganların hedefleri E-ticaret, sadakat programları ve kişiselleştirilmiş teklifler gibi birçok alanı kapsayan perakende sektörü, ilk ürün aramasından ödemenin tamamlanmasına kadar tüm satın alma sürecine yayıldığı için büyük miktarda kişisel veri barındırıyor. Sektörün yalnızca %13’ünün son bir yıl içinde herhangi bir siber saldırıyla karşılaşmadığı görülürken, bu durum perakende sektörünün siber tehditlere ne kadar açık olduğunu ve siber suçlular açısından neden cazip bir hedef oluşturduğunu gösteriyor. Yakın zamanda yaşanan saldırıların türlerine bakıldığında, perakendecilerin %21’inin bildirdiği kimlik avı, en yaygın tehdit olarak öne çıkıyor. Perakende şirketlerini hedef alan diğer sosyal mühendislik saldırıları arasında deepfake’ler (%13), fatura veya ödeme dolandırıcılığı (%13), kurumsal e-posta ele geçirme (BEC) (%9) ve sesli kimlik avı (%8) yer alıyor. Perakende kuruluşlarında en sık karşılaşılan üç saldırı arasında ayrıca siber casusluk (%19) ve web uygulamalarının istismar edilmesi (%18) bulunuyor. Saldırganların öncelikli hedefi, müşterilerin (%34) ve şirket çalışanlarının (%28) kişisel verilerini ele geçirmek. Bu geniş tehdit yelpazesi, perakendecilerin yalnızca çalışan ve iş ortağı odaklı manipülasyonlarla değil, doğrudan çevrim içi altyapılarını hedef alan teknik açıdan karmaşık saldırılarla da mücadele etmek zorunda kaldığını gösteriyor. Saldırıların sonuçları ve alınan önlemler Saldırıların şirketler üzerindeki en yaygın somut etkileri; müşteri verilerinin çalınması (%28), doğrudan mali kayıplar (%25) ile iş ve operasyonel süreçlerin kesintiye uğraması (%25) şeklinde kayda geçti. Bazı vakalarda ise saldırılar doğrudan işletmenin varlığını tehdit edecek boyutlara ulaştı: Perakendecilerin %19'u geri döndürülemez veri kaybı yaşarken, %16'sı kurumsal varlık ve sistemlerinde kalıcı hasar meydana geldiğini bildirdi. Yaşanan en yıkıcı olayın ardından kuruluşların başvurduğu koruma önlemlerinin başında; çalışanlar, iş ortakları ve yükleniciler için Sıfır Güven (Zero Trust) yaklaşımının veya En Düşük Yetki İlkesinin (Least Privilege) hayata geçirilmesi (%31), bulut güvenliği denetimlerinin sıkılaştırılması (%30) ve BT güvenliği izleme çözümlerinin devreye alınması (%30) yer aldı. Kurum içindeki risk faktörleri Araştırmada, perakende şirketlerine yönelik siber saldırıların başarıya ulaşma ihtimalini artıran kurum içi faktörler de ele alındı. Araştırmaya göre en önemli endişe kaynağını insan faktörü oluşturuyor. BT ve güvenlik ekiplerindeki uzmanlık eksikliği (%27) ile güvenlik farkındalığının yetersiz olması (%27) listenin başında yer alıyor. Teknik eksikliklerin de önemli bir etkisi bulunuyor. Güncel olmayan yazılım veya donanım kullanımı ile BT altyapısı üzerinde merkezi kontrol bulunmaması, %23’er oranla eşit şekilde öne çıkıyor. Güvenlik farkındalığındaki eksiklik, iş yerindeki riskli davranışların ve bunların yol açtığı kayıpların nedenlerinden biri olabilir. Çalışanların en yaygın dijital hatalı davranışları sorulduğunda, katılımcıların %34’ü iş amaçlı faaliyetlerde kişisel cihazların kullanılmasını ve kurumsal verilerin bu cihazlarda saklanmasını belirtti. Şirketlerin %33’ünde ise çalışanların zayıf veya yeniden kullanılan parolalar gibi güvenli olmayan parola alışkanlıklarına sahip olduğu ve güvenli bir bağlantı kullanmadan kurumsal cihazları halka açık Wi-Fi ağlarına bağladığı görüldü. Bütçe Değişiklikleri ve Gelecek Planları BT güvenliği alanındaki yetkinliklerini geliştirmek isteyen perakende şirketlerinin %82’si bu yıl BT güvenliği bütçesini artırdı. Diğer sektörlerde kuruluşlar ağırlıklı olarak kurum içindeki BT ekiplerini genişletmeye yönelirken, perakende sektörü giderek daha fazla üçüncü taraf BT güvenliği hizmet sağlayıcılarına yöneliyor. Şirketlerin yaklaşık yarısı (%41), çalışan eğitimleri, MSSP, MDR ve veri koruma teknolojilerinin kullanıma alınması gibi belirli BT güvenliği işlevlerini dış kaynak yoluyla yürütmek üzere yeni bütçe ayırdı. Yapay zekâ perakendenin geleceğinde önemli bir rol üstlenecek Daha fazla şirket yapay zekâ araçlarını altyapılarına entegre ediyor. Perakende şirketlerinin %12’sinde hâlihazırda kullanıma alınmış bir LLM tabanlı araç bulunurken, %83’ü hâlen değerlendirme, tasarım veya pilot uygulama aşamasında. Yapay zekâ operasyonları hızlandırsa da perakende şirketlerinin %33’ü yapay zekânın herhangi bir risk taşımadığını düşünüyor. Bu oran, tüm sektörlerin ortalamasının (%18) oldukça üzerinde. Kaspersky Finans ve Perakende Çözümleri Mimarı Elizaveta Komarova, konuyla ilgili şunları söyledi: “Perakende sektörü son derece dinamik bir yapıya sahip. İş öncelikleri, iş yükleri, altyapı gereksinimleri ve ekonomik koşullar hızla değişiyor. Siber güvenliğin de bu değişime ayak uydurabilmesi için perakendeciler, kurum içindeki ekiplerini sürekli olarak büyütmek zorunda kalmadan ihtiyaç duydukları uzmanlık ve teknolojilere erişebilmek amacıyla dış güvenlik hizmeti sağlayıcılarına yöneliyor. Siber güvenlik işlevlerinin bir bölümünü dış kaynak yoluyla yürütmek, işletmelerin iş süreçlerinin dayanıklılığını ve güvenlik saldırılarıyla ilişkili finansal riskleri harici bir iş ortağına emanet etmesi anlamına geliyor. Bu nedenle hizmet sağlayıcının farklı ölçeklerdeki perakende şirketleriyle kanıtlanmış bir çalışma geçmişine sahip olması da dahil olmak üzere deneyimine güven duyulması büyük önem taşıyor. Ayrıca 7/24/365 koruma sağlayarak olası güvenlik kör noktalarının ortadan kaldırılması gerekiyor. Bu yaklaşım özellikle sezonluk indirimler, tüketici talebinin arttığı dönemler ve tatiller gibi yoğun zamanlarda kritik önem taşıyor. Çünkü bu dönemlerde herhangi bir kesintinin maliyeti özellikle yüksek olabilir ve kurum içindeki ekiplerin erişilebilirliği sınırlı kalabilir.” Kaspersky, siber saldırıları önlemek veya en azından bunların iş süreçleri üzerindeki kesintiye yol açan etkilerini en aza indirmek için perakende şirketlerine şu önlemleri uygulamalarını öneriyor: Kurum genelinde siber güvenlik kültürünü güçlendirin: Tüm çalışanlara düzenli olarak siber güvenlik eğitimi veren, güncel tehdit istihbaratını içeren ve süreklilik taşıyan bir farkındalık programı uygulayın. Bu yaklaşım, güvenlik bilincinin kurum genelinde güçlenmesine ve daha güvenli davranışların benimsenmesine katkı sağlayacaktır. Yapay zekâ kullanım politikalarını güncelleyin veya oluşturun: Politikalar, yanlışlıkla veri paylaşılması riskini açıkça ele almalıdır. Çalışanların yapay zekâ destekli araçlarla nasıl etkileşim kurabileceğine ilişkin net kurallar belirlenmeli; hangi verilerin sisteme girilebileceği, hassas bilgilerin nasıl anonimleştirileceği ve hangi yapay zekâ hizmetlerinin kullanımına izin verildiği açıkça tanımlanmalıdır. En değerli varlıkları ve kritik iş süreçlerini belirleyin: Müşteri verileri, fikri mülkiyet, temel uygulamalar ve tedarik zinciri süreçleri eksiksiz şekilde korunmalıdır. Bu yaklaşım, kuruluşun en kritik unsurlarını belirlemesine ve buna bağlı olarak daha uygun bir savunma sistemi oluşturmasına yardımcı olur. Sektörünüzdeki siber güvenlik durumunu düzenli olarak takip edin: Tehdit değerlendirmeleri gerçekleştirin; operasyonlar üzerinde en yüksek etkiye yol açabilecek olası saldırganları ve güvenlik açıklarını belirleyin. Kaspersky’nin Perakende Siber Güvenlik Çözümleri, etkinliği en üst düzeye çıkaran ve güncel tehditlere uyum sağlayan, kuruma özel bir güvenlik yapısı oluşturulmasına yardımcı olur. Bu çözümler, istikrarlı büyüme ve gelişen tehditlere karşı güvenilir koruma için gerekli özellikleri bir arada sunar. Dijital ortamınızın güvenlik kapasitesini güçlendirin: Siber saldırıları tespit etmek ve önlemek için iş istasyonları, dizüstü bilgisayarlar ve mobil cihazlarda gelişmiş uç nokta koruma çözümleri kullanın. Güvenlik çözümlerinin gelişen tehditlerle uyumlu kalabilmesi için tüm çözümlerin düzenli olarak güncellendiğinden emin olun. Kaynak: (KAHA) Kapsül Haber Ajansı

Kaspersky, Zoom ve DocuSign’ı Taklit Eden Kapsamlı Oltalama Saldırısını Otaya Çıkardı Haber

Kaspersky, Zoom ve DocuSign’ı Taklit Eden Kapsamlı Oltalama Saldırısını Otaya Çıkardı

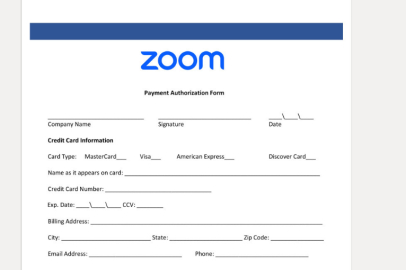
Son aylarda siber güvenlik uzmanları son derece gelişmiş dolandırıcılık ve oltalama (phishing) yöntemlerine sıkça tanık olsa da bu durum, geleneksel ve temel taktiklerin tamamen terk edildiği anlamına gelmiyor. Tatil sezonunun hemen ardından gelen ilk haftalarda Kaspersky ekibi, resmi Zoom ve DocuSign e-postalarını taklit eden aktif bir oltalama kampanyasını gün yüzüne çıkardı. Bu vaka, siber saldırganların bazen hâlâ denenmiş, güvenilir ve temel oltalama şablonlarına bel bağlayarak en azından birkaç kurbanı ağlarına düşürmeyi hedeflediklerini gösteriyor. Saldırının ilk dalgasında dolandırıcılar; Orta Doğu, Latin Amerika, Batı Avrupa, Rusya, Ermenistan ve Azerbaycan genelindeki kurumsal hesaplara DocuSign’dan gelmiş gibi görünen resmi iletiler gönderdi. E-postaların tamamı, kurumsal kimlik bilgilerini çalmak üzere kurgulanmış zararlı oltalama bağlantıları içeriyordu. Yaklaşık bir hafta sonra başlayan ve etkisini halen sürdüren ikinci dalgada ise saldırganlar bu kez resmi Zoom bildirimlerini taklit etti. E-postalarda, kullanıcı hesaplarının askıya alınmak üzere olduğu öne sürülerek panik yaratıldı. Kampanyada iki temel tuzak kullanıldı: Alıcıları kimlik avı sayfalarına yönlendiren sahte bağlantılar ile kişisel verileri ve kredi kartı bilgilerini toplamayı amaçlayan yerleşik formlar. Eylül 2026 itibarıyla, bu kampanya kapsamında tespit edilen oltalama e-postası sayısı bini aşmış durumda. Resmi Zoom bildirimlerini taklit eden oltalama e-postası örnekleri Kaspersky E-posta Tehditlerinden Koruma Grubu Müdürü Andrey Kovtun, konuya ilişkin değerlendirmesinde şunları söyledi: “Hızla gelişen teknoloji ve yapay zekanın yaygınlaşmasıyla birlikte, kullanıcılara çoğunlukla karmaşık ve sofistike dolandırıcılık yöntemlerini nasıl ayırt edeceklerini anlatıyoruz. Ancak eski ve ilkel yöntemler varlığını sürdürmeye devam ediyor. Üstelik bu sadelik kimi zaman oldukça işe yarayabiliyor; zira yoğun e-posta trafiği arasında çalışanlar en belirgin oltalama işaretlerini bile gözden kaçırabiliyor. Dolandırıcılar da resmi yazışmaları başarıyla taklit edebilmek adına kurumsal dünyada yaygın olarak kullanılan popüler markaları seçiyor. Yine de bu tür düşük teknolojili taktiklerin kurumsal güvenlik çözümleri tarafından kolaylıkla yakalanması gerekir; bir şirketin siber güvenliği yalnızca çalışanların dikkatine bırakılmamalıdır.” Kaspersky uzmanları, kurumsal ortamı güvence altında tutmak için şu adımları öneriyor: E-posta Güvenliğini Otomatikleştirin: Kurumsal e-postaları spam, zararlı yazılım ve her türlü oltalama girişimine karşı koruyan Kaspersky Security for Mail Server gibi özel bir güvenlik çözümü tercih edin. Bu tür gelişmiş çözümler, hem geleneksel hem de yapay zeka destekli yeni nesil oltalama girişimlerini tespit edebilen sezgisel analiz mekanizmaları sunar.Düzenli Farkındalık Eğitimleri Düzenleyin: Çalışanların siber güvenlik bilincini artırmak ve insan faktöründen kaynaklanan güvenlik risklerini en aza indirmek için periyodik eğitimler verin.Bütünleşik Koruma Katmanı Oluşturun: Uç nokta tehdit korumasını çalışan odaklı risk yönetimiyle birleştiren kapsamlı bir güvenlik modeli uygulayın. Özellikle KOBİ'ler için geliştirilen Kaspersky Small Office Security Premium; personelin oltalama tuzaklarına düşmesini engeller, zararlı bağlantıları engeller ve çalışanları eğiten yerleşik bir güvenlik farkındalık platformu sunar.Tehditleri Şeffaf Şekilde Paylaşın: Çalışanları potansiyel siber tehditler hakkında düzenli olarak bilgilendirin; şüpheli bir iletinin ayırt edici özelliklerini net biçimde gösterin ve oltalama e-postalarının resmi yazışma kılığına girebileceğini hatırlatın.Simülasyonlarla Test Edin: Çalışanların teyakkuz düzeyini ölçmek ve riskli kullanıcı gruplarını belirlemek amacıyla kontrollü oltalama simülasyonları gerçekleştirin.Çok Faktörlü Kimlik Doğrulamayı (MFA) Zorunlu Kılın: Başta yetkili ve kritik hesaplar olmak üzere tüm e-posta hesaplarında MFA kullanımını devreye alın; mümkün olan alanlarda donanım belirteçleri (token) veya mobil anlık bildirim gibi parolasız (passwordless) yöntemlere öncelik verin. Kaynak: (KAHA) Kapsül Haber Ajansı

Dolandırıcılar Sahte Kampanya ve Sitelerle iPhone 18 Heyecanını Fırsata Çeviriyor Haber

Dolandırıcılar Sahte Kampanya ve Sitelerle iPhone 18 Heyecanını Fırsata Çeviriyor

Kaspersky uzmanları, kullanıcıları hedef alarak yeni cihazlar üzerinden gerçek dışı fırsatlar sunan sahte internet siteleri tespit etti. Söz konusu dolandırıcılık sitelerinin İngilizce, Arapça ve Portekizce başta olmak üzere pek çok dilde yayıldığı belirlendi. İncelenen sitelerden biri, kullanıcılara teknik özelliklerini ayrıntılı biçimde listelediği yeni cihazları %25 indirimle "satın alma" fırsatı vadediyor. Ödeme yöntemleri arasında kullanıcılar özellikle Bitcoin ile ödemeye yönlendiriliyor. Güven algısı yaratmak üzere özenle tasarlanan bu arayüz, kullanıcıların şüphe duymasını engelleyerek kişisel verilerini girmelerini ve para transferi yapmalarını amaçlıyor; ancak tüketicilerin eline geçen tek şey maddi kayıp oluyor. Bitcoin ile iPhone 18 Pro satın alma vaadinde bulunan sahte web sitesi örneği Bir diğer sahte sitede ise kullanıcılara, lansmanda resmi olarak duyurulan seçeneklerin de ötesine geçen çeşitli renk ve depolama kapasitelerine sahip iPhone 18 Pro modelleri için ön sipariş verme imkânı sunuluyor. Teklifi daha cazip kılmak adına tutarın tamamının peşin ödenmesine gerek olmadığı, kalan bakiyenin sonradan kapatılabileceği iddia ediliyor. Dahası, siparişin iptal edilmesi halinde bedelin eksiksiz iade edileceği taahhüt ediliyor; uzmanlar bu tür vaatlere kesinlikle itibar edilmemesi gerektiğinin altını çiziyor. Süreç ilerledikçe bu sahte platformlar; ad-soyad, telefon numarası, e-posta adresi, ikamet edilen şehir ve hatta WhatsApp bilgileri gibi hassas kişisel verileri talep ediyor. Toplanan bu bilgiler, ilerleyen dönemde siber korsanlar tarafından sosyal mühendislik saldırılarında kullanılabiliyor. Ardından tüketicilerden banka kartı bilgilerini girmeleri isteniyor. Kurgulanan her adım, mümkün olan en fazla veriyi ele geçirmek üzere yapılandırılırken kurbanlar hem kişisel veri hırsızlığı riskiyle hem de banka hesaplarının boşaltılması tehlikesiyle karşı karşıya kalıyor. Kaspersky Kıdemli Web İçeriği Analisti Olga Altukhova konuya ilişkin ilgili şu değerlendirmede bulundu: "Büyük yankı uyandıran cihaz lansmanları döneminde bu tür dolandırıcılık girişimlerine yıllardır şahit oluyoruz. Tüketici heyecanı, siber suçlulara avantaj sağlayarak haksız kazanç ihtimallerini artırıyor. Kullanıcıların alışveriş yapacakları mecraları seçerken son derece temkinli olmalarını, işlemlerini yalnızca resmi ve güvenilir perakendeciler üzerinden gerçekleştirmelerini önemle tavsiye ediyoruz. Gerçek olamayacak kadar cazip tekliflerin yanı sıra üreticinin resmi olarak duyurduğu özellik ve seçeneklerle uyuşmayan ya da bunlardan fazlasını vadeden ürün listeleri, doğrudan birer tehlike işareti olarak görülmelidir." Yeni cihazların keyfini siber tehdit endişesi yaşamadan çıkarmak için Kaspersky, kullanıcıların şu adımları atmasını öneriyor: Dolandırıcılık amaçlı tekliflerin kurbanı olmamak için yeni ürünleri her zaman resmi ve güvenilir mağazalardan satın alın.Kişisel verilerinizi girmeden önce internet sitelerinin gerçekliğini kontrol edin. URL formatlarını ve kurum adlarının doğru yazılıp yazılmadığını mutlaka kontrol edin.Ödeme bilgilerinizi koruyun. Çevrim içi alışverişlerde kredi kartı veya banka hesabı bilgilerinizi doğrudan paylaşmamak için özel sanal kartlar veya özel ödeme hizmetleri kullanın.Kimlik avı bağlantılarını engelleyen Kaspersky Premium gibi etkili bir güvenlik çözümü kullanın. Giderek daha karmaşık hale gelen siber tehditlere karşı gelişmiş koruma sağlamak amacıyla Kaspersky, tüketici çözümlerini yapay zekâ destekli dolandırıcılık korumasıyla güçlendiriyor. Bu kapsamda makine öğrenimi tabanlı kimlik avı karşıtı algoritmalar, gerçek zamanlı davranış izleme ile Veri Sızıntısı ve Kimlik Hırsızlığı denetleyicilerini bir araya getiren bütünleşik bir teknoloji paketi sunuluyor.Çok faktörlü kimlik doğrulamayı etkinleştirin ve hesaplarınızı takip edin: Kimlik hesaplarınızda ve finans uygulamalarınızda 2FA'yı etkinleştirin ve yetkisiz işlemleri tespit etmek için hesap ekstrelerinizi düzenli olarak kontrol edin. Kaynak: (KAHA) Kapsül Haber Ajansı

Kaspersky, Dosyaları Şifrelemeden Kurumsal Cihazların Kontrolünü Ele Geçiren Yeni ‘Payload’ Fidye Yazılımını Ortaya Çıkardı Haber

Kaspersky, Dosyaları Şifrelemeden Kurumsal Cihazların Kontrolünü Ele Geçiren Yeni ‘Payload’ Fidye Yazılımını Ortaya Çıkardı

Kaspersky Global Acil Durum Müdahale Ekibi (GERT), Payload fidye yazılımı ailesinin yeni ve gelişmiş bir saldırı yöntemini analiz eden yeni bir rapor yayımladı. Orta Doğu’daki bir üretim şirketine yönelik olay müdahalesi sırasında tespit edilen saldırı, siber suçlarda yaşanan önemli bir değişime işaret ediyor. Saldırganlar, geleneksel bir fidye yazılımı şifreleyicisi kullanmadan şirketin ağı üzerinde tam kontrol sağladı; bilgisayarların kilitlenmesini, fidye notlarının görüntülenmesini ve masaüstü duvar kâğıtlarının değiştirilmesini sağladı. Bu olay, Kaspersky’nin bu yılın başlarında yayımladığı State of Ransomware 2026 (Fidye Yazılımlarının Durumu 2026) raporunda dikkat çekilen trendlerden birini ortaya koyuyor: Saldırganlar geleneksel dosya şifreleme yöntemlerinden giderek uzaklaşıyor. Bunun yerine “dosya şifrelemesine dayanmayan fidye saldırıları” yöntemlerine yönelerek, mağdurlardan ödeme almak için kriptografik anahtarlara güvenmek yerine operasyonların doğrudan kesintiye uğratılmasına ve çalınan hassas verilerin dark web’de yayımlanmasına odaklanıyor. İlk Sızma: Ön Kapıdan Sessizce İçeri Girdiler Saldırganlar ağa sızmak için karmaşık zararlı yazılımlar kullanmak yerine, doğrudan yönetici (admin) yetkilerini ele geçirerek ilk savunma hatlarını aştı. Muhtemelen oltalama (phishing) yoluyla yüksek ayrıcalıklı kullanıcı kimlik bilgilerini temin eden failler; standart uzak erişim ve VPN giriş noktaları üzerinden kurumsal ağa doğrudan giriş yaptı. Saldırganların güvenlik izleme sistemlerine rutin görevlerini yürüten yetkili BT personeli gibi görünmesi nedeniyle bu süreç hiçbir engele takılmadan ilerledi. Saldırının Gelişimi: Ağın Kendi Kuralları Silaha Dönüştürüldü Saldırganlar, saldırıyı ilerletmek için şirketin güvenilir yönetim araçlarını kullandı. Kurumsal ağın temel bileşenlerinden biri olan Active Directory’yi hedef alarak kötü amaçlı bir Grup İlkesi Nesnesi (Group Policy Object – GPO) kuralı oluşturdular. GPO’lar, ağ yöneticilerinin binlerce çalışan bilgisayarındaki ayarları anında yapılandırmasını sağlayan araçlardır. Grup İlkesi, meşru ve yüksek ayrıcalıklı bir yönetim mekanizması olduğundan, ele geçirilmiş ayrıcalıklı hesaplar üzerinden gerçekleştirilen kötü amaçlı değişiklikler meşru BT faaliyetleriyle benzer görünebilir. Saldırganlar tüm saldırıyı “PAYLOAD” adını verdikleri kötü amaçlı bir GPO kuralının içine yerleştirerek sessizce ilerledi. Kural, sistemlerin güncellenen politikaları işlemesiyle birlikte yerel yönetici hesaplarını devre dışı bıraktı, fidye notlarını dağıttı ve tüm bilgisayarların masaüstü duvar kâğıdı ile kilit ekranını ele geçirerek fidye mesajını gösterdi. Verilerin dark web’e sızdırılması Saldırganlar, çalışmalarını şirketin değerli verilerini ele geçirmeye odakladı. Veri hırsızlığı tamamlandıktan ve yönetici hesaplarına yönelik erişim kısıtlamaları devreye alındıktan sonra, ele geçirilen veriler şantaj girişiminin son aşaması olarak dark web’de yayımlandı. Kaspersky Global Acil Durum Müdahale Ekibi güvenlik uzmanı Elsayed Elrefaei, saldırıyla ilgili şu değerlendirmede bulundu: “PAYLOAD’ın arkasındaki yöntemler, siber suçluların kullandığı taktiklerde yeni bir gelişmeye işaret ediyor. Saldırganlar merkezi ağ kurallarının kontrolünü ele geçirdiğinde, kötü amaçlı Grup İlkesi aktif olduğu sürece yalnızca geleneksel uç nokta kötü amaçlı yazılım taraması yeterli olmayabilir. Kuruluşlar, kötü amaçlı politikaları kaynağında engellemeye, yönetici kimlik bilgilerini sıkı şekilde korumaya ve savunma yaklaşımını yalnızca kötü amaçlı yazılım taramasına değil, davranışların izlenmesine dayandırmaya öncelik vermeli.” Kaspersky, benzer tehditlere karşı korunmak için aşağıdaki güvenlik önlemlerini öneriyor: Ağ yöneticileri, tüm GPO oluşturma ve değişikliklerini yakından izlemeli. Kurumsal ağın köküne yeni bir kural bağlandığı anda tetiklenecek güvenlik uyarıları yapılandırılmalı.Ağın yönetim sistemlerine ve VPN giriş noktalarına erişimde yüksek güvenlikli, kimlik avına dayanıklı çok faktörlü kimlik doğrulama kullanılmalı. Örneğin fiziksel güvenlik anahtarları tercih edilebilir.Yönetici yetkileri için katı sınırlar uygulanmalı. Genel BT yöneticilerinin tüm iş istasyonlarına ve sunuculara aynı anda erişim sağlayan “ana anahtarlara” sahip olmasına izin verilmemeli. Son derece yüksek ayrıcalıklara sahip “Domain Admin” hesapları yalnızca özel ve izole sistemlerle sınırlandırılmalı. Kaynak: (KAHA) Kapsül Haber Ajansı

Kaspersky, META Bölgesinde %21 Büyüdü; 100’ü Aşkın İş Ortağıyla Bir Araya Geldi Haber

Kaspersky, META Bölgesinde %21 Büyüdü; 100’ü Aşkın İş Ortağıyla Bir Araya Geldi

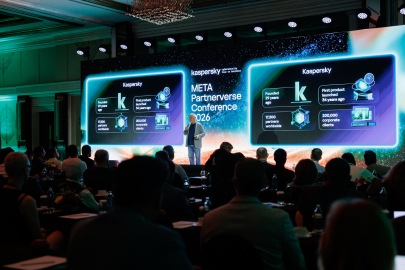
Etkinlikte şirketin ürün güncellemeleri, yatırım planları, tehdit ortamındaki değişimler ve başarı hikâyeleri paylaşıldı. Şirket ayrıca, iş ortağı ekosistemini öne çıkaran interaktif Partnerverse portalını kısa süre önce kullanıma sundu. Konferans, Kaspersky CEO’su Eugene Kaspersky’nin siber güvenliğin mevcut durumu ve geleceği hakkında değerlendirmelerde bulunduğu sunumuyla başladı. Kaspersky META Bölgesi Genel Müdürü Toufic Derbass ise siber güvenlik çözümlerine yönelik artan talebe dikkat çekerek şirketin 2026’nın ilk yarısında META bölgesinde %21 oranında büyüdüğünü vurguladı. Etkinliğin zengin ajandasında; Kaspersky Kurumsal Portföyü’ne eklenen yenilikler ve yapay zekâ yetkinlikleri, karmaşık bölgesel dinamikler ışığında yakalanabilecek büyüme fırsatları, paylaşılan başarı hikayeleri, bulut, yerinde (on-prem) ve hibrit altyapıların yönetimi, Kaspersky XDR ile Konteyner Güvenliği gibi kritik başlıklara yer verildi. Kaspersky, otuz yıla yaklaşan köklü geçmişi boyunca dünya genelinde milyonlarca müşteriye üst düzey siber koruma sağlayan 18 bini aşkın iş ortağından oluşan geniş bir küresel ağ kurdu. Şirketin "Kaspersky United" İş Ortaklığı Programı, farklı iş modellerine odaklanan dört ana yapı üzerine kurgulanıyor: Satış (bayiler, sistem entegratörleri ve katma değerli satıcılar- VAR), Dağıtım/Kurulum (ileri düzey siber güvenlik hizmetleri sunan ortaklar), Yönetim (Yönetilen Hizmet Sağlayıcılar- MSP) ve Geliştirme (teknoloji ortakları). Tanıtılan "Partnerverse" platformu, Kaspersky’nin küresel iş ortağı ağını görselleştirirken mevcut ortakların kritik katkılarını onurlandırıyor ve potansiyel iş birlikleri için sunulan geniş ölçeği ve fırsatları gözler önüne seriyor. Bu dinamik dijital evren; Satış, Yönetim ve Dağıtım kategorilerinde yer alan her bir iş ortağını ve onların başarılarını temsil eden özgün "gezegenlerden" oluşuyor. Portal ayrıca başarı hikâyelerini keşfetmek, iş ortaklarının önemli kilometre taşlarını incelemek ve ortak uzmanlığın iş büyümesine nasıl katkı sağladığını görmek için yeni bir keşif alanı sunuyor. Tüm gezegenlerin çevresindeki yörüngeler işlevsel bir yapıya sahip: Halka sayısı, iş ortağının kaç farklı Kaspersky program kategorisine katıldığını gösterirken renkler iş ortağının mevcut metal statüsünü ifade ediyor. Gümüş, temel yetkinlik seviyesini; Altın, ileri düzey uzmanlığı; Platin ise en yüksek satış ve sertifikasyon hacimlerine sahip iş ortaklarını temsil ediyor. Partner Locator ise birden fazla kriter kullanarak iş ortaklarının aranmasına olanak tanıyor. “Become a Partner” düğmesine tek bir tıklamayla United Partner Portal üzerinden Kaspersky ile iş birliği hakkında daha fazla bilgi edinmek ve şirketin iş ortağı ekosistemine katılabiliyor. Kaspersky META Bölgesi Genel Müdürü Toufic Derbass, konuyla ilgili şunları söyledi: “İş ortaklarımız bizim için yalnızca ticari iş birlikleri değil, aynı zamanda güvenilir temsilcilerimizdir. Değerlerimizi, uzmanlığımızı ve siber güvenliğe olan bağlılığımızı her pazarda ve her müşteri segmentinde müşterilere ulaştırma konusundaki özverileri için kendilerine derinden teşekkür ediyoruz. Potansiyel iş ortaklarımızı da birlikte nasıl karşılıklı büyüme sağlayabileceğimizi keşfetmeye ve güvenlik alanında liderliğiyle öne çıkan iş ortaklarımız arasında yer almak üzere bu yolculuğa katılmaya davet ediyoruz.” Kaynak: (KAHA) Kapsül Haber Ajansı

KOBİ'ler Siber Suçluların Radarında Haber

KOBİ'ler Siber Suçluların Radarında

KOBİ sektöründeki BT ve BT güvenliği uzmanlarıyla gerçekleştirilen ankete göre; küresel çaptaki katılımcıların %58'i, Orta Doğu ve Afrika (META) bölgesindekilerin ise %82'si geçtiğimiz yıl en az bir siber olay yaşadığını ifade ediyor. Türkiye'de ise bu oran %58 olarak kaydedildi. Mısır'da %99, Suudi Arabistan'da %93 ve Güney Afrika'da %78 olarak ölçülen oran, Türkiye'de her ne kadar diğer META ülkelerine kıyasla daha düşük olsa da KOBİ'lerin siber olaylarla karşılaşma riskinin önemli ölçüde devam ettiğini gösteriyor. Katılımcıların en fazla zarar veren tehditler arasında gösterdiği başlıca saldırı türleri; kimlik avı saldırıları, yazılım ve web uygulamalarındaki güvenlik açıklarının istismarı, kitlesel kötü amaçlı yazılım saldırıları, fidye yazılımları, harici uzaktan erişim ve yapay zekâ güvenlik açıklarını hedef alan saldırılar oldu. En ciddi sonuçlardan biri olarak öne çıkan maddi kayıp, dünya genelindeki katılımcıların %22'si, META bölgesindeki katılımcıların ise %26'sı tarafından belirtildi. Türkiye kırılımında en ciddi siber olayın sonucu olarak maddi kayıp bildirenlerin oranı %26 oldu. Bu oran Suudi Arabistan'da %35, Güney Afrika'da %16 ve Mısır'da %15 olarak kaydedildi. Katılımcılar, saldırganların doğrudan maddi etkinin ötesinde, veri hırsızlığına yoğun şekilde odaklandığını belirtti. En sık hedef alınan bilgiler arasında müşterilere ait veriler (%35), finansal kimlik bilgileri ve hukuki belgeler gibi hassas kurum içi bilgiler (%38), çalışanların kimlik bilgileri (%25) ve kuruluşun iş stratejisi (%23) yer aldı. Bu tablo, saldırganların paraya dönüştürülebilen veya daha sonraki saldırılarda kullanılabilecek değerli verileri ele geçirmeye yönelik stratejik bir yaklaşım benimsediğini gösteriyor. Türkiye'deki katılımcıların yanıtlarında müşterilere ait kişisel verilerin çalınması (%35) ve çalışanlara ait kişisel verilerin çalınması (%35) en sık karşılaşılan saldırgan motivasyonları arasında ilk sırada yer aldı. Bunları %30 ile para sızdırılması izledi. Bu tablo, saldırganların paraya dönüştürülebilen veya daha sonraki saldırılarda kullanılabilecek değerli verileri ele geçirmeye yönelik stratejik bir yaklaşım benimsediğini gösteriyor. Veriler, siber suçluların öncelikli olarak teknik ekipleri hedef aldığını ortaya koyuyor. En ciddi saldırıların %61'i BT departmanlarına, %46'sı ise BT güvenliği birimlerine yöneliyor. Türkiye verileri de benzer bir tabloya işaret ediyor: En fazla hedef alınan departmanlar %61 ile BT, %39 ile BT Güvenliği ve %22 ile Araştırma ve Geliştirme (Ar-Ge) oldu. Muhasebe ve finans departmanları ise %24 ile en fazla hedef alınan üçüncü alan olarak öne çıkıyor. En ciddi siber olaylarda ortalama üç departmanın aynı anda etkilendiği görülüyor. Dikkat çekici bir diğer bulgu ise KOBİ'lerin müşteri hizmetleri kanalları üzerinden saldırıya uğrama oranının %21 ile orta ölçekli şirketlerdeki %15 ve büyük işletmelerdeki %17'lik orandan daha yüksek olması. Son dönemde yaşanan ihlaller, şirketleri süreçler, insan kaynağı ve teknoloji genelinde ek siber güvenlik önlemleri almaya yöneltti. Küresel ölçekte öncelikli adımların başında %24 ile BT güvenliği izleme çözümlerinin devreye alınması gelirken, bunu %23 ile üçüncü taraflara yönelik uyumluluk gerekliliklerinin güçlendirilmesi ve kimlik bilgisi yönetimi uygulamalarının iyileştirilmesi izliyor. Türkiye'de öne çıkan önlemler arasında ise tüm çalışanlar için zorunlu BT güvenliği eğitimlerinin başlatılması veya güncellenmesi (%39) ve çok faktörlü kimlik doğrulamanın devreye alınması (%39) ilk sırada yer alıyor. Bunları %35 ile parola politikasının başlatılması veya güncellenmesi izliyor. Küresel ölçekte kuruluşların %22'si ise tüm çalışan cihazlarında güvenlik yazılımlarını devreye almaya ve BT ekiplerinin uzmanlığını geliştirmeye yönelik özel eğitimlere yatırım yapmaya odaklanıyor. Kaspersky Birleşik Platform Ürün Grubu Başkanı İlya Markelov bulgulara ilişkin şu değerlendirmede bulundu: “Siber olaylar, küçük ve orta ölçekli şirketlerde büyük holdinglere kıyasla çoğu zaman çok daha yıkıcı izler bırakıyor; hatta kısıtlı kaynaklara sahip bu işletmeler için doğrudan bir varoluş tehdidine dönüşebiliyor. KOBİ'lerin farklılaşan yoğun tehditler, operasyonel sınırlandırmalar ve ticari büyüme hedefleri karşısında acil olarak ölçeklenebilir ve ihtiyaçlarına özel geliştirilmiş çözümlere ihtiyacı var. Bu segmentteki amiral gemimiz Kaspersky Next Optimum, büyüyen işletmelerin esnek ve uzman seviyesindeki bir güvenliğe kolayca erişebilmesi için tasarlandı. Kullanıcılar, yeni özelleştirilebilir ek Güvenlik Modülleri sayesinde ana ürünün yeteneklerini genişleterek ortaya çıkan yeni risk ve ihtiyaçlara karşı savunma hatlarını güçlendirebiliyor.” Siber olayların neden olabileceği kayıpların riskini en aza indirmek için Kaspersky, küçük ve orta ölçekli işletmelere aşağıdaki adımları değerlendirmelerini öneriyor: Gelişmiş saldırılara karşı bütçeye, işletmenin büyüklüğüne ve sektörel gereksinimlere uygun özel çözümler: Kaspersky Small Office Security Premium gibi kullanımı kolay yapısıyla uç noktalarda kötü amaçlı yazılımlar ve fidye yazılımları dahil gelişmiş tehditlere karşı koruma sağlarken çalışanlara yönelik güvenlik farkındalığı eğitimlerine erişim sunuyor. Bu özellikleriyle mikro işletmeler için ideal bir çözüm olarak öne çıkıyor. Farklı tehditlere karşı daha gelişmiş güvenlik yeteneklerine ihtiyaç duyan küçük ve orta ölçekli işletmeler ise Kaspersky Next Optimum çözümünü değerlendirebilir. Çözüm, gelişen saldırıları önlemeye, tehditleri erken aşamada tespit etmeye, olayları araştırmaya ve daha ciddi iş sonuçlarına yol açmadan önce müdahale etmeye yardımcı olan temel koruma özellikleri sunuyor. Günlük yedekleme: Yedekleme rutinlerini operasyonların bir parçası haline getirerek kritik bilgileri acil durumlara ve fidye yazılımı saldırılarına karşı güvence altına alın. Dahili süreçler oluşturun: Kurumsal kaynaklara ve bulut hizmetlerine erişim için sıkı erişim kontrolleri uygulayın; çalışanların işten ayrılması durumunda erişim yetkilerinin BT ekibi tarafından zamanında kaldırılmasını sağlayın. İnsan kaynaklı riskleri yönetin: Teknik kontrolleri güvenli internet kullanımı ve parola güvenliği konusunda sürekli eğitimlerle destekleyin ve yeni yazılımların yüklenmesi için BT onayını zorunlu hale getirin. Çalışanların sürdürülebilir siber güvenlik alışkanlıkları geliştirmesine yardımcı olmak için etkileşimli çevrim içi eğitimler ve simüle edilmiş kimlik avı kampanyaları sunan Kaspersky Automated Security Awareness Platform çözümünden yararlanın. Kaspersky ile GITEX AI Türkiye 2026'da buluşun 9-10 Eylül 2026 tarihlerinde düzenlenecek GITEX AI Türkiye 2026 kapsamında şirket, KOBİ'lerin karşı karşıya olduğu temel siber güvenlik sorunlarına ilişkin içgörülerini paylaşacak ve kuruluşların güvenliklerini güçlendirmelerine yardımcı olabilecek yaklaşım ve teknolojileri aktaracak. Kaspersky, Türkiye pazarındaki önde gelen iş ortağı Redington Türkiye ile birlikte H2-B50 numaralı stantta GITEX AI Türkiye 2026'da yer alacak. Etkinlik boyunca Kaspersky uzmanları, müşteriler ve iş ortaklarıyla bilgi güvenliğindeki temel zorluklar, yeni ortaya çıkan siber güvenlik trendleri ve modern güvenlik teknolojileri hakkında görüş alışverişinde bulunacak. Ziyaretçiler, mevcut güvenlik önceliklerini Kaspersky uzmanlarıyla değerlendirme ve Kaspersky'nin siber güvenlik çözümleri hakkında daha fazla bilgi edinebilcek. *Küresel araştırma; Brezilya, Meksika, Kolombiya, Fransa, Almanya, İtalya, İspanya, Rusya, Hindistan, Endonezya, Malezya, Çin, Tayland, Vietnam, Mısır, Güney Afrika, Suudi Arabistan ve Türkiye olmak üzere 18 ülkeden 1800 katılımcı ile gerçekleştirilmiştir. Toplam örneklem içerisinde KOBİ segmenti 616 temsilci ile yer almıştır. Kaynak: (KAHA) Kapsül Haber Ajansı
2026’nın İlk Yarısında Yapay Zekâ Hizmetlerindeki Güvenlik Açıkları 10 Kat Arttı! Haber

2026’nın İlk Yarısında Yapay Zekâ Hizmetlerindeki Güvenlik Açıkları 10 Kat Arttı!

Kaspersky’nin yayımladığı üç aylık İstismar ve Güvenlik Açıkları Raporu dikkat çekici bir tablo ortaya koyuyor: Kaspersky Zafiyet Yönetimi verilerine göre, 2026’nın ikinci çeyreğinde yapay zekâ ve büyük dil modelleri (LLM) servislerinde kaydedilen güvenlik açıkları, 2025’in son çeyreğine kıyasla 10 kat artarak 935’e ulaştı. 2026’nın 2. çeyreğinde tespit edilen kritik seviyedeki açıkların sayısı ise 119’a yükselerek 2025 sonundaki seviyenin yaklaşık 5 katına çıktı. Kaspersky Vulnerability Management verilerine göre 2025-2026 yıllarında LLM’lerde, yapay zekâ araçlarında ve benzer işlevler sunan eklentilerde yayımlanan güvenlik açıklarının sayısı En yaygın güvenlik açığı kategorilerine yönelik analizler; yapay zekâ tabanlı yazılımlardaki temel risklerin kritik sistem nesnelerine yönelik zayıf erişim kontrol mekanizmaları, hatalı kimlik doğrulama/yetkilendirme yapılandırmaları ve enjeksiyon (injection) açıkları olduğunu gösteriyor. Kaspersky Zararlı Yazılım Uzmanı Alexander Kolesnikov konuya ilişkin değerlendirmesinde şunları ifade etti: “Araçlar, eklentiler ve yapay zekâ teknolojileri görevlerin daha verimli şekilde otomatikleştirilmesine yardımcı oluyor. Ancak yapay zekânın kurumlar genelinde hızla yaygınlaşması, beraberinde yeni güvenlik sorunlarını da getiriyor. Erişim kontrolü, kimlik doğrulama ve enjeksiyon işlemlerindeki zayıflıklar, en sık karşılaşılan güvenlik açığı türleri arasında öne çıkıyor. Kurumların korunmak için yalnızca geleneksel yama yönetimine değil, altyapılarını ve erişim kontrollerini gerçek zamanlı olarak görünür kılacak çözümlere de ihtiyacı var. Böylece tehditleri doğru zamanda tespit edip durdurabilirler.” Kaspersky’nin yakın zamanda yayımladığı KOBİ raporunda, 2026’nın ilk dört ayında Kaspersky güvenlik çözümlerinin, bilgisayarlara yönelik kötü amaçlı veya istenmeyen yazılımların popüler yapay zekâ hizmetleri gibi gösterildiği 33.300’den fazla saldırı girişimini tespit ettiği belirtiliyor. Bu sayı, 2025’in aynı dönemine kıyasla neredeyse 5 kat artış gösteriyor. Söz konusu artış, yapay zekâ hizmetlerinin kullanım alanı genişledikçe bu hizmetleri hedef alan saldırı girişimlerinin de artabileceğine dikkat çekiyor. Kaspersky, kurumların kurumsal altyapılarını korumak için Kaspersky Next ürün ailesi gibi sürekli izleme, proaktif koruma ve hızlı müdahale özellikleri sunan çözümlerden yararlanmasını öneriyor. Bu özellikler, yapay zekâ ile güçlendirilmiş ortamların güvenliğinin sağlanmasına yardımcı oluyor. Kaynak: (KAHA) Kapsül Haber Ajansı
Araç İçi Multimedya Sistemlerini Hedef Alan Yeni Bir Zararlı Yazılım Kampanyası Tespit Edildi Haber

Araç İçi Multimedya Sistemlerini Hedef Alan Yeni Bir Zararlı Yazılım Kampanyası Tespit Edildi

Saldırının amacı reklam sahtekarlığı (ad fraud) ve diğer kötü niyetli faaliyetleri yürütmeyi sağlayan çok aşamalı zararlı yazılımları sisteme yerleştirmek. Kaspersky araştırmacıları, bu faaliyetin kötü şöhretli BadBox botnetiyle yakın bağlantılı bir tehdit aktörü olan MoYu Group ile ilişkili olabileceğini değerlendiriyor. Hedefte Araç İçi Multimedya Sistemleri Var Araç multimedya sistemleri fabrikasyon olarak monte edilebildiği gibi, sonradan eski model araçlara da entegre edilebiliyor. Üreticilerin arayüzleri kolayca özelleştirmek ve temel sistem bileşenlerini eklemek için sıklıkla Android işletim sistemini tercih etmesi, standart Android uygulamalarının ve dolayısıyla Android zararlı yazılımlarının büyük bölümünün bu cihazlarda da çalışabilmesine yol açıyor. Bu sistemler nadiren hassas kişisel veriler barındırsa da genellikle SIM kart yuvasına ve navigasyon ile yazılım güncellemeleri için kesintisiz internet bağlantısına sahip olmaları, onları siber saldırganlar için cazip bir hedef haline getiriyor. Bulaşma Vektörü: Kötüye Kullanılan Güncelleme Mekanizmaları Söz konusu zararlı yazılım, DoFun tarafından desteklenen Android tabanlı çeşitli multimedya ünitesi modellerinin ürün yazılımına (firmware) entegre güncelleme mekanizmaları üzerinden dağıtıldı. Kaspersky, yazılım dağıtım sürecindeki bu kötüye kullanım konusunda üreticiyi bilgilendirdi; DoFun yetkilileri ise sorunun giderildiğini bildirdi. Bulaşma zinciri, normal şartlarda analiz verilerini toplamak ve multimedya ünitesinin yazılımını güncellemekle görevli "TWCore" adlı meşru bir sistem uygulaması üzerinden başlıyor. TWCore, üreticinin sunucusundan hangi uygulamaların yüklenmesi veya güncellenmesi gerektiğine dair talimatlar alıyor. Saldırganlar bu iletişim kanalını kötüye kullanarak "JarService" adlı bir yükleyici (dropper) aracılığıyla daha önce bilinmeyen zararlı yazılımları doğrudan araç ünitelerine iletti. Tespitten kaçınmak üzere karmaşık ve çok aşamalı olarak kurgulanan bu süreçte zararlı yazılım, sisteme standart bir kullanıcı uygulaması gibi yüklendi; ancak herhangi bir kullanıcı arayüzü barındırmadığı için arka planda fark edilmeksizin çalışmayı sürdürdü. Kaspersky analistleri, saldırganların istenmeyen reklamlar görüntüleme, reklam sahtekarlığı gerçekleştirme ve ilave zararlı modüller indirme yeteneğine sahip dokuz farklı komut tanımladığını saptadı. Saldırganların ayrıca ekran çözünürlüğü, cihaz modeli, bağlı Wi-Fi ağının kimliği ve cihazın MAC adresi gibi cihaz ve ağ bilgilerini de ele geçirdiği belirlendi. MoYu Group Bağlantısı Kaspersky, bu kampanyayı daha önce TV alıcılarına (set-top box) yönelik gerçekleştirilen saldırılarla karşılaştırarak kampanya ile BadBox botnetiyle ilişkili MoYu Group arasındaki bağlantıları ortaya çıkardı. Ayrıca botnetin yönetim panelinde tespit edilen, web sayfası kodlarına gömülü URL'ler gibi teknik izlerin, PXYEDGE ve ProxyForU gibi konut tipi proxy (residential proxy) hizmetleri sunan web sitelerindeki unsurlarla örtüştüğü görüldü. BadBox botneti; Android TV kutuları, akıllı telefonlar ve tabletler gibi daha fabrikadan çıkmadan zararlı yazılımla enfekte edilmiş ele geçirilmiş cihazlardan oluşan geniş ölçekli bir ağ olarak biliniyor. Saldırganlar bu gizli arka kapıları kullanarak reklam sahtekarlığı yapıyor, veri sızdırıyor ve ev ağlarını yasa dışı proxy trafiği aktarıcılarına dönüştürüyor. Kaspersky Güvenlik Araştırmacısı Dmitry Kalinin, konuyla ilgili şu değerlendirmede bulundu: "Siber güvenlik uzmanlarının ve kolluk kuvvetlerinin BadBox botnet ağını çökertmeye yönelik tüm girişimlerine rağmen, bu yapıyla ilişkili aktörler dünya genelinde yeni cihazlara sızarak kötü niyetli faaliyetlerini sürdürüyor. Bu tür zararlı yazılımların yayılma yöntemleri, fabrikasyon arka kapılardan güvenliği ihlal edilmiş IPTV uygulamalarına kadar giderek çeşitleniyor. İncelediğimiz bu son vakada, meşru bir sistem uygulamasının yazılım güncelleme işlevini istismar eden çok daha gelişmiş bir dağıtım yöntemine tanık olduk. Tehdit aktörleri etki alanlarını kararlılıkla yeni platformlara genişletiyor. Bu tehdit, doğrudan araç sistemlerine göre kurgulanmış bir bulaşma zinciri üzerinden otomotiv multimedya ünitelerini hedef alan ilk zararlı yazılım olma özelliği taşıyor. Yaşananlar, modern otomotiv platformlarının zararlı yazılımlara karşı kapsamlı ve güçlü bir korumaya acilen ihtiyaç duyduğunu net bir biçimde gösteren ciddi bir uyarıdır." Kaynak: (KAHA) Kapsül Haber Ajansı

Yeni Odyssey Filmi Dünya Çapında Heyecan Yaratırken Dolandırıcılar da Harekete Geçiyor Haber

Yeni Odyssey Filmi Dünya Çapında Heyecan Yaratırken Dolandırıcılar da Harekete Geçiyor

Christopher Nolan’ın yeni Odyssey filmi, 2026’nın en çok beklenen yapımları arasında gösterilerek yılın dünya çapında en çok konuşulan ve heyecanla beklenen prömiyerlerinden biri oldu. Ancak filmin dünya çapında vizyona girmesi, dolandırıcılık faaliyetlerinde de büyük bir artışı beraberinde getirdi. Siber suçlular, filmin vizyona girmesiyle oluşan devasa ilgiyi suistimal ederek kullanıcıları ücretsiz erişim vaatleriyle tuzağa düşürüyor. Dolandırıcılık yöntemi genelde şu şekilde işliyor: Saldırganlar, yeni filme ücretsiz erişim vaat eden ve gözünde daha inandırıcı görünmek adına genellikle kullanıcının anadilinde dublaj seçenekleri sunan sahte web siteleri hazırlıyor. İkna ediciliği artırmak amacıyla, sitede filmi daha önce "izlemiş" olduğunu iddia eden kullanıcılar tarafından bırakılmış sahte değerlendirme ve puanlamalara yer veriliyor. Ancak kullanıcılar filmi oynatmaya çalıştıklarında karşılarına sahte bir video oynatıcı çıkıyor ve içerikten "ücretsiz olarak yararlanmaya devam edebilmeleri" için kayıt olmaları isteniyor. Kayıt işlemlerini tamamlayıp izlemeye devam etmek isteyen kullanıcıların; e-posta adresi ad ve soyad gibi kişisel bilgilerini girmeleri talep ediliyor. Sonraki aşamalarda ise kullanıcıların ‘ücretsiz deneme’ sürümünü etkinleştirmek bahanesiyle bir parola oluşturmaları ve banka bilgilerini paylaşmaları isteniyor. Bu durum, özellikle birden fazla platformda aynı şifreyi kullanan mağdurlar için kimlik bilgilerinin çalınma riskini doğururken, doğrudan maddi kayıplara da yol açıyor. Kayıt aşamasında kullanıcılara sınırsız içerik erişimi vaat ediliyor, hesap oluşturmanın yalnızca bir dakika süreceği belirtiliyor ve birden fazla cihazda izleme imkanı sunulduğu vurgulanarak kullanıcıların kandırılma riski daha da artırılıyor. Dolandırıcılar, yöntemin temel yapısını değiştirmeden, olabildiğince geniş bir kitleye ulaşmak ve farklı dilleri konuşan kullanıcıları hedeflemek amacıyla benzer web sitelerini çok sayıda dilde yayına alıyor. Kaspersky Kıdemli Web İçerik Analisti Olga Altukhova konuya ilişkin değerlendirmesinde şu ifadeleri kullanıyor: "Dolandırıcıların, Odyssey gibi yüksek profilli prömiyerleri fırsat bilerek büyük yapımları heyecanla bekleyen hayranların merakını ve sadakatini suistimal ettiğine sıkça şahit oluyoruz. Henüz yeni vizyona girmiş ve sinemalarda gösterimi devam eden bir filmin şüpheli veya bilinmeyen bir platformda aniden karşılarına çıkması durumunda kullanıcıların ekstra temkinli olması gerekiyor. Kişisel verileri korumak ve olası finansal kayıpların önüne geçmek adına içeriklere yalnızca resmi platformlar üzerinden erişilmesini, Truva atına dönüşebilecek bu tür tuzaklardan uzak durulmasını önemle tavsiye ediyoruz." Kaspersky, dolandırıcıların hedefi olmamak için kullanıcılara şu önlemleri almalarını öneriyor: Web sitelerinin güvenirliğini kontrol edin: Kişisel verilerinizi girmeden önce sitelerin güvenilirliğini doğrulayın; film izlemek veya indirmek için yalnızca resmi web sitelerini kullanın. URL biçimlerini ve şirket adlarının yazılışını iki kez kontrol edin. Ödeme bilgilerinizi güvenceye alın: Kredi kartı veya banka hesabı bilgilerinizi doğrudan riske atmamak için alışverişlerinizde ön ödemeli kartlar ya da güvenli ödeme servisleri tercih edin. Güvenilir bir güvenlik çözümü kullanın: Kaspersky, giderek karmaşıklaşan siber tehditlere karşı gelişmiş koruma sağlamak amacıyla çözümlerini AI destekli dolandırıcılık koruma teknolojileriyle sürekli güçlendiriyor. Bu teknolojiler; makine öğrenimi tabanlı kimlik avı önleme algoritmalarını, gerçek zamanlı davranış izlemeyi ve Veri Sızıntısı ile Kimlik Hırsızlığı denetleyicilerini bir araya getiriyor. Çok faktörlü doğrulamayı etkinleştirin ve hesaplarınızı izleyin: Hesaplarınızda ve finansal uygulamalarınızda İki Faktörlü Doğrulamayı (2FA) etkinleştirin; yetkisiz işlemlere karşı hesap hareketlerinizi düzenli olarak kontrol edin. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.