Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Kimlik Avı

Kapsül Haber Ajansı - Kimlik Avı haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Kimlik Avı haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Gölge Yapay Zeka Kaynaklı Veri İhlallerinin Ortalama Maliyeti 5,39 Milyon Dolara Ulaşıyor Haber

Gölge Yapay Zeka Kaynaklı Veri İhlallerinin Ortalama Maliyeti 5,39 Milyon Dolara Ulaşıyor

Bütünleşik siber güvenlik alanında dünya lideri olan WatchGuard Technologies, gölge BT’nin uzun süre bir politika ve kontrol sorunu olarak ele alındığını hatırlatıyor. Onaylanmamış yazılımlar geçmişte bir kurulum ya da ağdaki bir cihaz gibi tarama araçlarının yakalayabileceği izler bırakıyordu. SaaS ve yapay zeka ise bu tabloyu değiştirdi. Çalışanlar artık kurumsal kimliklerini bu araçlara bağlayabiliyor ve hassas verileri güvenlik ekipleri araçların varlığından haberdar olmadan yükleyebiliyor. WatchGuard 2026 Siber Güvenlik Hijyeni Raporu’na göre çalışanların yüzde 64'ü iş için onaylanmamış yapay zeka araçları kullandığını belirtiyor. IBM 2026 Veri İhlali Maliyeti Raporu ise gölge yapay zekanın dahil olduğu ihlallerin ortalama maliyetinin 5,39 milyon dolara ulaştığını, bu rakamın 4,99 milyon dolarlık küresel ortalamanın üzerinde seyrettiğini ortaya koyuyor. Gölge Yapay Zeka Kuruma Üç Farklı Yoldan Giriyor İlk giriş noktası, çalışanların Microsoft veya Google ile oturum açma istemlerini onaylayarak bir yapay zeka ya da üretkenlik uygulamasına e-posta, takvim ve dosya gibi kurumsal kaynaklara erişim izni vermesi. Bu izinler iş ihtiyacı sona erdikten sonra da devam edebiliyor ve saldırganlar parola çalmak yerine kullanıcıları erişim izni vermeye ikna eden onay kimlik avı (consent phishing) yöntemiyle bu boşluğu istismar ediyor. İkinci giriş noktası, çalışanların tarayıcı üzerinden kişisel hesaplarıyla yapay zeka servislerine giriş yapması. Kurumsal kimlik kullanılmadığı için bu faaliyet Microsoft 365 veya Google Workspace kayıtlarında görünmüyor ve hangi verilerin yüklendiği bilinemiyor. Üçüncü giriş noktasında ise tek kanıt ağ trafiği oluyor. Kurum cihazlarından doğrudan erişilen ve herhangi bir uygulama izni ya da kimlik doğrulaması gerektirmeyen servisler yalnızca ağ veya güvenlik duvarı kayıtlarında iz bırakıyor ve sıradan web trafiğinin arasında gözden kaçabiliyor. Görünürlük Açığını Kapatmak İçin Sinyallerin Birleştirilmesi Gerekiyor WatchGuard’a göre tek bir kontrol bu üç giriş noktasının tamamını yakalayamıyor. Şirket, MSP’lerin bu açığı kapatabilmesi için üç çözümü bir arada sunuyor. CloudDR, Microsoft 365, Google Workspace ve desteklenen diğer SaaS platformlarında OAuth ile bağlanan uygulamaları tespit ediyor, onay kimlik avı girişimleri dahil şüpheli erişimleri işaretliyor ve bir olay yaşanmadan izinleri iptal edebiliyor. FireCloud Total Access, yönetilen cihazlardan ağ telemetrisi toplayarak kullanıcıların hangi platform üzerinden kimlik doğruladığından bağımsız olarak bulut ve yapay zeka servislerini tespit ediyor. Firebox ise bilinen yapay zeka hedeflerine yapılan bağlantıları belirleyerek inceleme için görünür hale getiriyor. Bu yetenekler HIPAA, PCI DSS, ISO 27001, GDPR ve SOC 2 gereksinimleriyle de eşleşiyor ve bulgular denetime hazır kanıtlara dönüştürülebiliyor. “Göremediğiniz Şeyi Yönetemezsiniz” Birçok olayın bir uygulamaya erişim izni vermek ya da iş cihazında kişisel bir yapay zeka hesabı kullanmak gibi sıradan davranışlarla başladığını belirten WatchGuard Türkiye ve Yunanistan Ülke Müdürü Yusuf Evmez, “Kurumların yapay zekanın benimsenmesini durdurmaya çalışması gerekmiyor. Asıl ihtiyaç, çalışanların hangi uygulamaları kullandığını, bu uygulamaların kuruma nasıl girdiğini ve hangi verilere erişebildiğini sürekli olarak görebilmek. Kimlik, kullanıcı faaliyeti ve ağ trafiğinden gelen sinyalleri birleştiren kurumlar, meşru kullanımı gereksiz risklerden ayırabiliyor ve riske orantılı biçimde hızla müdahale edebiliyor. Göremediğiniz şeyi yönetemezsiniz.” dedi. Kaynak: (KAHA) Kapsül Haber Ajansı

Z Kuşağının Dijital Çelişkisi: Yüksek Öz Güven, Yetersiz Koruma Haber

Z Kuşağının Dijital Çelişkisi: Yüksek Öz Güven, Yetersiz Koruma

Z kuşağı, vaktinin büyük bir kısmını çevrim içi geçirme konusunda tüm nesillerin önünde yer alıyor. Araştırma sonuçları, Z kuşağının %57’sinin vaktini çevrim dışı yerine daha çok çevrim içi ortamlarda geçirdiğini gösteriyor; bu oran, ankete dahil edilen tüm nesiller arasındaki en yüksek seviyeye işaret ediyor. Akıllı telefonlar ise bu kuşağın dijital yaşamının merkezinde bulunuyor; katılımcıların %67’si düzenli internet erişiminde birincil cihaz olarak akıllı telefonlarını tercih ettiğini belirtiyor. Sürekli çevrim içi olma durumu, belirgin bir öz güveni de beraberinde getiriyor. Z kuşağı katılımcılarının yaklaşık altıda biri (%59), dijital ortamda kendinden emin olduğunu ifade ediyor. Buna karşın, dijital becerilerini "ileri düzey" olarak nitelendirenlerin oranı yalnızca %28’de kalıyor. Bu tablo, internet ortamında rahat hareket etmek ile dijital riskleri etkin bir şekilde yönetebilmek için gereken bilgi birikimine sahip olmak arasındaki uçurumu gözler önüne seriyor. Bahsi geçen öz güven her zaman koruyucu önlemlere dönüşmüyor. Z kuşağının yalnızca %27’si mobil cihazlarında antivirüs yazılımı kullanıyor; bu da diğer nesillere kıyasla kayda değer ölçüde düşük bir orana karşılık geliyor. Ayrıca Z kuşağı, şifrelerini düzenli olarak güncelleme konusunda da daha çekingen davranıyor. Oluşan bu güvenlik açığının sonuçları şimdiden hissedilmeye başlandı. Z kuşağı katılımcılarının yarısından fazlası (%52); cihazlarını, çevrim içi hesaplarını veya verilerini hedef alan bir siber saldırıya maruz kaldığını belirtiyor. Katılımcıların %17’si sosyal medya hesaplarının ele geçirildiğini, %12’si ise oyun hesaplarına erişimini kaybettiğini aktarıyor. Akıllı telefonlar Z kuşağının en değerli verilerini barındırıyor, ancak koruma yetersiz kalıyor Araştırma, akıllı telefonların Z kuşağı için en kıymetli verileri barındırdığını da ortaya koyuyor. Katılımcıların %38’i fotoğrafları, yine %38’i ise kişisel belgeleri kritik öneme sahip görüyor. Z kuşağı, cihazlarında sakladığı kişisel belgeleri diğer nesillere kıyasla çok daha değerli buluyor. Şifreler ve hesap giriş bilgileri ise katılımcıların %30’u tarafından kritik önemde değerlendiriliyor. Bu verilerin taşıdığı öneme karşın, akıllı telefonlardaki veriler çoğu zaman yeterince korunmuyor. Bireysel dijital yaşamı korumaya yönelik güvenlik araçlarının kullanımı, özellikle Z kuşağında oldukça sınırlı kalırken; akıllı telefonundaki kritik verileri düzenli olarak yedekleyenlerin oranı yalnızca %28. Bu durum, yalnızca tek bir cihazın kaybedilmesinin çok ötesinde riskler doğuruyor. Güvenliği ihlal edilen bir akıllı telefon; saldırganların kişisel fotoğraflara, kimlik belgelerine, e-posta hesaplarına, sosyal medya profillerine, finansal hizmetlere ve kişinin dijital yaşamının diğer kritik alanlarına doğrudan erişmesine zemin hazırlayabiliyor. Günlük dijital alışkanlıklar, günlük koruma refleksleriyle desteklenmeli Siber tehditlere yönelik farkındalığın artırılması kritik bir önem taşıyor. Kaspersky, özellikle Z kuşağına hitap etmek amacıyla "Case 404" adlı interaktif bir çevrim içi oyun geliştirdi. Bu siber dedektiflik macerasında oyuncular, gerçek dijital tehditlerden ilham alan kurgusal vakaları çözerek; dolandırıcılıkları, kimlik avı (phishing) girişimlerini ve oyun dünyasında sıkça görülen hesap ele geçirme taktiklerini nasıl tespit edeceklerini öğreniyor. "Case 404", oyunculara sevdikleri şeyleri yaparken güvende kalmalarını sağlayacak bilgi birikimini ve doğru güvenlik reflekslerini kazandırıyor. Kaspersky, siber güvenliğin bir kriz anından sonra başvurulan geçici bir önlem değil; günlük dijital rutinin ayrılmaz bir parçası olarak konumlandırılmasını tavsiye ediyor. Kaspersky Premium gibi kapsamlı bir güvenlik çözümü; cihazları zararlı yazılımlara, kimlik avı tuzaklarına ve diğer çevrim içi tehditlere karşı korumaya yardımcı oluyor. Z kuşağı için artık birincil cihazın akıllı telefonlar olduğu göz önüne alındığında, güvenlik tedbirlerinin masaüstü bilgisayarlar kadar mobil trafiği de kapsaması gerekiyor. Kaspersky Password Manager gibi özel bir araç kullanmak, farklı hesaplar için güçlü ve benzersiz şifreler oluşturulmasını ve bunların güvenle saklanmasını sağlıyor. Bu yöntem, tek bir şifrenin çalınması veya bir veri ihlalinde ifşa olması durumunda doğabilecek zincirleme riskleri en aza indiriyor. Dolandırıcılık amaçlı ve istenmeyen aramaların yarattığı riskleri azaltmak adına ise Kaspersky Who Calls, şüpheli aramaları tespit ederek kullanıcıları spam veya potansiyel dolandırıcılıkla ilişkilendirilen numaralar hakkında anlık olarak bilgilendiriyor. Kaspersky Tüketici Ürünleri Yönetiminden Sorumlu Başkan Yardımcısı Irina Ermilova, araştırma sonuçlarını şöyle değerlendiriyor: "Z kuşağı internetin merkezinde büyüdü; bu nedenle dijital servisleri son derece doğal ve sezgisel bir şekilde kullanıyorlar. Ancak bu aşinalık, güvenlik uzmanlığıyla karıştırılmamalı. Uygulamalarda, platformlarda ve cihazlarda rahatça gezinebilmek; dolandırıcılık yöntemlerini fark edebilmek, şifreleri güvenle yönetebilmek veya kişisel verileri koruyabilmek anlamına gelmiyor. Araştırma sonuçları, siber güvenlik araçlarının ve reflekslerinin; mesajlaşmak, oyun oynamak ya da sosyal medyada gezinmek kadar günlük dijital yaşamın doğal bir parçası haline gelmesi gerektiğini gösteriyor." Bu çalışma, Kaspersky’nin pazar araştırma merkezi tarafından 2026 yılında gerçekleştirilmiştir. Araştırmaya aralarında Türkiye'nin de bulunduğu 18 ülkeden (Almanya, Brezilya, Çin, Endonezya, Fransa, Güney Afrika, Hindistan, Kolombiya, Mısır, Malezya, Meksika, Rusya, Suudi Arabistan, İspanya, Tayland, Türkiye, Vietnam) toplam 7.200 kişi katılmıştır. Kaynak: (KAHA) Kapsül Haber Ajansı

İçerik Üreticilerine Sahte Sponsorluk Tuzağı Haber

İçerik Üreticilerine Sahte Sponsorluk Tuzağı

Küresel bir markadan gelen kişiselleştirilmiş bir sponsorluk e-postası, ücretler üzerine kısa bir pazarlık ve ardından bir iş birliği platformunu ziyaret etme daveti. Bir YouTube içerik üreticisi için bu süreç rutin bir iş anlaşmasının başlangıcı gibi görünebilir. Ancak bazı durumlarda bu adımlar, içerik üreticilerinin Google hesaplarını ele geçirmeyi amaçlayan bir dolandırıcılık girişiminin parçası olabilir. ESET, içerik üreticilerini hedef alan bu tür dolandırıcılık kampanyalarına karşı uyarıyor. Bu dolandırıcılık planı, iş birliği teklifi içeren kişiselleştirilmiş bir e-postayla başlıyor. Dolandırıcılar, Hollyland, Nike ve Spotify gibi markaların kimliğine bürünüyor. E-postalarda hedef kişinin YouTube kanalındaki videolara özel atıflar yapılıyor; içerik üreticisine bir cihaz ve uzun vadeli iş birliği olasılığı sunuluyor. Diğer kimlik avı saldırılarından farklı olarak bu dolandırıcılık yöntemi, kullanıcıdan hemen parolasını veya diğer hassas bilgilerini istemiyor. Bunun yerine potansiyel kurban, önce bir dizi inandırıcı görünen adımla ilerleyen bir sürece çekiliyor. Örneğin, sahte web sitesinde kampanya metrikleri, büyük şirketlerin logoları ve köklü iş birliği platformlarında görülen başka özellikler bulunuyor. Ayrıca içerik üreticisinin iş birliğinden ne kadar kazanabileceğini tahmin etmesini sağlayan bir gelir hesaplayıcısı da yer alabiliyor. Platformda sözleşme görüşmelerini, ortak projeleri ve ödemeleri otomatikleştirmek üzere tasarlanmış çeşitli özellikler de sunulabiliyor. Platform ayrıca içerik üreticisinin YouTube kanalının URL'sini istiyor. Bu URL, kamuya açık bilgileri almak ve görünüşte kişiselleştirilmiş bir deneyim oluşturmak için kullanılıyor. Bir sonraki adımda içerik üreticisi, sözde YouTube kanalının sahibi olduğunu doğrulamak amacıyla bir Google oturum açma sayfasına yönlendiriliyor. Tanıdık görünen arayüz ve o ana kadar oluşturulan güven duygusu, kullanıcının şüphelerini azaltabiliyor. Böylece kullanıcı, bu talebi bir kimlik kontrolü ya da sürecin normal bir adımı olarak değerlendirebiliyor. Burada önemli olan, sayfanın arkasında gerçekte ne olduğudur. Google ile oturum açma seçeneği üzerinden bir uygulamaya erişim verildiğinde, uygulamayla paylaşılan bilgiler ve tanınan yetkiler istenen izinlere bağlıdır. Ancak sahte bir oturum açma sayfası, Google'ın gerçek giriş ekranını taklit ederek kullanıcının parolasını ve tek kullanımlık doğrulama kodunu ele geçirmeye çalışabilir. Saldırganlar bu bilgileri elde ettiklerinde Google hesabına ve hesapla bağlantılı hizmetlere erişim sağlamayı hedefleyebilir. Böylece kişisel bilgiler, hesap kurtarma yöntemleri ve Gmail ile Google Drive gibi hizmetler de risk altına girebilir. YouTube içerik üreticileri için güvende kalmanın yolları Eğer siz de bir sosyal medya içerik üreticisiyseniz Google hesabınız “sadece” bir YouTube kanalına erişimden çok daha fazlası olabilir. Hesabınızı ele geçiren saldırganlar, bu hesabı diğer bağlantılı hizmetlere erişmek için kullanabilir veya bu hesapların kimliğine bürünerek takipçilerinizle veya iş ortaklarınızla iletişime geçebilir. Ele geçirilen hesap, kötü amaçlı bağlantılar yaymak ve diğer dolandırıcılık faaliyetlerini yürütmek için de kötüye kullanılabilir. Bir sponsorluk teklifini değerlendirmeden önce şunlara dikkat edin: Teklifi resmî bir kanal aracılığıyla doğrulayın: Bir marka size sponsorluk teklifi yapmak için iletişime geçerse markanın resmî iletişim bilgilerini kendiniz bulun ve hem teklifi hem de teklifi gönderen kişiyi doğrulayın.Alan adlarını kontrol edin: Gönderenin e-posta adresine ve yönlendirilebileceğiniz herhangi bir platformun alan adına dikkatlice bakın. Profesyonel tasarım ve tanıdık marka logosu, bir sitenin meşru olduğunu göstermez.Oturum açmadan veya erişim izni vermeden önce kontrol edin: Google, Apple, Facebook veya başka herhangi bir tek oturum açma (SSO) seçeneğini kullanmadan önce sayfanın adresini dikkatlice inceleyin. Google için gerçek oturum açma sayfasının accounts.google.com alan adında olduğundan emin olun. Ardından izinler listesini inceleyin. Örneğin, yalnızca kanalınızı doğrulaması gereken bir sitenin kanalınızı yönetmek için izin istemesi şüphe uyandırmalıdır.Tanımadığınız uygulamalara veya hizmetlere yetki vermeyin.Tüm hesaplarınızda güçlü ve benzersiz parolalar ile iki faktörlü kimlik doğrulama kullanın ve parola anahtarlarını kullanmayı düşünün. Google hesabınız ele geçirilirse ne yapmalısınız? Her saniye çok önemli olduğundan hızlı hareket etmeniz hayati önem taşır. Google'ın Güvenlik Kontrolü'nü çalıştırın veya Google hesabınızın güvenlik ayarlarını açarak son güvenlik olaylarını ve oturum açılmış cihazları inceleyin. Oturum açma yöntemlerinize, kurtarma bilgilerinize ve üçüncü taraf bağlantılarınıza da bakın. Tanımadığınız cihazları, uygulamaları veya erişim izinlerini kaldırın. Henüz yapmadıysanız parolanızı değiştirin ve iki faktörlü (2FA) kimlik doğrulamayı etkinleştirin.Artık oturum açamıyorsanız veya sizin yapmadığınız başka değişiklikler (yeni bir telefon numarası, kurtarma e-postası veya yedekleme kodları gibi) fark ederseniz Google'ın resmî hesap kurtarma sayfasını kullanın. Her şeyden önce, kimlik bilgilerinizi girmek veya daha fazla erişime izin vermek için şüpheli siteye geri dönmeyin. Tekrar giriş yaptıktan sonra saldırganların hesabınızda yaptığı tüm değişiklikleri geri alın. Bir YouTube içerik üreticisiyseniz itibarınızın nihayetinde başarınızı belirlediğinin farkındasınızdır. Google hesabı, e-posta, dosyalar, kişiler ve YouTube kanalının kendisi gibi işinizin merkezinde yer alabilir. Saldırganlar kontrolü ele geçirdikten sonra sizi hesabınızın dışına kilitleyebilir veya hesaba bağlı güveni suistimal ederek takipçilerinizi, ailenizi ve diğer içerik üreticilerini hedef alabilirler. Bu durum tek başına, herhangi bir sponsorluk teklifinin – gönderenin alan adından anlaşma ilerlemeden önce istenen izinlere kadar – dikkatle incelenmesini gerektirir. Kaynak: (KAHA) Kapsül Haber Ajansı

Perakendecilerin Yaklaşık Beşte Biri Siber Saldırılar Nedeniyle Kalıcı Veri Kaybına Uğruyor Haber

Perakendecilerin Yaklaşık Beşte Biri Siber Saldırılar Nedeniyle Kalıcı Veri Kaybına Uğruyor

Perakende sektörü, her dijital temas noktasının hem müşteri deneyimini kolaylaştırdığı hem de yeni güvenlik açıkları doğurduğu yapay zekâ odaklı ve kişiselleştirilmiş bir dönüşümden geçiyor. Kaspersky Dahili Araştırma Merkezi tarafından 18 ülkede perakende sektöründe görev yapan BT güvenliği uzmanlarıyla yürütülen yeni küresel çalışma*; saldırganların hedef aldığı kilit noktaları, en kritik tehditleri ve işletmelerin uğrayabileceği potansiyel zararları ortaya koyuyor. Siber saldırılar ve saldırganların hedefleri E-ticaret, sadakat programları ve kişiselleştirilmiş teklifler gibi birçok alanı kapsayan perakende sektörü, ilk ürün aramasından ödemenin tamamlanmasına kadar tüm satın alma sürecine yayıldığı için büyük miktarda kişisel veri barındırıyor. Sektörün yalnızca %13’ünün son bir yıl içinde herhangi bir siber saldırıyla karşılaşmadığı görülürken, bu durum perakende sektörünün siber tehditlere ne kadar açık olduğunu ve siber suçlular açısından neden cazip bir hedef oluşturduğunu gösteriyor. Yakın zamanda yaşanan saldırıların türlerine bakıldığında, perakendecilerin %21’inin bildirdiği kimlik avı, en yaygın tehdit olarak öne çıkıyor. Perakende şirketlerini hedef alan diğer sosyal mühendislik saldırıları arasında deepfake’ler (%13), fatura veya ödeme dolandırıcılığı (%13), kurumsal e-posta ele geçirme (BEC) (%9) ve sesli kimlik avı (%8) yer alıyor. Perakende kuruluşlarında en sık karşılaşılan üç saldırı arasında ayrıca siber casusluk (%19) ve web uygulamalarının istismar edilmesi (%18) bulunuyor. Saldırganların öncelikli hedefi, müşterilerin (%34) ve şirket çalışanlarının (%28) kişisel verilerini ele geçirmek. Bu geniş tehdit yelpazesi, perakendecilerin yalnızca çalışan ve iş ortağı odaklı manipülasyonlarla değil, doğrudan çevrim içi altyapılarını hedef alan teknik açıdan karmaşık saldırılarla da mücadele etmek zorunda kaldığını gösteriyor. Saldırıların sonuçları ve alınan önlemler Saldırıların şirketler üzerindeki en yaygın somut etkileri; müşteri verilerinin çalınması (%28), doğrudan mali kayıplar (%25) ile iş ve operasyonel süreçlerin kesintiye uğraması (%25) şeklinde kayda geçti. Bazı vakalarda ise saldırılar doğrudan işletmenin varlığını tehdit edecek boyutlara ulaştı: Perakendecilerin %19'u geri döndürülemez veri kaybı yaşarken, %16'sı kurumsal varlık ve sistemlerinde kalıcı hasar meydana geldiğini bildirdi. Yaşanan en yıkıcı olayın ardından kuruluşların başvurduğu koruma önlemlerinin başında; çalışanlar, iş ortakları ve yükleniciler için Sıfır Güven (Zero Trust) yaklaşımının veya En Düşük Yetki İlkesinin (Least Privilege) hayata geçirilmesi (%31), bulut güvenliği denetimlerinin sıkılaştırılması (%30) ve BT güvenliği izleme çözümlerinin devreye alınması (%30) yer aldı. Kurum içindeki risk faktörleri Araştırmada, perakende şirketlerine yönelik siber saldırıların başarıya ulaşma ihtimalini artıran kurum içi faktörler de ele alındı. Araştırmaya göre en önemli endişe kaynağını insan faktörü oluşturuyor. BT ve güvenlik ekiplerindeki uzmanlık eksikliği (%27) ile güvenlik farkındalığının yetersiz olması (%27) listenin başında yer alıyor. Teknik eksikliklerin de önemli bir etkisi bulunuyor. Güncel olmayan yazılım veya donanım kullanımı ile BT altyapısı üzerinde merkezi kontrol bulunmaması, %23’er oranla eşit şekilde öne çıkıyor. Güvenlik farkındalığındaki eksiklik, iş yerindeki riskli davranışların ve bunların yol açtığı kayıpların nedenlerinden biri olabilir. Çalışanların en yaygın dijital hatalı davranışları sorulduğunda, katılımcıların %34’ü iş amaçlı faaliyetlerde kişisel cihazların kullanılmasını ve kurumsal verilerin bu cihazlarda saklanmasını belirtti. Şirketlerin %33’ünde ise çalışanların zayıf veya yeniden kullanılan parolalar gibi güvenli olmayan parola alışkanlıklarına sahip olduğu ve güvenli bir bağlantı kullanmadan kurumsal cihazları halka açık Wi-Fi ağlarına bağladığı görüldü. Bütçe Değişiklikleri ve Gelecek Planları BT güvenliği alanındaki yetkinliklerini geliştirmek isteyen perakende şirketlerinin %82’si bu yıl BT güvenliği bütçesini artırdı. Diğer sektörlerde kuruluşlar ağırlıklı olarak kurum içindeki BT ekiplerini genişletmeye yönelirken, perakende sektörü giderek daha fazla üçüncü taraf BT güvenliği hizmet sağlayıcılarına yöneliyor. Şirketlerin yaklaşık yarısı (%41), çalışan eğitimleri, MSSP, MDR ve veri koruma teknolojilerinin kullanıma alınması gibi belirli BT güvenliği işlevlerini dış kaynak yoluyla yürütmek üzere yeni bütçe ayırdı. Yapay zekâ perakendenin geleceğinde önemli bir rol üstlenecek Daha fazla şirket yapay zekâ araçlarını altyapılarına entegre ediyor. Perakende şirketlerinin %12’sinde hâlihazırda kullanıma alınmış bir LLM tabanlı araç bulunurken, %83’ü hâlen değerlendirme, tasarım veya pilot uygulama aşamasında. Yapay zekâ operasyonları hızlandırsa da perakende şirketlerinin %33’ü yapay zekânın herhangi bir risk taşımadığını düşünüyor. Bu oran, tüm sektörlerin ortalamasının (%18) oldukça üzerinde. Kaspersky Finans ve Perakende Çözümleri Mimarı Elizaveta Komarova, konuyla ilgili şunları söyledi: “Perakende sektörü son derece dinamik bir yapıya sahip. İş öncelikleri, iş yükleri, altyapı gereksinimleri ve ekonomik koşullar hızla değişiyor. Siber güvenliğin de bu değişime ayak uydurabilmesi için perakendeciler, kurum içindeki ekiplerini sürekli olarak büyütmek zorunda kalmadan ihtiyaç duydukları uzmanlık ve teknolojilere erişebilmek amacıyla dış güvenlik hizmeti sağlayıcılarına yöneliyor. Siber güvenlik işlevlerinin bir bölümünü dış kaynak yoluyla yürütmek, işletmelerin iş süreçlerinin dayanıklılığını ve güvenlik saldırılarıyla ilişkili finansal riskleri harici bir iş ortağına emanet etmesi anlamına geliyor. Bu nedenle hizmet sağlayıcının farklı ölçeklerdeki perakende şirketleriyle kanıtlanmış bir çalışma geçmişine sahip olması da dahil olmak üzere deneyimine güven duyulması büyük önem taşıyor. Ayrıca 7/24/365 koruma sağlayarak olası güvenlik kör noktalarının ortadan kaldırılması gerekiyor. Bu yaklaşım özellikle sezonluk indirimler, tüketici talebinin arttığı dönemler ve tatiller gibi yoğun zamanlarda kritik önem taşıyor. Çünkü bu dönemlerde herhangi bir kesintinin maliyeti özellikle yüksek olabilir ve kurum içindeki ekiplerin erişilebilirliği sınırlı kalabilir.” Kaspersky, siber saldırıları önlemek veya en azından bunların iş süreçleri üzerindeki kesintiye yol açan etkilerini en aza indirmek için perakende şirketlerine şu önlemleri uygulamalarını öneriyor: Kurum genelinde siber güvenlik kültürünü güçlendirin: Tüm çalışanlara düzenli olarak siber güvenlik eğitimi veren, güncel tehdit istihbaratını içeren ve süreklilik taşıyan bir farkındalık programı uygulayın. Bu yaklaşım, güvenlik bilincinin kurum genelinde güçlenmesine ve daha güvenli davranışların benimsenmesine katkı sağlayacaktır. Yapay zekâ kullanım politikalarını güncelleyin veya oluşturun: Politikalar, yanlışlıkla veri paylaşılması riskini açıkça ele almalıdır. Çalışanların yapay zekâ destekli araçlarla nasıl etkileşim kurabileceğine ilişkin net kurallar belirlenmeli; hangi verilerin sisteme girilebileceği, hassas bilgilerin nasıl anonimleştirileceği ve hangi yapay zekâ hizmetlerinin kullanımına izin verildiği açıkça tanımlanmalıdır. En değerli varlıkları ve kritik iş süreçlerini belirleyin: Müşteri verileri, fikri mülkiyet, temel uygulamalar ve tedarik zinciri süreçleri eksiksiz şekilde korunmalıdır. Bu yaklaşım, kuruluşun en kritik unsurlarını belirlemesine ve buna bağlı olarak daha uygun bir savunma sistemi oluşturmasına yardımcı olur. Sektörünüzdeki siber güvenlik durumunu düzenli olarak takip edin: Tehdit değerlendirmeleri gerçekleştirin; operasyonlar üzerinde en yüksek etkiye yol açabilecek olası saldırganları ve güvenlik açıklarını belirleyin. Kaspersky’nin Perakende Siber Güvenlik Çözümleri, etkinliği en üst düzeye çıkaran ve güncel tehditlere uyum sağlayan, kuruma özel bir güvenlik yapısı oluşturulmasına yardımcı olur. Bu çözümler, istikrarlı büyüme ve gelişen tehditlere karşı güvenilir koruma için gerekli özellikleri bir arada sunar. Dijital ortamınızın güvenlik kapasitesini güçlendirin: Siber saldırıları tespit etmek ve önlemek için iş istasyonları, dizüstü bilgisayarlar ve mobil cihazlarda gelişmiş uç nokta koruma çözümleri kullanın. Güvenlik çözümlerinin gelişen tehditlerle uyumlu kalabilmesi için tüm çözümlerin düzenli olarak güncellendiğinden emin olun. Kaynak: (KAHA) Kapsül Haber Ajansı

Kaspersky, Zoom ve DocuSign’ı Taklit Eden Kapsamlı Oltalama Saldırısını Otaya Çıkardı Haber

Kaspersky, Zoom ve DocuSign’ı Taklit Eden Kapsamlı Oltalama Saldırısını Otaya Çıkardı

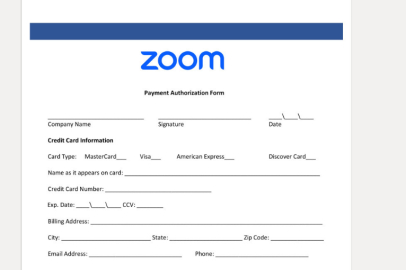
Son aylarda siber güvenlik uzmanları son derece gelişmiş dolandırıcılık ve oltalama (phishing) yöntemlerine sıkça tanık olsa da bu durum, geleneksel ve temel taktiklerin tamamen terk edildiği anlamına gelmiyor. Tatil sezonunun hemen ardından gelen ilk haftalarda Kaspersky ekibi, resmi Zoom ve DocuSign e-postalarını taklit eden aktif bir oltalama kampanyasını gün yüzüne çıkardı. Bu vaka, siber saldırganların bazen hâlâ denenmiş, güvenilir ve temel oltalama şablonlarına bel bağlayarak en azından birkaç kurbanı ağlarına düşürmeyi hedeflediklerini gösteriyor. Saldırının ilk dalgasında dolandırıcılar; Orta Doğu, Latin Amerika, Batı Avrupa, Rusya, Ermenistan ve Azerbaycan genelindeki kurumsal hesaplara DocuSign’dan gelmiş gibi görünen resmi iletiler gönderdi. E-postaların tamamı, kurumsal kimlik bilgilerini çalmak üzere kurgulanmış zararlı oltalama bağlantıları içeriyordu. Yaklaşık bir hafta sonra başlayan ve etkisini halen sürdüren ikinci dalgada ise saldırganlar bu kez resmi Zoom bildirimlerini taklit etti. E-postalarda, kullanıcı hesaplarının askıya alınmak üzere olduğu öne sürülerek panik yaratıldı. Kampanyada iki temel tuzak kullanıldı: Alıcıları kimlik avı sayfalarına yönlendiren sahte bağlantılar ile kişisel verileri ve kredi kartı bilgilerini toplamayı amaçlayan yerleşik formlar. Eylül 2026 itibarıyla, bu kampanya kapsamında tespit edilen oltalama e-postası sayısı bini aşmış durumda. Resmi Zoom bildirimlerini taklit eden oltalama e-postası örnekleri Kaspersky E-posta Tehditlerinden Koruma Grubu Müdürü Andrey Kovtun, konuya ilişkin değerlendirmesinde şunları söyledi: “Hızla gelişen teknoloji ve yapay zekanın yaygınlaşmasıyla birlikte, kullanıcılara çoğunlukla karmaşık ve sofistike dolandırıcılık yöntemlerini nasıl ayırt edeceklerini anlatıyoruz. Ancak eski ve ilkel yöntemler varlığını sürdürmeye devam ediyor. Üstelik bu sadelik kimi zaman oldukça işe yarayabiliyor; zira yoğun e-posta trafiği arasında çalışanlar en belirgin oltalama işaretlerini bile gözden kaçırabiliyor. Dolandırıcılar da resmi yazışmaları başarıyla taklit edebilmek adına kurumsal dünyada yaygın olarak kullanılan popüler markaları seçiyor. Yine de bu tür düşük teknolojili taktiklerin kurumsal güvenlik çözümleri tarafından kolaylıkla yakalanması gerekir; bir şirketin siber güvenliği yalnızca çalışanların dikkatine bırakılmamalıdır.” Kaspersky uzmanları, kurumsal ortamı güvence altında tutmak için şu adımları öneriyor: E-posta Güvenliğini Otomatikleştirin: Kurumsal e-postaları spam, zararlı yazılım ve her türlü oltalama girişimine karşı koruyan Kaspersky Security for Mail Server gibi özel bir güvenlik çözümü tercih edin. Bu tür gelişmiş çözümler, hem geleneksel hem de yapay zeka destekli yeni nesil oltalama girişimlerini tespit edebilen sezgisel analiz mekanizmaları sunar.Düzenli Farkındalık Eğitimleri Düzenleyin: Çalışanların siber güvenlik bilincini artırmak ve insan faktöründen kaynaklanan güvenlik risklerini en aza indirmek için periyodik eğitimler verin.Bütünleşik Koruma Katmanı Oluşturun: Uç nokta tehdit korumasını çalışan odaklı risk yönetimiyle birleştiren kapsamlı bir güvenlik modeli uygulayın. Özellikle KOBİ'ler için geliştirilen Kaspersky Small Office Security Premium; personelin oltalama tuzaklarına düşmesini engeller, zararlı bağlantıları engeller ve çalışanları eğiten yerleşik bir güvenlik farkındalık platformu sunar.Tehditleri Şeffaf Şekilde Paylaşın: Çalışanları potansiyel siber tehditler hakkında düzenli olarak bilgilendirin; şüpheli bir iletinin ayırt edici özelliklerini net biçimde gösterin ve oltalama e-postalarının resmi yazışma kılığına girebileceğini hatırlatın.Simülasyonlarla Test Edin: Çalışanların teyakkuz düzeyini ölçmek ve riskli kullanıcı gruplarını belirlemek amacıyla kontrollü oltalama simülasyonları gerçekleştirin.Çok Faktörlü Kimlik Doğrulamayı (MFA) Zorunlu Kılın: Başta yetkili ve kritik hesaplar olmak üzere tüm e-posta hesaplarında MFA kullanımını devreye alın; mümkün olan alanlarda donanım belirteçleri (token) veya mobil anlık bildirim gibi parolasız (passwordless) yöntemlere öncelik verin. Kaynak: (KAHA) Kapsül Haber Ajansı

Dolandırıcılar Sahte Kampanya ve Sitelerle iPhone 18 Heyecanını Fırsata Çeviriyor Haber

Dolandırıcılar Sahte Kampanya ve Sitelerle iPhone 18 Heyecanını Fırsata Çeviriyor

Kaspersky uzmanları, kullanıcıları hedef alarak yeni cihazlar üzerinden gerçek dışı fırsatlar sunan sahte internet siteleri tespit etti. Söz konusu dolandırıcılık sitelerinin İngilizce, Arapça ve Portekizce başta olmak üzere pek çok dilde yayıldığı belirlendi. İncelenen sitelerden biri, kullanıcılara teknik özelliklerini ayrıntılı biçimde listelediği yeni cihazları %25 indirimle "satın alma" fırsatı vadediyor. Ödeme yöntemleri arasında kullanıcılar özellikle Bitcoin ile ödemeye yönlendiriliyor. Güven algısı yaratmak üzere özenle tasarlanan bu arayüz, kullanıcıların şüphe duymasını engelleyerek kişisel verilerini girmelerini ve para transferi yapmalarını amaçlıyor; ancak tüketicilerin eline geçen tek şey maddi kayıp oluyor. Bitcoin ile iPhone 18 Pro satın alma vaadinde bulunan sahte web sitesi örneği Bir diğer sahte sitede ise kullanıcılara, lansmanda resmi olarak duyurulan seçeneklerin de ötesine geçen çeşitli renk ve depolama kapasitelerine sahip iPhone 18 Pro modelleri için ön sipariş verme imkânı sunuluyor. Teklifi daha cazip kılmak adına tutarın tamamının peşin ödenmesine gerek olmadığı, kalan bakiyenin sonradan kapatılabileceği iddia ediliyor. Dahası, siparişin iptal edilmesi halinde bedelin eksiksiz iade edileceği taahhüt ediliyor; uzmanlar bu tür vaatlere kesinlikle itibar edilmemesi gerektiğinin altını çiziyor. Süreç ilerledikçe bu sahte platformlar; ad-soyad, telefon numarası, e-posta adresi, ikamet edilen şehir ve hatta WhatsApp bilgileri gibi hassas kişisel verileri talep ediyor. Toplanan bu bilgiler, ilerleyen dönemde siber korsanlar tarafından sosyal mühendislik saldırılarında kullanılabiliyor. Ardından tüketicilerden banka kartı bilgilerini girmeleri isteniyor. Kurgulanan her adım, mümkün olan en fazla veriyi ele geçirmek üzere yapılandırılırken kurbanlar hem kişisel veri hırsızlığı riskiyle hem de banka hesaplarının boşaltılması tehlikesiyle karşı karşıya kalıyor. Kaspersky Kıdemli Web İçeriği Analisti Olga Altukhova konuya ilişkin ilgili şu değerlendirmede bulundu: "Büyük yankı uyandıran cihaz lansmanları döneminde bu tür dolandırıcılık girişimlerine yıllardır şahit oluyoruz. Tüketici heyecanı, siber suçlulara avantaj sağlayarak haksız kazanç ihtimallerini artırıyor. Kullanıcıların alışveriş yapacakları mecraları seçerken son derece temkinli olmalarını, işlemlerini yalnızca resmi ve güvenilir perakendeciler üzerinden gerçekleştirmelerini önemle tavsiye ediyoruz. Gerçek olamayacak kadar cazip tekliflerin yanı sıra üreticinin resmi olarak duyurduğu özellik ve seçeneklerle uyuşmayan ya da bunlardan fazlasını vadeden ürün listeleri, doğrudan birer tehlike işareti olarak görülmelidir." Yeni cihazların keyfini siber tehdit endişesi yaşamadan çıkarmak için Kaspersky, kullanıcıların şu adımları atmasını öneriyor: Dolandırıcılık amaçlı tekliflerin kurbanı olmamak için yeni ürünleri her zaman resmi ve güvenilir mağazalardan satın alın.Kişisel verilerinizi girmeden önce internet sitelerinin gerçekliğini kontrol edin. URL formatlarını ve kurum adlarının doğru yazılıp yazılmadığını mutlaka kontrol edin.Ödeme bilgilerinizi koruyun. Çevrim içi alışverişlerde kredi kartı veya banka hesabı bilgilerinizi doğrudan paylaşmamak için özel sanal kartlar veya özel ödeme hizmetleri kullanın.Kimlik avı bağlantılarını engelleyen Kaspersky Premium gibi etkili bir güvenlik çözümü kullanın. Giderek daha karmaşık hale gelen siber tehditlere karşı gelişmiş koruma sağlamak amacıyla Kaspersky, tüketici çözümlerini yapay zekâ destekli dolandırıcılık korumasıyla güçlendiriyor. Bu kapsamda makine öğrenimi tabanlı kimlik avı karşıtı algoritmalar, gerçek zamanlı davranış izleme ile Veri Sızıntısı ve Kimlik Hırsızlığı denetleyicilerini bir araya getiren bütünleşik bir teknoloji paketi sunuluyor.Çok faktörlü kimlik doğrulamayı etkinleştirin ve hesaplarınızı takip edin: Kimlik hesaplarınızda ve finans uygulamalarınızda 2FA'yı etkinleştirin ve yetkisiz işlemleri tespit etmek için hesap ekstrelerinizi düzenli olarak kontrol edin. Kaynak: (KAHA) Kapsül Haber Ajansı

KOBİ'ler Siber Suçluların Radarında Haber

KOBİ'ler Siber Suçluların Radarında

KOBİ sektöründeki BT ve BT güvenliği uzmanlarıyla gerçekleştirilen ankete göre; küresel çaptaki katılımcıların %58'i, Orta Doğu ve Afrika (META) bölgesindekilerin ise %82'si geçtiğimiz yıl en az bir siber olay yaşadığını ifade ediyor. Türkiye'de ise bu oran %58 olarak kaydedildi. Mısır'da %99, Suudi Arabistan'da %93 ve Güney Afrika'da %78 olarak ölçülen oran, Türkiye'de her ne kadar diğer META ülkelerine kıyasla daha düşük olsa da KOBİ'lerin siber olaylarla karşılaşma riskinin önemli ölçüde devam ettiğini gösteriyor. Katılımcıların en fazla zarar veren tehditler arasında gösterdiği başlıca saldırı türleri; kimlik avı saldırıları, yazılım ve web uygulamalarındaki güvenlik açıklarının istismarı, kitlesel kötü amaçlı yazılım saldırıları, fidye yazılımları, harici uzaktan erişim ve yapay zekâ güvenlik açıklarını hedef alan saldırılar oldu. En ciddi sonuçlardan biri olarak öne çıkan maddi kayıp, dünya genelindeki katılımcıların %22'si, META bölgesindeki katılımcıların ise %26'sı tarafından belirtildi. Türkiye kırılımında en ciddi siber olayın sonucu olarak maddi kayıp bildirenlerin oranı %26 oldu. Bu oran Suudi Arabistan'da %35, Güney Afrika'da %16 ve Mısır'da %15 olarak kaydedildi. Katılımcılar, saldırganların doğrudan maddi etkinin ötesinde, veri hırsızlığına yoğun şekilde odaklandığını belirtti. En sık hedef alınan bilgiler arasında müşterilere ait veriler (%35), finansal kimlik bilgileri ve hukuki belgeler gibi hassas kurum içi bilgiler (%38), çalışanların kimlik bilgileri (%25) ve kuruluşun iş stratejisi (%23) yer aldı. Bu tablo, saldırganların paraya dönüştürülebilen veya daha sonraki saldırılarda kullanılabilecek değerli verileri ele geçirmeye yönelik stratejik bir yaklaşım benimsediğini gösteriyor. Türkiye'deki katılımcıların yanıtlarında müşterilere ait kişisel verilerin çalınması (%35) ve çalışanlara ait kişisel verilerin çalınması (%35) en sık karşılaşılan saldırgan motivasyonları arasında ilk sırada yer aldı. Bunları %30 ile para sızdırılması izledi. Bu tablo, saldırganların paraya dönüştürülebilen veya daha sonraki saldırılarda kullanılabilecek değerli verileri ele geçirmeye yönelik stratejik bir yaklaşım benimsediğini gösteriyor. Veriler, siber suçluların öncelikli olarak teknik ekipleri hedef aldığını ortaya koyuyor. En ciddi saldırıların %61'i BT departmanlarına, %46'sı ise BT güvenliği birimlerine yöneliyor. Türkiye verileri de benzer bir tabloya işaret ediyor: En fazla hedef alınan departmanlar %61 ile BT, %39 ile BT Güvenliği ve %22 ile Araştırma ve Geliştirme (Ar-Ge) oldu. Muhasebe ve finans departmanları ise %24 ile en fazla hedef alınan üçüncü alan olarak öne çıkıyor. En ciddi siber olaylarda ortalama üç departmanın aynı anda etkilendiği görülüyor. Dikkat çekici bir diğer bulgu ise KOBİ'lerin müşteri hizmetleri kanalları üzerinden saldırıya uğrama oranının %21 ile orta ölçekli şirketlerdeki %15 ve büyük işletmelerdeki %17'lik orandan daha yüksek olması. Son dönemde yaşanan ihlaller, şirketleri süreçler, insan kaynağı ve teknoloji genelinde ek siber güvenlik önlemleri almaya yöneltti. Küresel ölçekte öncelikli adımların başında %24 ile BT güvenliği izleme çözümlerinin devreye alınması gelirken, bunu %23 ile üçüncü taraflara yönelik uyumluluk gerekliliklerinin güçlendirilmesi ve kimlik bilgisi yönetimi uygulamalarının iyileştirilmesi izliyor. Türkiye'de öne çıkan önlemler arasında ise tüm çalışanlar için zorunlu BT güvenliği eğitimlerinin başlatılması veya güncellenmesi (%39) ve çok faktörlü kimlik doğrulamanın devreye alınması (%39) ilk sırada yer alıyor. Bunları %35 ile parola politikasının başlatılması veya güncellenmesi izliyor. Küresel ölçekte kuruluşların %22'si ise tüm çalışan cihazlarında güvenlik yazılımlarını devreye almaya ve BT ekiplerinin uzmanlığını geliştirmeye yönelik özel eğitimlere yatırım yapmaya odaklanıyor. Kaspersky Birleşik Platform Ürün Grubu Başkanı İlya Markelov bulgulara ilişkin şu değerlendirmede bulundu: “Siber olaylar, küçük ve orta ölçekli şirketlerde büyük holdinglere kıyasla çoğu zaman çok daha yıkıcı izler bırakıyor; hatta kısıtlı kaynaklara sahip bu işletmeler için doğrudan bir varoluş tehdidine dönüşebiliyor. KOBİ'lerin farklılaşan yoğun tehditler, operasyonel sınırlandırmalar ve ticari büyüme hedefleri karşısında acil olarak ölçeklenebilir ve ihtiyaçlarına özel geliştirilmiş çözümlere ihtiyacı var. Bu segmentteki amiral gemimiz Kaspersky Next Optimum, büyüyen işletmelerin esnek ve uzman seviyesindeki bir güvenliğe kolayca erişebilmesi için tasarlandı. Kullanıcılar, yeni özelleştirilebilir ek Güvenlik Modülleri sayesinde ana ürünün yeteneklerini genişleterek ortaya çıkan yeni risk ve ihtiyaçlara karşı savunma hatlarını güçlendirebiliyor.” Siber olayların neden olabileceği kayıpların riskini en aza indirmek için Kaspersky, küçük ve orta ölçekli işletmelere aşağıdaki adımları değerlendirmelerini öneriyor: Gelişmiş saldırılara karşı bütçeye, işletmenin büyüklüğüne ve sektörel gereksinimlere uygun özel çözümler: Kaspersky Small Office Security Premium gibi kullanımı kolay yapısıyla uç noktalarda kötü amaçlı yazılımlar ve fidye yazılımları dahil gelişmiş tehditlere karşı koruma sağlarken çalışanlara yönelik güvenlik farkındalığı eğitimlerine erişim sunuyor. Bu özellikleriyle mikro işletmeler için ideal bir çözüm olarak öne çıkıyor. Farklı tehditlere karşı daha gelişmiş güvenlik yeteneklerine ihtiyaç duyan küçük ve orta ölçekli işletmeler ise Kaspersky Next Optimum çözümünü değerlendirebilir. Çözüm, gelişen saldırıları önlemeye, tehditleri erken aşamada tespit etmeye, olayları araştırmaya ve daha ciddi iş sonuçlarına yol açmadan önce müdahale etmeye yardımcı olan temel koruma özellikleri sunuyor. Günlük yedekleme: Yedekleme rutinlerini operasyonların bir parçası haline getirerek kritik bilgileri acil durumlara ve fidye yazılımı saldırılarına karşı güvence altına alın. Dahili süreçler oluşturun: Kurumsal kaynaklara ve bulut hizmetlerine erişim için sıkı erişim kontrolleri uygulayın; çalışanların işten ayrılması durumunda erişim yetkilerinin BT ekibi tarafından zamanında kaldırılmasını sağlayın. İnsan kaynaklı riskleri yönetin: Teknik kontrolleri güvenli internet kullanımı ve parola güvenliği konusunda sürekli eğitimlerle destekleyin ve yeni yazılımların yüklenmesi için BT onayını zorunlu hale getirin. Çalışanların sürdürülebilir siber güvenlik alışkanlıkları geliştirmesine yardımcı olmak için etkileşimli çevrim içi eğitimler ve simüle edilmiş kimlik avı kampanyaları sunan Kaspersky Automated Security Awareness Platform çözümünden yararlanın. Kaspersky ile GITEX AI Türkiye 2026'da buluşun 9-10 Eylül 2026 tarihlerinde düzenlenecek GITEX AI Türkiye 2026 kapsamında şirket, KOBİ'lerin karşı karşıya olduğu temel siber güvenlik sorunlarına ilişkin içgörülerini paylaşacak ve kuruluşların güvenliklerini güçlendirmelerine yardımcı olabilecek yaklaşım ve teknolojileri aktaracak. Kaspersky, Türkiye pazarındaki önde gelen iş ortağı Redington Türkiye ile birlikte H2-B50 numaralı stantta GITEX AI Türkiye 2026'da yer alacak. Etkinlik boyunca Kaspersky uzmanları, müşteriler ve iş ortaklarıyla bilgi güvenliğindeki temel zorluklar, yeni ortaya çıkan siber güvenlik trendleri ve modern güvenlik teknolojileri hakkında görüş alışverişinde bulunacak. Ziyaretçiler, mevcut güvenlik önceliklerini Kaspersky uzmanlarıyla değerlendirme ve Kaspersky'nin siber güvenlik çözümleri hakkında daha fazla bilgi edinebilcek. *Küresel araştırma; Brezilya, Meksika, Kolombiya, Fransa, Almanya, İtalya, İspanya, Rusya, Hindistan, Endonezya, Malezya, Çin, Tayland, Vietnam, Mısır, Güney Afrika, Suudi Arabistan ve Türkiye olmak üzere 18 ülkeden 1800 katılımcı ile gerçekleştirilmiştir. Toplam örneklem içerisinde KOBİ segmenti 616 temsilci ile yer almıştır. Kaynak: (KAHA) Kapsül Haber Ajansı

Yeni Odyssey Filmi Dünya Çapında Heyecan Yaratırken Dolandırıcılar da Harekete Geçiyor Haber

Yeni Odyssey Filmi Dünya Çapında Heyecan Yaratırken Dolandırıcılar da Harekete Geçiyor

Christopher Nolan’ın yeni Odyssey filmi, 2026’nın en çok beklenen yapımları arasında gösterilerek yılın dünya çapında en çok konuşulan ve heyecanla beklenen prömiyerlerinden biri oldu. Ancak filmin dünya çapında vizyona girmesi, dolandırıcılık faaliyetlerinde de büyük bir artışı beraberinde getirdi. Siber suçlular, filmin vizyona girmesiyle oluşan devasa ilgiyi suistimal ederek kullanıcıları ücretsiz erişim vaatleriyle tuzağa düşürüyor. Dolandırıcılık yöntemi genelde şu şekilde işliyor: Saldırganlar, yeni filme ücretsiz erişim vaat eden ve gözünde daha inandırıcı görünmek adına genellikle kullanıcının anadilinde dublaj seçenekleri sunan sahte web siteleri hazırlıyor. İkna ediciliği artırmak amacıyla, sitede filmi daha önce "izlemiş" olduğunu iddia eden kullanıcılar tarafından bırakılmış sahte değerlendirme ve puanlamalara yer veriliyor. Ancak kullanıcılar filmi oynatmaya çalıştıklarında karşılarına sahte bir video oynatıcı çıkıyor ve içerikten "ücretsiz olarak yararlanmaya devam edebilmeleri" için kayıt olmaları isteniyor. Kayıt işlemlerini tamamlayıp izlemeye devam etmek isteyen kullanıcıların; e-posta adresi ad ve soyad gibi kişisel bilgilerini girmeleri talep ediliyor. Sonraki aşamalarda ise kullanıcıların ‘ücretsiz deneme’ sürümünü etkinleştirmek bahanesiyle bir parola oluşturmaları ve banka bilgilerini paylaşmaları isteniyor. Bu durum, özellikle birden fazla platformda aynı şifreyi kullanan mağdurlar için kimlik bilgilerinin çalınma riskini doğururken, doğrudan maddi kayıplara da yol açıyor. Kayıt aşamasında kullanıcılara sınırsız içerik erişimi vaat ediliyor, hesap oluşturmanın yalnızca bir dakika süreceği belirtiliyor ve birden fazla cihazda izleme imkanı sunulduğu vurgulanarak kullanıcıların kandırılma riski daha da artırılıyor. Dolandırıcılar, yöntemin temel yapısını değiştirmeden, olabildiğince geniş bir kitleye ulaşmak ve farklı dilleri konuşan kullanıcıları hedeflemek amacıyla benzer web sitelerini çok sayıda dilde yayına alıyor. Kaspersky Kıdemli Web İçerik Analisti Olga Altukhova konuya ilişkin değerlendirmesinde şu ifadeleri kullanıyor: "Dolandırıcıların, Odyssey gibi yüksek profilli prömiyerleri fırsat bilerek büyük yapımları heyecanla bekleyen hayranların merakını ve sadakatini suistimal ettiğine sıkça şahit oluyoruz. Henüz yeni vizyona girmiş ve sinemalarda gösterimi devam eden bir filmin şüpheli veya bilinmeyen bir platformda aniden karşılarına çıkması durumunda kullanıcıların ekstra temkinli olması gerekiyor. Kişisel verileri korumak ve olası finansal kayıpların önüne geçmek adına içeriklere yalnızca resmi platformlar üzerinden erişilmesini, Truva atına dönüşebilecek bu tür tuzaklardan uzak durulmasını önemle tavsiye ediyoruz." Kaspersky, dolandırıcıların hedefi olmamak için kullanıcılara şu önlemleri almalarını öneriyor: Web sitelerinin güvenirliğini kontrol edin: Kişisel verilerinizi girmeden önce sitelerin güvenilirliğini doğrulayın; film izlemek veya indirmek için yalnızca resmi web sitelerini kullanın. URL biçimlerini ve şirket adlarının yazılışını iki kez kontrol edin. Ödeme bilgilerinizi güvenceye alın: Kredi kartı veya banka hesabı bilgilerinizi doğrudan riske atmamak için alışverişlerinizde ön ödemeli kartlar ya da güvenli ödeme servisleri tercih edin. Güvenilir bir güvenlik çözümü kullanın: Kaspersky, giderek karmaşıklaşan siber tehditlere karşı gelişmiş koruma sağlamak amacıyla çözümlerini AI destekli dolandırıcılık koruma teknolojileriyle sürekli güçlendiriyor. Bu teknolojiler; makine öğrenimi tabanlı kimlik avı önleme algoritmalarını, gerçek zamanlı davranış izlemeyi ve Veri Sızıntısı ile Kimlik Hırsızlığı denetleyicilerini bir araya getiriyor. Çok faktörlü doğrulamayı etkinleştirin ve hesaplarınızı izleyin: Hesaplarınızda ve finansal uygulamalarınızda İki Faktörlü Doğrulamayı (2FA) etkinleştirin; yetkisiz işlemlere karşı hesap hareketlerinizi düzenli olarak kontrol edin. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.