Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Kimlik Doğrulama

Kapsül Haber Ajansı - Kimlik Doğrulama haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Kimlik Doğrulama haber sayfasında canlı gelişmelere ulaşabilirsiniz.

İçerik Üreticilerine Sahte Sponsorluk Tuzağı Haber

İçerik Üreticilerine Sahte Sponsorluk Tuzağı

Küresel bir markadan gelen kişiselleştirilmiş bir sponsorluk e-postası, ücretler üzerine kısa bir pazarlık ve ardından bir iş birliği platformunu ziyaret etme daveti. Bir YouTube içerik üreticisi için bu süreç rutin bir iş anlaşmasının başlangıcı gibi görünebilir. Ancak bazı durumlarda bu adımlar, içerik üreticilerinin Google hesaplarını ele geçirmeyi amaçlayan bir dolandırıcılık girişiminin parçası olabilir. ESET, içerik üreticilerini hedef alan bu tür dolandırıcılık kampanyalarına karşı uyarıyor. Bu dolandırıcılık planı, iş birliği teklifi içeren kişiselleştirilmiş bir e-postayla başlıyor. Dolandırıcılar, Hollyland, Nike ve Spotify gibi markaların kimliğine bürünüyor. E-postalarda hedef kişinin YouTube kanalındaki videolara özel atıflar yapılıyor; içerik üreticisine bir cihaz ve uzun vadeli iş birliği olasılığı sunuluyor. Diğer kimlik avı saldırılarından farklı olarak bu dolandırıcılık yöntemi, kullanıcıdan hemen parolasını veya diğer hassas bilgilerini istemiyor. Bunun yerine potansiyel kurban, önce bir dizi inandırıcı görünen adımla ilerleyen bir sürece çekiliyor. Örneğin, sahte web sitesinde kampanya metrikleri, büyük şirketlerin logoları ve köklü iş birliği platformlarında görülen başka özellikler bulunuyor. Ayrıca içerik üreticisinin iş birliğinden ne kadar kazanabileceğini tahmin etmesini sağlayan bir gelir hesaplayıcısı da yer alabiliyor. Platformda sözleşme görüşmelerini, ortak projeleri ve ödemeleri otomatikleştirmek üzere tasarlanmış çeşitli özellikler de sunulabiliyor. Platform ayrıca içerik üreticisinin YouTube kanalının URL'sini istiyor. Bu URL, kamuya açık bilgileri almak ve görünüşte kişiselleştirilmiş bir deneyim oluşturmak için kullanılıyor. Bir sonraki adımda içerik üreticisi, sözde YouTube kanalının sahibi olduğunu doğrulamak amacıyla bir Google oturum açma sayfasına yönlendiriliyor. Tanıdık görünen arayüz ve o ana kadar oluşturulan güven duygusu, kullanıcının şüphelerini azaltabiliyor. Böylece kullanıcı, bu talebi bir kimlik kontrolü ya da sürecin normal bir adımı olarak değerlendirebiliyor. Burada önemli olan, sayfanın arkasında gerçekte ne olduğudur. Google ile oturum açma seçeneği üzerinden bir uygulamaya erişim verildiğinde, uygulamayla paylaşılan bilgiler ve tanınan yetkiler istenen izinlere bağlıdır. Ancak sahte bir oturum açma sayfası, Google'ın gerçek giriş ekranını taklit ederek kullanıcının parolasını ve tek kullanımlık doğrulama kodunu ele geçirmeye çalışabilir. Saldırganlar bu bilgileri elde ettiklerinde Google hesabına ve hesapla bağlantılı hizmetlere erişim sağlamayı hedefleyebilir. Böylece kişisel bilgiler, hesap kurtarma yöntemleri ve Gmail ile Google Drive gibi hizmetler de risk altına girebilir. YouTube içerik üreticileri için güvende kalmanın yolları Eğer siz de bir sosyal medya içerik üreticisiyseniz Google hesabınız “sadece” bir YouTube kanalına erişimden çok daha fazlası olabilir. Hesabınızı ele geçiren saldırganlar, bu hesabı diğer bağlantılı hizmetlere erişmek için kullanabilir veya bu hesapların kimliğine bürünerek takipçilerinizle veya iş ortaklarınızla iletişime geçebilir. Ele geçirilen hesap, kötü amaçlı bağlantılar yaymak ve diğer dolandırıcılık faaliyetlerini yürütmek için de kötüye kullanılabilir. Bir sponsorluk teklifini değerlendirmeden önce şunlara dikkat edin: Teklifi resmî bir kanal aracılığıyla doğrulayın: Bir marka size sponsorluk teklifi yapmak için iletişime geçerse markanın resmî iletişim bilgilerini kendiniz bulun ve hem teklifi hem de teklifi gönderen kişiyi doğrulayın.Alan adlarını kontrol edin: Gönderenin e-posta adresine ve yönlendirilebileceğiniz herhangi bir platformun alan adına dikkatlice bakın. Profesyonel tasarım ve tanıdık marka logosu, bir sitenin meşru olduğunu göstermez.Oturum açmadan veya erişim izni vermeden önce kontrol edin: Google, Apple, Facebook veya başka herhangi bir tek oturum açma (SSO) seçeneğini kullanmadan önce sayfanın adresini dikkatlice inceleyin. Google için gerçek oturum açma sayfasının accounts.google.com alan adında olduğundan emin olun. Ardından izinler listesini inceleyin. Örneğin, yalnızca kanalınızı doğrulaması gereken bir sitenin kanalınızı yönetmek için izin istemesi şüphe uyandırmalıdır.Tanımadığınız uygulamalara veya hizmetlere yetki vermeyin.Tüm hesaplarınızda güçlü ve benzersiz parolalar ile iki faktörlü kimlik doğrulama kullanın ve parola anahtarlarını kullanmayı düşünün. Google hesabınız ele geçirilirse ne yapmalısınız? Her saniye çok önemli olduğundan hızlı hareket etmeniz hayati önem taşır. Google'ın Güvenlik Kontrolü'nü çalıştırın veya Google hesabınızın güvenlik ayarlarını açarak son güvenlik olaylarını ve oturum açılmış cihazları inceleyin. Oturum açma yöntemlerinize, kurtarma bilgilerinize ve üçüncü taraf bağlantılarınıza da bakın. Tanımadığınız cihazları, uygulamaları veya erişim izinlerini kaldırın. Henüz yapmadıysanız parolanızı değiştirin ve iki faktörlü (2FA) kimlik doğrulamayı etkinleştirin.Artık oturum açamıyorsanız veya sizin yapmadığınız başka değişiklikler (yeni bir telefon numarası, kurtarma e-postası veya yedekleme kodları gibi) fark ederseniz Google'ın resmî hesap kurtarma sayfasını kullanın. Her şeyden önce, kimlik bilgilerinizi girmek veya daha fazla erişime izin vermek için şüpheli siteye geri dönmeyin. Tekrar giriş yaptıktan sonra saldırganların hesabınızda yaptığı tüm değişiklikleri geri alın. Bir YouTube içerik üreticisiyseniz itibarınızın nihayetinde başarınızı belirlediğinin farkındasınızdır. Google hesabı, e-posta, dosyalar, kişiler ve YouTube kanalının kendisi gibi işinizin merkezinde yer alabilir. Saldırganlar kontrolü ele geçirdikten sonra sizi hesabınızın dışına kilitleyebilir veya hesaba bağlı güveni suistimal ederek takipçilerinizi, ailenizi ve diğer içerik üreticilerini hedef alabilirler. Bu durum tek başına, herhangi bir sponsorluk teklifinin – gönderenin alan adından anlaşma ilerlemeden önce istenen izinlere kadar – dikkatle incelenmesini gerektirir. Kaynak: (KAHA) Kapsül Haber Ajansı

Taşınabilir Verilerin Güvenliğinde Şifreleme Tek Başına Yeterli mi? Haber

Taşınabilir Verilerin Güvenliğinde Şifreleme Tek Başına Yeterli mi?

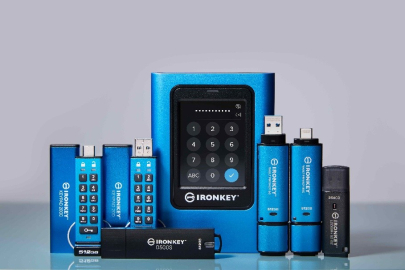
Hassas bilgiler içeren bir USB belleğin yanlış kişilerin eline geçmesi durumunda şifreleme, gerekli kimlik doğrulama yapılmadan verilerin okunmasını engelleyerek önemli bir koruma katmanı sunabiliyor. Bellek ürünleri ve teknoloji çözümleri alanında dünya lideri Kingston Technology, taşınabilir verilerin günlük yaşamda giderek daha yaygın kullanılmasıyla birlikte bireylerin ve kurumların hassas bilgilerini daha iyi korumalarına yardımcı olmak amacıyla, ihtiyaçlara uygun şifreli depolama çözümünü seçerken dikkat edilmesi gereken temel noktaları paylaşıyor. Şifreli Sürücü Seçerken Dikkat Edilmesi Gereken Dört Temel Kriter Şifreleme, hassas verilerin taşınırken korunmasında kritik bir rol oynasa da “şifreli” olarak tanımlanan her ürün aynı düzeyde koruma sunmuyor. Kingston, kullanıcıların daha bilinçli bir seçim yapmasına yardımcı olmak için dört temel kriteri şöyle sıralıyor: Güvenilir ve Deneyimli Üretici: Güvenlik, kanıtlanmış bir uzmanlık gerektiriyor. Kullanıcıların güvenli depolama ve veri koruma alanında deneyimli, güvenilir bir geçmişe sahip üreticileri tercih etmesi ve mümkün olduğunda bağımsız sızma testleri de dahil olmak üzere kapsamlı testlerden geçirilmiş ürünleri değerlendirmesi önem taşıyor. Güvenlik tercihlerinde yalnızca fiyat, kapasite veya genel “şifreleme” pazarlama söylemlerinin belirleyici olmaması gerekiyor. Her Zaman Aktif, Donanım Tabanlı Şifreleme: Her şifreleme yöntemi aynı şekilde çalışmıyor. Sistem üzerindeki kötü amaçlı yazılımlar ve yazılım tabanlı saldırılar karşısında daha savunmasız olabilen yazılım şifrelemesinin aksine, donanım tabanlı şifreleme kullanan sürücüler, donanım tabanlı şifreleme kullanan sürücüler, ürünün içine entegre edilmiş özel bir güvenli mikroişlemciye sahip. Dosyalar kaydedildikleri anda otomatik olarak şifreleniyor ve yalnızca kimlik doğrulamasının ardından erişilebilir hale geliyor. Sektör standardı XTS-AES 256 bit donanım tabanlı şifreleme, şifreleme anahtarlarının cihaz içerisinde güvenli şekilde korunmasını sağlarken, her zaman aktif şifreleme özelliği kullanıcıların veri korumasını devre dışı bırakmasını veya atlatmasını önlemeye yardımcı oluyor. Tanınmış Güvenlik Sertifikaları ve Standartlar: Özellikle yüksek hassasiyete sahip bilgileri işleyen kurumlar için güvenlik iddialarının tanınmış standart ve sertifikalarla desteklenmesi önem taşıyor. Yaygın olarak kabul gören standartlar arasında NIST FIPS 140-3 ve TAA uyumluluğu bulunuyor. ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) tarafından geliştirilen FIPS 140-3, bağımsız ve kapsamlı testler gerektiren, dünya çapında kabul gören bir ABD hükümeti şifreleme standardı olarak öne çıkıyor. TAA uyumluluğu ise güvenilir bir tedarik zincirini gösteriyor ve ABD federal kurumları ile savunma alanındaki satın alma süreçlerinde önemli bir gereklilik oluşturuyor. Bu doğrulamalar, özellikle kamu kurumları, regülasyona tabi sektörler ve hassas verilerle çalışan kuruluşlar açısından, bir ürünün güvenlik kontrollerinin belirlenmiş değerlendirme ve test süreçlerinden geçtiğine dair ek güvence sağlıyor. Gelişmiş Koruma Özellikleri: Şifreleme, veri güvenliğinin yalnızca bir katmanını oluşturuyor. Kullanıcıların ayrıca yaygın saldırı yöntemlerine karşı koruma sağlayan ve yetkisiz erişim riskini azaltan özellikleri de değerlendirmesi gerekiyor. Bunlar arasında, art arda yapılan hatalı parola girişlerinin ardından verileri silebilen kaba kuvvet saldırısı koruması, kötü amaçlı ürün yazılımı manipülasyonlarına karşı BadUSB koruması, Yönetici ve Kullanıcı erişimi veya veri kurtarma için birden fazla parola seçeneği ve güvenilmeyen ana bilgisayarlara bağlanıldığında verilerin değiştirilmesini önlemeye yardımcı olan çift salt okunur mod bulunuyor. Her Kullanım Senaryosu İçin Doğru Çözümü Seçmek Doğru şifreli depolama çözümü, nihayetinde korunan bilginin niteliğine, cihazın nasıl kullanılacağına ve ihtiyaç duyulan güvenlik ile uyumluluk gereksinimlerine bağlı. Ders çalışmalarını ve kişisel kayıtlarını taşıyan bir öğrencinin ihtiyaçları, hassas bilgileri aktaran bir sağlık kuruluşunun veya çevrimdışı yedekleme amacıyla veri saklayan bir işletmenin ihtiyaçlarından oldukça farklı olabiliyor. Donanım tabanlı şifrelemeye sahip depolama çözümleri alanında 20 yılı aşkın deneyime sahip Kingston, günlük kişisel dosyalardan hassas profesyonel bilgilere ve işletmeler için kritik verilere kadar farklı kullanıcı ve kullanım senaryolarında verileri korumak üzere tasarlanan, ödüllü Kingston IronKey™ güvenli depolama ürünleri portföyünü sunuyor. Öğrenciler, aileler ve bireysel kullanıcılar, kişisel belgeler, vergi kayıtları ve diğer özel dosyalar için kullanımı kolay, uygun maliyetli ve güvenilir bir depolama çözümüne ihtiyaç duyuyor. Kingston IronKey Locker+ 50 G2 USB Flash Drive, çoklu parola seçeneğiyle birlikte XTS-AES 256 bit donanım tabanlı şifreleme sunuyor ve herhangi bir kurulum gerektirmeden hızlı kuruluma olanak tanıyan yerleşik yazılımla geliyor. Ürün, kullanıcıların özel dosyalarını ev, okul ve iş bilgisayarları arasında kolayca taşımasına olanak tanırken, sürücünün kaybolması, çalınması veya ortak kullanılan bilgisayarlara bağlanması durumunda dahi dosyaların korunmasına yardımcı oluyor. Serbest çalışanlar ve uzaktan çalışanlar, her gün farklı cihazlar üzerinden hassas müşteri teslimatları, sözleşmeler ve finansal kayıtlarla çalışıyor. Kingston IronKey Vault Privacy 50 Series, XTS-AES 256 bit donanım tabanlı şifrelemeyi Yönetici, Kullanıcı ve Tek Kullanımlık Kurtarma parolası seçenekleriyle bir araya getiriyor. Böylece hassas verilerin korunmasına yardımcı olurken, Kullanıcı parolasının unutulması durumunda erişimin yeniden sağlanması için alternatifler sunuyor. Özel ekipmanlarla çalışan uzmanlar, tıbbi, endüstriyel ve güvenlik sistemleri gibi özel platformlar arasında kritik verileri düzenli olarak aktarıyor. Kingston IronKey Keypad 200 Series, FIPS 140-3 Level 3 doğrulamasına sahip olmasının yanı sıra PIN tabanlı erişim sağlayan alfanümerik bir tuş takımına ve işletim sistemi ile cihazdan bağımsız çalışma özelliğine sahip. Bu sayede kullanıcılar sürücünün kilidini herhangi bir yazılım kullanmadan açarak uyumlu USB özellikli sistemlere bağlayabiliyor. Ayrıca kurcalamaya karşı dayanıklı yapısı, sürücünün kaybolması veya çalınması durumunda verilerin korunmasına yardımcı oluyor. Küçük ve orta ölçekli işletmeler, çalışan ve müşteri veri tabanlarından çevrimdışı felaket kurtarma yedeklerine kadar her gün büyük miktarda değerli veriyi yönetiyor. Kingston IronKey Vault Privacy 80 External SSD, ASTORS Homeland Security Awards kapsamında üç kez Platinum ödülüne layık görülen bir çözüm olarak sezgisel, akıllı telefon benzeri bir dokunmatik ekran arayüzünü 8 TB'a kadar kapasite seçenekleriyle bir araya getiriyor. Böylece BT yöneticileri ve işletme sahipleri yüksek kapasiteli işletme verilerini kolayca güvence altına alabiliyor. Regülasyona tabi sektörlerde faaliyet gösteren işletmeler ve kuruluşlar, özellikle finans, sağlık, hukuk ve kamu gibi alanlarda sıkı veri gizliliği ve tedarik zinciri düzenlemelerine uymak zorunda. Kingston IronKey D500S USB Flash Drive, FIPS 140-3 Level 3 doğrulamasına, XTS-AES 256 bit donanım tabanlı şifrelemeye ve TAA uyumluluğuna sahip. Ayrıca MIL-STD-810F askeri standartlarına göre tasarlanan ürünün sağlam çinko gövdesi, epoksi dolgulu yapısı ve otomatik kripto-silme koruması, yetkisiz fiziksel ve dijital erişim riskini azaltmaya yardımcı olurken sıkı güvenlik ve satın alma gereksinimlerini destekliyor. Taşınabilir depolama birimlerinin önemli bilgileri her yere taşımayı kolaylaştırdığını ancak bu konforun güvenlikten ödün verilerek sağlanmaması gerektiğini vurgulayan Kingston yetkilileri şu değerlendirmede bulundu: "Kingston'ın veri koruma taahhüdü, kullanıcıların bilinçli güvenlik kararları almasını sağlamak üzerine kuruludur. Bu süreç, öncelikle verinin değerini ve hassasiyetini anlamakla, ardından bu ihtiyaçları donanım tabanlı güvenlik, kullanım kolaylığı ve mevzuat uyumu açısından doğru güvenlik seviyesiyle eşleştirmekle başlıyor." Giderek daha fazla bilgi geleneksel ofis ortamlarının dışına taşınırken, taşınabilir verilerin korunması daha kapsamlı bir veri güvenliği stratejisinin temel unsurlarından biri olarak ele alınmalı. NIST FIPS 140-3 Level 3 doğrulaması, TAA uyumluluğu ve FIPS 197 sertifikasyonu gibi uluslararası düzeyde tanınan güvenlik sertifikalarının yanı sıra sektörel ödüllerle desteklenen Kingston IronKey, bireyler, işletmeler ve yüksek düzeyde regülasyona tabi sektörler için güvenilir veri koruma çözümleri sunmaya devam ediyor. Kaynak: (KAHA) Kapsül Haber Ajansı
Laykon Bilişim 10 Yaşında! Haber

Laykon Bilişim 10 Yaşında!

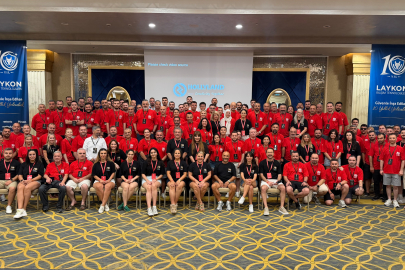
Siber güvenlik alanında faaliyet gösteren Laykon Bilişim Teknolojileri, 2016 yılında başladığı yolculuğunun 10. yılını iş ortaklarıyla birlikte kutladı. Şirketin her yıl geleneksel olarak düzenlediği iş ortakları buluşması, bu yıl 10. yıl temasıyla Kıbrıs'ta gerçekleştirildi. Etkinliğe Türkiye genelinden çözüm ortakları katıldı. Etkinlik kapsamında yılın performansı değerlendirilirken, sektördeki güncel tehdit gündemi ve önümüzdeki dönemin teknoloji yol haritası da ele alındı. Buluşmanın en önemli bölümünü ise ödül töreni oluşturdu. Yıl boyunca gösterdikleri performans ve katkıları doğrultusunda otuza yakın iş ortağı Gold, Silver ve Bronz kategorilerinde ödüllendirildi. Laykon Bilişim, Uçtan Uca Siber Güvenlik Portföyüyle Kurumların Güvenlik İhtiyaçlarına Yanıt Veriyor Laykon Bilişim, 10 yılı aşkın sürede oluşturduğu güçlü teknoloji portföyü ve uzman iş ortaklığı ekosistemiyle kurumların bilgi güvenliği ihtiyaçlarına uçtan uca yanıt vermeye devam ediyor. Uç nokta güvenliğinden veri kaybı önlemeye, kimlik ve erişim güvenliğinden tehdit izleme ve yedeklemeye kadar geniş bir alanda çözümler sunan şirket, teknoloji üreticileriyle geliştirdiği iş birliklerini Türkiye genelindeki bayi kanalı aracılığıyla kurumlara ulaştırıyor. Laykon Bilişim’in ilk distribütörlüğünü üstlendiği Bitdefender, uç nokta güvenliği alanında sunduğu Antivirus, EDR ve XDR çözümleriyle portföyün önemli yapı taşlarından birini oluşturuyor. Şirket, 2026 yılının son çeyreğinden itibaren Bitdefender’ın MDR (Managed Detection and Response) hizmetlerini de iş ortakları aracılığıyla kurumların kullanımına sunarak, 7/24 tehdit izleme, tespit ve müdahale yetkinliklerini daha geniş bir müşteri kitlesine ulaştırmayı hedefliyor. Veri güvenliği tarafında ise Netwrix Endpoint Protector DLP, kurumların hassas verilerini korumasına ve veri kayıplarının önüne geçmesine yardımcı olurken, yeni nesil yapay zekâ destekli kontrol yetenekleriyle veri güvenliği süreçlerine daha gelişmiş bir yaklaşım kazandırıyor. Laykon Bilişim, siber güvenlik portföyünü tamamlayan yeni teknoloji yatırımlarıyla da dikkat çekiyor. Pixven ITSM çözümü ile BT hizmet yönetimi süreçlerine destek sunan şirket, Narbulut’un yeni VM Backup çözümünü de etkinlik kapsamında iş ortaklarının dikkatine sundu. Kimlik ve erişim güvenliği alanında GaterZone PAM, ayrıcalıklı hesapların ve erişimlerin güvenli şekilde yönetilmesini sağlarken LogTin çok faktörlü kimlik doğrulama yetenekleriyle kurumların erişim güvenliğini güçlendiriyor. Güvenlik olaylarının izlenmesi ve analizinde LogAlarm SIEM+, parola güvenliği ve şifreli dosya paylaşımı ihtiyaçlarında ise Netwrix Password Secure çözümleri portföyü tamamlıyor. "On Yılda Kurduğumuz En Büyük Değer İş Ortaklarımızla Olan Bağımız" Şirketin 10 yıllık yolculuğunu değerlendiren Laykon Bilişim Teknolojileri Genel Müdürü Barbaros Akkoyunlu, "2016 yılında Bitdefender'ın Türkiye distribütörlüğüyle başladığımız bu yolda bugün sekiz farklı markanın çözümlerini Türkiye pazarına sunar hale geldik. Bu büyümenin arkasında tek bir gerçek var, o da iş ortaklarımızla kurduğumuz güven ilişkisi. Biz kendimizi yalnızca bir dağıtım şirketi olarak değil, iş ortaklarımızı teknik bilgi, satış desteği ve pazarlama gücü anlamında yanında duran bir çözüm ortağı olarak konumlandırıyoruz. Onuncu yılımızı kutladığımız bu buluşmada da odağımız değişmedi. Amacımız yine beraber ürettiğimiz değeri paylaşmak ve önümüzdeki döneme birlikte hazırlanmak. Her yıl olduğu gibi bu yıl da bize güç veren tüm iş ortaklarımıza teşekkür ediyoruz." dedi. Kaynak: (KAHA) Kapsül Haber Ajansı

2026’nın İlk Yarısında Yapay Zekâ Hizmetlerindeki Güvenlik Açıkları 10 Kat Arttı! Haber

2026’nın İlk Yarısında Yapay Zekâ Hizmetlerindeki Güvenlik Açıkları 10 Kat Arttı!

Kaspersky’nin yayımladığı üç aylık İstismar ve Güvenlik Açıkları Raporu dikkat çekici bir tablo ortaya koyuyor: Kaspersky Zafiyet Yönetimi verilerine göre, 2026’nın ikinci çeyreğinde yapay zekâ ve büyük dil modelleri (LLM) servislerinde kaydedilen güvenlik açıkları, 2025’in son çeyreğine kıyasla 10 kat artarak 935’e ulaştı. 2026’nın 2. çeyreğinde tespit edilen kritik seviyedeki açıkların sayısı ise 119’a yükselerek 2025 sonundaki seviyenin yaklaşık 5 katına çıktı. Kaspersky Vulnerability Management verilerine göre 2025-2026 yıllarında LLM’lerde, yapay zekâ araçlarında ve benzer işlevler sunan eklentilerde yayımlanan güvenlik açıklarının sayısı En yaygın güvenlik açığı kategorilerine yönelik analizler; yapay zekâ tabanlı yazılımlardaki temel risklerin kritik sistem nesnelerine yönelik zayıf erişim kontrol mekanizmaları, hatalı kimlik doğrulama/yetkilendirme yapılandırmaları ve enjeksiyon (injection) açıkları olduğunu gösteriyor. Kaspersky Zararlı Yazılım Uzmanı Alexander Kolesnikov konuya ilişkin değerlendirmesinde şunları ifade etti: “Araçlar, eklentiler ve yapay zekâ teknolojileri görevlerin daha verimli şekilde otomatikleştirilmesine yardımcı oluyor. Ancak yapay zekânın kurumlar genelinde hızla yaygınlaşması, beraberinde yeni güvenlik sorunlarını da getiriyor. Erişim kontrolü, kimlik doğrulama ve enjeksiyon işlemlerindeki zayıflıklar, en sık karşılaşılan güvenlik açığı türleri arasında öne çıkıyor. Kurumların korunmak için yalnızca geleneksel yama yönetimine değil, altyapılarını ve erişim kontrollerini gerçek zamanlı olarak görünür kılacak çözümlere de ihtiyacı var. Böylece tehditleri doğru zamanda tespit edip durdurabilirler.” Kaspersky’nin yakın zamanda yayımladığı KOBİ raporunda, 2026’nın ilk dört ayında Kaspersky güvenlik çözümlerinin, bilgisayarlara yönelik kötü amaçlı veya istenmeyen yazılımların popüler yapay zekâ hizmetleri gibi gösterildiği 33.300’den fazla saldırı girişimini tespit ettiği belirtiliyor. Bu sayı, 2025’in aynı dönemine kıyasla neredeyse 5 kat artış gösteriyor. Söz konusu artış, yapay zekâ hizmetlerinin kullanım alanı genişledikçe bu hizmetleri hedef alan saldırı girişimlerinin de artabileceğine dikkat çekiyor. Kaspersky, kurumların kurumsal altyapılarını korumak için Kaspersky Next ürün ailesi gibi sürekli izleme, proaktif koruma ve hızlı müdahale özellikleri sunan çözümlerden yararlanmasını öneriyor. Bu özellikler, yapay zekâ ile güçlendirilmiş ortamların güvenliğinin sağlanmasına yardımcı oluyor. Kaynak: (KAHA) Kapsül Haber Ajansı

Eksim Holding’den Yeni Teknoloji Yatırımı Haber

Eksim Holding’den Yeni Teknoloji Yatırımı

Teknoloji ve dijitalleşmeyi odağına alarak grup şirketlerinin operasyonel verimliliğini ve müşteri deneyimini geliştiren Eksim Holding, bu alandaki yatırımlarına bir yenisini daha ekledi. Enerji sektöründe ilk olan proje kapsamında DEPSAŞ Enerji müşterileri, kimlik doğrulaması gerektiren yeni abonelik işlemini mobil uygulama üzerinden dijital olarak yapabiliyor. Müşteriler, DEPSAŞ Mobil uygulaması üzerinden kimliklerini NFC özelliğini kullanarak tarattıktan sonra yine uygulama üzerinden fotoğraflarını çekerek işlemlerini saniyeler içinde tamamlayabiliyor. Dijital kimlik doğrulama özelliğine sahip DEPSAŞ Mobil uygulaması sayesinde kullanıcılar, fiziki olarak hizmet noktalarına gitmelerine gerek kalmadan işlemlerini tek platform üzerinden hızlı ve güvenli şekilde gerçekleştirebiliyor. “Teknolojimizle ilklere imza atarak sektörde öncü rolümüzü sürdürüyoruz” Hayata geçirdikleri yeni projeyle enerji sektöründe yeni bir dönemi başlattıklarının altını çizen Eksim Holding Teknoloji Başkanı Sami Saraç şunları söyledi: “Müşterilerimize sunduğumuz dijital kimlik doğrulaması hizmeti, grup şirketlerimiz genelinde teknoloji odaklı dönüşüm yaklaşımımızın en somut örneklerinden biri oldu. Burada amacımız en son teknolojiyi kullanarak müşterilerimizin hayatını kolaylaştıracak en yeni çözümü kendileriyle buluşturmak. Sağladığımız teknolojiyle müşterilerimiz bulundukları yerden saniyeler içerisinde kimliklerini dijital olarak doğrulayarak işlemlerini kolayca yapabiliyorlar. Kendi alanında bir ilk olan bu çözümün sektörümüzdeki diğer şirketlere de örnek olacağına inanıyoruz. Ar-Ge merkezimiz ve mühendislerimizle müşterilerimiz için yenilikçi teknolojik çözümler üretmeye ve sektörümüze değer katmaya devam edeceğiz.” Abonelik işlemleri DEPSAŞ Mobil ile kolaylaşıyor Eksim Holding’in dijitalleşme vizyonu doğrultusunda yenilenen DEPSAŞ Mobil uygulaması, kullanıcıların birçok işlemi tek platform üzerinden hızlı ve güvenli şekilde gerçekleştirmesine olanak sağlıyor. Uygulama üzerinden yeni abonelik başvurusu, abonelik sonlandırma, geçici açma-kapama, randevu alma, fatura itirazı, güvence bedeli iade talebi, fatura ödeme, tüketim takibi ve planlı kesinti sorgulama gibi işlemler yapılabiliyor. Yeni hayata geçen dijital kimlik doğrulama hizmetinden ilk etapta yıllık tüketimleri 15 bin kW üzerindeki serbest tüketici statüsündeki yeni aboneler faydalanabilecek. Kaynak: (KAHA) Kapsül Haber Ajansı

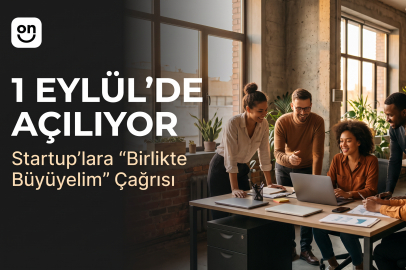
Startup’lara “Birlikte Büyüyelim” Çağrısı Haber

Startup’lara “Birlikte Büyüyelim” Çağrısı

Mobilite ve şehir yaşamı hizmetlerini tek bir SuperApp altında buluşturan Spark Connect, 1 Eylül itibarıyla MiniApp Programı’nı startup ve scale-up’lara açıyor. Programın temelinde girişimlerin en önemli büyüme problemlerinden ikisi bulunuyor: user ve usage. Spark, girişimlerin yalnızca ürünlerini yayınladığı bir platform değil; gerçek kullanıcıya erişebildiği, kullanım yaratabildiği, ekosistemdeki diğer servislerle iş birliği geliştirebildiği ve mevcut ürününü Spark’ın teknolojileriyle büyütebildiği bir dağıtım ve iş geliştirme katmanı olmayı hedefliyor. Spark ekosisteminde bugün 12 MiniApp bulunurken, platform 4 farklı startup ve scale-up ile entegre çalışıyor. Sigorta alanında Tamamliyo, otopark ve oto yıkamada Parkera, uçak, otel ve araç kiralamada AirTurk, araç kiralamada Zeplin ilk iş ortakları arasında yer alıyor. Spark’ın Charging MiniApp’i tarafında ise Zeplin ve Solargize ilk hizmet sağlayıcı şirketler arasında bulunuyor. Kullanıcıya ihtiyaç anında erişim Spark’ın yaklaşımı, girişimleri SuperApp içerisinde yalnızca bir ikon olarak konumlandırmak yerine farklı servisleri birbirine bağlamak üzerine kurulu. Örneğin Spark’ın Charging MiniApp’i üzerinden aracını şarj eden kullanıcıya Parkera’dan oto yıkama hizmeti sunulabiliyor. Sigorta yenileme döneminde sigorta partneri, seyahat senaryosunda ise uçak, otel veya araç kiralama servisi kullanıcının karşısına çıkabiliyor. Böylece startup’lar Spark içerisindeki diğer MiniApp’lerle cross-marketing ve cross-selling senaryoları geliştirebiliyor. Spark da partnerleriyle ortak kampanya ve reklam çalışmaları düzenleyerek ekosistem içerisindeki görünürlüğü desteklemeyi planlıyor. “App Store uygulamayı dağıtıyor. Spark Connect ise uygulamayı doğrudan kullanım anının içine yerleştiriyor.” Spark bu yapıyla girişimlere yalnızca trafik değil, yatırımcıların da görmek istediği gerçek kullanıcı ve gerçek kullanım üretmeyi amaçlıyor. Kullanıcı aynı zamanda startup’ın kullanıcısı Spark’ın MiniApp modelinde kullanıcı ilişkisi partnerden koparılmıyor. Kullanıcı MiniApp’e giriş yaparken MiniApp sahibi adına consent akışı oluşturuluyor. Gerekli izinlerin alınmasının ardından kullanıcı ilgili startup’ın da kullanıcısı haline gelebiliyor. Startup; uygun izinler kapsamında kullanıcılarıyla push notification, broadcast ve mailing üzerinden yeniden iletişim kurabiliyor, kampanyalarını duyurabiliyor ve kullanıcıyı kendi uygulamasına veya diğer dijital kanallarına yönlendirebiliyor. ID, Pay, Chat ve Sign ile ürünü büyütmek Programa dahil olan startup’lar yalnızca mevcut ürünlerini yayınlamıyor; Spark ve KOBIL altyapısındaki teknolojileri kendi use case’lerine ekleyebiliyor. Entegrasyonun merkezinde üç temel servis bulunuyor: ID, Single Sign-On ile kullanıcının her MiniApp için yeniden üyelik oluşturma ihtiyacını azaltıyor. Pay, kullanıcının farklı MiniApp’lerde tek ödeme deneyimiyle işlem yapabilmesini sağlıyor. Chat, startup’ın kullanıcıyla doğrudan iletişim kurmasına; fatura, belge, bilgi ve kampanya göndermesine imkân tanıyor. Bunlara KYC, kimlik doğrulama ve Sign gibi servisler de eklenebiliyor. Örneğin bir sigorta startup’ı kullanıcıyı doğrulayabilir, KYC gerçekleştirebilir, Chat üzerinden poliçeyi gönderebilir, Sign ile imzalatabilir ve ödeme sürecini tamamlayabilir. Bir araç kiralama şirketi ise kullanıcının kimliğini ve ehliyetini doğrulayabilir, ödemesini alabilir ve araç teslim sözleşmesini dijital olarak imzalatabilir. Parkera 5 günde entegre oldu Spark’a katılmak için girişimlerin ürünlerini baştan geliştirmeleri gerekmiyor. Web App, iFrame veya App2App yapısındaki servisler ekosisteme dahil edilebiliyor. Spark’ın hedefi teknik olarak hazır bir startup’ı 3 ila 5 gün içerisinde sisteme almak. Bunun ilk somut örneklerinden biri Parkera oldu; şirketin Spark entegrasyonu 5 günde tamamlandı. Entegrasyon sonrasında da partner yalnız bırakılmıyor. Teknik veya operasyonel bir problem yaşanması halinde Spark ekibi startup’ın sorununu 24 ila 48 saat içerisinde çözmeyi hedefliyor. Programda ayrıca exclusivity bulunmuyor. Startup Spark içerisinde yer alırken kendi uygulamasını büyütmeye, diğer platformlarla çalışmaya ve farklı dağıtım kanallarını kullanmaya devam edebiliyor. Giriş bedeli ve sabit ücret yok Spark, programa katılan startup ve scale-up’lardan giriş bedeli veya sabit platform ücreti almıyor. Gelir modeli gerçekleşen işlemler üzerinden alınan komisyona dayanıyor. Komisyon oranı MiniApp’in faaliyet gösterdiği alan, iş modeli ve sektörün kârlılığına göre değişiyor ve genel olarak yüzde 5 ila yüzde 15 arasında belirleniyor. Dolayısıyla düşük marjlı bir mobilite servisi ile yüksek marjlı başka bir servis aynı komisyon oranıyla çalışmak zorunda değil. Modelin temel prensibi: Startup kazandığında Spark da kazanıyor. Hedef 450 bine yakın elektrikli araç kullanıcısının cebinde olmak Spark’ın ilk güçlü dikeyini elektrikli mobilite oluşturuyor. Şirketin hedefi Türkiye’deki yaklaşık 450 bin elektrikli araç kullanıcısının cebinde olmazsa olmaz uygulamalardan biri haline gelmek. Ancak büyüme stratejisi şarjla sınırlı değil. Mikromobilite, otopark, oto yıkama, sigorta, seyahat, araç kiralama ve şehir içi hareketliliğe yönelik yeni MiniApp’lerle Spark’ın daha geniş bir kullanıcı kitlesine ulaşması hedefleniyor. Türkiye’den Avrupa’ya aynı MiniApp Spark’ın ikinci büyüme alanı Avrupa. Gireve entegrasyonu sayesinde Spark, kullanıcılarının Avrupa’da yaklaşık her 10 şarj istasyonundan 8’inde Spark üzerinden şarj edebileceği bir deneyim oluşturmayı hedefliyor. 1 Eylül sonrasında Spark’ın Avrupa faaliyetlerinin başlamasıyla hedef yalnızca Türk kullanıcıların Avrupa’da şarj edebilmesi değil; Türkiye’de Spark’a dahil olan startup’ların da Avrupa kullanıcılarına ulaşabilmesi. Bu stratejinin arkasındaki önemli avantajlardan biri Spark’ın teknoloji partneri KOBIL. KOBIL, Deloitte ile birlikte Avrupa şehirlerinde SuperApp projeleri geliştiriyor ve ilk adımlardan biri KOBIL’in doğduğu şehir Worms’ta atılıyor. Spark da aynı SuperApp teknolojisini kullandığı için Türkiye’de Spark’a teknik olarak entegre olan bir startup’ın, ilerleyen dönemde Worms veya aynı teknolojiyi kullanan başka bir Avrupa şehir SuperApp’inde kullanıcılarla buluşması teknik açıdan çok daha kolay hale gelebiliyor. Spark böylece startup’lar için yalnızca Türkiye’de bir kullanıcı edinme kanalı değil, zaman içerisinde global bir distribution layer olmayı hedefliyor. Sıradaki adım: Prompt ile MiniApp geliştirmek Spark aynı zamanda MiniApp geliştirme sürecini daha da kolaylaştıracak yeni bir altyapı üzerinde çalışıyor. Planlanan çözümle startup’ların MCP üzerinden Spark servislerine bağlanarak, örneğin Claude üzerinden prompt yazar gibi kendi MiniApp’lerini geliştirebilmesi hedefleniyor. Amaç yalnızca developer ekibi bulunan şirketlerin değil, iyi bir hizmeti ve iş modeli bulunan startup’ların da minimum teknik kaynakla Spark dünyasına girebilmesi. “Startup bize ürününü getiriyor; biz ona teknoloji, kullanıcı, kullanım ve dağıtım veriyoruz” Spark Kurucusu Çağan Koyun, programı şöyle özetliyor:“Startup dünyasının en büyük çilelerinden biri user ve usage. İyi bir ürününüz olabilir ama kullanıcıya ulaşamıyor ve gerçek kullanım gösteremiyorsanız büyümek çok zor. Yatırımcılar da bunu görmek istiyor. Biz startup’lara yalnızca MiniApp yayınlama alanı değil; kullanıcı, kullanım, teknoloji, pazarlama, dağıtım ve iş geliştirme altyapısı sunmak istiyoruz.” Koyun programın yaklaşımını şöyle sürdürüyor:“Exclusivity istemiyoruz, giriş bedelimiz ve sabit ücretimiz yok. Komisyonumuz faaliyet alanına ve işin kârlılığına göre yüzde 5 ile yüzde 15 arasında değişiyor. Partnerimizin kullanıcıyla doğrudan ilişki kurabilmesini istiyoruz. Startup para kazandığında biz de kazanıyoruz.” 1 Eylül’de kapılar açılıyor Spark Connect MiniApp Programı 1 Eylül’de açılıyor. Programa katılmak için uzun ve zor bir seçim süreci bulunmuyor. Spark’ın temel kriteri oldukça basit: “Bu servis kullanıcımıza gerçek bir değer katıyor mu?” Cevap evetse Spark’ın mesajı: “Hoş geldin. Gelin birlikte büyüyelim.” Programa katılmak, MiniApp entegrasyonu gerçekleştirmek, ortak kampanya geliştirmek veya Spark’ın Türkiye ve Avrupa büyüme planında yer almak isteyen startup ve scale-up’lar Spark Connect üzerinden başvurabiliyor: https://www.sparkconnect.app/become-partner Kaynak: (KAHA) Kapsül Haber Ajansı

Şirketlerin %94'ü Siber Risklere Karşı Tam Olarak Hazır Değil! Haber

Şirketlerin %94'ü Siber Risklere Karşı Tam Olarak Hazır Değil!

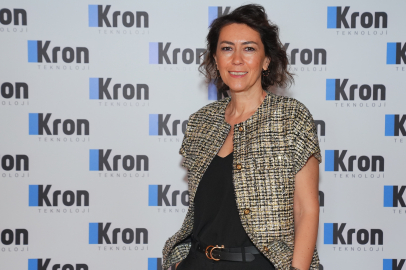
Küresel ölçekte artan jeopolitik belirsizlikler, yapay zekâ destekli saldırılar ve hızlanan dijital dönüşüm, kurumların siber dayanıklılığını yeniden sorgulatıyor. PwC'nin yayımladığı Dijital Dünyada Güven Araştırması 2026, şirketlerin siber güvenlik alanında önemli yatırımlar yapmasına rağmen hazırlık seviyesinin hâlâ istenilen noktada olmadığını ortaya koyuyor. Araştırmaya göre, kurumların yalnızca %6'sı araştırmada ele alınan tüm siber riskler karşısında kendisini tam anlamıyla hazırlıklı görüyor. İş ve teknoloji liderlerinin %60'ı ise jeopolitik gelişmeler nedeniyle siber güvenlik yatırımlarını en önemli üç stratejik önceliği arasına almış durumda. Ayrıca kurumların yalnızca %24'ü proaktif güvenlik önlemlerine, olay müdahalesi ve kriz yönetimi gibi reaktif harcamalardan belirgin şekilde daha fazla yatırım yapıyor. Siber güvenlik alanında kimlik güvenliği ve Ayrıcalıklı Erişim Yönetimi (Privileged Access Management - PAM) çözümleri geliştiren Kron Teknoloji, araştırmanın ortaya koyduğu tablonun kurumların güvenlik mimarisinde temel bir paradigma değişimine işaret ettiğini belirtiyor. Şirkete göre saldırganlar artık ağ çevresini aşmaya değil, en yüksek yetkilere sahip kullanıcı hesaplarını ele geçirmeye odaklanıyor. Bu nedenle kimlikler, ayrıcalıklı hesaplar ve kritik sistem erişimleri yeni güvenlik sınırını oluşturuyor. Kron Teknoloji Eş Genel Müdürü Ayşe Yenel, araştırmanın sonuçlarını değerlendirirken şunları söyledi: " Uzun yıllar boyunca kurumlar, güvenlik stratejilerini ağırlıklı olarak ağlarına dışarıdan gelebilecek siber saldırılara karşı korumak üzerine şekillendirdi. Oysa bugün saldırganlar güvenlik duvarlarını aşmaya çalışmıyor; doğrudan yönetici hesaplarını, servis kimliklerini ve ayrıcalıklı erişimleri hedef alıyor. Bir kurumun en kritik varlığı artık yalnızca verisi değil, o veriye erişebilen kimlikleridir. Kimlik güvenliğini merkeze almayan hiçbir siber güvenlik stratejisi tam anlamıyla dayanıklı olamaz." Kimlik güvenliği, yapay zekâ çağının temel yatırımı olacak PwC araştırması, önümüzdeki dönemde kurumların en fazla yatırım yapmayı planladığı alanlar arasında kimlik ve erişim yönetimi, yapay zekâ destekli güvenlik yetkinlikleri, veri koruma ve bulut güvenliğinin öne çıktığını gösteriyor. Yapay zekâ tabanlı sistemlerin ve otomasyonun yaygınlaşmasıyla birlikte insan kullanıcıların yanı sıra servis hesapları, API'ler ve makine kimliklerinin sayısı da hızla artıyor. Bu gelişme, kimlik güvenliğini geleceğin en kritik siber güvenlik başlıklarından biri haline getiriyor. Kron PAM; ayrıcalıklı kullanıcı hesaplarını, servis hesaplarını ve kritik erişimleri merkezi olarak yönetirken, güvenli uzaktan erişim, parola kasası, çok faktörlü kimlik doğrulama, oturum kaydı ve ayrıntılı denetim yetenekleriyle kurumların saldırı yüzeyini azaltıyor. Kron DAM ise kritik veri tabanlarında gerçekleşen işlemleri gerçek zamanlı izleyerek hassas verilere yönelik yetkisiz veya olağan dışı erişimleri görünür hale getiriyor. “Siber güvenlikte başarı, erişimi kontrol edebilme yeteneğiyle ölçülecek” Ayşe Yenel, önümüzdeki yıllarda kurumların güvenlik olgunluğunu belirleyecek en önemli kriterlerden birinin kimlik odaklı güvenlik yaklaşımı olacağını belirterek sözlerini şöyle tamamladı: "Yapay zekâ, bulut ve dijital dönüşüm yatırımları kurumlara büyük rekabet avantajı sağlıyor. Ancak her yeni teknoloji aynı zamanda yeni kimlikler, yeni yetkiler ve yeni erişim riskleri oluşturuyor. Geleceğin en güvenli kurumları en fazla güvenlik ürünü kullananlar değil; kimlerin hangi sistemlere, hangi süreyle ve hangi amaçla erişebildiğini eksiksiz yöneten kurumlar olacak. Siber güvenlik artık çevreyi değil, kimliği koruma meselesidir." PwC'nin araştırması, kurumların siber güvenlikte yeni döneme hazırlanırken teknoloji yatırımlarını kimlik güvenliği, erişim yönetimi ve proaktif risk yönetimiyle desteklemeleri gerektiğini ortaya koyuyor. Kron Teknoloji ise kurumların bu dönüşümü gerçekleştirebilmeleri için ayrıcalıklı erişim yönetimi (PAM) ve veri tabanı erişim yönetimi (DAM) çözümleriyle hem regülasyonlara uyum sağlamalarına hem de siber dayanıklılıklarını artırmalarına katkı sunuyor. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.