Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Kritik Altyapı

Kapsül Haber Ajansı - Kritik Altyapı haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Kritik Altyapı haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Barikat, Bilişim 500'de Veri Güvenliği Yazılımındaki Liderliğini Bir Kez Daha Tescilledi Haber

Barikat, Bilişim 500'de Veri Güvenliği Yazılımındaki Liderliğini Bir Kez Daha Tescilledi

Barikat, Bilişim 500'de farklı kategorilerde üst üste 4 yıldır ortaya koyduğu liderlik başarısını bu yıl da sürdürdü. 2018 ve 2019 yılındaki liderliklerinin ardından, 2023, 2024 ve 2025 yıllarında “Sistem Entegratörü – İş Ortağı” ve “Veri Güvenliği Yazılımı” olmak üzere iki farklı kategoride de zirvede yer alan Barikat, bu yıl da kazandığı "Yılın Veri Güvenliği Yazılımı Birinciliği" ödülüyle Bilişim 500'deki başarı zincirine bir halka daha ekledi. “Dijital dayanıklılığı güçlendirmeye kararlılıkla devam edeceğiz” Barikat Siber Güvenlik CTO’su Umut Dinçkol, Barikat’ın Bilişim 500’de yıllara yayılan istikrarlı başarısına ilişkin değerlendirmesinde, "Barikat’ın uzun yıllardır istikrarlı biçimde sürdürdüğü Ar-Ge yatırımları, uzman kadrosu ve müşterileriyle kurduğu güven ilişkisi bu başarının temelini oluşturuyor. Ben de böylesine güçlü bir yapının parçası olmaktan büyük mutluluk duyuyorum. Önümüzdeki dönemde bu birikimi, geleceğin risklerine yanıt veren teknolojilere dönüştürerek Türkiye’nin yerli siber güvenlik kapasitesini artırmayı ve kurumların dijital dayanıklılığını daha da güçlendirmeyi sürdüreceğiz" dedi. Yıllara yayılan başarı, güçlü teknoloji vizyonu Barikat, kamu kurumlarından kritik altyapılara, finans sektöründen özel sektöre kadar farklı ölçeklerdeki kurumlara sunduğu siber güvenlik çözümleriyle faaliyetleri her yıl büyüterek sürdürürken; veri güvenliği, bulut güvenliği, yapay zekâ güvenliği ve kritik altyapı güvenliği alanlarında geliştirdiği teknolojilerle kurumların dijital dayanıklılığını artırmaya devam ediyor. TERA Holding çatısı altında büyümesini hızlandıran şirket, Barikat Akademi ve üniversite iş birlikleriyle nitelikli siber güvenlik uzmanlarının yetişmesine katkı sağlayarak Türkiye'nin siber güvenlik ekosisteminin gelişimini destekliyor. İnovasyon odaklı yaklaşımı ve kesintisiz çözüm sunma anlayışıyla Barikat, sektörde standartları belirleyen şirketler arasında yer almayı sürdürüyor. Bilişim 500’deki bu başarı, Barikat’ın sektöründe sürdürdüğü teknoloji liderliğinin ve kurumsal büyüme stratejisinin en somut göstergelerinden biri olmaya devam ediyor. Kaynak: (KAHA) Kapsül Haber Ajansı

Serban, Vodafone & DAMAC Digital’in İzmir Veri Merkezini Tamamladı Haber

Serban, Vodafone & DAMAC Digital’in İzmir Veri Merkezini Tamamladı

Veri merkezi tasarımı, inşası ve mühendisliği alanında uçtan uca çözümler sunan Serban, global ölçekli bir projeyi daha başarıyla hayata geçirdi. Şirket, İzmir’de konumlanan Vodafone & DAMAC Digital Veri Merkezi (Red Haven) projesini, tasarımdan test ve devreye alma süreçlerine kadar tüm aşamalarıyla eksiksiz bir şekilde tamamlayarak anahtar teslim teslim etti. Bölgesel dijital dayanıklılığı artırmak ve veri altyapısını en üst düzeye çıkarmak amacıyla inşa edilen Red Haven Veri Merkezi, Serban’ın mühendislik gücü, yüksek kalite standartları ve kesintisiz operasyon vizyonuyla tamamen faal hale getirildi. Tasarımdan Devreye Almaya Uçtan Uca Mühendislik Başarısı Serban mühendisleri ve teknik ekipleri tarafından en yüksek uluslararası standartlara uygun olarak inşa edilen tesis sağlam altyapısı, yüksek teknolojik donanımı ve güçlü yedeklilik yapısıyla öne çıkıyor. Projenin mimari tasarımdan, kritik altyapı sistemlerinin entegrasyonuna, en hassas test süreçlerinden operasyonel aşamaya kadar olan tüm süreçleri Serban güvencesiyle yönetildi. Bölgesel Dijital Dönüşümün Yeni Kalbi Güçlü iş ortakları Vodafone ve DAMAC Digital iş birliğiyle hayata geçirilen Red Haven Veri Merkezi projesi, Serban tarafından anahtar teslim olarak tamamlandı. Serban’ın uçtan uca mühendislik yetkinliklerini sergilediği bu tesis, hem bölgenin veri merkezi kapasitesini artırıyor hem de dijital sürdürülebilirlik ve güvenliğe doğrudan katkı sağlıyor. Tam kapasiteyle faaliyete geçen Vodafone & DAMAC Digital Veri Merkezi, bölgedeki dijital ekosistemin büyümesine öncülük ederken, kritik veri altyapısı ihtiyaçlarına da en güvenilir çözümü sunacak. Kaynak: (KAHA) Kapsül Haber Ajansı

Yapay Zeka Çağında Veri Egemenliği Ekonomik Güvenlik Meselesine Dönüştü Haber

Yapay Zeka Çağında Veri Egemenliği Ekonomik Güvenlik Meselesine Dönüştü

DT Cloud, veri egemenliğinin yalnızca verinin nerede saklandığıyla değil; hangi hukuk, teknoloji, kontrol düzlemi ve operasyonel dayanıklılık modeliyle yönetildiğiyle kazanıldığına dikkat çekiyor. Dijital ekonomide veri, kurumların operasyonlarını destekleyen bir kaynak olmanın ötesine geçerek ekonomik sürekliliği, rekabet gücünü ve kritik hizmetlerin devamlılığını taşıyan stratejik bir altyapı unsuruna dönüştü. Yapay zeka uygulamalarının yaygınlaşması, gerçek zamanlı veri işleme ihtiyacı, artan siber riskler ve dijital tedarik zincirlerinde derinleşen bağımlılıklar, kurumların bulut stratejilerini teknik bir satın alma kararının ötesine taşıdı. Veri ve bulut altyapısı tercihleri artık regülasyon uyumu, operasyonel dayanıklılık, teknoloji bağımsızlığı ve ekonomik güvenlik başlıklarıyla birlikte değerlendiriliyor. Küresel ölçekte yaşanan gelişmeler de bu dönüşümü hızlandırıyor. Avrupa Komisyonu’nun egemen bulut hizmetleri için Avrupalı sağlayıcılara yönelmesi, Avrupa Birliği’nin bulut, yapay zeka ve yarı iletken alanlarında dışa bağımlılığı azaltmaya yönelik adımları ve NATO’nun güvenli bulut altyapısını kritik BT modernizasyonunun parçası olarak ele alması, dijital altyapı kararlarının stratejik kontrol ve operasyonel süreklilik ekseninde yeniden şekillendiğini gösteriyor. Bulut altyapısı artık kapasite, maliyet veya esneklik avantajı sunan bir teknoloji modeli olmanın ötesinde; kurumların kritik veriye, işlem gücüne ve dijital sistemlere kriz anlarında da erişebilmesini sağlayan ekonomik güvenlik katmanı olarak görülüyor. Veri egemenliği yerelliğin ötesinde bir kontrol meselesine dönüşüyor Veri egemenliği uzun süre verinin ülke sınırları içinde tutulmasıyla eş anlamlı biçimde ele alındı. Ancak yapay zeka, regülasyonlar, siber riskler ve küresel teknoloji bağımlılıkları bu tanımı genişletiyor. Bugün kurumlar açısından kritik olan, verinin nerede saklandığını bilmenin yanında; hangi hukuki çerçevede korunduğunu, hangi teknoloji katmanında işlendiğini, kimlerin hangi şartlarda erişebildiğini ve kriz anlarında nasıl erişilebilir kalacağını denetleyebilmek. Bu nedenle veri egemenliği üç temel katmanda değerlendiriliyor. İlk katman, verinin güvenli biçimde ülke sınırları içinde tutulmasını kapsayan fiziki ve coğrafi hakimiyet. İkinci katman, verinin bulunduğu ülkenin hukuk düzenine tabi olmasını ve erişim koşullarının ulusal mevzuatla belirlenmesini ifade eden hukuki hakimiyet. Üçüncü ve en kritik katman ise veriyi işleyen, yöneten ve taşıyan teknoloji katmanları üzerinde denetlenebilirlik, müdahale kabiliyeti ve operasyonel kontrol sağlayan teknolojik hakimiyet. Bu üç unsur birlikte sağlanmadığında, verinin yerel olarak barındırılması tek başına gerçek anlamda veri egemenliği sağlamaya yetmiyor. Yerli bulutun stratejik değeri teknoloji üzerindeki hakimiyette ortaya çıkıyor Yerli bulutun yeni dönemdeki stratejik önemi de bu çerçevede belirginleşiyor. Yerli bulut, yalnızca verinin ülke sınırları içinde saklanmasını sağlayan bir barındırma modeli olarak ele alındığında eksik bir çerçeve sunuyor. Asıl değer; regülasyon uyumu, denetlenebilir mimari, üretici bağımlılığını azaltan teknoloji yaklaşımı, yerel operasyon kabiliyeti ve kriz anlarında erişilebilirliği koruyabilen dayanıklı altyapı modeliyle ortaya çıkıyor. Özellikle finans, kamu, savunma, sağlık, enerji, üretim ve teknoloji gibi kritik sektörlerde veri güvenliği kurum ölçeğini aşan bir etki alanına sahip. Bu sektörlerde yaşanacak bir veri kaybı, erişim kesintisi veya tedarikçi bağımlılığından kaynaklanan operasyonel aksama; yalnızca ilgili kurumun iş süreçlerini değil, ekonomik sürekliliği, kamu hizmetlerini, finansal istikrarı ve kritik altyapıların dayanıklılığını da etkileyebiliyor. Türkiye’de kritik altyapı sistemlerinin siber dayanıklılığını artırmaya yönelik resmi çerçevenin güçlenmesi de veri ve bulut altyapılarının stratejik önemini artırıyor. Dijital altyapının artan önemi, yerli bulut sağlayıcılarının rolünü de yeniden tanımlıyor. Kurumlar için artık yerel veri merkezi kapasitesine erişmenin yanı sıra bu kapasitenin hangi kontrol düzlemiyle yönetildiği, hangi teknoloji katmanlarına bağımlı olduğu, regülasyonlara uyumun nasıl sağlandığı ve olağanüstü durumlarda operasyonların nasıl sürdürülebildiği de kritik önem taşıyor. DT Cloud, egemen kontrol mimarisiyle kurumların dijital sürekliliğine odaklanıyor Dijital Türkiye’nin Yerli Bulutu DT Cloud, veri egemenliği yaklaşımını veri barındırma veya yerel altyapı kapasitesiyle sınırlamıyor. Yerli mühendislik gücüyle geliştirdiği egemen bulut yaklaşımında veri, hukuk, teknoloji ve operasyon katmanlarını birlikte ele alan bir altyapı modeli sunan DT Cloud; kontrol düzlemi, denetlenebilir mimari, regülasyon uyumu ve teknoloji bağımsızlığı perspektifiyle kurumların kritik verilerini ve iş süreçlerini güvenli, yönetilebilir ve sürdürülebilir bir zeminde konumlandırmasını destekliyor. DT Cloud’un yaklaşımında yerli bulut, kurumlara yalnızca verilerini Türkiye’de tutabilecekleri bir altyapı sağlamıyor; aynı zamanda bu verilerin hangi mimariyle yönetildiği, hangi uyum mekanizmalarıyla korunduğu ve hangi operasyonel dayanıklılık modeliyle erişilebilir kaldığı sorularına bütüncül bir yanıt sunuyor. Böylece yerli bulut, dijital dönüşüm yatırımlarının üzerinde yükselebileceği stratejik bir güvenlik ve süreklilik katmanına dönüşüyor. DT Cloud Genel Müdürü Serdar Yokuş, veri egemenliğinin kurumlar için geniş bir stratejik çerçevede ele alınması gerektiğini belirterek şu değerlendirmede bulundu: “Yapay zeka, siber riskler ve jeopolitik belirsizlikler dijital altyapı kararlarını ekonomik güvenliğin parçası haline getiriyor. Bu nedenle yerli bulutun stratejik önemi, veriyi ülke sınırları içinde tutmanın ötesinde; kurumlara regülasyon uyumu, operasyonel dayanıklılık, teknoloji bağımsızlığı ve denetlenebilir bir kontrol mimarisi sunabilmesinden geliyor. DT Cloud olarak veri, hukuk, teknoloji ve operasyon katmanlarını birlikte ele alan egemen altyapı yaklaşımımızla kurumların dijital sürekliliğini ve kritik sistemlerin güvenliğini desteklemeyi sürdürüyoruz.” Kaynak: (KAHA) Kapsül Haber Ajansı

Siber Güvenlik Dünyası BZsec 2026’da Buluştu Haber

Siber Güvenlik Dünyası BZsec 2026’da Buluştu

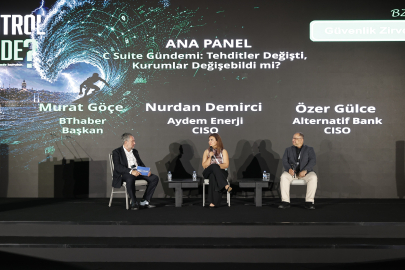
Bilişim Zirvesi Etkinlik tarafından düzenlenen zirvenin en dikkat çekici başlıklarından biri, siber tehdit istihbaratı uzmanı Vitaly Kamluk’un 20 yıl boyunca görünmeden kalan ve kritik fiziksel sistemleri etkileyebilecek kapasiteye sahip olduğunu belirttiği “Fast16” adlı siber silaha ilişkin değerlendirmeleri oldu. Uluslararası siber güvenlik araştırmacısı Costin Raiu ise sunumunda, yapay zekâ ile desteklenen saldırganların geçmişe kıyasla binlerce kat daha büyük bir etki gücüne ulaştığını belirterek uyarıda bulundu. BZ Güvenlik Siber Güvenlik Lideri Ödülleri kapsamında birincilik ödülünün sahibi Hakan Türköner oldu. Türkiye’nin kurumsal siber güvenlik alanındaki önemli buluşmalarından biri olarak konumlanan Güvenlik Zirvesi - BZsec 2026’da yalnızca bugünün tehditleri değil, güvenliğin geleceğini şekillendirecek teknolojiler ve savunma yaklaşımları da değerlendirildi. Siber güvenlik ekosisteminin önde gelen yerli ve yabancı uzmanlarını buluşturan etkinlikte, yapay zekâ çağında değişen tehdit ortamı, dijital güvenin sürdürülebilirliği ve kurumların yeni güvenlik mimarileri, kapsamlı oturumlarda “Kontrol Kimde?” teması ile masaya yatırıldı. Siber Savaşların Yeni Dönemi BZsec Sahnesinde BZsec 2026’nın açılış konuşmasını BThaber Başkan Yardımcısı Neslihan Aksun gerçekleştirdi. Aksun, “Yapay zekâ hayatımızı kolaylaştırıyor. Bulut teknolojileri hız kazandırıyor. Dijitalleşme kurumlara büyük avantajlar sağlıyor. Ama aynı zamanda saldırılar da değişiyor. Artık karşımızda sadece zararlı yazılımlar yok. Karşımızda; yapay zekâ destekli saldırılar, görünmeyen siber casusluk faaliyetleri, kimlik odaklı tehditler, tedarik zinciri riskleri, deepfake teknolojileri ve sessizce ilerleyen yeni nesil saldırılar var. Güvenlik artık yalnızca teknoloji ekiplerinin konusu değil, iş sürekliliğinin, itibarın, müşteri güveninin ve kurumların geleceğinin konusu diyerek, katılımcılara “Kontrol Kimde?” sorusu ile seslendi. Etkinliğin keynote konuşmacılarından dünyaca ünlü siber tehdit istihbaratı uzmanı Vitaly Kamluk, “Cyber Wars Have Gone Silent: No One Notices Anymore” başlıklı sunumunda , siber savaşların ne kadar görünmez olabileceğini gözler önüne seren bilgiler verdi. Kamluk “Bugüne kadar fiziksel dünyaya etki eden ilk büyük siber silahı 2010 yılında ortaya çıkan Stuxnet olarak biliyorduk. Ancak yaptığımız araştırmalar, Fast16’nın en az beş yıl daha geriye, hatta 2005 yılına uzandığını gösteriyor. Tam 20 yıl boyunca tamamen görünmez kalmayı başaran bu siber silah, siber güvenlik dünyasındaki pek çok kabulü yeniden sorgulamamıza neden oldu. Fast16’yı gerçekten dehşet verici kılan unsur; sistemleri ele geçirmekten ziyade fiziksel simülasyonlarda kullanılan yüksek hassasiyetli matematiksel hesaplamaları gizlice değiştirmesidir. Bu yazılım, deprem dayanıklılık testlerinden uçak güvenlik simülasyonlarına, hidrodinamik modellemelerden kritik altyapı projelerine kadar birçok mühendislik sürecini etkileyebilecek şekilde tasarlanmıştı. Siber tehditlerin yalnızca veri çalmak veya sistemleri devre dışı bırakmakla sınırlı olmadığını, fiziksel dünyada da ciddi sonuçlar doğurabilecek kapasiteye sahip olduğunu gördük. Bugün ise yapay zekâ çağında yaşıyoruz ve yapay zekâ modellerinin eğitimi de aynı şekilde yüksek hassasiyetli hesaplamalara dayanıyor. Fast16 benzeri bir tehdidin yapay zekâ eğitim süreçlerine sızması halinde, beklenmedik davranışlar sergileyen, kritik karar mekanizmalarında hatalara yol açan modeller ortaya çıkabilir. Böyle bir saldırı, günlük yaşamda kullandığımız sistemler de dahil olmak üzere geniş çaplı ve benzeri görülmemiş zincirleme etkilere neden olabilir. Bu nedenle ‘hesaplama bozulması’ (computation corruption) olarak tanımladığımız tehdit, bugün siber güvenlik alanında en az anlaşılan ve en az araştırılan konulardan biri olmayı sürdürüyor. C-Suite Gündemi: Tehditler Değişti, Kurumlar Değişebildi mi? Etkinliğin dikkat çeken bölümlerinden biri olan “C-Suite Gündemi: Tehditler Değişti, Kurumlar Değişebildi mi?” başlıklı ana panelin moderatörlüğünü BThaber Başkanı Murat Göçe üstlendi. Siber saldırıların finans ve enerji sektörü üzerindeki etkilerinin ele alındığı panelin açılışında konuşan Göçe, “Bugün bu zirvede öğrendiğimiz önemli noktalardan biri de Kamluk’un ifade ettiği gibi saldırıların geçmişinin düşündüğümüzden çok daha eskiye dayanması oldu. Stuxnet’i uzun yıllar boyunca 2010’lu yıllarla ilişkilendirdik. Ancak yapılan değerlendirmeler, bu tür tehditlerin kökenlerinin çok daha eskiye uzandığını gösteriyor. Bu durum, saldırıların çok önceden başladığını ancak farkındalığımızın çoğu zaman geriden geldiğini ortaya koyuyor” dedi. Panelistler arasında yer alan Aydem Enerji CISO’su Nurdan Demirci, “Enerji dağıtımı ve yönetimi gibi süreçlerde meydana gelecek siber saldırı kaynaklı kesintiler bizim en büyük korkulu rüyamız; çünkü enerji durursa tüm hayati süreçler durur diyerek konunun önemine dikkat çekti. Çağın gerisinde kalmamak için IT ile OT sistemlerini birbirine yaklaştırmak, yapay zekanın yetkinliklerinden ve veri analitiğinden faydalanmak zorundayız diyen Demirci, ancak bu entegrasyon atak yüzeyini inanılmaz şekilde değiştiriyor. Eskiden arkasında sakladığımız o dokunulmaz SCADA sistemlerimiz, sahadaki binlerce akıllı sayaç, trafo merkezi ve üretim noktalarımız ulaşılabilir hale geliyor. IT dünyasından ufak bir tıkla başlayan bir atağın nerelere kadar sızabileceğinin ucu bucağı yok” dedi. Diğer panelist Alternatif Bank CISO’su Özer Gülce ise konuşmasında şunları aktardı: "Finans sektöründe de süreklilik, sürdürülebilirlik, operasyonel devamlılığın esası kurumsal hafıza. Kurumsal hafızadan kastım, sistemlerin, süreçlerin sizsiz de devam edebilme yetkinliği. Bunu oturtabilmenin yolu da biz bilgi güvenliği yöneticilerine düşüyor, çünkü yönetişimi çok iyi bilmeniz lazım. Bu bir orkestra ve biz hesap veren makamız. Ayrıca kod kalitesi çok kritik bir nokta. Hem bana atak yüzeyi yaratıyor hem de katman olarak birtakım riski uygulama katmanında tutuyor" dedi. Yapay zeka ile yetenekli saldırganların birleşimi, geçmişin binlerce kat daha fazlasını başarıyor Uluslararası siber güvenlik dünyasının önde gelen araştırmacıları arasında gösterilen Costin Raiu ise “The Evolution of Cyber Espionage – From Stuxnet to AI-Powered Threats” başlıklı sunumunda siber casusluğun dönüşümünü ve yapay zekâ destekli tehditlerin geleceğini ele aldı. Raiu, geçmiş dönemdeki bazı olayları aktararak, tespitlerini aktardı: "Geçmişteki olaylardan çok şey öğrenebileceğimizi ve bunları karşılaştığımız yeni saldırılara uygulayabileceğimizi düşünüyorum. Özellikle eski saldırılara bakmak—ben buna 'siber dinozor iskeletleri bulma sanatı' diyorum—gelecekte savunmamızı nasıl uyarlamamız gerektiğini anlamamızı sağlıyor. Ancak ortak koda dayalı bu ilişkilendirme bazen başarısız da olabilir. Örneğin Olympic Destroyer saldırısında, zararlı yazılımın aynı koda sahip olduğunu, ancak saldırganın aynı kişi olmadığı vakalar gördük. Siber güvenliğin geleceğine doğrudan bakarsak, bence yapay zekanın (AI) kalıcı olduğu ortada. Gelecekte her şey yapay zeka olacak. Birkaç yıl içinde muhtemelen ben burada olmayacağım, size tüm bunları sunan bir yapay zeka olacak. Tehdit aktörlerinin siber saldırılarında yapay zekayı zaten kullandıklarını anlamamız gerekiyor. Yapay zeka ile yetenekli saldırganların birleşiminin artık geçmişte mümkün olandan binlerce kat daha fazlasını başarabildiğini gördüm. Hepsini bir araya getirdiğinizde, size hiçbir insan tarafından eşleştirilemeyecek bir güç çarpanı sağlar” şeklinde ifade etti. Kaspersky Kıdemli Satış Öncesi Yöneticisi Fırat Aslantaş ise “Tehdit İstihbaratı ve Etkin Servisler ile Modern Siber Güvenlik Yaklaşımı” sunumunda; “Biz istihbarata iki farklı bakış açısıyla bakıyoruz. Bir tanesi, insan tarafından anlamlandırılan ve okunabilir olan tehditler; diğer tarafta da aslında tam anlamıyla çıkan tehdit modellemesini bir güvenlik yaklaşımıyla, güvenlik ürünlerine entegre edebileceğimiz, aynı zamanda da yanıt verebileceğimiz senaryolar. Tehdit datalarını, tüm güvenlik servisleriyle, entegre edilebilir duruma getirdik” dedi. Trendyol Kıdemli Güvenlik Mühendisi Alican Kiraz “Deepfake ve Sentetik Kimliklere Karşı Yeni Nesil Savunma” başlıklı sunumunda, yapay zekâ destekli kimlik tehditlerine karşı geliştirilen yeni savunma yöntemlerini katılımcılarla paylaştı. Zirvenin dikkat çeken diğer bir konusu ise SOC oldu. ADEO Siber Güvenlik Küresel Stratejiden Sorumlu Başkan Yardımcısı Halil Öztürkci “SOC’tan AI SOC’a: Güvenlik Operasyonlarında Yeni Çağ” başlıklı sunumunda; güvenlik operasyon merkezlerinin yapay zekâ ile birlikte geçirdiği dönüşümü ele aldı. “Saldırı Ne Zaman Başlar? Kurumlar Ne Zaman Fark Eder?” başlıklı konuşmasında siber tehditlerin hızına dikkat çeken Bilgi Birikim Sistemleri Bilgi Güvenliği İş Geliştirme Müdürü Engin Şeref, “Saldırganlar yeni açıklanan bir güvenlik açığını 24 saat içinde kendileri için kullanılabilir hale getirebiliyor. Zararlı yazılımların ise ortalama 29 dakika içinde dolaşıma giriyor. Buna karşılık güvenlik ekiplerinin bir açığı yamaması ortalama 102 gün sürüyor. Saldırganlar bu zaman farkını kurum ortamlarına sızmak ve sistemleri ciddi şekilde etkilemek için kullanıyor” şeklinde ifade etti. “Görünmeyen Saldırılar Çağı: Sistem Değil, Algı Hack’leniyor” başlıklı oturumda Siber Güvenlik Otoritesi Gökhan Say, yeni nesil manipülasyon teknikleri, dijital algı operasyonları ve yapay zekâ çağında değişen saldırı yüzeylerine ilişkin değerlendirmelerde bulundu. Oturumda ayrıca Fuzul Holding CISO’su Deniz Akay ile Yapı Kredi Teknoloji CISO’su Ümit Malkoç da kurumların karşı karşıya olduğu yeni nesil tehditler ve değişen güvenlik yaklaşımlarına ilişkin görüşlerini katılımcılarla paylaştı. Zirve programında ayrıca; Hayat Holding CISO’su Uğur Murathan Gemicioğlu, “Fabrikadan Buluta: Güvenlik Aynı mı, Yoksa Risk Farklı mı?” başlıklı sunumunda farklı teknoloji altyapılarındaki güvenlik yaklaşımlarını ele aldı. Burgan Bank CISO’su Turan Mola, finans sektörünün karşı karşıya olduğu yeni riskleri “Finansal Yapıda Gerçek Risk: Görünen Tehditler mi, Görünmeyen Açıklar mı?” başlıklı konuşmasında değerlendirdi. Kron Teknoloji CPO’su Mehmet Ilgaz, “AI Ajanları Çağında Telemetri Yönetimi” başlıklı konuşmasında, yeni nesil güvenlik mimarilerinde telemetri yönetiminin önemine dikkat çekti. OYAK Dijital CISO’su Nusret Karakaya, dağıtık yapılarda güvenliğin nasıl yönetilmesi gerektiğine ilişkin görüşlerini paylaşırken, ASEE/Payten CISO’su İsmail Orhan, “Post-Quantum Döneme Hazırlık: Kriptografide Büyük Dönüşüm” başlıklı sunumunda post-kuantum dönemde kriptografinin geçireceği dönüşümü ele aldı. DNSSense Satış Direktörü Emre Özdemir, görünmeyen ağ trafiğinin oluşturduğu riskleri aktarırken, İhlas Holding CISO’su Öner Ziya Baş ise tedarik zinciri güvenliğinin yeni dönemde geçirdiği dönüşüme dikkat çekti. “E-posta'dan Cloud'a: Modern Saldırı Zincirinde Görünmeyeni Görünür Kılmak” başlıklı sunumunda Barracuda Türkiye ve Azerbaycan Ülke Müdürü İlknur Çifçibaşı, modern saldırı zincirindeki görünmeyen riskleri değerlendirirken, “Saldırganlar Sistemi Değil, Davranışları Hedefliyor” başlıklı konuşmasını yapan Proofpoint Bölge Müşteri Yöneticisi Cumhur Kızıları, insan odaklı tehditlere ilişkin görüşlerini paylaştı. Siemens Proje Mühendisi Yavuz Köse ise OT Security alanındaki güncel gelişmeleri katılımcılarla paylaştı. Etkinliğin dikkat çeken bölümlerinden biri olan “Agentic AI Çağında Yeni Saldırı Yüzeyi: Context’i Kim Kontrol Ediyor?” başlıklı mini sohbet bölümünde Siber Güvenlik Stratejisti Burak Bozkurtlar ile MasterLabs Kurucu & CTO’su Kerem Çeliker, yapay zekâ ajanlarının oluşturduğu yeni saldırı yüzeylerini ve bağlam güvenliğinin geleceğini değerlendirdi. Security Ödülleri Sahiplerini Buldu BZsec 2026’nın kapanışında düzenlenen Security Ödülleri Töreni’nde siber güvenlik alanında hayata geçirilen başarılı çalışmalar ve projeler ödüllendirildi. Yapılan değerlendirmeler sonucunda birincilik ödülünün sahibi Hakan Türköner olurken, ikincilik ödülü Fatih Çelik’in oldu. Bahadır Gökhan Sarıkoz ve Cihan Subaşı ise üçüncülük ödülünün sahipleri oldu. Kaynak: (KAHA) Kapsül Haber Ajansı

FixCloud ve Binalyze'den Türkiye'de Siber Olay Müdahalesine Yeni Yaklaşım Haber

FixCloud ve Binalyze'den Türkiye'de Siber Olay Müdahalesine Yeni Yaklaşım

Türkiye merkezli bulut ve yönetilen hizmet sağlayıcısı FixCloud, dijital adli analiz (DFIR), olay müdahale (Incident Response) ve tehdit avcılığı (Threat Hunting) alanlarında faaliyet gösteren Binalyze ile stratejik bir MSSP (Managed Security Service Provider) iş ortaklığı gerçekleştirdi. Bu iş birliği kapsamında Binalyze'in gelişmiş AIR platformu, FixCloud'un yönetilen güvenlik hizmetleri modeliyle birleştirilerek Türkiye'deki kurumlara sunulacak. İş ortaklığı; özellikle finans, enerji, telekom, kamu ve kritik altyapı sektörlerinde faaliyet gösteren kuruluşların olay müdahale, ihlal değerlendirmesi, tehdit avcılığı ve adli analiz ihtiyaçlarına odaklanıyor. Yeni yapı kapsamında Binalyze, DFIR ve Soruşturma teknolojilerini sağlayan teknoloji üreticisi olarak konumlanırken FixCloud ise hem bayi hem de MSSP iş ortağı rolüyle operasyonel hizmetleri yönetecek. FixCloud, müşteri katılım süreçlerinden olay müdahaleye, tehdit avcılığından kök neden analizine kadar uçtan uca operasyon desteği sunacak. Global Teknoloji, Yerel Veri Merkezi Esnekliği Binalyze AIR platformu hem SaaS hem de On-Prem mimarileri destekliyor. Global SaaS altyapısı AWS üzerinde çalışırken, Türkiye'de veri egemenliği ve regülasyon ihtiyaçları doğrultusunda çözümün FixCloud veri merkezi altyapısında konumlandırılması da mümkün olacak. Böylece kurumlar verilerini Türkiye içinde tutabilecek, lokal erişim politikaları uygulayabilecek ve kritik adli verilerini kendi kontrol alanlarında barındırabilecek. FixCloud Yılmaz Barçın, iş birliğine ilişkin yaptığı açıklamada şunları söyledi: "Kuruluşlar artık yalnızca alarm üreten güvenlik sistemleri değil, olayın kök nedenine hızlı şekilde ulaşabilen, kapsamlı görünürlük sağlayan modern soruşturma yetenekleri arıyor. Binalyze iş ortaklığı sayesinde müşterilerimize yalnızca teknoloji değil, uzmanlık, operasyon ve hızlı müdahale kabiliyetini birlikte sunabiliyoruz." Binalyze Hasan Hüseyin Özbenli ise açıklamasında şu ifadeleri kullandı: "Türkiye'de veri konumu ve regülasyon gereksinimleri birçok sektör için kritik önem taşıyor. FixCloud'un yerel veri merkezi altyapısı ve MSSP operasyon yetenekleri sayesinde, global seviyedeki DFIR teknolojimizi Türkiye pazarına regülasyon uyumlu şekilde sunabiliyoruz." Uçtan Uca Yönetilen Güvenlik Hizmetleri İş ortaklığı kapsamında sunulacak hizmetler arasında olay müdahale, ihlal değerlendirmesi, geçmişe dönük görünürlük analizleri, IOC bazlı incelemeler, adli analiz, kalıcılık kontrolleri ve tehdit avcılığı operasyonları yer alıyor. FixCloud ve Binalyze, özellikle kendi DFIR ekiplerini kurmakta zorlanan kuruluşlar için yönetilen güvenlik hizmetlerini daha erişilebilir hale getirmeyi hedefliyor. İş ortaklığı aynı zamanda global teknoloji ile lokal regülasyon uyumunu bir araya getiren yeni nesil bir MSSP modeli olarak konumlanıyor. Kaynak: (KAHA) Kapsül Haber Ajansı

Türk Telekom ve ASELSAN’dan Yerli Teknoloji İçin Stratejik Güç Birliği Haber

Türk Telekom ve ASELSAN’dan Yerli Teknoloji İçin Stratejik Güç Birliği

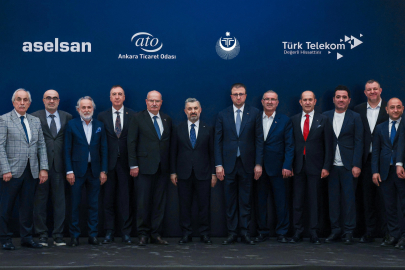
Teknoloji ve dijitalleşme çağına öncülük eden Türk Telekom, Türkiye’nin küresel teknoloji arenasında rekabet gücünü artıracak yerli ve milli çözümler üretmek için tarihi bir adım attı. Türk Telekom, yerli akıllı telefonlar, kullanıcı cihazları ile yerli haberleşme ekipmanlarının donanım ve yazılımlarını geliştirmek üzere ekosistemin en güçlü oyuncularından ASELSAN ile güçlerini birleştiriyor. Kurulan iş birliği, haberleşme teknolojilerinde yerli ve milli üretimin payını en üst seviyeye taşımayı amaçlıyor. Türk Telekom CEO’su Ebubekir Şahin, Aselsan CEO’su Ahmet Akyol, ATO Başkanı Gürsel Baran ve Türk Dünyası İş Konseyi Başkanı Aydın Erkoç’un katılımlarıyla kamu ve özel sektörün güçlü temsilcilerini bir araya getiren toplantıda, yerli ve milli haberleşme cihazı projesinin hayata geçirilmesi için ilk adımlar atıldı ve yol haritası belirlendi. “Türkiye'nin geleceğini tasarlayan bir teknoloji şirketiyiz” Yeni dönemde teknolojiyi sadece tüketen değil, üreten ve ihraç eden bir vizyonla hareket ettiklerini vurgulayan Türk Telekom CEO’su Ebubekir Şahin, iş birliği hakkında şunları kaydetti: “Dijital dönüşümde liderliği üstleniyor, yenilikçi yerli ve milli ürünler, projeler geliştirmeyi milli sorumluluk olarak ana odak noktamızda tutuyoruz. Ülkemizin küresel teknoloji alanındaki rekabet gücünü artıracak, yerli ve milli haberleşme cihazı üretimi de bu anlamda kırmızı çizgimizdir. Sayın Cumhurbaşkanımızın dijitalleşme ve yerlileşme vizyonu doğrultusunda çok kıymetli bir iş birliğine imza attık. Bu güçlü birliktelik sayesinde yerli ve milli cihaz projemizin yol haritası belirlendi ve hayata geçmesi için ilk somut adımları atıldı. Türkiye’nin teknolojide dışa bağımlılığını azaltacak ve teknolojiye dayalı geleceğini şekillendirecek çalışmalarımız aralıksız devam edecek.” Türk Telekom’un yerli ürünlerinin dünyanın çeşitli ülkelerinde kullandığına dikkat çeken Şahin; “Türk Telekom olarak yalnızca bir telekomünikasyon şirketi değil, Türkiye'nin geleceğini tasarlayan bir teknoloji şirketiyiz. İştiraklerimiz Argela ve Netsia’nın ileri teknolojiler alanındaki 70’i aşkın uluslararası patenti, bu konudaki inovasyon gücümüzün en büyük kanıtıdır. Dünyanın dev teknoloji şirketleriyle yaptığımız stratejik anlaşmalar bölgesel gücümüzü pekiştiriyor. Uluslararası ortaklarımızdan Net Insight ile birlikte geliştirdiğimiz senkronizasyon ürünümüzü ticarileştirmeyi başardık. Yine mühendislerimizin özverili çalışmalarıyla ortaya çıkan Open Ran çözümlerimiz, RIC ve SEBA ürünlerimiz hem kendi bünyemizde hem de dünyanın dört bir yanında aktif olarak kullanılıyor. Sektörümüzün en büyük yatırımcılarından biri olarak altyapı hamlelerimiz ve Ar-Ge çalışmalarımız, ülkemizin dijital geleceğini yerli ve imkanlarla inşa etme vizyonumuzda büyük önem taşıyor” dedi. “Yaşananlar güvenli iletişimin ve dijital vatan güvenliğinin önemini ortaya koyuyor” Ülkemizin savunma sanayiinde yakaladığı ileri teknoloji ivmesinin sivil alanlarda da kullanılmasının önemine dikkat çeken ASELSAN CEO’su Ahmet Akyol, “ASELSAN’ın ilk faaliyet alanı haberleşme. Kuruluş felsefemizde askeri haberleşme cihazlarını yerli olarak üretmek var. Bugüne kadar 1 milyondan fazla haberleşme sistemini üreterek sahaya sunduk. Emniyet ve Jandarma Teşkilatımız için hayata geçirdiğimiz JEMUS ve KETUM projeleriyle Türkiye’nin tamamında kritik iletişim altyapıları kurduk. Son dönemde dünyada yaşanan çatışmalar, haberleşme altyapısı ve cihazlarının sadece bir teknoloji unsuru değil, güvenlik açısından da sahadaki en kritik yeteneklerden biri olduğunu gösterdi. ASELSAN, haberleşme teknolojilerinde sahip olduğu saha tecrübesi, üretim kapasitesi ve kritik altyapı kurma yetkinliği ile bu ekosistemin doğal ve güçlü bir parçasıdır. Başta haberleşme olmak üzere bu gibi millileştirme projelerinin ASELSAN olarak her zaman destekçisiyiz. Yarım asrı aşan tarihimiz ve haberleşme sistemleri alanındaki köklü birikim ve kapasitemizle devletimiz ve milletimize hizmet etmeye devam edeceğiz.” ifadelerini kullandı. Kaynak: (KAHA) Kapsül Haber Ajansı

KJ Power Generator SAHA Expo 2026'da Yeni Nesil Saha Enerji Teknolojilerini Tanıttı Haber

KJ Power Generator SAHA Expo 2026'da Yeni Nesil Saha Enerji Teknolojilerini Tanıttı

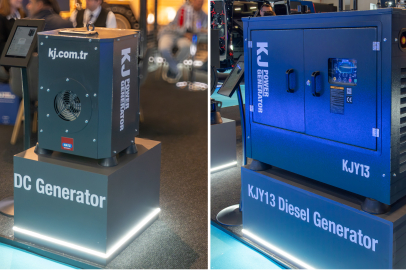
Türk mühendisler tarafından geliştirilen ürün portföyü; askeri operasyonlar, mobil üs bölgeleri, saha haberleşmesi, lojistik destek faaliyetleri ve kritik altyapı uygulamaları için kesintisiz, taşınabilir ve verimli enerji çözümleri sunmaktadır. Şirketin SAHA Expo'da sergilediği kompakt askeri jeneratör sistemleri, hafif mobil jeneratörler, şaft jeneratör teknolojileri, DC jeneratör çözümleri ve plugin ışık kuleleri; mobilite, çevresel dayanıklılık ve akıllı enerji yönetimi alanlarında öne çıktı. Şirket, ürün portföyünün yanı sıra UL (Underwriters Laboratories) sertifikasyonu, devam eden yeni nesil fabrika yatırımı ve NATO ve BM tedarikçi kayıt sürecindeki gelişmelerle uluslararası savunma ekosistemindeki konumunun derinleştiğini duyurdu. Ekstrem koşullara dayanıklı kompakt askeri jeneratör KJ Power Generator'ın savunma sanayine yönelik öne çıkan çözümlerinden KJB110 Askeri Tip 110 kVA Kompakt Jeneratör, kritik operasyonlarda kesintisiz enerji ihtiyacını karşılamak üzere geliştirildi. Sistem, −35°C ile +55°C arasındaki ekstrem iklim koşullarında çalışacak şekilde tasarlandı. Helikopterle aktif durumda taşınabilen LVAD sertifikasyon süreçlerini tamamlamis, kompakt tasarımlı KJB110, operasyon bölgesine doğrudan indirilebilme özelliği ile birliklere hızlı enerji desteği sağlıyor. Yere bırakıldıktan sonra dış desteğe ihtiyaç duymadan 8 saate kadar kesintisiz çalışabilen sistem, ani konuşlanma, geçici üs kurulumu ve operasyonel sürdürülebilirlik ihtiyaçları açısından stratejik bir alternatif sunuyor. Dört personelle taşınabilen hafif mobil jeneratör KJY13 Hafif Mobil Jeneratör, sahadaki ani elektrik ihtiyaçlarına hızlı müdahale amacıyla geliştirildi. Alüminyum kabin yapısı ve optimize edilmiş motor bileşenleri sayesinde 130 kilogramın altına indirilen sistem, dört personel tarafından elle taşınabilecek şekilde tasarlandı. Çöl ve yoğun tozlu ortamlar için geliştirilen özel radyatör modifikasyonu, farklı coğrafi koşullarda güvenilir performans sağlıyor. Bağımsız motoru olmayan şaft jeneratör sistemi KJ Power Generator'ın yenilikçi teknolojileri arasında yer alan Şaft Jeneratör Sistemi, üzerinde bağımsız bir motor bulunmadan elektrik üretebilmesi nedeniyle dikkat çekiyor. Tank, kamyon veya benzeri araçların mekanik hareketinden yararlanan sistem, aracın şaftına entegre edilerek enerji üretimi sağlıyor. Yakıt verimliliği, bakım kolaylığı ve operasyonel sürdürülebilirlik açısından önemli avantajlar sunan teknoloji; araç üstü savunma sistemleri ve mobil operasyonlar için bağımsız bir enerji alternatifi oluşturuyor. Akıllı modüler enerji yönetimi: DC jeneratörler Telekomünikasyon, kritik altyapı ve stratejik saha uygulamaları için geliştirilen DC Jeneratör Serisi, 100 kilogramın altındaki kompakt yapısıyla 7 kW ve 11 kW güç seçenekleri sunuyor. Elektronik yük yönetimi sayesinde yalnızca ihtiyaç duyulan enerjiyi üreten sistem, yakıt tüketimini optimize ediyor. Yazılım tabanlı senkronizasyon altyapısı, birden fazla cihazın ek bir senkronizasyon panosuna ihtiyaç duymadan paralel çalışabilmesine olanak tanıyor. Motorsuz ve sessiz aydınlatma: plugin ışık kulesi Motor veya akü gerektirmeyen tamamen elektrik destekli yapısıyla Plugin Işık Kulesi, sessiz çalışma, hafiflik ve kolay taşınabilirlik özellikleriyle saha operasyonlarına esneklik kazandırıyor. 4x300W LED projektörleri ile geniş alan aydınlatması sunan sistem, 400W projektör opsiyonu ile yüksek aydınlatma ihtiyaçlarına da yanıt veriyor. Birden fazla kule tek bir enerji kaynağı üzerinden paralel bağlanabiliyor; kamera anons sistemi, rüzgâr şiddet ölçer, pan-tilt motor ve hibrit batarya desteği opsiyonel olarak sunuluyor. Askeri hibrit jeneratör Askeri operasyonlardan şantiye, etkinlik, maden ve afet bölgelerine kadar geniş bir kullanım alanına sahip KJ Power Askeri Hibrit Jeneratör, batarya ve dizel hibridi sayesinde tek dolumla uzun çalışma süresi sunuyor. 13 kVA standby ve 11,8 kVA prime güç kapasitesi, 3000 rpm çalışma hızı, 231 V gerilim değeri ve endüstriyel su soğutmalı yapısıyla sistem; mobil üs bölgeleri, haberleşme altyapıları ve kritik saha uygulamaları için yüksek verimlilik sağlıyor. Yönetim açıklaması KJ Power Generator Yönetim Kurulu Başkanı Musa Kürkçü, fuara ilişkin değerlendirmesinde şunları söyledi: "Otuz yılı aşkın süredir Türkiye'de enerji teknolojileri üreten bir şirket olarak, savunma sanayisine yönelik kabiliyetimizi yerli mühendislik ile inşa ettik. SAHA Expo'da gördüğümüz ilgi, ürünlerimizin yalnızca Türk Silahlı Kuvvetleri'nin değil, müttefik ordularımızın da operasyonel ihtiyaçlarına cevap verebildiğini gösteriyor. Bu yön, KJ Power'ın önümüzdeki dönemde stratejik önceliği olmaya devam edecek." Yerli mühendislik, uluslararası sahaya hazır portföy KJ Power Generator, savunma sanayii başta olmak üzere kritik altyapı, telekomünikasyon ve mobil saha uygulamalarında rekabetçi, dayanıklı ve verimli enerji teknolojileri geliştirmeyi sürdürüyor. Şirket, SAHA Expo 2026'da tanıttığı yeni ürün ailesinin ulusal ve uluslararası savunma projelerinde aktif rol üstlenmesini hedeflediğini açıkladı. Kaynak: (KAHA) Kapsül Haber Ajansı
Savaşların Yeni Cephesi Elektrik ve Su Altyapıları Haber

Savaşların Yeni Cephesi Elektrik ve Su Altyapıları

Günümüzde savaşlar yalnızca sahada değil, dijital sistemler üzerinden de yürütülüyor. Elektrik şebekeleri, su dağıtım sistemleri, enerji santralleri, ulaşım ağları ve telekomünikasyon altyapıları artık siber saldırıların öncelikli hedefleri arasında yer alıyor. YEO Teknoloji iştiraki olan ve kritik altyapı güvenliği alanında çözümler sunan CBERNET’in Genel Müdürü Gökay Türksönmez, kritik altyapıların korunmasının artık yalnızca bir BT güvenliği meselesi olmadığını vurguluyor. Türksönmez, elektrik üretimi, su dağıtımı ve endüstriyel üretim süreçleri bugün büyük ölçüde endüstriyel kontrol sistemleri (ICS), SCADA ve OT ağları üzerinden yönetildiğini belirterek, “Bu sistemler operasyonel süreçleri doğrudan kontrol ettiği için gerçekleştirilecek bir siber saldırı yalnızca veri kaybına değil, fiziksel süreçlerin kesintiye uğramasına da yol açabiliyor” diyor. Türksönmez’e göre kritik altyapılara yönelik saldırılar artık teorik bir risk olmaktan çıktı. Dünya genelinde enerji şebekelerini, petrol ve gaz tesislerini veya su arıtma sistemlerini hedef alan çok sayıda saldırı yaşanıyor. Bu saldırılar elektrik kesintileri, üretim duruşları veya fiziksel ekipman hasarı gibi sonuçlar doğurabiliyor. Enerji ve endüstriyel sistemler en kritik hedefler Kritik altyapıların büyük bölümü operasyonel teknoloji (OT) ortamlarında çalışıyor. Bu sistemler genellikle uzun yıllar boyunca kesintisiz çalışacak şekilde tasarlandığı için klasik BT güvenliği yaklaşımları çoğu zaman yeterli olmuyor. Türksönmez bu noktaya dikkat çekerek şunları söylüyor: “Bir elektrik santraline, su arıtma tesisine veya enerji iletim altyapısına yönelik siber saldırı yalnızca veri ihlali anlamına gelmez. Bu tür saldırılar operasyonların durmasına, üretimin kesilmesine ve hatta fiziksel hasara yol açabilir. Bu nedenle kritik altyapı güvenliği artık ulusal güvenliğin ayrılmaz bir parçası haline gelmiştir.” Siber güvenlikten siber dayanıklılığa Artan tehdit ortamı, kritik altyapılarda yalnızca saldırıları önlemeye odaklanan klasik güvenlik yaklaşımının yeterli olmadığını gösteriyor. Uzmanlara göre kurumların artık siber dayanıklılık (cyber resilience) yaklaşımını benimsemesi gerekiyor. Bu yaklaşım; saldırıları önlemeyierken tespit etmeyioperasyonların kesintiye uğramasını engellemeyisaldırı sonrasında hızlı toparlanmayı birlikte ele alıyor. Kritik altyapıların güvenliğinde IEC 62443, NIST SP 800-82 ve ISO 27001 gibi uluslararası standartlar da giderek daha fazla önem kazanıyor. CBERNET kritik altyapıların güvenliğini güçlendiriyor CBERNET, kritik altyapıların siber güvenliği alanında enerji, üretim, petrol ve gaz ile su ve atık su yönetimi gibi sektörlerde faaliyet gösteriyor. Şirket; endüstriyel kontrol sistemlerinin güvenliği, risk analizi, güvenlik mimarisi tasarımı, test hizmetleri ve eğitim çalışmalarıyla kurumların siber dayanıklılığını artırmayı hedefliyor. Türksönmez, “YEO Teknoloji ekosistemi içinde CBERNET olarak kritik altyapı güvenliğini yalnızca bir teknoloji meselesi olarak değil, iş sürekliliği ve ulusal güvenlik perspektifiyle ele alıyoruz. Enerji santrallerinden endüstriyel üretim tesislerine kadar birçok kritik sistemin siber güvenliğini sağlamak için Türkiye’de ve farklı ülkelerde projeler yürütüyoruz. Dijitalleşen altyapıların güvenliğini en baştan tasarlamak artık projelerin ayrılmaz bir parçası haline geldi” diyor. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.