Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Oltalama

Kapsül Haber Ajansı - Oltalama haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Oltalama haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Veri Sızıntısı Unutuluyor, Dolandırıcılık Yıllar Sonra Geliyor Haber

Veri Sızıntısı Unutuluyor, Dolandırıcılık Yıllar Sonra Geliyor

Veri sızıntıları ekonominin ve iş yapış şekillerinin dijitalleşmesi ile birlikte dünya genelinde yaşanan önemli sorunlar içerisinde yer alıyor. Sızıntı haberinin ilk günlerinde herkes tetikte; markalar uyarı gönderiyor, insanlar şüpheli mesajlara daha dikkatli bakıyor. Aylar geçtikçe bu dikkat dağılıyor, liste ise eskimiyor. Telefon numarasını kimse her yıl değiştirmiyor, e-posta adresi on yıl aynı kalıyor. ESET verileri sahte sayfanın öne geçtiğini gösteriyor ESET Tehdit Raporu H1 2026‘ya göre Aralık 2025 ile Mayıs 2026 arasında ESET’in tespit ettiği tüm zararlı yazılımlar içinde ilk sırada HTML/Phishing.Agent var: tespitlerin yüzde 16,2’si. Bu, ziyaretçiden bilgi isteyen sahte bir web sayfasına götüren basit bir oltalama dosyası. Üçüncü sırada ise yüzde 6,1 ile DOC/Fraud geliyor, yani sahte belge ve fatura kılığına girmiş dolandırıcılık dosyaları. Listenin tepesinde bilgisayarı ele geçiren karmaşık bir yazılım değil, sizden kendi isteğinizle bilgi girmenizi bekleyen bir sayfa duruyor. Sızan müşteri listeleri de bu sayfanın en önemli eksiğini kapatıyor: kime, hangi marka adına gönderileceğini. Aynı raporda dikkat çeken bir karşıtlık daha var. Tek tek cihazlardan parola ve oturum bilgisi çalan bilgi hırsızı (infostealer) tespitleri bir önceki döneme göre yüzde 26 azaldı. Bunun birden fazla açıklaması olabilir, ama Eylül’deki tablo şu yorumu destekliyor: Milyonlarca kişinin bilgisi tek tek bilgisayarlara bulaşarak değil, tek bir sunucudaki veri sızıntısı yoluyla toplu hâlde alınabiliyor. Dolandırıcı açısından bir altyapı sağlayıcısındaki tek bir açığı istismar etmek, yüz binlerce cihazı tek tek hedef almaktan daha verimli. Free Mobile’da veri sızıntısı iki yıl sonra sahte faturaya dönüştü Bu gecikmenin nasıl işlediğini Fransa’dan bir örnek iyi gösteriyor. Fransız mobil operatörü Free Mobile’ın müşteri verileri Ekim 2024’te sızdı; banka hesap bilgileri de sızan veriler arasındaydı. Fransız veri koruma kurumu CNIL Ocak 2026’da şirkete 27 milyon euro ceza verdi. Hikâye burada kapanmış gibi görünüyordu. 30 Eylül 2026’da ise Free Mobile müşterilerine “ödenmemiş 9,99 euro faturanız var, hattınız askıya alınacak” diyen e-postalar gelmeye başladı. Malwarebytes’ın incelemesine göre e-postadaki link, birbirine yönlendiren birkaç sahte alan adından geçip kusursuz bir Free Mobile giriş sayfasına çıkıyordu ve sonunda kart bilgisi istiyordu. Bu örnekteki en öğretici ayrıntı tutarın kendisi. 9,99 euro, kimsenin uzun uzun düşünmeyeceği kadar küçük ve gerçek bir faturaya benzeyecek kadar sıradan. Mesaj, sızıntıdan iki yıl sonra, gerçek müşterilere, gerçek marka adıyla ve gerçek bir fatura tutarına benzeyen bir rakamla geldi. Alıcının o sızıntıyı hatırlaması için hiçbir sebep yoktu. Mesaj sizi ne kadar iyi tanıyorsa o kadar şüphelenin Bir veri sızıntısı sonrası gelen oltalama mesajında bildiğimiz uyarı işaretlerinin çoğu işe yaramıyor. Mesajda adınız doğru yazılı, marka gerçekten alışveriş yaptığınız marka, tutar makul. Gönderen adının ya da yazım hatalarının peşine düşmek, dolandırıcının zaten üstün olduğu bir alanda onunla yarışmak demek. Bu yüzden ölçütü tersine çevirmek gerekiyor: bir mesajın sizi tanıması, gerçek olduğunun değil, bilgilerinizin bir yerde dolaştığının işaretidir. Dolandırıcının kontrol edemediği tek nokta, mesajı nereden doğruladığınız. Mesajın içeriğini, gönderen adını, linkin görünen hâlini ve hatta adınızı o belirliyor. Siz ise faturayı mesajdaki linkten değil, markanın kendi uygulamasından ya da adres çubuğuna kendi yazdığınız adresten kontrol ettiğinizde, mesajın ne kadar inandırıcı olduğunun hiçbir önemi kalmıyor. Telefonla doğrulamak isterseniz de mesajdaki numarayı değil, kartınızın arkasındaki ya da markanın sitesindeki numarayı arayın. Hangi listelerde yer aldığınızı bilmek de bu kararı kolaylaştırıyor. KVKK, kendisine bildirilen ihlalleri şirket adı, etkilenen kişi sayısı ve sızan veri türüyle birlikte veri ihlali bildirimleri sayfasında yayımlıyor. Alışveriş yaptığınız bir marka orada görünüyorsa, önümüzdeki aylarda o marka adına gelen her iade, kargo ya da fatura mesajını doğrulanana kadar şüpheli saymak için iyi bir sebebiniz var demektir. SMS ya da e-postadaki linke çoktan tıkladıysanız, bir oltalama linkine tıkladıktan sonra yapılması gerekenleri ayrı bir yazıda adım adım anlatmıştık. Benzer bir korku kurgusunu sahte iCloud ödeme e-postalarında da görmüştük; fark şu ki orada mesaj kimseyi tanımıyordu, burada sizi tanıyor. Bir veri sızıntısının zararı, haberin yayımlandığı gün değil, listenin kullanıldığı gün ortaya çıkıyor. O güne gelindiğinde haber çoğu zaman çoktan unutulmuş oluyor. Hangi listede olabileceğinizi ise önceden görmek mümkün: KVKK’nın veri ihlali bildirimleri sayfasında alışveriş yaptığınız markaları aratmak birkaç dakikanızı alır. Bulduğunuz her isim, bir sonraki “ödenmemiş faturanız var” mesajında linke tıklamadan önce duraksamanız için yeterli sebep. Kaynak: (KAHA) Kapsül Haber Ajansı

Ukrayna Sanayisi Siber Saldırganların Hedefinde Haber

Ukrayna Sanayisi Siber Saldırganların Hedefinde

UAC-0099, Ukrayna’daki devlet kurumlarını, finans kuruluşlarını ve medya kuruluşlarını hedef alan bir siber casusluk grubu. Hedefleme kriterlerine dayanarak ESET, grubun Rus çıkarlarıyla uyumlu olduğunu; UAC-0099’un, Ukrayna’daki yıkıcı saldırılarıyla tanınan ve yine Rusya ile uyumlu bir başka grup olan Sandworm için ilk erişim aracısı olarak hareket edebileceğini düşünüyor. MATCHBOIL’i analiz eden ESET araştırmacısı Fernando Tavella yaptığı açıklamada şunları paylaştı: “Kötü amaçlı yazılım, hedefli oltalama e-postalarındaki kötü amaçlı bağlantılar aracılığıyla dağıtılıyor. Bağlantıya tıklandığında, kurbanın bilgisayarına MATCHBOIL’i indirip çalıştıran bir VBScript dosyası yükü içeren bir arşiv dosyası indirilir. MATCHBOIL, tek seferlik bir indiriciden her iki dakikada bir C&C sunucusuyla iletişim kurabilen bir indiriciye dönüşmüştür; 2025 yılının sonlarında UAC-0099, kullanıcı yükü çalıştırdığında görünen bir grafik kullanıcı arayüzü eklemiştir. Bu arayüz, 2026 yılının başlarında daha az dikkat çeken bir versiyona dönüştürülmüştür.” UAC-0099, C&C sunucularını barındırmak için BitLaunch gibi sanal özel sunucuları ve bunları gizlemek için Cloudflare gibi bulut hizmetlerini kullanıyor. Bu sunucular hem HTTP hem de HTTPS kullanıyor. MATCHBOIL, ilk olarak Ağustos 2025’te CERT-UA tarafından belgelenmiş olsa da ESET araştırmaları, yazılımın en azından 2024 yılından beri geliştirilmekte olduğunu gösteriyor. ESET Araştırma ekibinin analiz ettiği kötü amaçlı yazılımın en eski sürümleri Nisan 2024’e, en yenileri ise Nisan 2026’ya aittir; indiricinin her yeni sürümü bir öncekinden daha gelişmiştir. ESET’in telemetri verilerinde tespit ettiği MATCHBOIL siber casusluk saldırılarının tüm kurbanları, Ukrayna’da çeşitli sektörlerde faaliyet gösteren kuruluşlardı. Temmuz-Ağustos 2025 arasında ESET, birçok ulaştırma şirketinde bu indiricinin örneklerini tespit etti. Aynı yılın Aralık ayında ise bir imalat şirketinde görüldü. Daha sonra, Haziran 2026’da ESET telemetri verileri, bu kez enerji sektöründeki bir şirkette yeni MATCHBOIL örneklerini kaydetti. ESET Research’ün Nisan 2024’ten Nisan 2026’ya kadar MATCHBOIL örnekleri üzerinde yaptığı inceleme, kod düzeyindeki yapıdan .NET Reactor gizleme aracının kullanımına kadar birçok değişikliği ortaya çıkardı; bunların tümü nispeten kısa bir sürede hayata geçirildi. Bu durum, UAC-0099 operatörlerinin indirme aracını geliştirmeye büyük ilgi duyduklarını göstermektedir; bu ilgi, yalnızca güvenlik çözümleri tarafından tespit edilmekten kaçınmakla kalmayıp, gelecekteki saldırılarda araç setlerinin önemli bir parçası olarak kullanmak amacıyla da ortaya çıkmaktadır. Kaynak: (KAHA) Kapsül Haber Ajansı

Softtech ve İşNet’ten Oltalama Saldırılarına Karşı Yerli Çözüm: Zoka Suite Haber

Softtech ve İşNet’ten Oltalama Saldırılarına Karşı Yerli Çözüm: Zoka Suite

Yapay zekâ ile üretilen dolandırıcılık amaçlı oltalama e-postaları hızla yaygınlaşırken, Türkiye’nin öncü teknoloji şirketlerinden Softtech, siber güvenlik alanındaki ürün portföyüne Zoka Suite ile yeni ve güçlü bir çözüm ekledi. Zoka Suite; oltalama simülasyonu, çalışan eğitimi ve gerçek şüpheli e-postaların analiz ve yönetimini tek platformda bir araya getiriyor. Simülasyon sonuçlarını eğitim süreçlerine dönüştüren çözüm, kurumların çalışan farkındalığını sürekli geliştirmesine ve şüpheli içeriklere hızlı şekilde müdahale etmesine yardımcı oluyor. Stratejik iş birliği kapsamında Softtech, Zoka Suite’in ürün geliştirme süreçlerinden sorumlu olurken; İşNet, çözümün kurumsal müşterilere ulaştırılmasında satış, pazarlama ve hizmet süreçlerini üstlenecek. Softtech’in ürün geliştirme ve mühendislik gücü, İşNet’in kurumsal müşterilerine sunduğu teknoloji hizmetlerindeki yetkinliği, siber güvenlik uzmanlığı ve yaygın müşteri ağıyla buluşturularak Zoka Suite’in daha geniş bir kurumsal ekosisteme ulaştırılması hedefleniyor. Oltalama saldırılarına karşı testten yanıta tek platform Zoka Suite’in Zoka Oltalama Simülasyonu modülü, gerçekçi senaryolarla test ettiği çalışanları simülasyon sonuçlarına göre otomatik eğitim süreçlerine yönlendirerek test ve eğitimi sürekli bir öğrenme döngüsüne dönüştürüyor. Platformun Zoka Şüpheli E-posta Yönetimi modülü ise Outlook eklentisi üzerinden çalışanların bildirdiği şüpheli e-postaları otomatik olarak analiz ediyor. E-postaları ayrıştıran sistem, tehdit istihbaratıyla doğrulama gerçekleştirerek risk skoru oluşturuyor ve belirlenen kılavuz doğrultusunda yanıt sürecini başlatıyor. Gerçekleştirilen işlemlerin çıktıları SIEM sistemlerine aktarılabiliyor. Veriler kurum içinde kalıyor Zoka Suite, verilerin Türkiye’de ve kurum bünyesinde kalmasını sağlayarak bankacılık ve finans başta olmak üzere; BDDK’ya tabi tüm kurumlar, sigorta, kamu, enerji ve telekomünikasyon gibi yüksek güvenlik ve regülasyon gerektiren sektörlerin siber güvenlik verileri üzerindeki kontrolünü korumasına olanak tanıyor. “Siber güvenlikte insan faktörünü güçlendiren kapalı bir döngü sunuyoruz” Softtech Genel Müdürü M. Bülent Özçengel, Zoka Suite’in ekosisteme sunacağı katkıya ilişkin şunları söyledi: “Siber saldırılarda insan unsurunun hâlâ belirleyici bir rol oynaması, çalışanların günlük iş süreçlerini hedef alan tehditlere karşı teknolojik önlemlerin farkındalık ve eğitimle desteklenmesi gerektiğini gösteriyor. Softtech olarak geliştirdiğimiz Zoka Suite; oltalama simülasyonu, çalışan eğitimi ve şüpheli e-posta yönetimini tek platformda bir araya getirerek kurumlara testten müdahaleye uzanan bütüncül bir güvenlik yaklaşımı sunuyor. İşNet ile gerçekleştirdiğimiz stratejik iş birliği sayesinde Softtech’in mühendislik ve ürün geliştirme gücünü, İşNet’in güçlü satış, hizmet ve müşteri ağıyla buluşturuyoruz. Böylece bu yerli çözümü daha fazla kuruma ulaştırmayı, Zoka Suite’in yetkinliklerini sürekli geliştirerek kurumların siber dayanıklılığını güçlendirmeyi hedefliyoruz.” İşNet Genel Müdürü Mehmet Fahri Can ise iş birliğine ilişkin şu açıklamayı yaptı: “Siber tehditlerin giderek çeşitlenmesi, kurumların siber güvenlik konusundaki ihtiyaçlarını da artırıyor. Çalışan farkındalığı da kurumların güvenlik yaklaşımının önemli unsurlarından biri haline geliyor. Softtech ile gerçekleştirdiğimiz iş birliği kapsamında Zoka Suite’i siber güvenlik portföyümüze dahil ederek, çalışan farkındalığından şüpheli e-postaların analiz ve yönetimine uzanan süreçleri tek platformda bir araya getiren kapsamlı bir çözümü müşterilerimize sunuyoruz.” Kaynak: (KAHA) Kapsül Haber Ajansı

Kaspersky, Zoom ve DocuSign’ı Taklit Eden Kapsamlı Oltalama Saldırısını Otaya Çıkardı Haber

Kaspersky, Zoom ve DocuSign’ı Taklit Eden Kapsamlı Oltalama Saldırısını Otaya Çıkardı

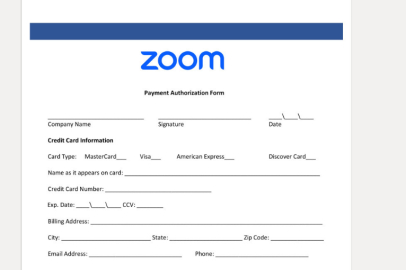
Son aylarda siber güvenlik uzmanları son derece gelişmiş dolandırıcılık ve oltalama (phishing) yöntemlerine sıkça tanık olsa da bu durum, geleneksel ve temel taktiklerin tamamen terk edildiği anlamına gelmiyor. Tatil sezonunun hemen ardından gelen ilk haftalarda Kaspersky ekibi, resmi Zoom ve DocuSign e-postalarını taklit eden aktif bir oltalama kampanyasını gün yüzüne çıkardı. Bu vaka, siber saldırganların bazen hâlâ denenmiş, güvenilir ve temel oltalama şablonlarına bel bağlayarak en azından birkaç kurbanı ağlarına düşürmeyi hedeflediklerini gösteriyor. Saldırının ilk dalgasında dolandırıcılar; Orta Doğu, Latin Amerika, Batı Avrupa, Rusya, Ermenistan ve Azerbaycan genelindeki kurumsal hesaplara DocuSign’dan gelmiş gibi görünen resmi iletiler gönderdi. E-postaların tamamı, kurumsal kimlik bilgilerini çalmak üzere kurgulanmış zararlı oltalama bağlantıları içeriyordu. Yaklaşık bir hafta sonra başlayan ve etkisini halen sürdüren ikinci dalgada ise saldırganlar bu kez resmi Zoom bildirimlerini taklit etti. E-postalarda, kullanıcı hesaplarının askıya alınmak üzere olduğu öne sürülerek panik yaratıldı. Kampanyada iki temel tuzak kullanıldı: Alıcıları kimlik avı sayfalarına yönlendiren sahte bağlantılar ile kişisel verileri ve kredi kartı bilgilerini toplamayı amaçlayan yerleşik formlar. Eylül 2026 itibarıyla, bu kampanya kapsamında tespit edilen oltalama e-postası sayısı bini aşmış durumda. Resmi Zoom bildirimlerini taklit eden oltalama e-postası örnekleri Kaspersky E-posta Tehditlerinden Koruma Grubu Müdürü Andrey Kovtun, konuya ilişkin değerlendirmesinde şunları söyledi: “Hızla gelişen teknoloji ve yapay zekanın yaygınlaşmasıyla birlikte, kullanıcılara çoğunlukla karmaşık ve sofistike dolandırıcılık yöntemlerini nasıl ayırt edeceklerini anlatıyoruz. Ancak eski ve ilkel yöntemler varlığını sürdürmeye devam ediyor. Üstelik bu sadelik kimi zaman oldukça işe yarayabiliyor; zira yoğun e-posta trafiği arasında çalışanlar en belirgin oltalama işaretlerini bile gözden kaçırabiliyor. Dolandırıcılar da resmi yazışmaları başarıyla taklit edebilmek adına kurumsal dünyada yaygın olarak kullanılan popüler markaları seçiyor. Yine de bu tür düşük teknolojili taktiklerin kurumsal güvenlik çözümleri tarafından kolaylıkla yakalanması gerekir; bir şirketin siber güvenliği yalnızca çalışanların dikkatine bırakılmamalıdır.” Kaspersky uzmanları, kurumsal ortamı güvence altında tutmak için şu adımları öneriyor: E-posta Güvenliğini Otomatikleştirin: Kurumsal e-postaları spam, zararlı yazılım ve her türlü oltalama girişimine karşı koruyan Kaspersky Security for Mail Server gibi özel bir güvenlik çözümü tercih edin. Bu tür gelişmiş çözümler, hem geleneksel hem de yapay zeka destekli yeni nesil oltalama girişimlerini tespit edebilen sezgisel analiz mekanizmaları sunar.Düzenli Farkındalık Eğitimleri Düzenleyin: Çalışanların siber güvenlik bilincini artırmak ve insan faktöründen kaynaklanan güvenlik risklerini en aza indirmek için periyodik eğitimler verin.Bütünleşik Koruma Katmanı Oluşturun: Uç nokta tehdit korumasını çalışan odaklı risk yönetimiyle birleştiren kapsamlı bir güvenlik modeli uygulayın. Özellikle KOBİ'ler için geliştirilen Kaspersky Small Office Security Premium; personelin oltalama tuzaklarına düşmesini engeller, zararlı bağlantıları engeller ve çalışanları eğiten yerleşik bir güvenlik farkındalık platformu sunar.Tehditleri Şeffaf Şekilde Paylaşın: Çalışanları potansiyel siber tehditler hakkında düzenli olarak bilgilendirin; şüpheli bir iletinin ayırt edici özelliklerini net biçimde gösterin ve oltalama e-postalarının resmi yazışma kılığına girebileceğini hatırlatın.Simülasyonlarla Test Edin: Çalışanların teyakkuz düzeyini ölçmek ve riskli kullanıcı gruplarını belirlemek amacıyla kontrollü oltalama simülasyonları gerçekleştirin.Çok Faktörlü Kimlik Doğrulamayı (MFA) Zorunlu Kılın: Başta yetkili ve kritik hesaplar olmak üzere tüm e-posta hesaplarında MFA kullanımını devreye alın; mümkün olan alanlarda donanım belirteçleri (token) veya mobil anlık bildirim gibi parolasız (passwordless) yöntemlere öncelik verin. Kaynak: (KAHA) Kapsül Haber Ajansı

Kaspersky, Dosyaları Şifrelemeden Kurumsal Cihazların Kontrolünü Ele Geçiren Yeni ‘Payload’ Fidye Yazılımını Ortaya Çıkardı Haber

Kaspersky, Dosyaları Şifrelemeden Kurumsal Cihazların Kontrolünü Ele Geçiren Yeni ‘Payload’ Fidye Yazılımını Ortaya Çıkardı

Kaspersky Global Acil Durum Müdahale Ekibi (GERT), Payload fidye yazılımı ailesinin yeni ve gelişmiş bir saldırı yöntemini analiz eden yeni bir rapor yayımladı. Orta Doğu’daki bir üretim şirketine yönelik olay müdahalesi sırasında tespit edilen saldırı, siber suçlarda yaşanan önemli bir değişime işaret ediyor. Saldırganlar, geleneksel bir fidye yazılımı şifreleyicisi kullanmadan şirketin ağı üzerinde tam kontrol sağladı; bilgisayarların kilitlenmesini, fidye notlarının görüntülenmesini ve masaüstü duvar kâğıtlarının değiştirilmesini sağladı. Bu olay, Kaspersky’nin bu yılın başlarında yayımladığı State of Ransomware 2026 (Fidye Yazılımlarının Durumu 2026) raporunda dikkat çekilen trendlerden birini ortaya koyuyor: Saldırganlar geleneksel dosya şifreleme yöntemlerinden giderek uzaklaşıyor. Bunun yerine “dosya şifrelemesine dayanmayan fidye saldırıları” yöntemlerine yönelerek, mağdurlardan ödeme almak için kriptografik anahtarlara güvenmek yerine operasyonların doğrudan kesintiye uğratılmasına ve çalınan hassas verilerin dark web’de yayımlanmasına odaklanıyor. İlk Sızma: Ön Kapıdan Sessizce İçeri Girdiler Saldırganlar ağa sızmak için karmaşık zararlı yazılımlar kullanmak yerine, doğrudan yönetici (admin) yetkilerini ele geçirerek ilk savunma hatlarını aştı. Muhtemelen oltalama (phishing) yoluyla yüksek ayrıcalıklı kullanıcı kimlik bilgilerini temin eden failler; standart uzak erişim ve VPN giriş noktaları üzerinden kurumsal ağa doğrudan giriş yaptı. Saldırganların güvenlik izleme sistemlerine rutin görevlerini yürüten yetkili BT personeli gibi görünmesi nedeniyle bu süreç hiçbir engele takılmadan ilerledi. Saldırının Gelişimi: Ağın Kendi Kuralları Silaha Dönüştürüldü Saldırganlar, saldırıyı ilerletmek için şirketin güvenilir yönetim araçlarını kullandı. Kurumsal ağın temel bileşenlerinden biri olan Active Directory’yi hedef alarak kötü amaçlı bir Grup İlkesi Nesnesi (Group Policy Object – GPO) kuralı oluşturdular. GPO’lar, ağ yöneticilerinin binlerce çalışan bilgisayarındaki ayarları anında yapılandırmasını sağlayan araçlardır. Grup İlkesi, meşru ve yüksek ayrıcalıklı bir yönetim mekanizması olduğundan, ele geçirilmiş ayrıcalıklı hesaplar üzerinden gerçekleştirilen kötü amaçlı değişiklikler meşru BT faaliyetleriyle benzer görünebilir. Saldırganlar tüm saldırıyı “PAYLOAD” adını verdikleri kötü amaçlı bir GPO kuralının içine yerleştirerek sessizce ilerledi. Kural, sistemlerin güncellenen politikaları işlemesiyle birlikte yerel yönetici hesaplarını devre dışı bıraktı, fidye notlarını dağıttı ve tüm bilgisayarların masaüstü duvar kâğıdı ile kilit ekranını ele geçirerek fidye mesajını gösterdi. Verilerin dark web’e sızdırılması Saldırganlar, çalışmalarını şirketin değerli verilerini ele geçirmeye odakladı. Veri hırsızlığı tamamlandıktan ve yönetici hesaplarına yönelik erişim kısıtlamaları devreye alındıktan sonra, ele geçirilen veriler şantaj girişiminin son aşaması olarak dark web’de yayımlandı. Kaspersky Global Acil Durum Müdahale Ekibi güvenlik uzmanı Elsayed Elrefaei, saldırıyla ilgili şu değerlendirmede bulundu: “PAYLOAD’ın arkasındaki yöntemler, siber suçluların kullandığı taktiklerde yeni bir gelişmeye işaret ediyor. Saldırganlar merkezi ağ kurallarının kontrolünü ele geçirdiğinde, kötü amaçlı Grup İlkesi aktif olduğu sürece yalnızca geleneksel uç nokta kötü amaçlı yazılım taraması yeterli olmayabilir. Kuruluşlar, kötü amaçlı politikaları kaynağında engellemeye, yönetici kimlik bilgilerini sıkı şekilde korumaya ve savunma yaklaşımını yalnızca kötü amaçlı yazılım taramasına değil, davranışların izlenmesine dayandırmaya öncelik vermeli.” Kaspersky, benzer tehditlere karşı korunmak için aşağıdaki güvenlik önlemlerini öneriyor: Ağ yöneticileri, tüm GPO oluşturma ve değişikliklerini yakından izlemeli. Kurumsal ağın köküne yeni bir kural bağlandığı anda tetiklenecek güvenlik uyarıları yapılandırılmalı.Ağın yönetim sistemlerine ve VPN giriş noktalarına erişimde yüksek güvenlikli, kimlik avına dayanıklı çok faktörlü kimlik doğrulama kullanılmalı. Örneğin fiziksel güvenlik anahtarları tercih edilebilir.Yönetici yetkileri için katı sınırlar uygulanmalı. Genel BT yöneticilerinin tüm iş istasyonlarına ve sunuculara aynı anda erişim sağlayan “ana anahtarlara” sahip olmasına izin verilmemeli. Son derece yüksek ayrıcalıklara sahip “Domain Admin” hesapları yalnızca özel ve izole sistemlerle sınırlandırılmalı. Kaynak: (KAHA) Kapsül Haber Ajansı

Yapay Zekâ Siber Saldırıları Artırıyor: Uzman İhtiyacı Büyüyor Haber

Yapay Zekâ Siber Saldırıları Artırıyor: Uzman İhtiyacı Büyüyor

Dünyada siber saldırıların sayısını ortaya koyan tek bir resmi veri olmasa da 2025 yılında, dünyada günde 500 bin zararlı dosya tespit edildiğini belirten Dr. Öğr. Üyesi Mehmet Kemalettin Torun, “Yapay zeka geliştikçe siber güvenlik uzmanına ihtiyaç artıyor. Uluslararası Bilgi Sistemleri Güvenliği Sertifikasyon Konseyi’nin sektör içerisinde çalışan 16 binden fazla personelle yaptığı araştırma bu durumu ortaya çok net bir şekilde koyuyor. Kurumlar kadrolarını doldurabiliyor ancak yapay zeka destekli saldırılara karşı savunma ya da bulut güvenliği gibi alanlarda gereken üst düzey uzmanlığı bulmakta zorlanıyorlar” dedi. Yeditepe Üniversitesi Bilgisayar ve Bilişim Bilimleri Fakültesi Bilgi Güvenliği Teknolojisi Bölümü Başkanı Dr. Öğr. Üyesi Mehmet Kemalettin Torun, yapay zekânın siber saldırılarda kullanımındaki artışı ve siber güvenliğe etkilerini değerlendirdi. ABD Federal Soruşturma Bürosu'nun (FBI) İnternet Suçları Şikâyet Merkezi (IC3) verilerine göre 2025'te ABD'de 1 milyonun üzerinde internet suçu şikâyeti yapıldığını belirten Torun, “FBI, 2025 yılında 1 milyon 8 bin 597 şikâyet ve yaklaşık 20,9 milyar dolarlık kayıp açıkladı. Türkiye'de ise kamuya açıklanmış yıllık toplam bir siber saldırı sayısı bulunmuyor. Ancak Bilgi Teknolojileri ve İletişim Kurumu (BTK) bünyesindeki Ulusal Siber Olaylara Müdahale Merkezi (USOM) koordinasyonunda 2025 yılında 101 bin 500'ü aşkın zararlı bağlantı tespit --+ ‘Yapay Zekâ Dolandırıcılıkları Daha İnandırıcı Hale Getiriyor’ Yapay zekânın gelişmesiyle siber saldırı ve dolandırıcılık yöntemlerinin de arttığını ve değiştiğini söyleyen Torun, özellikle sosyal mühendislik ve oltalama saldırılarında yapay zekânın kullanımının arttığına dikkat çekti. Torun, “Avrupa Birliği Siber Güvenlik Ajansı'nın (ENISA) raporuna göre, 2025’in başı itibarıyla dünya genelinde gözlemlenen sosyal mühendislik faaliyetlerinin yüzde 80’inden fazlasında yapay zekâ destekli oltalama kampanyalarının kullanıldığı bildiriliyor. Eskiden bozuk Türkçeyle yazılmış sahte e-postalarla karşılaşırken bugün çok daha düzgün, ikna edici ve kişiye özel hazırlanmış mesajlarla karşılaşabiliyoruz. Bir yöneticinin sesini taklit eden telefonlar gibi gerçeğinden ayırt edilmesi zor olan yapay zeka üretimi vakalar karşımıza çıkıyor. FBI’ın raporuna göre 2025 yılında yapay zekâyla bağlantılı bilgi içeren 22 bin 364 şikâyet alındı ve bu şikâyetlerde bildirilen düzeltilmiş kayıp 893 milyon doların üzerine çıktı” diye konuştu. ‘Saldırıların Çoğu Bir Tıkla Başlayabiliyor’ “Siber saldırılara karşı en önemli kalkanımız hâlâ insan” diyen Mehmet K. Torun, “Yine ENISA'nın verilerine göre saldırıların yüzde 60'ını oltalama yöntemiyle başlıyor. Bir mesajdaki bağlantıya tıklanması, saldırının başlaması için yeterli olabiliyor. Güvenlik açıklarının istismarı ise yüzde 21,3 ile ikinci sırada yer alıyor. Yani birçok saldırı karmaşık bir teknolojiyle değil, bir tıklamayla başlayabiliyor” dedi. ‘Hemen Ödeme Yapın’ Mesajlarına Tıklamayın Kullanıcıların alabileceği önlemleri de sıralayan Torun, “Her hesapta iki faktörlü doğrulamayı kullanmak, her hesap için farklı ve güçlü parola belirlemek, güncellemeleri ertelememek ve aciliyet hissi oluşturan mesajlara karşı dikkatli olmak gerekiyor. ‘Hemen tıklayın’, ‘hemen ödeme yapın’ gibi ifadeler içeren mesajlar özellikle şüpheyle karşılanmalı” diye konuştu. ‘Sistemi Korumak İçin Nasıl Saldırılabileceğini Bilmek Gerekiyor’ “Siber güvenlik uzmanlarının işini üç aşamada anlatabiliriz” diyen Torun, sözlerini şöyle sürdürdü: “Saldırıyı önlemek, gerçekleşirse hızlı şekilde tespit edip müdahale etmek ve aynı açığın tekrar kullanılmaması için gerekli önlemleri almak. Bir sistemi korumak için önce ona nasıl saldırılabileceğini bilmek gerekir. Biz de öğrencilerimize zayıf noktaları saldırgandan önce bulmayı ve bu açıkları kapatmayı öğretiyoruz. Yapay zeka destekli siber saldırılar önlenirken kurumların kullandığı yapay zeka sistemlerinin de korunması gerekir. Kurumlar özellikle yapay zekâ destekli saldırılara karşı savunma ve bulut güvenliği gibi alanlarda uzman bulmakta zorlanıyor. Yapay zekâ bir araç. Onu kuracak, denetleyecek ve yapay zekânın kendisini de koruyacak insana her zamankinden çok ihtiyaç var.” Siber güvenlik alanındaki insan kaynağı ihtiyacının farklı uzmanlık alanlarını kapsadığını belirten Torun, “Bugün yalnızca ağ güvenliği ya da sızma testleri değil; adli bilişim, siber tehdit istihbaratı, zararlı yazılım analizi, siber olaylara müdahale ve yapay zekâ gibi alanlarda da uzmanlara ihtiyaç var. Siber güvenlik ezberle değil, merakla yapılan bir meslek. Problem çözmeyi seviyorsanız, sürekli öğrenmekten keyif alıyorsanız ve etik değerlere önem veriyorsanız geniş iş imkanları olan bu alanda size yer var” diye konuştu. Kaynak: (KAHA) Kapsül Haber Ajansı

Siber Saldırganların Yeni Hedefi Tatilciler Haber

Siber Saldırganların Yeni Hedefi Tatilciler

Türkiye, Güney Afrika ve Mısır da dâhil olmak üzere 20’den fazla ülkede bulunan Kaspersky çalışanları; kendi ülkelerinde mutlaka görülmesi gereken yerleri ve deneyimleri aktarırken, gezginlerin bu destinasyonlarda karşılaşabileceği dijital risklere dair ilk elden kritik değerlendirmeler sunuyor. En Çok Hedef Alınan Sektör: Ulaşım ve Biletleme Platformları Günümüzde bir seyahat planlamak; araç paylaşım uygulamaları, hava yolu şirketleri ve çevrim içi seyahat acenteleri arasında mekik dokumak anlamına geliyor. Bu süreç genellikle çok sayıda sekme ve cihaz üzerinden, üstelik avantajlı teklifleri kaçırmama telaşıyla yürütülüyor. İşte bu aciliyet hissi, tanıdık markalara duyulan güven ve platformlar arası yoğun trafik; meşru ulaşım ve seyahat hizmetlerini taklit ederek oltalama sayfaları, sahte uygulamalar ve dolandırıcılık odaklı teklifler sunan siber korsanlar için biçilmiş kaftan oluşturuyor. Kaspersky araştırmacıları, önde gelen ulaşım markalarının* adı kullanılarak yayılan siber tehditleri mercek altına aldı. Q2 2025 ile Q1 2026 tarihleri arasında Kaspersky çözümleri, bu markalarla ilişkilendirilen 262.663 engelleme kaydetti. Emirates markası taklit edilerek yapılan saldırılar, ulaşım kategorisindeki tüm tespitlerin %61’ini oluşturarak ilk sırada yer alırken; bunu %37 ile Uber takip etti. Bu kategoride gözlemlenen hareketliliğin ezici bir çoğunluğunun sektör lideri iki marka üzerinden yürütülmesi, saldırganların çabalarını geniş kitlelere ve yüksek ödeme trafiğine sahip tanınmış hizmetler üzerinde yoğunlaştırdığını gösteriyor. Ulaşım markalarıyla ilişkilendirilen dosya ve nesneler arasında en yaygın tespit edilen tehdit türü %30,5 ile Truva atları (Trojan) olurken, bunu %22,5 ile Bankacılık Truva Atları (Trojan-Banker) izledi. Bu kötü amaçlı yazılımlar doğrudan banka giriş bilgilerini ve ödeme verilerini çalmak üzere tasarlanıyor. Bir başka deyişle, ulaşım markalarını taklit eden siber suçlular yalnızca rezervasyon detaylarının peşinde değil; vakaların büyük çoğunluğunda doğrudan kullanıcının banka hesabını hedef alıyor. İrlanda hava yolu şirketi Ryanair’i taklit eden bir kimlik avı sayfası örneği Kaspersky araştırmacılarının tespit ettiği dolandırıcılık yöntemlerinden biri, Ryanair’i taklit eden ve mağdurlara“tazminat almaya hak kazandıklarını” söyleyen klasik bir dolandırıcılık senaryosu. Mağdurlara, uçuşları nedeniyle tazminat ödemesi almaya hak kazandıklarını belirten bir mesaj gönderiliyor. Ardından hesap bilgilerini girmeleri veya paranın ödenmesi için küçük bir “işlem ücreti” ödemeleri isteniyor. Dolandırıcılık, kurbanları harekete geçmeye zorlamak için yoğun bir aciliyet duygusu yaratıyor ve sözde teklifin sona ermesine yalnızca birkaç saniye kaldığı izlenimini veriyor. Bu tür aşırı zaman baskısı önemli bir uyarı işareti. Meşru tazminat talepleri, kişileri saniyeler içinde karar vermeye zorlayacak şekilde süreyle sınırlandırılmaz ve hava yolu şirketleri geri ödeme işlemi için önceden ücret talep etmez. Rezervasyon platformları ve seyahat hizmetleri: Küçük ama ciddi bir risk Kaspersky, ulaşım markalarının yanı sıra seyahat ve konaklama hizmetlerini taklit eden tehditleri de inceledi.** Q2 2025 ile Q1 2026 arasında bu markalarla ilişkili 5.414 saldırı girişimi tespit edildi. Bu hizmetlerin adı altında en sık dağıtılan tehditler ise %54,6 ile yine Truva atları oldu. Seyahat hizmeti hesapları; ödeme bilgilerini, kişisel verileri, geçmiş rezervasyonları ve konaklama/etkinlik sağlayıcılarıyla yapılan yazışmaları içerdiğinden siber suçlular için cazip birer hedef haline geliyor. Güvenilir platformları taklit eden kötü amaçlı dosyalar veya sayfalar; kimlik bilgilerini çalmak, ödeme verilerini ele geçirmek, cihaza ek kötü amaçlı yazılımlar yüklemek veya kurbanın cihazına doğrudan erişim sağlamak amacıyla tasarlanabiliyor. Booking.com’u taklit eden bir kimlik avı sayfası örneği Booking.com’u taklit eden başka bir dolandırıcılık yönteminde ise mağdurlar, gerçek bir rezervasyon sayfasını andıran sahte bir sayfaya yönlendiriliyor ve rezervasyonu tamamlamak amacıyla kişisel ve ödeme bilgilerini girmeleri isteniyor. Ancak işlem tamamlandığında gerçekte herhangi bir rezervasyon oluşturulmuyor ve para doğrudan dolandırıcılara aktarılıyor. Sahte sayfa, gerçek Booking.com ödeme adımlarını o kadar yakından taklit ediyor ki kurbanlar çoğu zaman durumun farkına ancak seyahat ettikleri destinasyona ulaştıklarında ve adlarına herhangi bir rezervasyon bulunmadığını öğrendiklerinde varıyor. Kaspersky Baş Güvenlik Araştırmacısı Evgeny Kuskov konuyla ilgili şunları söyledi: “Seyahat markaları; güven, aciliyet ve ödeme işlemlerinin kesiştiği benzersiz bir noktada bulunuyor. Bu da onları, meşru görünerek kullanıcıları kandırmaya çalışan siber suçlular için son derece cazip hedefler haline getiriyor. İnsanlar uçuş veya araç rezervasyonu yaparken çoğu zaman hızlı hareket ediyor, birden fazla sekmede fiyat karşılaştırıyor ve iyi bir fırsat ya da hesaplarıyla ilgili bir sorun gibi görünen herhangi bir şeye tıklamaya daha yatkın oluyor. Ulaşım markalarına ilişkin verilerimizde dikkat çeken noktalardan biri, en çok hedef alınan markaların araç çağırma hizmetlerinden tam kapsamlı hava yolu şirketlerine kadar birbirinden tamamen farklı hizmetleri kapsaması. Bu da saldırganların tek bir alana odaklanmak yerine geniş bir ağ attığını gösteriyor.” Seyahat ilhamı almak ve detaylara ulaşmak için Kaspersky çalışanlarının kendi ülkelerindeki görülmeye değer yerleri, lezzetleri ve deneyimleri paylaştığı Kaspersky Güvenli Seyahat İpuçları platformunu ziyaret edebilirsiniz. Proje aynı zamanda seyahat odaklı oltalama ve ödeme dolandırıcılıklarından güvenli olmayan halka açık Wi-Fi ağlarına kadar gezginlerin karşılaşabileceği dijital tehditlere dikkat çekiyor; seyahat planlama, rezervasyon ve tatil sürecinde korunmaya yönelik pratik tavsiyeler sunuyor. Kaspersky’den seyahat dolandırıcılıklarına karşı korunmak için öneriler: Doğrudan resmi web siteleri veya uygulamalar üzerinden rezervasyon yapın: E-posta, mesaj veya sosyal medya üzerinden gelen "rezervasyonunuz" ya da fırsat bağlantılarına tıklamaktan kaçının; bunun yerine doğrudan ilgili hava yolu, araç paylaşım veya rezervasyon platformunun resmi adresine gidin.Ödeme bilgilerini girmeden önce URL’yi iki kez kontrol edin: Hava yolu, ulaşım veya rezervasyon sitelerini taklit eden oltalama sayfaları, ilk bakışta fark edilmesi zor sahte (lookalike) alan adları kullanır."Gerçek olamayacak kadar iyi" tekliflere şüpheyle yaklaşın: Özellikle acil eylem gerektiren veya banka transferi, hediye kartı gibi alışılmadık ödeme yöntemleri talep eden tekliflere karşı dikkatli olun.Güçlü ve benzersiz parolalar kullanın: Seyahat ve ulaşım hesaplarınız için karmaşık şifreler belirleyin ve sunulan tüm platformlarda çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin.Uygulamaları yalnızca resmi mağazalardan indirin: Ulaşım ve seyahat uygulamalarını indirmeden önce kullanıcı yorumlarını ve istenen izinleri mutlaka inceleyin.Hesap hareketlerinizi düzenli kontrol edin: Seyahat rezervasyonlarının ardından banka ve kredi kartı ekstrelerinizi takip edin, şüpheli işlemleri vakit kaybetmeden bankanıza bildirin.Sadece güvenilir QR kodları taratın: İşlem yapmadan önce web adresi ve ödeme detaylarını dikkatlice doğrulayın; meşruiyeti onaylanmamış QR kod bağlantılarından dosya veya uygulama indirmekten kaçının. Kaspersky Premium bünyesindeki Güvenli QR Tarayıcı özelliği, kod içerisindeki bağlantıları denetleyerek zararlı veya oltalama amaçlı bir site tespit edildiğinde sizi anında uyarır.Yapay zekâ destekli korumadan yararlanın: Kaspersky Premium, hassas verilerinizi paylaşmadan önce oltalama sitelerini ve sahte ödeme sayfalarını tespit etmek için makine öğrenimi, gerçek zamanlı izleme ve kimlik hırsızlığı kontrollerini bir arada sunar.Halka açık Wi-Fi ağlarında VPN kullanın: Bağlantınızı şifreleyen Kaspersky Premium VPN, ortak ağlarda seyahat servislerine, e-postalarınıza veya çevrim içi hesaplarınıza erişirken ekstra bir güvenlik katmanı sağlar. Kaynak: (KAHA) Kapsül Haber Ajansı

Türkiye’de Seyahat İçin Yapay Zeka Kullananların %82'si Veri Güvenliğinden Endişeli Haber

Türkiye’de Seyahat İçin Yapay Zeka Kullananların %82'si Veri Güvenliğinden Endişeli

Kaspersky tarafından gerçekleştirilen araştırma* aktif yapay zeka kullanıcılarını seyahat planlaması gibi önemli bir süreci sohbet robotlarına ve yapay zeka destekli araçlara emanet etmeye iten motivasyonları ve bu hizmetlerin güvenliğini nasıl değerlendirdiklerini ortaya koyuyor. Araştırmaya göre, Türkiye’deki kullanıcıların seyahat planlamasında yapay zekâya yönelmesindeki en önemli neden, zamandan tasarruf etmek ve hazırlık sürecini kolaylaştırmak; nitekim katılımcıların %70'i bu avantajları öne çıkarıyor. Bunun yanı sıra, katılımcıların %66'sı tercih ettikleri destinasyondaki başlıca turistik noktalar hakkında bilgi edinmek amacıyla yapay zekâdan yararlanırken, %67'si kişisel tercihlerine uygun özelleştirilmiş öneriler almayı hedefliyor. Ayrıca Türkiye'deki katılımcıların %73'ü en avantajlı fırsatları bulmak amacıyla yapay zekâyı kullanırken, %64'ü ise başka yollarla ulaşılması zor bilgileri keşfetme konusunda bu araçlara güveniyor. Günümüzde yapay zeka yardımıyla, bir gezginin tüm taleplerine ve bütçesine uygun kişiselleştirilmiş bir seyahat rotası sadece birkaç tıklamayla oluşturulabiliyor. Ancak sohbet robotları tarafından sağlanan bilgilerin her zaman doğrulanması gerekiyor. Geçmişte, yapay zekaya fazla güvenip kendi araştırmasını yapmadığı için seyahatlerinde sorun yaşayan turistlerin siber basına yansıyan pek çok örneği bulunuyor. Üstelik sadece bilgilerin değil, yapay zekanın paylaştığı bağlantıların (linklerin) da kontrol edilmesi şart; zira bu bağlantılar arasında kötü amaçlı veya oltalama (phishing) içerikli linkler yer alabiliyor. Yapay zeka sohbet robotundan gelen bir bağlantıya tıklamadan önce, bu bağlantının oltalama korumasına sahip Kaspersky Premium gibi güvenilir bir siber güvenlik çözümüyle taranması öneriliyor. Yapay zekâ kullanımında veri güvenliği öne çıkıyor Yapay zekâ, seyahat planlamasında rota oluşturma ve bilgi aramanın yanı sıra, birçok durumda otel ve ulaşım rezervasyonlarının yapılmasında da kullanılıyor. Bu da kaçınılmaz olarak kişisel verilerin paylaşılmasını gerektiriyor. Ancak Kaspersky'nin araştırması, tüm kullanıcıların kişisel bilgilerini yapay zekâ sistemlerine emanet etmeye hazır olmadığını gösteriyor. Katılımcıların yaklaşık yarısı (%43), yapay zekâ kullanımının güvenlik riskleri barındırdığını düşünüyor ve bu nedenle hassas verilerini bu sistemlerle paylaşmamaya özen gösteriyor. Yapay zekâ konusunda ciddi güvenlik kaygısı taşımamakla birlikte dikkatli davranmayı tercih eden %39'luk kesim de eklendiğinde, seyahat planlamasında yapay zekâ kullananların %82'sinin bu araçları kullanırken veri güvenliğini dikkate aldığı görülüyor. Buna karşılık, katılımcıların yalnızca %18'i yapay zekâ ile her türlü verinin güvenle paylaşılabileceğine inanıyor. Kaspersky Yapay Zeka Teknolojileri Araştırma Merkezi Grup Müdürü Vladislav Tushkanov, konuya ilişkin şu değerlendirmelerde bulunuyor: "Araştırma, yapay zeka kullanarak seyahat planı yapanlar arasında kayda değer düzeyde bir temkinlilik olduğunu gösteriyor ki bu çok umut verici bir işaret. Özellikle kişisel veri paylaşımının söz konusu olduğu her türlü çevrimiçi etkileşimde rasyonel bir yaklaşım sergilemek kritik önem taşır. Günün sonunda, yapay zekayla yaptığınız 'özel' sohbetler siber tehditlere maruz kalabilir veya bir sohbet robotunun bulduğu cazip bir teklif aslında bir dolandırıcılıktan ibaret olabilir. Bu durum, söz konusu dijital araçları tamamen hayatınızdan çıkarmanız gerektiği anlamına gelmiyor. Bunun yerine siber farkındalığı elden bırakmamalı, kişisel bilgileri aşırı paylaşmaktan kaçınmalı ve yapay zekaya hangi görevleri devredeceğinizi dikkatlice seçmelisiniz. Bu sayede yapay zeka destekli hizmetler, birçok zorluğun güvenli ve etkili bir şekilde üstesinden gelmenize yardımcı olan güvenilir asistanlara dönüşebilir." Kaspersky, yapay zekâ ile etkileşim kurarken güvende kalabilmek için şu önerilerde bulunuyor: Kimlik bilgileri, adres, parola ve benzeri hassas kişisel verilerinizi yapay zekâ asistanlarıyla paylaşmaktan kaçının. Bu tür bilgileri yüklediğiniz platformları dikkatle seçin.E-posta gönderme, satın alma işlemleri ve rezervasyon gibi önemli kararları ve işlemleri kendiniz gerçekleştirin. Yapay zekâ asistanlarını daha çok rutin görevlerde kullanın.Yapay zekânın paylaştığı bağlantıları ve e-postaları mutlaka doğrulayın. URL'leri kontrol eden, şüpheli kaynakları engelleyen ve çevrim içi ödemelerinizi koruyan etkili bir güvenlik çözümü kullanın.Seyahat planlamasında temel yardımcınız olarak yapay zekâyı kullanmayı tercih ediyorsanız, yurt dışındayken kesintisiz internet bağlantısına sahip olduğunuzdan emin olun. Sürekli mobil veri erişimi için bir eSIM kullanmayı değerlendirin.Gizli veya hassas bilgiler içeren ana hesaplarınızı sohbet botlarına ya da diğer yapay zekâ destekli hizmetlere bağlamayın. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.