Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Phishing

Kapsül Haber Ajansı - Phishing haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Phishing haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Veri Sızıntısı Unutuluyor, Dolandırıcılık Yıllar Sonra Geliyor Haber

Veri Sızıntısı Unutuluyor, Dolandırıcılık Yıllar Sonra Geliyor

Veri sızıntıları ekonominin ve iş yapış şekillerinin dijitalleşmesi ile birlikte dünya genelinde yaşanan önemli sorunlar içerisinde yer alıyor. Sızıntı haberinin ilk günlerinde herkes tetikte; markalar uyarı gönderiyor, insanlar şüpheli mesajlara daha dikkatli bakıyor. Aylar geçtikçe bu dikkat dağılıyor, liste ise eskimiyor. Telefon numarasını kimse her yıl değiştirmiyor, e-posta adresi on yıl aynı kalıyor. ESET verileri sahte sayfanın öne geçtiğini gösteriyor ESET Tehdit Raporu H1 2026‘ya göre Aralık 2025 ile Mayıs 2026 arasında ESET’in tespit ettiği tüm zararlı yazılımlar içinde ilk sırada HTML/Phishing.Agent var: tespitlerin yüzde 16,2’si. Bu, ziyaretçiden bilgi isteyen sahte bir web sayfasına götüren basit bir oltalama dosyası. Üçüncü sırada ise yüzde 6,1 ile DOC/Fraud geliyor, yani sahte belge ve fatura kılığına girmiş dolandırıcılık dosyaları. Listenin tepesinde bilgisayarı ele geçiren karmaşık bir yazılım değil, sizden kendi isteğinizle bilgi girmenizi bekleyen bir sayfa duruyor. Sızan müşteri listeleri de bu sayfanın en önemli eksiğini kapatıyor: kime, hangi marka adına gönderileceğini. Aynı raporda dikkat çeken bir karşıtlık daha var. Tek tek cihazlardan parola ve oturum bilgisi çalan bilgi hırsızı (infostealer) tespitleri bir önceki döneme göre yüzde 26 azaldı. Bunun birden fazla açıklaması olabilir, ama Eylül’deki tablo şu yorumu destekliyor: Milyonlarca kişinin bilgisi tek tek bilgisayarlara bulaşarak değil, tek bir sunucudaki veri sızıntısı yoluyla toplu hâlde alınabiliyor. Dolandırıcı açısından bir altyapı sağlayıcısındaki tek bir açığı istismar etmek, yüz binlerce cihazı tek tek hedef almaktan daha verimli. Free Mobile’da veri sızıntısı iki yıl sonra sahte faturaya dönüştü Bu gecikmenin nasıl işlediğini Fransa’dan bir örnek iyi gösteriyor. Fransız mobil operatörü Free Mobile’ın müşteri verileri Ekim 2024’te sızdı; banka hesap bilgileri de sızan veriler arasındaydı. Fransız veri koruma kurumu CNIL Ocak 2026’da şirkete 27 milyon euro ceza verdi. Hikâye burada kapanmış gibi görünüyordu. 30 Eylül 2026’da ise Free Mobile müşterilerine “ödenmemiş 9,99 euro faturanız var, hattınız askıya alınacak” diyen e-postalar gelmeye başladı. Malwarebytes’ın incelemesine göre e-postadaki link, birbirine yönlendiren birkaç sahte alan adından geçip kusursuz bir Free Mobile giriş sayfasına çıkıyordu ve sonunda kart bilgisi istiyordu. Bu örnekteki en öğretici ayrıntı tutarın kendisi. 9,99 euro, kimsenin uzun uzun düşünmeyeceği kadar küçük ve gerçek bir faturaya benzeyecek kadar sıradan. Mesaj, sızıntıdan iki yıl sonra, gerçek müşterilere, gerçek marka adıyla ve gerçek bir fatura tutarına benzeyen bir rakamla geldi. Alıcının o sızıntıyı hatırlaması için hiçbir sebep yoktu. Mesaj sizi ne kadar iyi tanıyorsa o kadar şüphelenin Bir veri sızıntısı sonrası gelen oltalama mesajında bildiğimiz uyarı işaretlerinin çoğu işe yaramıyor. Mesajda adınız doğru yazılı, marka gerçekten alışveriş yaptığınız marka, tutar makul. Gönderen adının ya da yazım hatalarının peşine düşmek, dolandırıcının zaten üstün olduğu bir alanda onunla yarışmak demek. Bu yüzden ölçütü tersine çevirmek gerekiyor: bir mesajın sizi tanıması, gerçek olduğunun değil, bilgilerinizin bir yerde dolaştığının işaretidir. Dolandırıcının kontrol edemediği tek nokta, mesajı nereden doğruladığınız. Mesajın içeriğini, gönderen adını, linkin görünen hâlini ve hatta adınızı o belirliyor. Siz ise faturayı mesajdaki linkten değil, markanın kendi uygulamasından ya da adres çubuğuna kendi yazdığınız adresten kontrol ettiğinizde, mesajın ne kadar inandırıcı olduğunun hiçbir önemi kalmıyor. Telefonla doğrulamak isterseniz de mesajdaki numarayı değil, kartınızın arkasındaki ya da markanın sitesindeki numarayı arayın. Hangi listelerde yer aldığınızı bilmek de bu kararı kolaylaştırıyor. KVKK, kendisine bildirilen ihlalleri şirket adı, etkilenen kişi sayısı ve sızan veri türüyle birlikte veri ihlali bildirimleri sayfasında yayımlıyor. Alışveriş yaptığınız bir marka orada görünüyorsa, önümüzdeki aylarda o marka adına gelen her iade, kargo ya da fatura mesajını doğrulanana kadar şüpheli saymak için iyi bir sebebiniz var demektir. SMS ya da e-postadaki linke çoktan tıkladıysanız, bir oltalama linkine tıkladıktan sonra yapılması gerekenleri ayrı bir yazıda adım adım anlatmıştık. Benzer bir korku kurgusunu sahte iCloud ödeme e-postalarında da görmüştük; fark şu ki orada mesaj kimseyi tanımıyordu, burada sizi tanıyor. Bir veri sızıntısının zararı, haberin yayımlandığı gün değil, listenin kullanıldığı gün ortaya çıkıyor. O güne gelindiğinde haber çoğu zaman çoktan unutulmuş oluyor. Hangi listede olabileceğinizi ise önceden görmek mümkün: KVKK’nın veri ihlali bildirimleri sayfasında alışveriş yaptığınız markaları aratmak birkaç dakikanızı alır. Bulduğunuz her isim, bir sonraki “ödenmemiş faturanız var” mesajında linke tıklamadan önce duraksamanız için yeterli sebep. Kaynak: (KAHA) Kapsül Haber Ajansı

Kaspersky, Zoom ve DocuSign’ı Taklit Eden Kapsamlı Oltalama Saldırısını Otaya Çıkardı Haber

Kaspersky, Zoom ve DocuSign’ı Taklit Eden Kapsamlı Oltalama Saldırısını Otaya Çıkardı

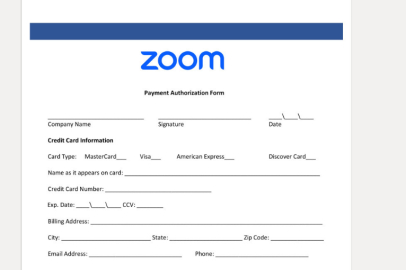
Son aylarda siber güvenlik uzmanları son derece gelişmiş dolandırıcılık ve oltalama (phishing) yöntemlerine sıkça tanık olsa da bu durum, geleneksel ve temel taktiklerin tamamen terk edildiği anlamına gelmiyor. Tatil sezonunun hemen ardından gelen ilk haftalarda Kaspersky ekibi, resmi Zoom ve DocuSign e-postalarını taklit eden aktif bir oltalama kampanyasını gün yüzüne çıkardı. Bu vaka, siber saldırganların bazen hâlâ denenmiş, güvenilir ve temel oltalama şablonlarına bel bağlayarak en azından birkaç kurbanı ağlarına düşürmeyi hedeflediklerini gösteriyor. Saldırının ilk dalgasında dolandırıcılar; Orta Doğu, Latin Amerika, Batı Avrupa, Rusya, Ermenistan ve Azerbaycan genelindeki kurumsal hesaplara DocuSign’dan gelmiş gibi görünen resmi iletiler gönderdi. E-postaların tamamı, kurumsal kimlik bilgilerini çalmak üzere kurgulanmış zararlı oltalama bağlantıları içeriyordu. Yaklaşık bir hafta sonra başlayan ve etkisini halen sürdüren ikinci dalgada ise saldırganlar bu kez resmi Zoom bildirimlerini taklit etti. E-postalarda, kullanıcı hesaplarının askıya alınmak üzere olduğu öne sürülerek panik yaratıldı. Kampanyada iki temel tuzak kullanıldı: Alıcıları kimlik avı sayfalarına yönlendiren sahte bağlantılar ile kişisel verileri ve kredi kartı bilgilerini toplamayı amaçlayan yerleşik formlar. Eylül 2026 itibarıyla, bu kampanya kapsamında tespit edilen oltalama e-postası sayısı bini aşmış durumda. Resmi Zoom bildirimlerini taklit eden oltalama e-postası örnekleri Kaspersky E-posta Tehditlerinden Koruma Grubu Müdürü Andrey Kovtun, konuya ilişkin değerlendirmesinde şunları söyledi: “Hızla gelişen teknoloji ve yapay zekanın yaygınlaşmasıyla birlikte, kullanıcılara çoğunlukla karmaşık ve sofistike dolandırıcılık yöntemlerini nasıl ayırt edeceklerini anlatıyoruz. Ancak eski ve ilkel yöntemler varlığını sürdürmeye devam ediyor. Üstelik bu sadelik kimi zaman oldukça işe yarayabiliyor; zira yoğun e-posta trafiği arasında çalışanlar en belirgin oltalama işaretlerini bile gözden kaçırabiliyor. Dolandırıcılar da resmi yazışmaları başarıyla taklit edebilmek adına kurumsal dünyada yaygın olarak kullanılan popüler markaları seçiyor. Yine de bu tür düşük teknolojili taktiklerin kurumsal güvenlik çözümleri tarafından kolaylıkla yakalanması gerekir; bir şirketin siber güvenliği yalnızca çalışanların dikkatine bırakılmamalıdır.” Kaspersky uzmanları, kurumsal ortamı güvence altında tutmak için şu adımları öneriyor: E-posta Güvenliğini Otomatikleştirin: Kurumsal e-postaları spam, zararlı yazılım ve her türlü oltalama girişimine karşı koruyan Kaspersky Security for Mail Server gibi özel bir güvenlik çözümü tercih edin. Bu tür gelişmiş çözümler, hem geleneksel hem de yapay zeka destekli yeni nesil oltalama girişimlerini tespit edebilen sezgisel analiz mekanizmaları sunar.Düzenli Farkındalık Eğitimleri Düzenleyin: Çalışanların siber güvenlik bilincini artırmak ve insan faktöründen kaynaklanan güvenlik risklerini en aza indirmek için periyodik eğitimler verin.Bütünleşik Koruma Katmanı Oluşturun: Uç nokta tehdit korumasını çalışan odaklı risk yönetimiyle birleştiren kapsamlı bir güvenlik modeli uygulayın. Özellikle KOBİ'ler için geliştirilen Kaspersky Small Office Security Premium; personelin oltalama tuzaklarına düşmesini engeller, zararlı bağlantıları engeller ve çalışanları eğiten yerleşik bir güvenlik farkındalık platformu sunar.Tehditleri Şeffaf Şekilde Paylaşın: Çalışanları potansiyel siber tehditler hakkında düzenli olarak bilgilendirin; şüpheli bir iletinin ayırt edici özelliklerini net biçimde gösterin ve oltalama e-postalarının resmi yazışma kılığına girebileceğini hatırlatın.Simülasyonlarla Test Edin: Çalışanların teyakkuz düzeyini ölçmek ve riskli kullanıcı gruplarını belirlemek amacıyla kontrollü oltalama simülasyonları gerçekleştirin.Çok Faktörlü Kimlik Doğrulamayı (MFA) Zorunlu Kılın: Başta yetkili ve kritik hesaplar olmak üzere tüm e-posta hesaplarında MFA kullanımını devreye alın; mümkün olan alanlarda donanım belirteçleri (token) veya mobil anlık bildirim gibi parolasız (passwordless) yöntemlere öncelik verin. Kaynak: (KAHA) Kapsül Haber Ajansı
Kaspersky, Dosyaları Şifrelemeden Kurumsal Cihazların Kontrolünü Ele Geçiren Yeni ‘Payload’ Fidye Yazılımını Ortaya Çıkardı Haber

Kaspersky, Dosyaları Şifrelemeden Kurumsal Cihazların Kontrolünü Ele Geçiren Yeni ‘Payload’ Fidye Yazılımını Ortaya Çıkardı

Kaspersky Global Acil Durum Müdahale Ekibi (GERT), Payload fidye yazılımı ailesinin yeni ve gelişmiş bir saldırı yöntemini analiz eden yeni bir rapor yayımladı. Orta Doğu’daki bir üretim şirketine yönelik olay müdahalesi sırasında tespit edilen saldırı, siber suçlarda yaşanan önemli bir değişime işaret ediyor. Saldırganlar, geleneksel bir fidye yazılımı şifreleyicisi kullanmadan şirketin ağı üzerinde tam kontrol sağladı; bilgisayarların kilitlenmesini, fidye notlarının görüntülenmesini ve masaüstü duvar kâğıtlarının değiştirilmesini sağladı. Bu olay, Kaspersky’nin bu yılın başlarında yayımladığı State of Ransomware 2026 (Fidye Yazılımlarının Durumu 2026) raporunda dikkat çekilen trendlerden birini ortaya koyuyor: Saldırganlar geleneksel dosya şifreleme yöntemlerinden giderek uzaklaşıyor. Bunun yerine “dosya şifrelemesine dayanmayan fidye saldırıları” yöntemlerine yönelerek, mağdurlardan ödeme almak için kriptografik anahtarlara güvenmek yerine operasyonların doğrudan kesintiye uğratılmasına ve çalınan hassas verilerin dark web’de yayımlanmasına odaklanıyor. İlk Sızma: Ön Kapıdan Sessizce İçeri Girdiler Saldırganlar ağa sızmak için karmaşık zararlı yazılımlar kullanmak yerine, doğrudan yönetici (admin) yetkilerini ele geçirerek ilk savunma hatlarını aştı. Muhtemelen oltalama (phishing) yoluyla yüksek ayrıcalıklı kullanıcı kimlik bilgilerini temin eden failler; standart uzak erişim ve VPN giriş noktaları üzerinden kurumsal ağa doğrudan giriş yaptı. Saldırganların güvenlik izleme sistemlerine rutin görevlerini yürüten yetkili BT personeli gibi görünmesi nedeniyle bu süreç hiçbir engele takılmadan ilerledi. Saldırının Gelişimi: Ağın Kendi Kuralları Silaha Dönüştürüldü Saldırganlar, saldırıyı ilerletmek için şirketin güvenilir yönetim araçlarını kullandı. Kurumsal ağın temel bileşenlerinden biri olan Active Directory’yi hedef alarak kötü amaçlı bir Grup İlkesi Nesnesi (Group Policy Object – GPO) kuralı oluşturdular. GPO’lar, ağ yöneticilerinin binlerce çalışan bilgisayarındaki ayarları anında yapılandırmasını sağlayan araçlardır. Grup İlkesi, meşru ve yüksek ayrıcalıklı bir yönetim mekanizması olduğundan, ele geçirilmiş ayrıcalıklı hesaplar üzerinden gerçekleştirilen kötü amaçlı değişiklikler meşru BT faaliyetleriyle benzer görünebilir. Saldırganlar tüm saldırıyı “PAYLOAD” adını verdikleri kötü amaçlı bir GPO kuralının içine yerleştirerek sessizce ilerledi. Kural, sistemlerin güncellenen politikaları işlemesiyle birlikte yerel yönetici hesaplarını devre dışı bıraktı, fidye notlarını dağıttı ve tüm bilgisayarların masaüstü duvar kâğıdı ile kilit ekranını ele geçirerek fidye mesajını gösterdi. Verilerin dark web’e sızdırılması Saldırganlar, çalışmalarını şirketin değerli verilerini ele geçirmeye odakladı. Veri hırsızlığı tamamlandıktan ve yönetici hesaplarına yönelik erişim kısıtlamaları devreye alındıktan sonra, ele geçirilen veriler şantaj girişiminin son aşaması olarak dark web’de yayımlandı. Kaspersky Global Acil Durum Müdahale Ekibi güvenlik uzmanı Elsayed Elrefaei, saldırıyla ilgili şu değerlendirmede bulundu: “PAYLOAD’ın arkasındaki yöntemler, siber suçluların kullandığı taktiklerde yeni bir gelişmeye işaret ediyor. Saldırganlar merkezi ağ kurallarının kontrolünü ele geçirdiğinde, kötü amaçlı Grup İlkesi aktif olduğu sürece yalnızca geleneksel uç nokta kötü amaçlı yazılım taraması yeterli olmayabilir. Kuruluşlar, kötü amaçlı politikaları kaynağında engellemeye, yönetici kimlik bilgilerini sıkı şekilde korumaya ve savunma yaklaşımını yalnızca kötü amaçlı yazılım taramasına değil, davranışların izlenmesine dayandırmaya öncelik vermeli.” Kaspersky, benzer tehditlere karşı korunmak için aşağıdaki güvenlik önlemlerini öneriyor: Ağ yöneticileri, tüm GPO oluşturma ve değişikliklerini yakından izlemeli. Kurumsal ağın köküne yeni bir kural bağlandığı anda tetiklenecek güvenlik uyarıları yapılandırılmalı.Ağın yönetim sistemlerine ve VPN giriş noktalarına erişimde yüksek güvenlikli, kimlik avına dayanıklı çok faktörlü kimlik doğrulama kullanılmalı. Örneğin fiziksel güvenlik anahtarları tercih edilebilir.Yönetici yetkileri için katı sınırlar uygulanmalı. Genel BT yöneticilerinin tüm iş istasyonlarına ve sunuculara aynı anda erişim sağlayan “ana anahtarlara” sahip olmasına izin verilmemeli. Son derece yüksek ayrıcalıklara sahip “Domain Admin” hesapları yalnızca özel ve izole sistemlerle sınırlandırılmalı. Kaynak: (KAHA) Kapsül Haber Ajansı
Türkiye’de Seyahat İçin Yapay Zeka Kullananların %82'si Veri Güvenliğinden Endişeli Haber

Türkiye’de Seyahat İçin Yapay Zeka Kullananların %82'si Veri Güvenliğinden Endişeli

Kaspersky tarafından gerçekleştirilen araştırma* aktif yapay zeka kullanıcılarını seyahat planlaması gibi önemli bir süreci sohbet robotlarına ve yapay zeka destekli araçlara emanet etmeye iten motivasyonları ve bu hizmetlerin güvenliğini nasıl değerlendirdiklerini ortaya koyuyor. Araştırmaya göre, Türkiye’deki kullanıcıların seyahat planlamasında yapay zekâya yönelmesindeki en önemli neden, zamandan tasarruf etmek ve hazırlık sürecini kolaylaştırmak; nitekim katılımcıların %70'i bu avantajları öne çıkarıyor. Bunun yanı sıra, katılımcıların %66'sı tercih ettikleri destinasyondaki başlıca turistik noktalar hakkında bilgi edinmek amacıyla yapay zekâdan yararlanırken, %67'si kişisel tercihlerine uygun özelleştirilmiş öneriler almayı hedefliyor. Ayrıca Türkiye'deki katılımcıların %73'ü en avantajlı fırsatları bulmak amacıyla yapay zekâyı kullanırken, %64'ü ise başka yollarla ulaşılması zor bilgileri keşfetme konusunda bu araçlara güveniyor. Günümüzde yapay zeka yardımıyla, bir gezginin tüm taleplerine ve bütçesine uygun kişiselleştirilmiş bir seyahat rotası sadece birkaç tıklamayla oluşturulabiliyor. Ancak sohbet robotları tarafından sağlanan bilgilerin her zaman doğrulanması gerekiyor. Geçmişte, yapay zekaya fazla güvenip kendi araştırmasını yapmadığı için seyahatlerinde sorun yaşayan turistlerin siber basına yansıyan pek çok örneği bulunuyor. Üstelik sadece bilgilerin değil, yapay zekanın paylaştığı bağlantıların (linklerin) da kontrol edilmesi şart; zira bu bağlantılar arasında kötü amaçlı veya oltalama (phishing) içerikli linkler yer alabiliyor. Yapay zeka sohbet robotundan gelen bir bağlantıya tıklamadan önce, bu bağlantının oltalama korumasına sahip Kaspersky Premium gibi güvenilir bir siber güvenlik çözümüyle taranması öneriliyor. Yapay zekâ kullanımında veri güvenliği öne çıkıyor Yapay zekâ, seyahat planlamasında rota oluşturma ve bilgi aramanın yanı sıra, birçok durumda otel ve ulaşım rezervasyonlarının yapılmasında da kullanılıyor. Bu da kaçınılmaz olarak kişisel verilerin paylaşılmasını gerektiriyor. Ancak Kaspersky'nin araştırması, tüm kullanıcıların kişisel bilgilerini yapay zekâ sistemlerine emanet etmeye hazır olmadığını gösteriyor. Katılımcıların yaklaşık yarısı (%43), yapay zekâ kullanımının güvenlik riskleri barındırdığını düşünüyor ve bu nedenle hassas verilerini bu sistemlerle paylaşmamaya özen gösteriyor. Yapay zekâ konusunda ciddi güvenlik kaygısı taşımamakla birlikte dikkatli davranmayı tercih eden %39'luk kesim de eklendiğinde, seyahat planlamasında yapay zekâ kullananların %82'sinin bu araçları kullanırken veri güvenliğini dikkate aldığı görülüyor. Buna karşılık, katılımcıların yalnızca %18'i yapay zekâ ile her türlü verinin güvenle paylaşılabileceğine inanıyor. Kaspersky Yapay Zeka Teknolojileri Araştırma Merkezi Grup Müdürü Vladislav Tushkanov, konuya ilişkin şu değerlendirmelerde bulunuyor: "Araştırma, yapay zeka kullanarak seyahat planı yapanlar arasında kayda değer düzeyde bir temkinlilik olduğunu gösteriyor ki bu çok umut verici bir işaret. Özellikle kişisel veri paylaşımının söz konusu olduğu her türlü çevrimiçi etkileşimde rasyonel bir yaklaşım sergilemek kritik önem taşır. Günün sonunda, yapay zekayla yaptığınız 'özel' sohbetler siber tehditlere maruz kalabilir veya bir sohbet robotunun bulduğu cazip bir teklif aslında bir dolandırıcılıktan ibaret olabilir. Bu durum, söz konusu dijital araçları tamamen hayatınızdan çıkarmanız gerektiği anlamına gelmiyor. Bunun yerine siber farkındalığı elden bırakmamalı, kişisel bilgileri aşırı paylaşmaktan kaçınmalı ve yapay zekaya hangi görevleri devredeceğinizi dikkatlice seçmelisiniz. Bu sayede yapay zeka destekli hizmetler, birçok zorluğun güvenli ve etkili bir şekilde üstesinden gelmenize yardımcı olan güvenilir asistanlara dönüşebilir." Kaspersky, yapay zekâ ile etkileşim kurarken güvende kalabilmek için şu önerilerde bulunuyor: Kimlik bilgileri, adres, parola ve benzeri hassas kişisel verilerinizi yapay zekâ asistanlarıyla paylaşmaktan kaçının. Bu tür bilgileri yüklediğiniz platformları dikkatle seçin.E-posta gönderme, satın alma işlemleri ve rezervasyon gibi önemli kararları ve işlemleri kendiniz gerçekleştirin. Yapay zekâ asistanlarını daha çok rutin görevlerde kullanın.Yapay zekânın paylaştığı bağlantıları ve e-postaları mutlaka doğrulayın. URL'leri kontrol eden, şüpheli kaynakları engelleyen ve çevrim içi ödemelerinizi koruyan etkili bir güvenlik çözümü kullanın.Seyahat planlamasında temel yardımcınız olarak yapay zekâyı kullanmayı tercih ediyorsanız, yurt dışındayken kesintisiz internet bağlantısına sahip olduğunuzdan emin olun. Sürekli mobil veri erişimi için bir eSIM kullanmayı değerlendirin.Gizli veya hassas bilgiler içeren ana hesaplarınızı sohbet botlarına ya da diğer yapay zekâ destekli hizmetlere bağlamayın. Kaynak: (KAHA) Kapsül Haber Ajansı

Yapay Zeka Destekli CEO Dolandırıcılığı Şirketleri Beklenmedik Krizlere Sürüklüyor Haber

Yapay Zeka Destekli CEO Dolandırıcılığı Şirketleri Beklenmedik Krizlere Sürüklüyor

İş dünyasında yapay zeka teknolojilerinin gelişmesiyle birlikte oltalama saldırıları boyut değiştirerek çok daha inandırıcı ve tehlikeli bir yapıya bürünüyor. Geleneksel yazılı e-postaların ötesine geçen siber saldırganlar, artık şirket CEO'larının veya üst düzey yöneticilerin seslerini saniyeler içinde kopyalayarak acil para transferi talep eden sahte sesli mesajlar veya video aramaları düzenliyor. Çalışanların üzerindeki otorite baskısını ve aciliyet duygusunu kullanan bu taktikler, milyonlarca liralık kayıplara yol açabiliyor. Çalışanların inisiyatifine bırakılan güvenlik süreçleri bu sofistike saldırılar karşısında yetersiz kalırken, Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu şirketlerin karşı karşıya kaldığı bu görünmez tehlikeye dikkat çekerek atılması gereken 4 adımı paylaşıyor. "Yapay Zeka Destekli Taklitler Kurumsal Güvenliği Kökünden Sarsıyor" Ses ve görüntü kopyalama teknolojilerinin siber suçluların elinde kusursuz bir silaha dönüştüğünü belirten Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, "Çalışanlar, karşılarında bizzat şirket yöneticisinin sesini duyduklarında veya görüntüsünü gördüklerinde siber güvenlik protokollerini kolayca göz ardı edebiliyor. Otorite figürlerinin bu derece inandırıcı bir şekilde taklit edilmesi, finans departmanlarını savunmasız bırakarak saniyeler içinde geri dönüşü olmayan fon kayıplarına neden oluyor. Kurumların bu yeni nesil tehditlerle başa çıkabilmesi, salt teknolojik önlemlerle sınırlı kalmayıp aynı zamanda çalışan farkındalığını en üst seviyeye çıkaran kapsamlı güvenlik kültürünün inşa edilmesine bağlıdır." dedi. Alev Akkoyunlu, şirketlerin deepfake destekli patron dolandırıcılıklarına karşı alması gereken 4 önlemi paylaşıyor: 1. Finansal işlemler için katı ve çoklu onay protokolleri geliştirin. Büyük miktarlı para transferleri veya hassas veri paylaşımları için asla tek bir iletişime güvenmeyin. E-posta, sesli arama veya video konferans yoluyla gelen acil ödeme taleplerini gerçekleştirmeden önce, işlemi farklı ve bağımsız iletişim kanalları üzerinden şirket içi onay mekanizmalarıyla mutlaka doğrulayın. 2. Şirket içi "güvenlik kelimeleri" veya gizli şifreler belirleyin. Yöneticiler ve kritik departman çalışanları arasında, acil durumlarda kimlik doğrulaması yapmak üzere önceden belirlenmiş ortak parolalar kullanın. Beklenmedik bir transfer talebi geldiğinde bu şifrelerin sorulması, karşınızdaki kişinin yapay zeka destekli bir kopyadan ibaret olup olmadığını anlamanın en pratik yollarından biridir. 3. Çalışanlarınızı yeni nesil yapay zeka tehditlerine karşı eğitin. Kurumsal siber güvenlik eğitimlerini, geleneksel oltalama (phishing) taktiklerinin ötesine taşıyın. Başta finans ve insan kaynakları olmak üzere tüm ekiplerinize deepfake teknolojisinin nasıl çalıştığını, sesli taklit saldırılarının belirtilerini ve şüpheli durumlar karşısında izlemeleri gereken adımları uygulamalı olarak gösterin. 4. Ağınızı ve cihazlarınızı kapsamlı bir çözümle koruma altına alın. Dolandırıcıların e-posta hesaplarınıza sızmasını veya deepfake araçlarını devreye sokmadan önce sisteminize zararlı yazılım yerleştirmesini engellemek için cihazlarınızı Bitdefender Total Security gibi kapsamlı çözümlerle koruyarak kurumunuzda tam güvenlik sağlayın. Kaynak: (KAHA) Kapsül Haber Ajansı
İkinci Baharını Arayan Yaşlılar Romantizm Dolandırıcılığı ile Birikimlerini Kaybediyor Haber

İkinci Baharını Arayan Yaşlılar Romantizm Dolandırıcılığı ile Birikimlerini Kaybediyor

Siber güvenlik dünyasında genellikle şirketlerin veya gençlerin hedef alındığı düşünülse de son dönemde en savunmasız grup internetle geç tanışan yaşlılar. Yalnızlık hissiyle başa çıkmak için sosyal medyaya yönelen ileri yaştaki bireyler, sahte profillerle (Catfishing) kendilerine yaklaşan dolandırıcıların ağına düşebiliyor. Dolandırıcılar, sabırla ilmek ilmek işledikleri bu süreçte, kurbanlarını gerçekten sevildiklerine inandırıyor. Güven tam olarak sağlandığında ise "Acil ameliyat parası", "Yanıma gelmek için uçak bileti" veya "Gümrüğe takılan hediye" gibi bahanelerle para talepleri başlıyor. Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, bu durumun sadece bir para kaybı değil, yaşlı bireylerin hayallerinin ve güven duygularının çalınması anlamına geldiğini vurguluyor. “Kalplerini Çalarak Ceplerini Boşaltıyorlar” Yaşlı bireylerin bu durumu ailelerine anlatmaktan utandıkları için dolandırıcılığın genellikle çok geç fark edildiğini belirten Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, “Dolandırıcılar, kurbanlarını ailelerinden ve arkadaşlarından uzaklaştırarak izole ediyor. 'Çocukların bizi anlamaz, ilişkimizi kıskanıyorlar' gibi telkinlerle yaşlı bireyi manipüle ediyorlar. Bir gün babanız veya anneniz, hiç yüz yüze görüşmediği ama 'hayatımın aşkı' dediği birine, tüm emekli ikramiyesini göndermeye kalkabilir. Bu noktada ailelerin suçlayıcı değil, anlayışlı ve koruyucu bir tavır sergilemesi hayati önem taşıyor. Çünkü kurbanlar o sırada bir dolandırıcıyla değil, aşık oldukları kişiyle konuştuklarını sanıyorlar” dedi. Romantizm Dolandırıcılığından Korumak İçin Dikkat Etmeniz Gereken 4 İşaret Alev Akkoyunlu, ebeveynlerinizin bir romantizm tuzağına düştüğünü gösterebilecek kırmızı çizgileri ve alınması gereken önlemleri şöyle sıralıyor: 1. Yüz Yüze Görüşmekten Sürekli Kaçınıyorsa: Eğer ebeveyninizin "sevgilisi" ile aylardır yazışıyor ama iş görüntülü konuşmaya veya buluşmaya gelince sürekli bir bahane (kameram bozuk, yurt dışındayım, işteyim vb.) üretiyorsa, bu en büyük alarm zilidir. O kişi ile gerçek hayatta görüşmek için ısrarcı olun. Görüşme teklifi reddediliyorsa iletişimi kesmelerini sağlayın. Ayrıca profil fotoğrafını "Google Görseller"de aratarak sahte olup olmadığını teyit edin. 2. Konu Aniden Paraya Geldiyse: Romantik bir ilişkinin ortasında aniden ortaya çıkan "Acil paraya ihtiyacım var", "Kripto yatırımı yapalım" veya "Borç ver" talepleri kesinlikle normal değildir. "İnternetten tanışılan birine, sebep ne olursa olsun asla para gönderilmez." Bu prensibi ailenize kesin bir dille, gerekirse örnek olaylar göstererek anlatın. 3. Gizlilik ve Savunma Mekanizması Arttıysa: Ebeveyniniz telefonunu veya bilgisayar ekranını sizden saklıyorsa, yeni ilişkisi hakkında soru sorduğunuzda aşırı tepki verip savunmaya geçiyorsa, manipüle ediliyor olabilir. Yargılayıcı değil destekleyici olun. Onlara kızmak yerine, benzer dolandırıcılık haberlerini paylaşarak "Bak, böyle şeyler olabiliyormuş, dikkatli olalım" yaklaşımıyla farkındalık yaratın. 4. Aile Boyu Dijital Koruma Sağlayın: Yaşlı bireyler, karmaşık siber tehditleri her zaman fark edemeyebilir. Bu noktada Bitdefender Family Plan gibi aile odaklı bütünleşik çözümler devreye girmeli. Bu tür güvenlik yazılımları, sahte mesajları ve oltalama (phishing) girişimlerini önceden tespit ederek ebeveynlerinizi koruma altına alır. Ayrıca şüpheli durumlarda uzakta yaşayan aile üyelerine de bildirim göndererek, olası bir dolandırıcılık girişimini maddi ve manevi bir yıkıma dönüşmeden durdurmanıza yardımcı olur.

Sahte Tedarikçi E-postları KOBİ’leri Hedef Alıyor Haber

Sahte Tedarikçi E-postları KOBİ’leri Hedef Alıyor

Bitdefender’ın son raporu, işletmelerin en büyük korkusunun fidye yazılımları değil, güvenilir tedarikçi kılığına giren fatura dolandırıcıları olması gerektiğini ortaya koyuyor. Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, şirket kasalarını boşaltan bu sinsi yönteme karşı işletmeleri uyararak ödeme süreçlerinde mutlaka "çift doğrulama" mekanizmasının işletilmesi gerektiğini vurguluyor. Küçük ve orta ölçekli işletmeler (KOBİ), sınırlı güvenlik bütçeleri nedeniyle saldırganların radarında olsa da asıl tehdit her zaman zararlı bir yazılımla gelmiyor Bazen sadece iyi yazılmış bir e-posta felakete yol açabiliyor. Siber saldırganlar, hedef aldıkları şirketin sistemlerine sızdıktan sonra aylarca sessiz kalarak tedarikçilerle olan yazışmaları, fatura tarihlerini ve ödeme alışkanlıklarını adım adım izliyor. Tam ödeme zamanı geldiğinde ise devreye girerek, "Muhasebe departmanımız değişti", "Mevcut hesabımız denetimde" veya "Acil nakit akışı düzenlemesi" gibi son derece makul ve profesyonel bahanelerle yeni bir IBAN paylaşıyorlar. Şüphe uyandırmayan bu değişiklik talebi, genellikle şirketin güvendiği bir ismin e-posta adresinden veya tek bir harf farkıyla oluşturulmuş kopyasından geldiği için muhasebe çalışanları tarafından sorgulanmadan işleme alınıyor. Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, bu yöntemin teknik bir sızıntıdan çok psikolojik bir manipülasyon içerdiğini, bu yüzden geleneksel güvenlik duvarlarını kolayca aşabildiğini vurguluyor. “Bu E-postayı Aldığınızda Klavyeyi Bırakın ve Telefonu Açın” Bu dolandırıcılık türünün tamamen sosyal mühendisliğe dayandığını belirten Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, “Bir sabah yıllardır çalıştığınız toptancınızdan veya iş ortağınızdan bir e-posta alırsınız. Logo aynıdır, imza aynıdır, hitap şekli tanıdıktır. Sadece, 'Ödemeyi lütfen ekteki yeni hesabımıza yapın' yazar. İşte o an, işletmeniz büyük bir risk altındadır. Saldırganlar ya tedarikçinizin mailini hacklemiştir ya da gözle fark edilemeyecek kadar benzer sahte bir alan adı (örn: laykonbilisim yerine laykonbiilisim) almıştır. Bu tuzağa düşen işletmeler, parayı kendi elleriyle dolandırıcılara gönderir ve durumu fark ettiklerinde iş işten geçmiş olur” dedi. Şirketinizi Fatura Dolandırıcılığından Korumak Dikkat Etmeniz Gereken 5 Nokta Alev Akkoyunlu, işletmelerin binlerce liralık zarara uğramaması ve ticari ilişkilerinin zedelenmemesi için alması gereken önlemleri şöyle sıralıyor: 1. Farklı Kanaldan Teyit Edin. Eğer bir tedarikçinizden ödeme bilgilerinin değiştiğine dair bir e-posta alırsanız, asla sadece e-posta ile yanıt verip onay istemeyin. Mutlaka karşı tarafı telefonla arayın ve güvendiğiniz bir yetkiliye durumu sözlü olarak doğrulatın. 2. E-posta Adreslerini Harf Harf Kontrol Edin. Gelen iletinin "Gönderen" kısmını dikkatlice inceleyin. Kurumsal alan adlarında yapılan küçük harf oyunları (örneğin 'm' yerine 'rn' yazılması veya '.com' yerine '.co' kullanılması) en sık kullanılan yöntemdir. 3. "Acil" Baskısına Aldanmayın. Dolandırıcılar, düşünmenize fırsat vermemek için "Ödeme bugün yapılmazsa sevkiyat duracak" gibi aciliyet ifadeleri kullanır. Finansal işlemlerde aciliyet talebi, genellikle bir dolandırıcılık belirtisidir. Sakin olun ve prosedürlerinizi uygulayın. 4. Çalışanlarınızı Eğitin. Muhasebe ve finans departmanındaki çalışanlarınızı bu tür sosyal mühendislik yöntemlerine karşı bilinçlendirin. "Banka değişikliği" taleplerinin, standart bir onay sürecinden geçmeden işleme alınmayacağı bir şirket politikası oluşturun. 5. E-posta Güvenliğini Sıkılaştırın. Şirket e-postalarınızda mutlaka İki Faktörlü Kimlik Doğrulama (2FA) kullanın. Ayrıca, oltalama (phishing) girişimlerini ve sahte e-postaları gelen kutusuna düşmeden engelleyen, Bitdefender GravityZone gibi kurumsal güvenlik çözümlerinden faydalanın.

Türkiye’de Kullanıcıların %78’i Tatil Aktivitelerine Yapay Zekâyı Dahil Etmeyi Planlıyor Haber

Türkiye’de Kullanıcıların %78’i Tatil Aktivitelerine Yapay Zekâyı Dahil Etmeyi Planlıyor

Yapay zekâ artık yalnızca alışveriş ya da planlama süreçlerinde kullanılan güvenilir bir yardımcı olmaktan çıkıp, duygusal destek sunabilen çok yönlü bir dijital yol arkadaşına dönüşmüş durumda. Bu eğilim özellikle Z ve Y kuşağı arasında daha belirgin şekilde öne çıkıyor. Ancak Kaspersky uzmanları, yapay zekâya duyulan aşırı güvenin veri güvenliği açısından riskler barındırabileceği konusunda uyarıyor. Yılbaşı tatili öncesinde Kaspersky, Türkiye’deki kullanıcıların tatil hazırlıklarını kolaylaştırmak ve boş zamanlarını daha verimli değerlendirmek için yapay zekâ destekli araçlardan nasıl yararlandıklarını ve buna eşlik eden potansiyel siber tehditleri ortaya koymak amacıyla bir araştırma gerçekleştirdi. Araştırma sonuçlarına göre, 2025/2026 tatil döneminde yapay zekâ kullanımı oldukça yaygın. Katılımcıların %78’i tatil aktivitelerinde yapay zekâyı kullanmayı planladığını belirtiyor. Yapay zekâya en yüksek ilgiyi ise genç kullanıcılar gösteriyor; 18–34 yaş aralığındaki katılımcıların %86’sı tatil döneminde yapay zekâdan yararlanmayı düşünüyor. Araştırmaya göre, yapay zekâ kullanıcılarının yarıdan fazlası tatil döneminde tarif aramak (%47) ya da restoran ve konaklama seçeneklerini incelemek (%60) için bu araçlara başvurmayı planlıyor. Bu bulgu, yapay zekânın araştırma süreçlerini basitleştirme ve zaman tasarrufu sağlama konusundaki rolünü bir kez daha ortaya koyuyor. Öte yandan yapay zekâ, bir fikir üretim aracı olarak da kullanıcılar tarafından yoğun ilgi görüyor. Katılımcıların %47’si hediye fikirleri, kutlama önerileri veya yılbaşı dekorasyonu konusunda ilham almak için yapay zekâdan destek almayı planlıyor. Kullanıcıların %48’i boş zamanlarını nasıl değerlendireceklerine dair fikir üretiminde de yapay zekâya güveniyor. Tatil döneminde katılımcıların %52’si ise alışveriş listeleri oluşturma, en iyi fırsatları bulma veya kullanıcı yorumlarını analiz etme gibi konularda yapay zekâyı bir alışveriş asistanı olarak görüyor. Modern yapay zekâ araçları, tatil alışverişi yapan kullanıcıların yalnızca birkaç tıklamayla kişisel tercihlerine ve bütçelerine en uygun teklifleri bulmasını mümkün kılıyor. Ancak sohbet botları tarafından sunulan bilgilerin güvenilirliği önemli bir endişe kaynağı olmaya devam ediyor. Uzmanlar, yapay zekâ tarafından paylaşılan bağlantıların tıklanmadan önce mutlaka kontrol edilmesini öneriyor; zira bu bağlantılar kötü amaçlı ya da oltalama (phishing) içerikler barındırabilir. Bu riski azaltmak için, yapay zekâ tabanlı oltalama tespit teknolojileriyle güçlendirilmiş bir güvenlik çözümünün kullanılması tavsiye ediliyor. Yapay zekâ, farklı ihtiyaçlara yanıt verme ve yeni fikirler üretme kapasitesinin ötesinde, yeni bir rol daha üstlenmiş durumda: duygusal destek sunan sanal bir yol arkadaşı olmak. Tatil döneminde yapay zekâ kullanan katılımcıların %29’u, kendilerini mutsuz hissettiklerinde yapay zekâ ile sohbet etmeyi tercih ettiklerini ifade ediyor. Z ve Y kuşağı, yapay zekâ destekli bu tür etkileşimlere en fazla ilgi gösteren yaş grupları olarak öne çıkıyor. Kaspersky Yapay Zekâ Teknoloji Araştırma Merkezi Grup Yöneticisi Vladislav Tushkanov konuyla ilgili şunları söylüyor: “Büyük dil modelleri hızla geliştikçe, kullanıcılarla daha anlamlı diyaloglar kurma potansiyelleri de artıyor. Ancak bu sistemlerin, büyük ölçüde internetten toplanan verilerle eğitildiğini ve bu nedenle hataları ve önyargıları yeniden üretebildiğini unutmamak gerekiyor. Yapay zekâdan gelen önerilere temkinli yaklaşmak ve aşırı kişisel bilgi paylaşımından kaçınmak son derece önemli.” Yapay zekâ servisleriyle kurulan iletişim kişisel ve özel gibi görünse de bu araçların büyük çoğunluğunun ticari şirketler tarafından işletildiğini ve kendilerine ait veri toplama ve işleme politikalarına sahip olduğunu hatırlamak gerekiyor. Veri gizliliğini güçlendirmek için dikkat edilmesi önerilen bazı temel güvenlik adımları şunlardır: Bir yapay zekâ aracıyla sohbet etmeye başlamadan önce gizlilik politikasını mutlaka inceleyin. Sohbetlerinizin model eğitimi veya pazarlama amacıyla kullanılmasını devre dışı bırakma seçeneği olup olmadığını kontrol ederek toplanan veri miktarını sınırlayın.Yapay zekâ sohbet botlarıyla derinlemesine kişisel, kimlik belirleyici veya finansal bilgiler paylaşmaktan kaçının. Mesajlarınızı, herkese açık bir sosyal medya paylaşımı yapıyormuş gibi düşünün; mutlak gizlilik varsayımıyla hareket etmeyin.Güçlü gizlilik ve güvenlik geçmişine sahip, güvenilir şirketlerin sunduğu yapay zekâ servislerini tercih edin. Veri toplamak amacıyla tasarlanmış anonim veya bilinmeyen botlardan uzak durun. Kötü amaçlı veya sahte yapay zekâ botları, dolandırıcılık, kimlik avı veya şantaj amacıyla kişisel bilgileri ele geçirmeye çalışabilir. Verilerinizi korumak için, güvenilir olmayan bağlantılara tıklamayı engelleyen Kaspersky Premium gibi bir güvenlik çözümü kullanın. *Araştırma, Kaspersky’nin pazar araştırma merkezi tarafından Kasım 2025’te gerçekleştirildi. Arjantin, Şili, Çin, Almanya, Hindistan, Endonezya, İtalya, Malezya, Meksika, Suudi Arabistan, Güney Afrika, İspanya, Türkiye, Birleşik Krallık ve Birleşik Arap Emirlikleri’nden toplam 3.000 kişi çalışmaya katıldı.

Aşırı Paylaşım Yapmak Saldırıya Davetiye Çıkarabilir! Haber

Aşırı Paylaşım Yapmak Saldırıya Davetiye Çıkarabilir!

Siber güvenlik çözümlerinde dünya lideri ESET şirket bilgileri içeren paylaşımlara dikkat çekerek dikkat edilmesi gerekenleri sıraladı. Profesyoneller işleri, şirketleri ve rollerini paylaşırken benzer düşünen profesyonellerin yanı sıra potansiyel müşteriler ve ortaklara da ulaşmayı hedeflerler. Bu bilgiler kamuya açık hâle geldiğinde genellikle hedef odaklı kimlik avı (spearphishing) veya iş e-postası dolandırıcılığı (BEC) tarzı saldırılar düzenlemek için kullanılır. Bilgi ne kadar fazla olursa kuruluşunuza ciddi zarar verebilecek kötü niyetli faaliyetler için o kadar fazla fırsat doğar. Şirket bilgileri nerede paylaşılıyor? Genellikle bu tür bilgilerin paylaşıldığı Linkedin, tahmin edilebileceği gibi belki de en bariz örnektir. LinkedIn, dünyadaki en büyük açık kurumsal bilgi veri tabanı olarak tanımlanabilir. İşe alım uzmanlarının iş ilanlarını paylaştıkları yer de burasıdır ve bu ilanlarda, daha sonra spearphishing saldırılarında kullanılabilecek teknik ayrıntılar aşırı derecede paylaşılabilir. GitHub, siber güvenlik bağlamında, dikkatsiz geliştiricilerin sabit kodlanmış sırları, IP ve müşteri bilgilerini paylaştıkları bir yer olarak daha iyi bilinir. Ayrıca Instagram ve X gibi klasik tüketici odaklı sosyal platformlarda da çalışanlar onferanslara ve diğer etkinliklere ilişkin seyahat planlarının ayrıntılarını paylaşabilirler. Bu bilgiler kendilerine ve kuruluşlarına karşı silah olarak kullanılabilir. Şirket bilgileri silah olarak kullanılır mı? Tipik bir sosyal mühendislik saldırısının ilk aşaması istihbarat toplamaktır. Bir sonraki aşama ise alıcıyı cihazına farkında olmadan kötü amaçlı yazılım yüklemeye ikna etmek için tasarlanmış bir spearphishing saldırısında bu istihbaratı silah olarak kullanmaktır. Ya da potansiyel olarak, ilk erişim için kurumsal kimlik bilgilerini paylaşmaya ikna etmektir. Bu, e-posta, kısa mesaj veya telefon görüşmesi yoluyla gerçekleştirilebilir. Ayrıca bu bilgileri kullanarak e-posta, telefon veya video görüşmesinde C düzeyinde bir yönetici veya tedarikçi kimliğine bürünerek acil bir havale talebinde de bulunabilirler. Aşırı paylaşımın risklerine karşı en güçlü silah eğitim Yöneticilerden tüm çalışanlara kadar herkesin sosyal medyada aşırı paylaşım yapmamanın önemini anlamasını sağlamak için güvenlik farkındalık programlarını güncelleyin. Çalışanları, kullanıcıyı tanıdıkları hâlde istenmeyen DM'ler yoluyla paylaşım yapmamaları konusunda uyarın; phishing, BEC ve deepfake girişimlerini tespit edebilmelerini sağlayın. Bunu, sosyal medya kullanımıyla ilgili katı bir politika ile destekleyin, paylaşılabilecek ve paylaşılamayacak şeyler konusunda kırmızı çizgiler belirleyin ve kişisel ve profesyonel veya resmî hesaplar arasında net sınırlar uygulayın. Kurumsal web siteleri ve hesaplar da silah olarak kullanılabilecek bilgileri kaldırmak için gözden geçirilip güncellenmesi gerekebilir. Profesyonel hesapların ele geçirilerek iş arkadaşlarını hedef alması ihtimaline karşı, çok faktörlü kimlik doğrulama (MFA) ve güçlü parolalar (parola yöneticisinde saklanan) tüm sosyal medya hesaplarında zorunlu hâle getirilmelidir.

logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.