Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Saldırganlar

Kapsül Haber Ajansı - Saldırganlar haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Saldırganlar haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Siber Saldırılarda Yapay Zeka Etkisi Dikkat Çekiyor  Haber

Siber Saldırılarda Yapay Zeka Etkisi Dikkat Çekiyor 

Rapora göre 2026’nın ilk yarısı, saldırganların operasyonlarının verimliliğini ve ölçeklenebilirliğini nasıl geliştirmeye devam ettiklerini gösteriyor. Yapay zekâ (AI), bu gelişmede giderek daha önemli bir rol oynuyor. ESET, yapay zekâ ajanları tarafından kullanılan küçük işlevsel bileşenler olan yaklaşık 900 bin yapay zekâ becerisini analiz etti. On binlerce şüpheli ile binlerce açıkça kötü amaçlı örneği tespit etti. Yapay zekâ, kötü amaçlı yazılımların içinde de görülmeye başlıyor: ESET araştırmacıları, yürütme akışında üretken yapay zekâ kullanan bilinen ilk Android kötü amaçlı yazılımı olan PromptSpy’ı tespit etti. ESET Tehdit Önleme Laboratuvarları Direktörü Jiří Kropáč “Saldırganlar, tamamen yeni yöntem ve araçlara güvenmek yerine, yerleşik teknikleri yeni platformlara, teknolojilere ve kullanıcı davranışlarına hızla uyarlamaktadır. Bu yeni ekosistemdeki yapay zekâ becerilerinin sayısı şu anda hızla artıyor ve bu da saldırı yüzeyini daha da genişletiyor. Öte yandan, PromptSpy gelecekteki tehditlerde esnekliğin artma potansiyelini gösteriyor – ancak LLM’lerde kötüye kullanıma karşı dâhil edilen koruma önlemleri, bu teknolojinin benimsenmesini muhtemelen yavaşlatıyor” açıklamasını yaptı. Yapay zekâ becerileri, bir AI ajanına hangi hizmetleri veya araçları kullanacağı ve hangi verilere erişeceği dâhil olmak üzere belirli bir görevi nasıl yerine getireceğini söyleyen küçük eklentiler veya talimat setleridir. Yayımlanan rapor, Mimikatz veya Impacket gibi üçüncü taraf hackleme araçlarını kullanan kötü amaçlı yapay zekâ becerileri ile kalıcılık mekanizması (JSON dosyası) oluşturmak üzere tasarlanmış şüpheli, kendini değiştiren beceriler ve kendini değiştirmeye yarayan bir araç (Python kodu) hakkındaki ayrıntıları ele alıyor. Bu durum, ajanın öngörülemez davranışlarına veya bir saldırgan tarafından kötüye kullanılmasına yol açabilir. Son olarak, güvenlik tarayıcıları olarak pazarlanan, sahte bir güvenlik hissi yaratan ancak yalnızca temel tarama tekniklerini uygulayan (1990’ların antivirüs araçları gibi) ya da VirusTotal’da hash’lerin, URL’lerin ve IP adreslerinin itibarını sorgulayan, zararsız ancak sorunlu beceriler de bulunmaktadır. Sahte hata mesajlarından yararlanan bir sosyal mühendislik tekniği olan ClickFix, sahte CAPTCHA uyarılarının ötesine geçerek yapay zekâ temalı yardım sayfalarına, tarayıcı uzantılarına ve bulut kimlik doğrulama senaryolarına yayılmış durumda. AI-fix, saldırganların üretken yapay zekâya duyulan güveni nasıl istismar ettiğini göstermektedir; saldırganlar, yapay zekâ devlerinin alan adlarını kötüye kullanan sayfalarda, var olmayan sorunlara yönelik yapay zekâ tarafından üretilmiş sorun giderme içeriklerine ClickFix saldırı zincirlerini yerleştiriyor. ConsentFix ise kimlik bilgilerini çalma gereği duymadan bulut hesaplarını ele geçirmek için ClickFix tarzı etkileşimi OAuth yetkilendirme suistimaliyle birleştiren ve genellikle çok faktörlü kimlik doğrulamayı (MFA) atlayarak tamamen meşru oturum açma iş akışlarına dayanan, token hırsızlığına doğru bir evrimi vurgulamaktadır. ESET’in bu vektöre ilişkin tespitleri, 2025’in ikinci yarısı ile 2026’nın ilk yarısı arasında iki katından fazla artmış olup, bu durum faaliyetlerin devam ettiğini ve saldırganların uyum sağladığını göstermektedir. QR kodu kimlik avı rekor seviyelere ulaştı Oltalama kampanyaları da kullanıcı davranışlarına yanıt olarak gelişiyor. “Quishing” olarak da bilinen QR kodu oltalama, ESET telemetri verilerinde rekor seviyelere ulaştı saldırganlar, denetimleri atlatmak ve kullanıcı etkileşimini mobil cihazlara kaydırmak için QR kodlarına kötü amaçlı bağlantılar yerleştiriyor, aynı zamanda birçok kişinin kare desenli barkodlara duyduğu örtük güveni istismar ediyor. 2026 yılının ilk yarısında tespit edilen tüm kimlik avı e-postalarının yaklaşık yüzde 11’i QR kodlarını kullanıyordu ve QR kodu kimlik avı tehditleri en çok ABD’de (tespitlerin %19’u), İspanya’da (%17) ve Meksika’da (%6) yaygındı. Fidye saldırıları devam ediyor Fidye yazılımı faaliyetlerinde herhangi bir yavaşlama belirtisi görülmedi; saldırılar sırasında güvenlik yazılımlarını devre dışı bırakmak üzere tasarlanmış EDR katilleri kullanımına devam edildi. ESET Research, gerçek ortamda kullanılan 100'den fazla farklı EDR katili belgeledi ve yeni varyantlar düzenli olarak ortaya çıkmaya devam ediyor. 2026 yılının ilk yarısında fidye yazılımı saldırılarının sayısı artmaya devam etse de ödeme yapmaya istekli kurbanların sayısı tüm zamanların en düşük seviyesine ulaştı. Son zamanlarda yayımlanan üç sektör raporu, ödeme yapan kurbanların oranının yüzde 14–28 arasında olduğunu bildirerek bu düşüş eğilimini doğruladı. Kaynak: (KAHA) Kapsül Haber Ajansı

Şanlıurfa’da Kaçak Elektriğe Müdahale Eden Ekiplere Saldırı Haber

Şanlıurfa’da Kaçak Elektriğe Müdahale Eden Ekiplere Saldırı

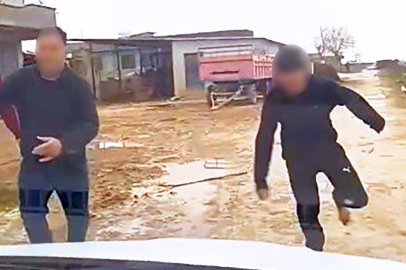
Şanlıurfa’nın Harran ilçesinde yapılan kontroller sırasında kaçak kullanımı tespit edilen bazı kişiler, görevli ekiplere sözlü ve fiziki saldırıda bulundu. Olayda yaralanan olmazken, konuyla ilgili jandarmaya şikayette bulunuldu. Kayıpsız, kesintisiz ve kaliteli enerji dağıtımı hedefiyle çalışmalarını sürdüren Dicle Elektrik, kaçak elektrikle mücadele kapsamında saha denetimlerine de aralıksız devam ediyor. Bu kapsamda Şanlıurfa’nın Harran ilçesine bağlı kırsal Minare Mahallesi’nde denetim gerçekleştiren ekipler, bölgedeki bitişik evlerde yaptığı kontrollerde 5 konuttan 4’ünde kaçak elektrik kullanıldığını tespit etti. Sözlü sataşma fiziki saldırıya dönüştü Denetimler sırasında kaçak kullanım tespit edilen konutlarda bulunan bazı kişiler, görevli iki personele önce sözlü olarak sataştı. Ekiplerin görevlerini sürdürmesi üzerine gerginlik artarken, şahıslar bu kez fiziki saldırıda bulundu. Olay sırasında çevrede bulunan bazı kişilerin araya girmesiyle saldırganlar uzaklaştırıldı ve daha büyük bir olayın yaşanması önlendi. Olayla ilgili soruşturma başlatıldı Saldırıdan yara almadan kurtulan Dicle Elektrik personeli, güvenlik amacıyla bölgeden ayrıldı. Konuyla ilgili jandarmaya şikayette bulunuldu. Yaşanan olayın ardından jandarma ekipleri tarafından inceleme başlatılırken, olayla ilgili soruşturmanın sürdüğü bildirildi. Çalışmalar kararlılıkla sürecek Dicle Elektrik yetkilileri, sahada görev yapan ekiplerin güvenliğinin öncelikli olduğunu vurgulayarak, kaçak elektrik kullanımının hem enerji altyapısına zarar verdiğini hem de kamu kaynaklarının adil kullanımını olumsuz etkilediğini belirtti. Şirket, bu tür olumsuzluklara rağmen mücadele çalışmalarını kararlılıkla sürdüreceğini ifade etti. Kaynak: (KAHA) Kapsül Haber Ajansı
Bulut İş Yükü Güvenliğinde Güvenlik Açıklarına Dikkat Edin Haber

Bulut İş Yükü Güvenliğinde Güvenlik Açıklarına Dikkat Edin

Makine ve yazılımların yaygınlaşması, genellikle heterojen ve tutarsız kurallarla dolu ortamlar yaratıyor. Bu da sonuçta bunların savunulmasını zorlaştırıyor. Siber güvenlik alanında dünya lideri olan ESET, bulut iş yükü güvenliğinde güvenlik açıklarına dikkat çekti. Bulut servis sağlayıcıları yeni sanal makinelerin oluşturulmasını kolaylaştırıyor ancak devreden çıkarılması çoğu zaman aynı hızla yapılmıyor. Çoklu bulut ortamlarında bu durum, güvenlik operasyonlarının dışında kalan iş yüklerinin artmasına neden oluyor. Genel bulut hizmeti sağlayıcıları (CSP) temel koruma sağlasa da işletim sistemi güncellemeleri, izleme ve erişim politikalarının güncellenmesi müşteriye ait sorumluluklar arasında yer alıyor. Bu nedenle sanal makinelerin fark edilmeden “kontrolden çıkma” riski artıyor. Bulut görünürlüğü ise birçok kuruluş için kalıcı bir sorun. Kuruluşların yalnızca yüzde 23’ü tüm iş yüklerine kapsamlı şekilde hâkim olduklarını belirtiyor. VM filolarının kontrolsüz büyümesi bu sorunu daha da derinleştiriyor. Yanlış yapılandırılmış depolama alanları ve açık API’ler ihlallerde öne çıkarken sanal makine kötüye kullanımı genellikle fark edilmesi zor bir şekilde gerçekleşiyor. Bir makine öğrenimi mühendisi için hazırlanan ve geniş okuma, yazma erişimi verilen bir VM, proje sona erdikten sonra çoğu kez olduğu gibi kendi hâline bırakılabiliyor. Bu ise saldırganlar için önemli bir fırsat alanı oluşturuyor. Google'ın H2 2025 Bulut Tehdit Ufukları Raporu'na göre, kimlik bilgilerinin ele geçirilmesi ve yanlış yapılandırma, 2025'in ilk yarısında tehdit aktörlerinin bulut ortamlarına giriş noktalarında başlıca etkenler olmaya devam etti. Yayımlanan raporun H1 2026 sayısına göre, geçen yılın ikinci yarısında ilginç bir gelişme yaşandı; her iki ilk erişim vektörü de yazılım tabanlı istismarlar tarafından geride bırakıldı. IBM'in 2025 Veri İhlali Maliyet Raporu'na göre, birden fazla ortamı içeren bir veri ihlalinin ortalama maliyeti 5,05 milyon ABD doları iken "sadece" genel bulutu içeren bir veri ihlalinin ortalama maliyeti 4,68 milyon ABD doları ile çok geride kalmıyor. Çok az sayıda kuruluş, bulutu çeşitli şekillerde çekici kılan esnekliği ve maliyet verimliliğinden vazgeçmeyi göze alabilir. Daha gerçekçi bir hedef, karmaşıklığı anlaşılır ve yönetilebilir hâle getirmektir ve bu da görünürlükle başlar. Endişe verici bir şekilde, Cloud Security Alliance tarafından yapılan bir ankette, kuruluşların yalnızca %23'ünün bulut ortamlarına tam görünürlük sağladığı ortaya çıkmıştır. Bulut iş yükü güvenliğinde görünürlük ve kontrol Göremediğiniz şeyi güvence altına alamazsınız. Ancak "ham" görünürlük tek başına yeterli değildir. Tam bir resim oluşturmaya yardımcı olan bağlam ve korelasyon olmadan elde edeceğiniz şey, biraz daha iyi aydınlatılmış bir kaostan öteye geçmez. Ortamlar genelinde birleşik bir politika uygulamanın ve ardından kuralları, birden çok buluttaki sanal makineler ve kimlik katmanları dâhil olmak üzere çeşitli sistemlerde uygulamanın bir yoluna ihtiyacınız vardır. Muhtemelen bu tür bir birleşme, ortamı daha küçük hâle getirmez ancak saldırı yüzeyini azaltırken ortamı yönetilebilir hâle getirir. Her kimlik doğrulama denemesi, işlem başlatma, ağ bağlantısı ve dosya değişikliği bir yerde iz bıraktığında, telemetri verilerinin hacmi çok büyük olabilir. Bu nedenle, dikkatli bir şekilde uygulandığında otomasyon da aynı derecede önemlidir. Otomasyon, saldırganların sığınmayı sevdiği boşlukları kapatmaya yardımcı olur ve ağlar büyüdükçe doğal olarak ortaya çıkan "entropiye" karşı koyar. Ayrıca rutin görevler ve farklı kaynaklardan gelen telemetri verilerinin korelasyonu, yorulmayan ve dikkati dağılmayan bir sistem tarafından yönetilir. Böylelikle, insan operatörler, insan yargısı gerektiren olay müdahalesi kısımlarına odaklanabilir. Elbette asıl sorun bulutun kendisi değildir. Ölçeklenebilir ve değişime açık olarak tasarlanmış sistemlerde, özellikle de iş hacmi büyüdükçe bir dereceye kadar karmaşıklık kaçınılmazdır. Bulut iş yüklerinin güvenliğini sağlamak, dijital altyapınız büyüdükçe görünürlük ve kontrolünüzün de buna paralel olarak artmasını sağlamaya bağlıdır. Böylelikle, olaylardan gerçekten acı dersler çıkarmak zorunda kalmazsınız. Kaynak: (KAHA) Kapsül Haber Ajansı
2026 İçin Yapay Zekâ Ve Siber Güvenlik Öngörüleri Neler? Haber

2026 İçin Yapay Zekâ Ve Siber Güvenlik Öngörüleri Neler?

Deepfake teknolojileri ana akım haline gelirken, bu alandaki farkındalık da artmaya devam ediyor. Şirketler, sentetik içeriklerin yarattığı riskleri daha sık gündeme alıyor ve çalışanlarını bu tür saldırılara karşı bilinçlendirmeye yönelik eğitimlere yatırım yapıyor. Deepfake’lerin hacmi arttıkça, ortaya çıktıkları formatlar da çeşitleniyor. Aynı zamanda farkındalık yalnızca kurumlarla sınırlı kalmıyor; bireysel kullanıcılar da sahte içeriklerle daha sık karşılaşıyor ve bu tehditlerin doğasını daha iyi kavrıyor. Bu gelişmelerle birlikte deepfake’ler, güvenlik gündeminin kalıcı bir unsuru haline geliyor ve sistematik eğitim programları ile kurumsal politikalar gerektiriyor. Deepfake’lerin kalitesi, özellikle ses teknolojilerindeki ilerlemeler ve kullanım bariyerlerinin düşmesiyle daha da artacak. Görsel kalite halihazırda oldukça yüksek bir seviyedeyken, gerçekçi ses üretimi önümüzdeki dönemin ana gelişim alanı olarak öne çıkıyor. Öte yandan içerik üretim araçlarının giderek daha kullanıcı dostu hale gelmesi, teknik bilgiye sahip olmayan kişilerin bile birkaç tıklamayla orta düzeyde deepfake içerikler oluşturabilmesini mümkün kılıyor. Bu durum, ortalama kaliteyi yükseltirken üretimi çok daha geniş bir kitle için erişilebilir hale getiriyor ve bu yeteneklerin siber suçlular tarafından kullanılmaya devam etmesi kaçınılmaz görünüyor. Çevrim içi deepfake teknolojileri gelişimini sürdürecek ancak büyük ölçüde ileri seviye kullanıcıların aracı olmaya devam edecek. Gerçek zamanlı yüz ve ses değiştirme teknolojileri ilerleme kaydetse de, bu sistemlerin kurulumu hâlâ ileri teknik beceriler gerektiriyor. Yaygın kullanım kısa vadede olası görünmese de, hedefli saldırı senaryolarında riskler artacak. Artan gerçekçilik ve sanal kameralar üzerinden video manipülasyonu yapılabilmesi, bu tür saldırıları daha inandırıcı hale getiriyor. Yapay zekâ ile üretilen içeriklerin etiketlenmesine yönelik güvenilir bir sistem oluşturma çabaları da sürecek. Sentetik içeriklerin tespitine yönelik ortak ve bağlayıcı kriterler henüz mevcut değil; mevcut etiketleme yöntemleri ise özellikle açık kaynak modeller kullanıldığında kolaylıkla aşılabiliyor veya kaldırılabiliyor. Bu nedenle, soruna çözüm getirmeyi amaçlayan yeni teknik ve düzenleyici girişimlerin gündeme gelmesi bekleniyor. Açık kaynaklı (open-weight) modeller, siber güvenlikle ilgili birçok görevde kapalı modellere hızla yaklaşarak kötüye kullanım potansiyelini artırıyor. Kapalı modeller, daha sıkı kontrol mekanizmaları ve güvenlik önlemleri sunarak suistimali sınırlıyor. Buna karşın açık kaynaklı sistemler, hızla gelişiyor ve benzer kısıtlamalar olmaksızın dolaşıma giriyor. Bu durum, tescilli modeller ile açık kaynak modeller arasındaki farkı bulanıklaştırıyor; her iki yaklaşım da istenmeyen ya da kötü niyetli amaçlar için etkili biçimde kullanılabiliyor. Meşru ve dolandırıcılık amaçlı yapay zekâ üretimi içerikler arasındaki sınır giderek daha belirsiz hale gelecek. Yapay zekâ bugün dahi ikna edici dolandırıcılık e-postaları, gerçekçi görsel kimlikler ve yüksek kaliteli oltalama (phishing) sayfaları üretebiliyor. Aynı zamanda büyük markalar, reklam ve pazarlama faaliyetlerinde sentetik içerikleri giderek daha fazla kullanıyor ve bu durum, yapay zekâ üretimi görsellerin “normal” ve tanıdık algılanmasına yol açıyor. Sonuç olarak, gerçek ile sahteyi ayırt etmek hem kullanıcılar hem de otomatik tespit sistemleri için daha da zorlaşacak. Yapay zekâ, siber saldırılarda zincirler arası bir araç haline gelecek ve saldırı yaşam döngüsünün (kill chain) büyük bölümünde kullanılacak. Tehdit aktörleri hâlihazırda LLM’leri kod yazımı, altyapı kurulumu ve operasyonel süreçlerin otomasyonu için kullanıyor. Önümüzdeki dönemde bu eğilim daha da güçlenecek; yapay zekâ, hazırlık ve iletişim aşamalarından kötü amaçlı bileşenlerin oluşturulmasına, zafiyet taramalarından araçların devreye alınmasına kadar saldırının birçok aşamasını destekleyecek. Saldırganlar ayrıca yapay zekâ kullanımına dair izleri gizlemeye çalışacak ve bu da bu tür operasyonların analiz edilmesini daha zor hale getirecek. Kaspersky Araştırma ve Geliştirme Grubu Yöneticisi Vladislav Tushkanov konuyla ilgili olarak şunları söylüyor: “Yapay zekâ araçları siber saldırılarda kullanılırken, aynı zamanda güvenlik analizlerinin de giderek daha yaygın bir parçası haline geliyor ve SOC ekiplerinin çalışma biçimini dönüştürüyor. Ajan tabanlı sistemler, altyapıları sürekli olarak tarayarak zafiyetleri tespit edebilecek ve soruşturmalar için bağlamsal bilgiler toplayabilecek; böylece manuel ve tekrarlayan iş yükü önemli ölçüde azalacak. Bunun sonucunda uzmanlar, veri aramak yerine önceden hazırlanmış bağlam üzerinden karar almaya odaklanacak. Paralel olarak güvenlik araçları, karmaşık teknik sorgular yerine doğal dilde komutlarla çalışılan arayüzlere evrilecek.” Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.