Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Şantaj

Kapsül Haber Ajansı - Şantaj haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Şantaj haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Yapay Zekâ ile Üretilen Sahte Çıplak Görüntülere Karşı Yapılması Gerekenler ​​​​​​​ Haber

Yapay Zekâ ile Üretilen Sahte Çıplak Görüntülere Karşı Yapılması Gerekenler ​​​​​​​

Bu uygulamalar, yapay zekâ destekli deepfake teknolojisini kullanarak, anatomik özellikleri simüle ederek giyinik bir kişinin görüntüsünü sanki çıplakmış gibi görünen bir görüntüye dönüştürüyor. Siber güvenlikte küresel bir lider olan ESET bu uygulamalara karşı yapılması gerekenleri inceledi, dikkat edilmesi gereken noktalar hakkında bilgi paylaşımında bulundu. Bir görüntünün teknik olarak gerçek olmaması, arkasındaki niyetin göz ardı edilebileceği anlamına gelmez. Rıza dışı müstehcen görüntüler (NCII), dolandırıcılar, zorbalar ve siber suçlular tarafından sıklıkla bir silah olarak kullanılıyor ve birçok ülkede yasaklanmıştır. 2025 yılında hazırlanan bir rapora göre, ABD’li gençlerin neredeyse yarısı yapay zekâ tarafından üretilmiş müstehcen içerik gördüğünü iddia ediyor. Sizin veya çocuklarınızın bu şekilde mağdur olma riskini azaltmak için çıplaklaştırma uygulamalarının nasıl çalıştığını daha dikkatli bir şekilde düşünmek faydalı olacaktır. Öncelikle, kötü niyetli kişilerin çevrimiçi ortamda sizinle ilgili görselleri bulmasını zorlaştırmanız gerekir. Ayrıca kötü amaçlı uygulamalar gibi diğer kanallar aracılığıyla fotoğraflara erişmelerini de engellemelisiniz. Şu önlemleri göz önünde bulundurun: Sosyal medya ayarlarınızı gözden geçirin: Yabancıların bu bilgilere erişme riskini azaltmak için fotoğraflarınızı ve iletişim bilgilerinizi kimlerin görebileceğini sınırlayın. Sosyal medya hesaplarının ötesinde, çevrimiçi ortamda sizin veya ailenizin hangi fotoğraflarının herkese açık olduğunu kontrol edin. Dolandırıcıların elinde ne kadar çok malzeme olursa bu fotoğrafları bir "nudify" uygulamasına yüklemeleri o kadar kolay olur. En iyi güvenlik uygulamalarını kullanarak hesap ele geçirilme riskini azaltın: Benzersiz parolalar, iki faktörlü kimlik doğrulama (2FA) ve uygulamalar ile cihaz işletim sistemi için otomatik güncellemeleri uygulamak bu konuda yardımcı olabilir. Gerekli olmadıkça yapay zekâ veya diğer uygulamalara resim yüklemeyin. Ayrıca ana uygulama mağazalarında bulunan popüler uygulamaların varsayılan olarak güvenli olduğunu varsaymayın.Çocuklarınızla “nudify” uygulamaları, zayıf hesap güvenliği ve gizlilik ayarlarının getirdiği tehlikeler ile sosyal medyada aşırı fotoğraf paylaşımının riskleri hakkında konuşun.Çocuklarınızın, mağdur oldukları durumda ilk olarak size başvurabilecek kadar psikolojik ve duygusal olarak güvende hissetmelerini sağlayın. Çok utanırlarsa ve söylediklerinde başlarının daha çok belaya gireceğinden endişe ederlerse bu durum daha kötü bir senaryonun oluşmasına yol açar ve istismarcıya üstünlük sağlayabilir. Dijital ayak izinizi en aza indirgemek için gösterdiğiniz tüm çabalar yeterli olmazsa yapmanız gerekenler: · Çıplaklaştırılmış görüntülerle sizi tehdit eden kişiyle asla iletişime geçmeyin. Bu, sadece onların taleplerine devam etmeleri için cesaret verecek ya da potansiyel olarak görüntüyü daha geniş bir kitleye paylaşmalarına neden olacaktır. · İlgili mesajları, kullanıcı adlarını, URL'leri, ekran görüntülerini ve tarihleri saklayarak kanıtları muhafaza edin. · Görüntünün yayımlandığı platformlarla veya web siteleriyle iletişime geçin ve görüntünün kaldırılmasını talep edin. StopNCII.org gibi üçüncü taraf hizmetler de yapay zekâ tarafından üretilmiş çıplak görüntülerle ilgili bir sorun olduğunda üyelerini uyararak yardımcı olabilir. Bunu, benzersiz bir hash oluşturup üyelerle paylaşarak yaparlar. NCMEC’in Take It Down hizmeti de çocuklara ait görüntüler için aynı işlevi görür. · İnsanların bu görüntüyü bulmasını zorlaştırmak için Google'dan da kaldırılmasını talep etmeniz gerekecektir. · Ciddi tehditleri, şantaj girişimlerini veya reşit olmayanların mağduriyetini yetkililere ve bulunduğunuz bölgedeki kolluk kuvvetlerine ve ilgili birimlere bildirin. Çocuğunuz hedef alındığını size anlatırsa bunun onun suçu olmadığını ve bu durumla başa çıkmasına yardımcı olmak için her adımda yanında olacağınızı hatırlatın. Çıplaklaştırma, herkes için özellikle de gençler için son derece üzücü bir deneyimdir. Bu Türkiye’de de çeşitli kapsamla dava açabileceğiniz bir konudur ve hapis cezasına kadar ciddi yaptırımları bulunabilir. Kaynak: (KAHA) Kapsül Haber Ajansı

Kaspersky, Dosyaları Şifrelemeden Kurumsal Cihazların Kontrolünü Ele Geçiren Yeni ‘Payload’ Fidye Yazılımını Ortaya Çıkardı Haber

Kaspersky, Dosyaları Şifrelemeden Kurumsal Cihazların Kontrolünü Ele Geçiren Yeni ‘Payload’ Fidye Yazılımını Ortaya Çıkardı

Kaspersky Global Acil Durum Müdahale Ekibi (GERT), Payload fidye yazılımı ailesinin yeni ve gelişmiş bir saldırı yöntemini analiz eden yeni bir rapor yayımladı. Orta Doğu’daki bir üretim şirketine yönelik olay müdahalesi sırasında tespit edilen saldırı, siber suçlarda yaşanan önemli bir değişime işaret ediyor. Saldırganlar, geleneksel bir fidye yazılımı şifreleyicisi kullanmadan şirketin ağı üzerinde tam kontrol sağladı; bilgisayarların kilitlenmesini, fidye notlarının görüntülenmesini ve masaüstü duvar kâğıtlarının değiştirilmesini sağladı. Bu olay, Kaspersky’nin bu yılın başlarında yayımladığı State of Ransomware 2026 (Fidye Yazılımlarının Durumu 2026) raporunda dikkat çekilen trendlerden birini ortaya koyuyor: Saldırganlar geleneksel dosya şifreleme yöntemlerinden giderek uzaklaşıyor. Bunun yerine “dosya şifrelemesine dayanmayan fidye saldırıları” yöntemlerine yönelerek, mağdurlardan ödeme almak için kriptografik anahtarlara güvenmek yerine operasyonların doğrudan kesintiye uğratılmasına ve çalınan hassas verilerin dark web’de yayımlanmasına odaklanıyor. İlk Sızma: Ön Kapıdan Sessizce İçeri Girdiler Saldırganlar ağa sızmak için karmaşık zararlı yazılımlar kullanmak yerine, doğrudan yönetici (admin) yetkilerini ele geçirerek ilk savunma hatlarını aştı. Muhtemelen oltalama (phishing) yoluyla yüksek ayrıcalıklı kullanıcı kimlik bilgilerini temin eden failler; standart uzak erişim ve VPN giriş noktaları üzerinden kurumsal ağa doğrudan giriş yaptı. Saldırganların güvenlik izleme sistemlerine rutin görevlerini yürüten yetkili BT personeli gibi görünmesi nedeniyle bu süreç hiçbir engele takılmadan ilerledi. Saldırının Gelişimi: Ağın Kendi Kuralları Silaha Dönüştürüldü Saldırganlar, saldırıyı ilerletmek için şirketin güvenilir yönetim araçlarını kullandı. Kurumsal ağın temel bileşenlerinden biri olan Active Directory’yi hedef alarak kötü amaçlı bir Grup İlkesi Nesnesi (Group Policy Object – GPO) kuralı oluşturdular. GPO’lar, ağ yöneticilerinin binlerce çalışan bilgisayarındaki ayarları anında yapılandırmasını sağlayan araçlardır. Grup İlkesi, meşru ve yüksek ayrıcalıklı bir yönetim mekanizması olduğundan, ele geçirilmiş ayrıcalıklı hesaplar üzerinden gerçekleştirilen kötü amaçlı değişiklikler meşru BT faaliyetleriyle benzer görünebilir. Saldırganlar tüm saldırıyı “PAYLOAD” adını verdikleri kötü amaçlı bir GPO kuralının içine yerleştirerek sessizce ilerledi. Kural, sistemlerin güncellenen politikaları işlemesiyle birlikte yerel yönetici hesaplarını devre dışı bıraktı, fidye notlarını dağıttı ve tüm bilgisayarların masaüstü duvar kâğıdı ile kilit ekranını ele geçirerek fidye mesajını gösterdi. Verilerin dark web’e sızdırılması Saldırganlar, çalışmalarını şirketin değerli verilerini ele geçirmeye odakladı. Veri hırsızlığı tamamlandıktan ve yönetici hesaplarına yönelik erişim kısıtlamaları devreye alındıktan sonra, ele geçirilen veriler şantaj girişiminin son aşaması olarak dark web’de yayımlandı. Kaspersky Global Acil Durum Müdahale Ekibi güvenlik uzmanı Elsayed Elrefaei, saldırıyla ilgili şu değerlendirmede bulundu: “PAYLOAD’ın arkasındaki yöntemler, siber suçluların kullandığı taktiklerde yeni bir gelişmeye işaret ediyor. Saldırganlar merkezi ağ kurallarının kontrolünü ele geçirdiğinde, kötü amaçlı Grup İlkesi aktif olduğu sürece yalnızca geleneksel uç nokta kötü amaçlı yazılım taraması yeterli olmayabilir. Kuruluşlar, kötü amaçlı politikaları kaynağında engellemeye, yönetici kimlik bilgilerini sıkı şekilde korumaya ve savunma yaklaşımını yalnızca kötü amaçlı yazılım taramasına değil, davranışların izlenmesine dayandırmaya öncelik vermeli.” Kaspersky, benzer tehditlere karşı korunmak için aşağıdaki güvenlik önlemlerini öneriyor: Ağ yöneticileri, tüm GPO oluşturma ve değişikliklerini yakından izlemeli. Kurumsal ağın köküne yeni bir kural bağlandığı anda tetiklenecek güvenlik uyarıları yapılandırılmalı.Ağın yönetim sistemlerine ve VPN giriş noktalarına erişimde yüksek güvenlikli, kimlik avına dayanıklı çok faktörlü kimlik doğrulama kullanılmalı. Örneğin fiziksel güvenlik anahtarları tercih edilebilir.Yönetici yetkileri için katı sınırlar uygulanmalı. Genel BT yöneticilerinin tüm iş istasyonlarına ve sunuculara aynı anda erişim sağlayan “ana anahtarlara” sahip olmasına izin verilmemeli. Son derece yüksek ayrıcalıklara sahip “Domain Admin” hesapları yalnızca özel ve izole sistemlerle sınırlandırılmalı. Kaynak: (KAHA) Kapsül Haber Ajansı

Kırmızı Kraliçe’ye Dikkat  Haber

Kırmızı Kraliçe’ye Dikkat 

Oysa bu tehdit, basit bir saldırının ötesinde, kendi dinamikleri olan organize bir operasyon ve giderek büyüyen bir endüstri niteliği taşıyor. Siber güvenlik alanında dünya lideri olan ESET, fidye yazılımının görünen yüzünün ötesine dikkat çekerek değerlendirmelerini paylaştı. Fidye notunda yazmayanlara dikkat çekti. Dışarıdan bakıldığında fidye yazılımı saldırıları, fidye notu bırakılan bir hırsızlık gibi algılanabilir. Saldırgan sisteme sızar, kritik dosyaları şifreler ve ödeme talebinde bulunur. Ancak bu, sürecin yalnızca görünen kısmıdır. Saldırıyı mümkün kılan asıl yapı, arka planda işleyen ve çoğu zaman göz ardı edilen unsurlardan oluşur. Fidye yazılımının arkasında; iş gücü ve araç pazarları, abonelik tabanlı hizmetler, tedarikçiler ve iş ortaklarından oluşan, hizmet seviyesi anlaşmalarını andıran ilişkilerle kurulu bir yapı yer alır. Bu yapı, fidye notu ortaya çıkmadan çok önce saldırıya zemin hazırlar. Kuruluşların fidye yazılımı olaylarını ani ve rastlantısal saldırılar olarak değerlendirmesi, savunma stratejilerinin de eksik kalmasına neden olabilir. Oysa tehdit, yüksek derecede organize, kaynaklı ve tekrarlanabilir bir yapıya sahiptir. ESET’in tespit verileri, 2025’in ilk yarısında yüzde 30’luk bir artışın ardından, ikinci yarıda fidye yazılımı faaliyetlerinin önceki altı aya göre yüzde 13 arttığını gösteriyor. Verizon’un 2025 Veri İhlali Araştırma Raporu (DBIR), fidye yazılımı içeren ihlallerin oranının yüzde 32’den yüzde 44’e yükseldiğini ortaya koyarken ortalama fidye ödemesinin 150 bin dolardan 115 bin dolara gerilediğini gösteriyor. Mandiant’ın analizleri ise saldırganların, savunmaları daha az olgun olan daha küçük ölçekli kuruluşlara yöneldiğine işaret ediyor. Fidye yazılımı operasyonları, bireysel katılımcıların yetkinliklerinden bağımsız olarak ölçeklenebilir şekilde tasarlanır. Bu yapı, katılımcılar arasındaki güvene ve onları bir arada tutan teşvik mekanizmalarına dayanır. Zaman içinde bireysel saldırganlar, organize gruplara; bu gruplar ise pazar payı için rekabet eden, birbirine bağlı uzman ağlarına dönüşmüştür. Geleneksel sektörlerde yıllar süren gelişim süreçleri, siber suç ekosisteminde çok daha kısa sürede gerçekleşmiştir. Kolluk kuvvetlerinin müdahaleleri belirli ölçüde kesinti yaratsa da rekabetçi yapı nedeniyle bir grubun ortadan kalkması pazarı ortadan kaldırmaz. Aynı teşvikler varlığını sürdürdüğü sürece yeni oyuncular ortaya çıkar, mevcut gruplar yeniden yapılanır veya iş birlikleri geliştirir. Bu dinamik, fidye yazılımı ekosisteminin sürekliliğini sağlar. Kırmızı Kraliçe'nin yarışı Siber tehdit ortamı sürekli değişim hâlinde. Geçmişte yaygın olan dosya şifreleme temelli saldırılar, yerini veri hırsızlığı ve ifşa tehdidini içeren çift şantaj yöntemlerine bıraktı. Ancak dönüşüm bununla sınırlı değil. Kısa süre öncesine kadar neredeyse bilinmeyen bazı teknikler, bugün yaygın şekilde kullanılıyor. Örneğin, kullanıcıları sahte hata mesajlarıyla kandırarak kötü amaçlı komutları çalıştırmaya yönlendiren ClickFix yöntemi hem siber suç grupları hem de devlet destekli aktörler tarafından kullanılmaktadır. Bu adaptasyon hızı, bir versiyonunun doğada, aslında sonsuza dek devam ettiğini fark ettiğinizde pek de şaşırtıcı değil. Rekabet içinde olan türler, sadece konumlarını korumak için sürekli olarak adapte olmak zorunda. Avcılar hızlanır, bu yüzden avlar da hızlanır. Avlar kamuflaj geliştirir, bu yüzden avcılar daha keskin bir görüş geliştirir. Biyoloji buna, Lewis Carroll'un Aynanın İçinden kitabındaki, sadece yerinde kalmak için koşmaya devam etmek zorunda olan bir karakterin adını taşıyan Kırmızı Kraliçe etkisi adını verir. Siber güvenlikte de benzer bir dinamik söz konusu: Savunma sistemleri geliştikçe saldırganlar da buna karşılık verir. Bu durumun en somut örneklerinden biri, güvenlik çözümleri ile bu çözümleri devre dışı bırakmaya yönelik araçlar arasındaki rekabette görülür. Uç nokta tespit ve müdahale (EDR) ve genişletilmiş tespit ve müdahale (XDR) çözümleri, saldırgan faaliyetlerini tespit etmede kritik rol oynarken saldırganlar da bu sistemleri etkisiz hâle getirmeye yönelik araçlar geliştiriyorlar. ESET araştırmacıları, aktif olarak kullanılan yaklaşık 90 farklı “EDR katili” aracı izliyor. Bunların 54’ü, güvenlik açığı bulunan ancak meşru bir sürücünün sisteme yüklenmesi ve bu sayede çekirdek seviyesinde ayrıcalık elde edilmesine dayanan aynı tekniği kullanıyor. “Kendi Güvenlik Açığı Bulunan Sürücünü Getir” (BYOVD) olarak bilinen bu yöntem, farklı saldırı araçlarında tekrar tekrar karşımıza çıkıyor. EDR katili araçlar, tıpkı fidye yazılımı ekosisteminin kendisi gibi, düzenli güncellenen ve abonelik modeliyle sunulan hizmetlerle destekleniyor. Bu araçların seçimi çoğu zaman doğrudan saldırıyı gerçekleştiren operatörlerden ziyade, bağlı kuruluşlar tarafından yapılır. Savunma sistemleri güncellendikçe, bu sistemleri aşmaya yönelik araçlar da aynı hızla evrilir. Bu döngü, siber tehdit ortamında Kırmızı Kraliçe etkisinin somut bir yansımasıdır. Kaynak: (KAHA) Kapsül Haber Ajansı

Instagram Hesaplarını Saldırılardan Korumak İçin Alınması Gereken 5 Önlem Haber

Instagram Hesaplarını Saldırılardan Korumak İçin Alınması Gereken 5 Önlem

Aciliyet hissi uyandıran sahte destek mesajları, hesapların saniyeler içinde ele geçirilmesine yol açıyor. Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, bu tuzaklara karşı kullanıcıları uyararak hesap güvenliğini korumanın 5 kritik yolunu sıralıyor. Siber saldırganlar, Instagram kullanıcılarının hesaplarını ele geçirmek için her geçen gün daha inandırıcı yöntemler geliştiriyor. Kullanıcılara e-posta veya doğrudan mesaj yoluyla ulaşan dolandırıcılar resmi Instagram destek ekibi gibi davranarak, "Hesabınızda telif hakkı ihlali tespit edildi", "Mavi tik başvurunuz onaylandı" veya "Başka bir cihazdan şüpheli giriş yapıldı" gibi aciliyet hissi uyandıran mesajlar iletiyor. Bu sayede kullanıcıları paniğe sürükleyen saldırganlar, paylaşılan bağlantıya tıklanma sağlamayı amaçlıyor. Tıklanan bağlantı kurbanı, orijinal Instagram giriş sayfasına birebir benzeyen sahte bir ekrana yönlendiriyor. Panikle kullanıcı adı ve şifresini bu ekrana giren kişilerin hesapları anında dolandırıcıların eline geçiyor. Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, tuzaklara karşı kullanıcıları uyararak hesap güvenliğini korumanın 5 kritik yolunu paylaşıyor. "Saldırganlar Aciliyet Hissiyle Mantıklı Düşünmeyi Engelliyor" Sosyal medya dolandırıcılıklarında temel silahın panik havası olduğuna dikkat çeken Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, "Saldırganlar, kurbanlarını endişeye sürükleyerek saniyeler içinde karar vermelerini ve mantıklı düşünmelerini engellemeyi amaçlıyor. 'Hesabınız 24 saat içinde kalıcı olarak kapatılacak' gibi uyarılar, kullanıcıların yönlendirildikleri adresin doğruluğunu kontrol etmeden kişisel bilgilerini girmesine yol açıyor. Ele geçirilen hesaplar daha sonra asıl sahibine şantaj yapmak veya takipçi listesindeki diğer kişileri dolandırmak amacıyla kullanılıyor. Gelen her resmi görünümlü mesaja şüpheyle yaklaşmak ve platform içi güvenlik önlemlerini en üst düzeyde tutmak dijital güvenliğin temelini oluşturuyor." uyarısında bulunuyor. Alev Akkoyunlu, Instagram hesaplarını sahte giriş sayfalarından ve oltalama saldırılarından korumak için 5 kritik adımı paylaşıyor: 1. Mesajlardaki veya e-postalardaki yönlendirme bağlantılarına tıklamayın. Instagram size hesabınızla ilgili önemli bir uyarıyı asla DM yoluyla göndermez. E-posta ile gelen "Hemen giriş yapın" veya "İtiraz edin" butonlarına basmaktan kaçının. İşlem yapmanız gerekiyorsa, her zaman uygulamayı kendiniz açarak veya tarayıcınıza "instagram.com" adresini manuel olarak yazarak giriş yapın. 2. Gönderici adresini ve sayfa bağlantısını (URL) mutlaka kontrol edin. Resmi görünen bir sayfanın adres çubuğunda sahte uzantılar bulunabilir. Güvenliğiniz için adresin sadece "instagram.com" olduğundan emin olun ve e-postayı gönderen kişinin adresindeki harf oyunlarına dikkat edin. 3. İki faktörlü kimlik doğrulamayı (2FA) aktif hale getirin. Parolanız siber suçluların eline geçse bile hesabınızı korumanın en etkili yolu İki Faktörlü Kimlik Doğrulama’dır. Bu özelliği hemen açarak, yeni bir cihazdan giriş yapılmak istendiğinde telefonunuza SMS veya kimlik doğrulayıcı uygulama üzerinden kod gelmesini sağlayın. 4. Resmi bildirimleri sadece uygulama içinden doğrulayın. Hesabınızla ilgili gerçekten bir sorun veya telif hakkı uyarısı varsa, bunu doğrudan uygulamanın "Ayarlar" menüsündeki "Instagram'dan E-postalar" veya "Hesap Durumu" bölümünden görüntüleyebilirsiniz. Harici kanallardan gelen uyarıları sadece bu menüler üzerinden teyit edin. 5. Cihazlarınızda güçlü bir mobil ve masaüstü güvenlik çözümü bulundurun. Oltalama bağlantıları bazen gözden kaçabilecek kadar profesyonelce hazırlanabiliyor. Bitdefender Mobile Security veya Bitdefender Total Security, tıkladığınız bir bağlantının sahte veya zararlı olduğunu anında tespit ederek o siteye erişiminizi engeller ve hesap bilgilerinizi güvende tutar. Kaynak: (KAHA) Kapsül Haber Ajansı
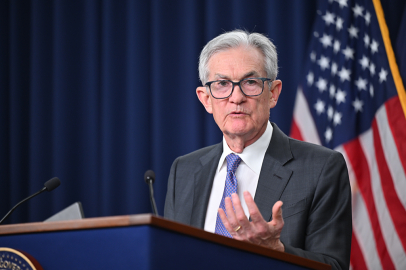
Fed Başkanı Powell’dan Beyaz Saray’a "Bağımsızlık" Resti: “Beni Hapisle Tehdit Ediyorlar!” Haber

Fed Başkanı Powell’dan Beyaz Saray’a "Bağımsızlık" Resti: “Beni Hapisle Tehdit Ediyorlar!”

Fed Başkanı Jerome H. Powell, Pazar gecesi kameraların karşısına geçerek ABD Adalet Bakanlığı'nın Cuma günü kendisine "Büyük Jüri" mahkeme celbi tebliğ ettiğini duyurdu. Powell, bu hamlenin geçen Haziran ayında Senato'da verdiği bir ifadeyle ilgili olduğunu ancak asıl amacın Fed'in faiz kararlarını siyasi baskı altına almak olduğunu savundu. "Binalar Sadece Bahane, Hedef Faiz Kararları" Adalet Bakanlığı'nın suçlaması, Fed binalarının restorasyon projesine dair verilen ifadelere dayandırılıyor. Ancak Powell, bu iddiaları sert bir dille reddederek asıl niyetin siyasi olduğunu belirtti: "Bu yeni tehdit, geçen Haziran’daki ifadem veya binaların restorasyonuyla ilgili değildir. Bunlar sadece bahanedir. Hapis cezası tehdidi, Fed'in faiz oranlarını Başkan'ın tercihlerine göre değil, halka en iyi hizmet edecek verilere dayanarak belirlemesinin bir sonucudur." Fed’in Bağımsızlığı Tehlikede mi? Powell, açıklamasında Fed'in siyasallaşmasına izin vermeyeceğini şu sözlerle vurguladı: Dört Dönem Tecrübesi: Powell hem Cumhuriyetçi hem de Demokrat dört farklı başkan döneminde görev yaptığını hatırlattı. Siyasi Korkuya Yer Yok: Görevini "siyasi korku veya kayırma" olmaksızın yürüttüğünü belirterek istifa etmeyeceğinin sinyalini verdi. Bağımsızlık Vurgusu: Para politikasının siyasi baskı veya yıldırma ile değil, ekonomik kanıtlarla yönetilmesi gerektiğini savundu. Piyasalar Bu Çatışmaya Nasıl Bakıyor? Fed Başkanı'nın doğrudan hükümeti "şantaj" ve "yıldırma" ile suçlaması, küresel finans sisteminde "merkezi banka bağımsızlığı" tartışmalarını zirveye taşıdı. Analistler, bu gerilimin dolar endeksi ve küresel borsa endekslerinde büyük dalgalanmalara yol açabileceği uyarısında bulunuyor. Powell’ın bu çıkışı, modern ekonomi tarihinde bir merkez bankası başkanının hükümete karşı yaptığı en sert savunma olarak kayıtlara geçti. Eğer Adalet Bakanlığı geri adım atmazsa, ABD'de ciddi bir anayasal kriz ve finansal belirsizlik dönemi başlayabilir. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.