Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Siber Güvenlik

Kapsül Haber Ajansı - Siber Güvenlik haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Siber Güvenlik haber sayfasında canlı gelişmelere ulaşabilirsiniz.

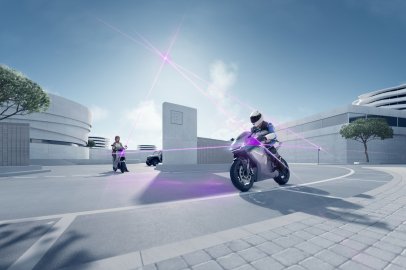
Bosch Motosiklet Dünyasının Geleceğini Daha Güvenli Ve Akıllı Hale Getiriyor Haber

Bosch Motosiklet Dünyasının Geleceğini Daha Güvenli Ve Akıllı Hale Getiriyor

Bir motosikletin bağlantılılığı arttıkça dijital saldırılara karşı korunması da o kadar önem kazanıyor. Bluetooth, Wi-Fi ve bulut bağlantıları iki tekerlekli araç segmentinde hızla yaygınlaşıyor. Bosch, araç elektroniğini daha etkin korumak amacıyla Gateway modülünün son derece kompakt yeni neslini EICMA 2026’da tanıtıyor. Bosch İki Tekerlekli Araçlar ve Powersports Başkanı Geoff Liersch, “Bosch için motosiklet güvenliğinin birçok boyutu var. Sürücü destek sistemleriyle kazaların önlenmesinden bağlantılı araçların harici saldırılara karşı korunmasına kadar tüm bu çözümleri, her araç sınıfındaki tüm sürücüler için erişilebilir hale getiriyoruz,” diyor. Şirket, bu yeni teknolojiyi özellikle motosiklet üreticilerinin yaklaşan mevzuat gerekliliklerini karşılamalarına yardımcı olmak için sunuyor. BM R155 Regülasyonu uyarınca Aralık 2027’den itibaren yeni geliştirilen tüm iki tekerlekli araçların bir bütün olarak siber saldırılara karşı güvence altına alınması gerekecek; Haziran 2029’dan itibaren bu gereklilik tüm yeni tesciller için de geçerli olacak. Central Gateway, gelen veri trafiğini kontrol eden merkezi bir arayüz görevi görüyor. Bosch, fuarda sistemi Light ve Base olmak üzere iki performans sınıfında sergiliyor. Gateway Light, sınırlı montaj alanına sahip araçlar için tasarlanan ve mevcut elektronik mimarilere minimum çabayla entegre edilebilen, şirketin ilk son derece kompakt 16 pinli versiyonu. Premium modeller için geliştirilen 39 pinli Gateway Base ise entegre araç gövde kontrol işlevleri sayesinde ek esneklik sağlıyor. Bosch ayrıca müşterilerine yüksek performanslı bir Gateway modülü seçeneği de sunuyor. 99 pinli Gateway modülü High, yüksek düzeyde entegre elektronik mimarilere sahip gelecek nesil araçlar için tasarlandı. ABS veya ECU gibi ilgili kontrol ünitelerine doğrudan entegre edilen güvenlik çipleri, araç içinde ek bir koruma katmanı oluşturuyor. Bileşenler daha üretim aşamasından itibaren siber güvenlik gözetilerek tasarlanıyor ve böylece araç üreticilerinin uluslararası standartlara uygun tip onayı alması kolaylaşıyor. Bu bileşenler, harici erişim gerçekleşse dahi ağa yalnızca doğrulanmış sinyallerin ulaşmasını sağlıyor. Bosch ayrıca araçların tüm yaşam döngüsü boyunca filo izleme, proaktif saldırı ve izinsiz giriş tespiti ile kullanım sırasında güvenlik açığı takibi gibi güvenlik hizmetleri sunuyor. Geoff Liersch, “Teknolojimiz sayesinde üreticiler yeni küresel gereklilikleri karşılayabilirken sürücüleri de araç bileşenlerine yönelik siber saldırılara karşı koruyabiliyor,” diyor. Bosch geleceğin mobilite teknolojilerini tanıtıyor Bosch, siber güvenliğin yanı sıra yollarda güvenlik ve konforu da geliştirmeyi sürdürüyor. Bosch, Radar Tabanlı Destek Sistemleri (ARAS – Gelişmiş Motosiklet Sürüş Sistemleri) alanında EICMA’da kendini kanıtlamış teknolojilere odaklanıyor. Benzersiz işlevleri sayesinde grup sürüşlerinde veya yoğun trafikte daha güvenli bir sürüş sağlıyor. Örneğin, yeni Triumph Tiger 1200, güvenliği ve konforu artırmak için Bosch ön ve arka radar sensörleriyle donatılıyor ve kapsamlı bir Gelişmiş Sürücü Destek Sistemleri paketi sunuyor. Bu entegre paket, sürüş sırasında güvenliği ve konforu artırmak üzere Adaptif Hız Sabitleyici (ACC), Grup Sürüş Desteği (GRA) ve Sürüş Mesafesi Desteği (RDA) gibi işlevleri bir araya getiriyor. Önden Çarpışma Uyarısı (FCW) ve Kör Nokta Algılama (BSD) ise sürücünün tüm trafik koşullarındaki farkındalığını artırarak ek destek sağlıyor. Ekran da insan-makine arayüzü olarak merkezi bir rol üstleniyor. Bosch TFT Connect System, kişiselleştirilebilen ve akıllı telefona bağlanabilen yeni nesil yüksek çözünürlüklü gösterge panellerinden oluşuyor. Bu ekranlar, önemli işlevlerin yanı sıra navigasyon veya müzik gibi içerikleri de doğrudan görüntüleyebiliyor. Ayrıca işlevlerin daha sonra etkinleştirilmesine yönelik dijital bir arayüz görevi görüyor (talep üzerine işlevler). Ekranın 7 inçlik versiyonu EICMA’da önemli bir kilometre taşına ulaşıyor: Yeni Triumph Tiger 1200 modelinde seri üretim başlıyor. Elektrifikasyon alanında Bosch, geniş bir güç-aktarma sistemleri portföyü de sunuyor. Daha küçük iki tekerlekli araçlarda elektrik motoru ve inverter, üreticiler için entegrasyonu kolaylaştıran tek bir entegre 6 kW elektrikli tahrik ünitesinde birleştirilebiliyor. Kompakt elektrikli hub motorları elektrikli scooter’larda emisyonsuz tahrik sağlıyor. Elektrikli Araç Kontrol Ünitesi (eVCU) ise elektrikli güç-aktarma sisteminin tamamını koordine ediyor. Bir diğer önemli odak noktası, Şubat 2027’de yasal zorunluluk haline gelecek Dijital Batarya Pasaportu için geliştirilen sistem çözümü. Bu Bosch yazılımı, motosiklet üreticilerine araçların tüm yaşam döngüsü boyunca gerekli batarya verilerini güvenli biçimde yönetmeye yönelik çözümler sunuyor. Kaynak: (KAHA) Kapsül Haber Ajansı

Mastercard Lighthouse Türkiye’nin Üçüncü Dönem Başvuruları Açıldı Haber

Mastercard Lighthouse Türkiye’nin Üçüncü Dönem Başvuruları Açıldı

Mastercard Lighthouse Türkiye Girişim Hızlandırma Programı’nın üçüncü dönem başvuruları açıldı. Türkiye’nin finansal hizmetler ve teknoloji ekosistemini desteklemek amacıyla hayata geçirilen program, girişimlerin işlerini geliştirmelerine, kurumsal iş ortakları ve yatırımcılarla bağlantı kurmalarına, küresel pazarlara hazırlanmalarına destek oluyor. Programa, 29 Kasım 2026’ya kadar www.turkiyelighthouse.com adresinden başvurulabilecek. Türkiye’de faaliyet gösteren veya göstermeyi hedefleyen girişimler; ödeme sistemleri, siber güvenlik ve risk yönetimi, finansal destek ve yatırım, sürdürülebilirlik ve kapsayıcılık, pazarlama teknolojileri, verimlilik, veri ve analitik ve KOBİ çözümleri alanlarında geliştirdikleri çözüm ve teknolojilerle programa başvurabilecekler. Ön eleme ve jüri değerlendirmesinin ardından seçilecek girişimler, Mastercard’ın uzmanlığından faydalanma ve program kapsamında ilgili iş ortaklarıyla bağlantı kurma fırsatı bulacak. Onur Doğan: “Türkiye’deki girişimlerin küresel büyüme yolculuğunu destekliyoruz” Mastercard Doğu Avrupa Bölgesi Danışmanlık Hizmetleri Kıdemli Başkan Yardımcısı Onur Doğan, programın yeni dönemine ilişkin şunları söyledi: “Lighthouse Türkiye programına, ülkemizdeki girişimlerin geliştirdiği yenilikçi çözümlerin uluslararası pazarlarda karşılık bulacağına inanarak başladık. İlk iki dönemde elde ettiğimiz sonuçlar da bu yaklaşımımızı destekledi. Mezun girişimlerimizin başarıları üçüncü dönemde de en büyük motivasyonumuz. İşini büyütmek ve yeni iş birlikleri geliştirmek isteyen girişimcileri programımıza başvurmaya davet ediyoruz.” İlk iki dönemde girişimlere güçlü destek ve somut katkı sağlandı Mastercard Lighthouse Türkiye, ilk iki döneminde 200’ün üzerinde başvuru aldı. Program kapsamında gerçekleştirilen 170’in üzerinde koçluk ve uzman oturumu, 60’ın üzerinde bire bir görüşme ile 30’un üzerinde eğitim ve atölye çalışması, girişimlerin büyüme stratejilerini geliştirmelerine ve iş geliştirme süreçlerine destek sundu. Bu dönemde, yaklaşık 100 kurumsal temas kuruldu ve çeşitli iş ortaklarıyla PoC süreçleri başlatıldı. Programın 2025 yılı girişim memnuniyet oranı yüzde 97 olarak ölçüldü. Program mezunu girişimlerin program sonrasındaki gelişmeleri de dikkat çekti. Lighthouse Türkiye 2024-2025 dönemi kazananı Masraff, Mastercard'ın global girişim programı Start Path’e Türkiye'den seçilen ilk girişim oldu. Hardal, Simya VC liderliğinde 1,55 milyon dolarlık yatırım turunu tamamladı. 2025 dönemi girişimlerinden Rudiq ise Simya VC liderliğinde 1 milyon dolar yatırım aldı. Şirket ABD, Suudi Arabistan ve BAE'de büyümeyi hedefliyor. 14 haftalık programla koçluk, eğitim ve iş geliştirme desteği 14 haftaya yayılan Mastercard Lighthouse Türkiye, girişimlere koçluk oturumlarıyla eğitim ve sektör buluşmalarını bir arada sunacak. Gerçekleştirilecek koçluk oturumlarında girişimler, işlerini büyütmeye yönelik ihtiyaç alanları üzerinde uzmanlarla birlikte çalışacak. Buna ek olarak, atölyeler ve sektör profesyonellerinin katılacağı buluşmalar düzenlenecek. Program içeriğinde yapay zekâ, yatırımcı görüşmelerine hazırlık ve sunum becerilerinin geliştirilmesi gibi konular yer alacak. Girişimler ayrıca Mastercard’ın faaliyet alanlarını ve çözümlerini daha yakından tanıyarak olası iş birliği alanlarını değerlendirme fırsatı bulacak. Program sonunda gerçekleşecek Demo Day’de ise girişimler çözümlerini ve program boyunca kaydettikleri ilerlemeyi ekosistem paydaşlarıyla paylaşacak. Ayrıntılı bilgiye ve başvuru formuna www.turkiyelighthouse.com adresinden ulaşılabiliyor. Kaynak: (KAHA) Kapsül Haber Ajansı

HAVELSAN AFRIDEX 2026’da Nijerya Savunma Sanayii Kurumu ile Mutabakat Muhtırası İmzaladı Haber

HAVELSAN AFRIDEX 2026’da Nijerya Savunma Sanayii Kurumu ile Mutabakat Muhtırası İmzaladı

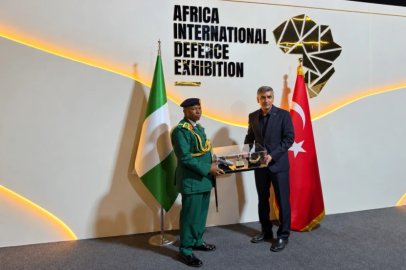
HAVELSAN, Türkiye Cumhuriyeti’nin kuruluşunun 103. yıl dönümünde, AFRIDEX 2026 kapsamında Nijerya Savunma Sanayii Kurumu (DICON) ile Mutabakat Muhtırası imzaladı. Bu adım, Türkiye ile Nijerya arasındaki savunma sanayii iş birliğinin güçlendirilmesi açısından önem taşıyor. Mutabakat Muhtırası; komuta, kontrol, muhabere, bilgisayar, istihbarat, gözetleme ve keşif (C4ISR) teknolojileri, simülasyon ve eğitim teknolojileri, insansız ve otonom sistemler, bilgi ve iletişim teknolojileri, entegre güvenlik çözümleri ve siber güvenlik alanlarında olası iş birliklerine yönelik bir çerçeve oluşturuyor. HAVELSAN ve DICON, bu mutabakatla teknolojik iş birliği için yeni fırsatları değerlendirmeyi, karşılıklı fayda sağlayacak projeleri belirlemeyi ve savunma ile teknoloji sektörlerinde sürdürülebilir, uzun vadeli ortaklıkların temellerini atmayı amaçlıyor. Atılan bu adım, HAVELSAN’ın uluslararası ortaklıklarını genişletme, teknolojik iş birliğini geliştirme ve Nijeryalı paydaşlarıyla birlikte ileri savunma kabiliyetlerinin geliştirilmesine katkı sağlama kararlılığını yansıtıyor. HAVELSAN olarak, bu ortak vizyonu somut projelere dönüştürmeyi ve Türkiye ile Nijerya arasında güçlü, kalıcı ve karşılıklı faydaya dayalı bir ortaklık kurmayı hedefliyoruz. Kaynak: (KAHA) Kapsül Haber Ajansı

Canon, Ofis Yazıcılarının Güvenliğini Artırmak İçin Öncü Printer EDR Teknolojisini Kullanıma Sunuyor Haber

Canon, Ofis Yazıcılarının Güvenliğini Artırmak İçin Öncü Printer EDR Teknolojisini Kullanıma Sunuyor

Canon tarafından geliştirilen Printer EDR teknolojisi, şüpheli davranışların yanı sıra yazıcılara özgü ve genel siber güvenlik tehditlerini de tespit ederek Canon'un ofis yazıcısı portföyünün güvenliğini daha da artırmayı hedefliyor. Aralık 2026'dan itibaren bir ürün yazılımı güncellemesi olarak sunulacak bu teknoloji, Canon'un imageFORCE, imageRUNNER ve imageRUNNER ADVANCE DX serilerindeki belirli cihazlarla uyumlu olacak. Canon'un kendi geliştirdiği Printer EDR teknolojisi, yazıcıların davranışlarını sürekli izleyerek geçmişte tespit edilmesi güç olan kurum içinden kaynaklanan tehditlerin ve gelişmiş siber saldırı belirtilerinin erken aşamada belirlenmesine yardımcı oluyor. Tek tek değerlendirildiğinde meşru görünen işlemlerin genel sırasını ve kullanım bağlamını analiz ederek şüpheli davranışları ortaya çıkaran teknoloji, olası tehditlere müdahale edilmesini ve zararların sınırlandırılmasını destekliyor. Canon'a özgü davranış tespit teknolojisiyle birlikte siber saldırı tekniklerini ve davranış örüntülerini sınıflandıran MITRE ATT&CK² çerçevesinden yararlanan tespit senaryoları aracılığıyla çok çeşitli güvenlik açıklarını ele alıyor. Canon ayrıca yeni saldırı tekniklerine karşı müdahale kapasitesini güçlendirmek amacıyla tespit senaryolarını sürekli güncelleyecek. Bir tehdit tespit edildiğinde Printer EDR teknolojisi, Canon'un çok işlevli yazıcılarının şüpheli iletişimleri engellemek veya izinsiz değiştirilen ayarları eski haline döndürmek gibi uygun önlemleri otomatik olarak almasını destekliyor. Kullanıcılar tespit edilen tehdide ilişkin ayrıntıları cihazın kontrol panelinden inceleyebilirken yöneticiler e-posta veya günlük yönetim sistemi aracılığıyla bilgilendiriliyor. Kullanıcı müdahalesine gerek kalmadan devreye giren bu önlemler, bilgi sızıntıları ve iş süreçlerinin kesintiye uğraması gibi riskleri azaltarak olası zararların önüne geçilmesine yardımcı oluyor. Ayrıca Printer EDR teknolojisinin kullanıma sunulması, Canon Business Security'nin önemli bir bileşenini oluşturuyor. Sektör analistleri tarafından da takdir edilen bu bütünleşik güvenlik ekosistemi, Tasarımdan Gelen Güvenlik (Secure by Design) teknolojileri, kimlik odaklı erişim kontrolleri ve Zero Trust ilkeleri üzerine kuruluyor. Canon; güvenli cihazlar, akıllı yazılımlar ve yaşam döngüsü hizmetlerinden oluşan katmanlı yaklaşımıyla kuruluşların bilgilerini korumasına, erişimi kontrol etmesine ve cihazlar, belgeler, iş akışları ve veriler genelinde siber dayanıklılığını artırmasına yardımcı oluyor. Printer EDR, tehdit tespiti ve müdahale becerilerini güçlendirirken baskı altyapısının daha kapsamlı güvenlik operasyonlarına entegre edilmesini de destekleyerek bu becerileri genişletiyor. Canon Europe Ürün Bilgi Güvenliği Kıdemli Direktörü Quentyn Taylor: “Yazıcılar bulut hizmetlerine ve kurumsal ağlara giderek daha fazla bağlandıkça hassas bilgileri de sıklıkla işliyor. Yeterince korunmadıklarında ise daha geniş kurumsal sistemlere erişim için bir giriş noktası oluşturabiliyorlar. Siber saldırıların hem sıklığı hem de karmaşıklığı artarken kuruluşların her uç noktayı koruyan güçlü bir güvenlik yaklaşımına sahip olması kritik önem taşıyor. Yeni Printer EDR teknolojimiz, baskı güvenliği konusundaki derin bilgi birikimimizi yansıtıyor. Bu teknolojiyi, müşterilerimizin olası tehditleri proaktif biçimde izlemesine, hızla tespit etmesine, bunlara müdahale etmesine ve etkilerini azaltmasına yardımcı olmak amacıyla geliştirdik” diyerek düşüncelerini dile getirdi. Kaynak: (KAHA) Kapsül Haber Ajansı

Gölge Yapay Zeka Kaynaklı Veri İhlallerinin Ortalama Maliyeti 5,39 Milyon Dolara Ulaşıyor Haber

Gölge Yapay Zeka Kaynaklı Veri İhlallerinin Ortalama Maliyeti 5,39 Milyon Dolara Ulaşıyor

Bütünleşik siber güvenlik alanında dünya lideri olan WatchGuard Technologies, gölge BT’nin uzun süre bir politika ve kontrol sorunu olarak ele alındığını hatırlatıyor. Onaylanmamış yazılımlar geçmişte bir kurulum ya da ağdaki bir cihaz gibi tarama araçlarının yakalayabileceği izler bırakıyordu. SaaS ve yapay zeka ise bu tabloyu değiştirdi. Çalışanlar artık kurumsal kimliklerini bu araçlara bağlayabiliyor ve hassas verileri güvenlik ekipleri araçların varlığından haberdar olmadan yükleyebiliyor. WatchGuard 2026 Siber Güvenlik Hijyeni Raporu’na göre çalışanların yüzde 64'ü iş için onaylanmamış yapay zeka araçları kullandığını belirtiyor. IBM 2026 Veri İhlali Maliyeti Raporu ise gölge yapay zekanın dahil olduğu ihlallerin ortalama maliyetinin 5,39 milyon dolara ulaştığını, bu rakamın 4,99 milyon dolarlık küresel ortalamanın üzerinde seyrettiğini ortaya koyuyor. Gölge Yapay Zeka Kuruma Üç Farklı Yoldan Giriyor İlk giriş noktası, çalışanların Microsoft veya Google ile oturum açma istemlerini onaylayarak bir yapay zeka ya da üretkenlik uygulamasına e-posta, takvim ve dosya gibi kurumsal kaynaklara erişim izni vermesi. Bu izinler iş ihtiyacı sona erdikten sonra da devam edebiliyor ve saldırganlar parola çalmak yerine kullanıcıları erişim izni vermeye ikna eden onay kimlik avı (consent phishing) yöntemiyle bu boşluğu istismar ediyor. İkinci giriş noktası, çalışanların tarayıcı üzerinden kişisel hesaplarıyla yapay zeka servislerine giriş yapması. Kurumsal kimlik kullanılmadığı için bu faaliyet Microsoft 365 veya Google Workspace kayıtlarında görünmüyor ve hangi verilerin yüklendiği bilinemiyor. Üçüncü giriş noktasında ise tek kanıt ağ trafiği oluyor. Kurum cihazlarından doğrudan erişilen ve herhangi bir uygulama izni ya da kimlik doğrulaması gerektirmeyen servisler yalnızca ağ veya güvenlik duvarı kayıtlarında iz bırakıyor ve sıradan web trafiğinin arasında gözden kaçabiliyor. Görünürlük Açığını Kapatmak İçin Sinyallerin Birleştirilmesi Gerekiyor WatchGuard’a göre tek bir kontrol bu üç giriş noktasının tamamını yakalayamıyor. Şirket, MSP’lerin bu açığı kapatabilmesi için üç çözümü bir arada sunuyor. CloudDR, Microsoft 365, Google Workspace ve desteklenen diğer SaaS platformlarında OAuth ile bağlanan uygulamaları tespit ediyor, onay kimlik avı girişimleri dahil şüpheli erişimleri işaretliyor ve bir olay yaşanmadan izinleri iptal edebiliyor. FireCloud Total Access, yönetilen cihazlardan ağ telemetrisi toplayarak kullanıcıların hangi platform üzerinden kimlik doğruladığından bağımsız olarak bulut ve yapay zeka servislerini tespit ediyor. Firebox ise bilinen yapay zeka hedeflerine yapılan bağlantıları belirleyerek inceleme için görünür hale getiriyor. Bu yetenekler HIPAA, PCI DSS, ISO 27001, GDPR ve SOC 2 gereksinimleriyle de eşleşiyor ve bulgular denetime hazır kanıtlara dönüştürülebiliyor. “Göremediğiniz Şeyi Yönetemezsiniz” Birçok olayın bir uygulamaya erişim izni vermek ya da iş cihazında kişisel bir yapay zeka hesabı kullanmak gibi sıradan davranışlarla başladığını belirten WatchGuard Türkiye ve Yunanistan Ülke Müdürü Yusuf Evmez, “Kurumların yapay zekanın benimsenmesini durdurmaya çalışması gerekmiyor. Asıl ihtiyaç, çalışanların hangi uygulamaları kullandığını, bu uygulamaların kuruma nasıl girdiğini ve hangi verilere erişebildiğini sürekli olarak görebilmek. Kimlik, kullanıcı faaliyeti ve ağ trafiğinden gelen sinyalleri birleştiren kurumlar, meşru kullanımı gereksiz risklerden ayırabiliyor ve riske orantılı biçimde hızla müdahale edebiliyor. Göremediğiniz şeyi yönetemezsiniz.” dedi. Kaynak: (KAHA) Kapsül Haber Ajansı

Türk Telekom, COP31’de Küresel Dijital Dönüşümün Destekçisi Olacak Haber

Türk Telekom, COP31’de Küresel Dijital Dönüşümün Destekçisi Olacak

Teknolojiyi sürdürülebilir bir geleceğin en güçlü araçlarından biri olarak konumlandıran Türk Telekom, COP31 kapsamında teknoloji gücünü ve sürdürülebilirlik vizyonunu Antalya’ya taşıyor. Türkiye’nin ilk kez ev sahipliği yapacağı ve küresel iklim gündeminin en önemli buluşmalarından biri olan COP31’de en üst düzey sponsorluk kategorisi “Master Partner” olarak yer alan Türk Telekom, aynı zamanda “Küresel Dijital Dönüşüm ve Teknoloji” destekçisi olarak zirvenin dijital ihtiyaçlarını uçtan uca çözümlerle karşılıyor. Buluşmanın güçlü bir teknoloji altyapısıyla gerçekleştirilmesi için çalışmalarını sürdüren Türk Telekom; enerji verimliliğini destekleyen yeni nesil teknolojileri, uçtan uca çözümleri, güçlü fiber ve mobil ağıyla COP31’in dijital omurgasını oluşturuyor. Zirve alanında veri merkezi, network operasyon merkezi ve siber güvenlik operasyon merkezlerini kapsayan bütüncül bir sistem hazırlayan Türk Telekom, COP31 zirvesini fiber hızıyla dünyaya bağlamaya hazırlanırken; 5G teknolojisi dahil yüksek kapasite ve tam kapsama sağlayacak çözümlerle etkinliğin dijital dünyasını şekillendiriyor. Türk Telekom, BM yetkilileri, ülke delegasyonları, diğer katılımcılar ve ziyaretçilere güçlü bir bağlantı deneyimi sunulması amacıyla çalışmalarını aralıksız sürdürüyor. “Geleceğin kararlarını Türk Telekom teknolojisiyle dünyaya taşıyacağız” Türk Telekom CEO’su Ebubekir Şahin, “Türkiye’nin dijital geleceğine yön veren Türk Telekom olarak teknolojiyi yalnızca bağlantı sağlayan bir güç olarak değil, ekonomik ve toplumsal değer yaratan, daha sürdürülebilir ve kapsayıcı bir geleceğin temel unsurlarından biri olarak görüyoruz. ‘Türkiye’nin dijital dönüşüm yolculuğu için 2005’ten bu yana 24,5 milyar dolar yatırım gerçekleştirirken; fiber altyapımızı güçlendiriyor, yeni nesil ağ teknolojileri geliştiriyor, çevre dostu teknolojileri şebekemize entegre ediyor ve yenilenebilir enerji yatırımlarımızı sürdürüyoruz. Yarına Sözümüz Var’ yaklaşımımız doğrultusunda, bugün gerçekleştirdiğimiz yatırımların yarının dünyasına katkı sunması için çalışıyoruz. Bu vizyonumuz doğrultusunda Türkiye’nin ev sahipliğinde gerçekleşecek COP31’de en üst düzey sponsorluk kategorisi olan ‘Master Partner’ olarak yer alıyoruz. Aynı zamanda COP31’in ‘Küresel Dijital Dönüşüm ve Teknoloji’ destekçisi olarak geleceğimize yön verecek iklim kararlarını teknoloji gücümüzle Antalya’dan tüm dünyaya taşıyacak olmaktan mutluluk duyuyoruz. Sürdürülebilirliği iş stratejimizin merkezine yerleştirirken, bu yaklaşımımızı COP31’e taşıdığımız teknoloji gücümüzle somutlaştırıyoruz. Enerji verimliliğini odağına alan yeni nesil teknolojilerimiz, kaynakların etkin kullanımını destekleyen dijital çözümlerimiz, güçlü fiber ve mobil ağımızla zirvenin teknoloji altyapısını sürdürülebilirlik anlayışımız doğrultusunda hayata geçiriyoruz. COP31’de de bu teknoloji ve yatırım gücümüzü sahaya taşıyarak zirvenin ihtiyaç duyduğu iletişim altyapısını uçtan uca sağlayacağız. Teknolojinin dönüştürücü gücünü sürdürülebilirlik anlayışımızla birleştirerek gelecek nesillere daha yaşanabilir bir dünya bırakmak için çalışmaya devam edeceğiz” dedi. COP31’in iletişimi için uçtan uca teknoloji altyapısı COP31’in yüksek performanslı bir teknoloji altyapısıyla gerçekleştirilmesi için çalışmalarını sürdüren Türk Telekom; veri merkezleri, network ve siber güvenlik operasyon merkezleriyle organizasyonun dijital altyapısını destekliyor. Canlı yayınlar için hazırlanan fiber altyapı ve yüksek kapasite ile performans sunan yedekli santral altyapısı sayesinde zirvenin iletişim ihtiyaçlarının güvenli biçimde karşılanması hedefleniyor. Kaynak: (KAHA) Kapsül Haber Ajansı

Afrika Sanayisine Açılan Yeni Kapı: ITAF 2026 Kazablanka’da Gerçekleşti Haber

Afrika Sanayisine Açılan Yeni Kapı: ITAF 2026 Kazablanka’da Gerçekleşti

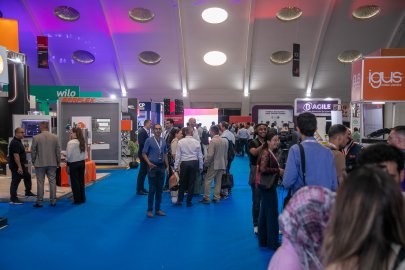
Afrika’da sanayi yatırımlarının ve üretim kapasitesini geliştirmeye yönelik çalışmaların hız kazanması, otomasyon, robotik, dijital üretim ve akıllı fabrika teknolojilerine olan talebi artırıyor. Bu dönüşümün sunduğu fırsatları uluslararası sanayi dünyasıyla buluşturmayı hedefleyen ITAF 2026, küresel teknoloji sağlayıcıları ile Afrika’nın gelişen sanayi pazarları arasında doğrudan iş bağlantıları kurulmasına olanak sağladı. Fuar kapsamında 11 ülkeden yaklaşık 50 nitelikli alıcının katılımıyla gerçekleştirilen Hosted Buyer Programı ve B2B görüşmeleri, teknoloji sağlayıcıları ile satın alma karar vericilerini bir araya getirerek yeni ticari fırsatların değerlendirilmesine katkıda bulundu. Etkinliğin önemli bileşenlerinden biri olan Industrial Edge Summit Africa konferans programında ise 60’tan fazla konuşmacı; endüstriyel otomasyon, dijitalleşme, ileri üretim teknolojileri ve Afrika sanayisinin dönüşümüne yönelik fırsatları ele aldı. Endüstriyel dönüşüme yön veren teknolojiler ITAF 2026’da buluştu ITAF 2026, üç gün boyunca endüstriyel üretimin geleceğini şekillendiren teknolojilere ve yenilikçi çözümlere ev sahipliği yaptı. Robotik sistemlerden endüstriyel otomasyona, yapay zekâ ve dijital üretim teknolojilerinden akıllı iç lojistik, güç aktarım sistemleri ve enerji verimliliği çözümlerine kadar geniş bir teknoloji yelpazesi, uluslararası sektör profesyonelleriyle buluştu. Fuar, yeni teknolojilerin tanıtılmasının yanı sıra bu çözümlerin üretim süreçlerine sağlayabileceği somut katkıları da gündeme taşıdı. Türkiye’den katılan ve kendi alanlarında küresel ligde yer alan Esit Elektronik ve IHI Dalgakıran gibi öncü Türk üreticileri de fuarda geliştirdikleri son teknoloji çözümleri, akıllı tartım ve kompresör sistemlerini Afrika pazarıyla buluşturarak yoğun ilgi gördü. Verimlilik artışı, operasyonel maliyetlerin azaltılması, üretim süreçlerinin dijitalleşmesi ve sürdürülebilir üretim gibi sanayinin öncelikli konuları, teknoloji sağlayıcıları ile sektör temsilcileri arasındaki görüşmelerin odağında yer aldı. Böylece ITAF, küresel teknolojik gelişmelerin Afrika sanayisinin dönüşüm ihtiyaçlarıyla buluştuğu bir platform olarak öne çıktı. ITAF 2026, uluslararası ticari iş birliklerine kapı açtı ITAF 2026, sergilenen teknolojilerin ötesinde, uluslararası satın almacılar ile sanayi ve teknoloji sağlayıcıları arasında yeni iş fırsatlarının değerlendirildiği bir platform oldu. Fuar kapsamında düzenlenen Alım Heyeti Programı, Afrika ve Avrupa'daki 11 ülkeden yaklaşık 50 nitelikli satın almacıyı Kazablanka'da bir araya getirdi. B2B eşleştirme görüşmeleri sayesinde katılımcı firmalar, yeni pazarlara açılma, potansiyel müşterilerle doğrudan temas kurma ve uzun vadeli ticari ortaklıklar geliştirme fırsatı yakaladı. Programın uluslararası boyutunu güçlendiren bir diğer önemli buluşma ise 9 Afrika ülkesinden 22 üst düzey temsilcinin katılımıyla gerçekleşti. Kamu kurumları, ticaret odaları ve iş dünyasından temsilcilerin yer aldığı heyet, bölgenin sanayi ve altyapı yatırımlarına yönelik ihtiyaçlarını uluslararası teknoloji sağlayıcılarıyla değerlendirdi. Makine ve otomasyondan enerji ve lojistiğe uzanan görüşmelerde, teknoloji transferi, üretim kapasitesinin geliştirilmesi ve yeni yatırım fırsatları ön plana çıktı. Böylece ITAF, Afrika sanayisinin ihtiyaçları ile uluslararası teknoloji ve üretim çözümleri arasında doğrudan bağlantılar kurulmasına katkı sağladı. Öncelikli hedef, sürdürülebilir katma değer yaratmak ITAF, ilk edisyonuyla etkinliğin ötesine geçerek yıl boyu aktif kalacak bir platformun ilk temellerini attı. ITAF ilk edisyonun ardından, Kazablanka’da kurulan iş birliklerini kalıcı kılmayı, saha deneyimlerini paylaşmayı, nitelikli iş gücünü ve yetkinlikleri geliştirmeyi amaçlıyor. Bu sayede sanayi aktörlerine yenilikçi teknolojileri keşfetme aşamasından sahada uygulamaya kadar her adımda rehberlik eden sürdürülebilir bir ekosistem sunmayı hedefliyor. Bundan sonraki süreçte elde edilen ivmeyi büyüterek yerel ve uluslararası paydaşlar arasındaki köprülerin güçlendirilmesi, ayrıca Kazablanka’da kurulan bağlantıların yatırım, inovasyon ve endüstriyel iş birliği odaklı yeni fırsatlara dönüştürülmesi planlanıyor. Industrial Edge Summit Africa’da sanayinin geleceği ele alındı ITAF 2026 kapsamında düzenlenen Industrial Edge Summit Africa, 60’ı aşkın konuşmacının katılımıyla sanayinin dijital ve sürdürülebilir dönüşümüne yönelik gelişmeleri gündeme taşıdı. Uluslararası iş dünyası temsilcilerini, teknoloji liderlerini ve sektör uzmanlarını buluşturan konferans programında; üretimde yapay zekâ uygulamaları, Endüstri 4.0, Endüstriyel Nesnelerin İnterneti (IIoT), siber güvenlik, enerji verimliliği ve karbonsuzlaşma gibi sanayinin öncelikli konuları ele alındı. Üç gün süren oturumlarda, yeni teknolojilerin üretim süreçlerine entegrasyonu, sanayide dijitalleşmenin hızlandırılması ve işletmelerin rekabet gücünün artırılması konuları öne çıktı. Afrika sanayisinin gelişen ihtiyaçları doğrultusunda teknoloji yatırımlarından nitelikli iş gücüne uzanan farklı başlıkların değerlendirildiği konferans, uluslararası bilgi ve deneyim paylaşımına katkı sağlayarak bölgenin endüstriyel dönüşümüne yönelik yeni perspektifler sundu. Geleceğe Güçlü Adım: ITAF 2027 İçin Hazırlıklar Başladı Başarılı ilk edisyonunun ardından 2026’da atılan temeller üzerine yükselecek fuar, Afrikalı sanayi paydaşlarını uluslararası teknoloji sağlayıcıları, yatırımcılar ve iş ortaklarıyla buluşturan bir platform olarak konumunu daha da güçlendirmeyi hedefliyor. Afrika’nın sanayi ve teknoloji sektörlerindeki önemli buluşmalarından biri olan Industrial Transformation Africa’nın (ITAF) bir sonraki edisyonu 26–28 Ekim 2027 tarihleri arasında OFEC/Kazablanka’da düzenlenecek. ITAF, Deutsche Messe ekosistemi bünyesindeki Hannover Fairs MENA tarafından, yerel organizatör Smart Expos & Events Morocco ile birlikte düzenleniyor. 2026 edisyonunun stratejik ortakları UNIDO, GMAI ve AMCA; sponsorları Turkish Machinery ve GSMA; resmi teknoloji ortakları CE3M Maroc, R&D Maroc ve TEAM Henri-Fabre; kurumsal ortakları AHK Maroc, GIZ, Fraunhofer-Gesellschaft ve KFW; destekleyici ortakları ise AMPF, FMIIP, Morocco Train Industry (MTI) ve WorldPTA oldu. Kaynak: (KAHA) Kapsül Haber Ajansı

Z Kuşağının Dijital Çelişkisi: Yüksek Öz Güven, Yetersiz Koruma Haber

Z Kuşağının Dijital Çelişkisi: Yüksek Öz Güven, Yetersiz Koruma

Z kuşağı, vaktinin büyük bir kısmını çevrim içi geçirme konusunda tüm nesillerin önünde yer alıyor. Araştırma sonuçları, Z kuşağının %57’sinin vaktini çevrim dışı yerine daha çok çevrim içi ortamlarda geçirdiğini gösteriyor; bu oran, ankete dahil edilen tüm nesiller arasındaki en yüksek seviyeye işaret ediyor. Akıllı telefonlar ise bu kuşağın dijital yaşamının merkezinde bulunuyor; katılımcıların %67’si düzenli internet erişiminde birincil cihaz olarak akıllı telefonlarını tercih ettiğini belirtiyor. Sürekli çevrim içi olma durumu, belirgin bir öz güveni de beraberinde getiriyor. Z kuşağı katılımcılarının yaklaşık altıda biri (%59), dijital ortamda kendinden emin olduğunu ifade ediyor. Buna karşın, dijital becerilerini "ileri düzey" olarak nitelendirenlerin oranı yalnızca %28’de kalıyor. Bu tablo, internet ortamında rahat hareket etmek ile dijital riskleri etkin bir şekilde yönetebilmek için gereken bilgi birikimine sahip olmak arasındaki uçurumu gözler önüne seriyor. Bahsi geçen öz güven her zaman koruyucu önlemlere dönüşmüyor. Z kuşağının yalnızca %27’si mobil cihazlarında antivirüs yazılımı kullanıyor; bu da diğer nesillere kıyasla kayda değer ölçüde düşük bir orana karşılık geliyor. Ayrıca Z kuşağı, şifrelerini düzenli olarak güncelleme konusunda da daha çekingen davranıyor. Oluşan bu güvenlik açığının sonuçları şimdiden hissedilmeye başlandı. Z kuşağı katılımcılarının yarısından fazlası (%52); cihazlarını, çevrim içi hesaplarını veya verilerini hedef alan bir siber saldırıya maruz kaldığını belirtiyor. Katılımcıların %17’si sosyal medya hesaplarının ele geçirildiğini, %12’si ise oyun hesaplarına erişimini kaybettiğini aktarıyor. Akıllı telefonlar Z kuşağının en değerli verilerini barındırıyor, ancak koruma yetersiz kalıyor Araştırma, akıllı telefonların Z kuşağı için en kıymetli verileri barındırdığını da ortaya koyuyor. Katılımcıların %38’i fotoğrafları, yine %38’i ise kişisel belgeleri kritik öneme sahip görüyor. Z kuşağı, cihazlarında sakladığı kişisel belgeleri diğer nesillere kıyasla çok daha değerli buluyor. Şifreler ve hesap giriş bilgileri ise katılımcıların %30’u tarafından kritik önemde değerlendiriliyor. Bu verilerin taşıdığı öneme karşın, akıllı telefonlardaki veriler çoğu zaman yeterince korunmuyor. Bireysel dijital yaşamı korumaya yönelik güvenlik araçlarının kullanımı, özellikle Z kuşağında oldukça sınırlı kalırken; akıllı telefonundaki kritik verileri düzenli olarak yedekleyenlerin oranı yalnızca %28. Bu durum, yalnızca tek bir cihazın kaybedilmesinin çok ötesinde riskler doğuruyor. Güvenliği ihlal edilen bir akıllı telefon; saldırganların kişisel fotoğraflara, kimlik belgelerine, e-posta hesaplarına, sosyal medya profillerine, finansal hizmetlere ve kişinin dijital yaşamının diğer kritik alanlarına doğrudan erişmesine zemin hazırlayabiliyor. Günlük dijital alışkanlıklar, günlük koruma refleksleriyle desteklenmeli Siber tehditlere yönelik farkındalığın artırılması kritik bir önem taşıyor. Kaspersky, özellikle Z kuşağına hitap etmek amacıyla "Case 404" adlı interaktif bir çevrim içi oyun geliştirdi. Bu siber dedektiflik macerasında oyuncular, gerçek dijital tehditlerden ilham alan kurgusal vakaları çözerek; dolandırıcılıkları, kimlik avı (phishing) girişimlerini ve oyun dünyasında sıkça görülen hesap ele geçirme taktiklerini nasıl tespit edeceklerini öğreniyor. "Case 404", oyunculara sevdikleri şeyleri yaparken güvende kalmalarını sağlayacak bilgi birikimini ve doğru güvenlik reflekslerini kazandırıyor. Kaspersky, siber güvenliğin bir kriz anından sonra başvurulan geçici bir önlem değil; günlük dijital rutinin ayrılmaz bir parçası olarak konumlandırılmasını tavsiye ediyor. Kaspersky Premium gibi kapsamlı bir güvenlik çözümü; cihazları zararlı yazılımlara, kimlik avı tuzaklarına ve diğer çevrim içi tehditlere karşı korumaya yardımcı oluyor. Z kuşağı için artık birincil cihazın akıllı telefonlar olduğu göz önüne alındığında, güvenlik tedbirlerinin masaüstü bilgisayarlar kadar mobil trafiği de kapsaması gerekiyor. Kaspersky Password Manager gibi özel bir araç kullanmak, farklı hesaplar için güçlü ve benzersiz şifreler oluşturulmasını ve bunların güvenle saklanmasını sağlıyor. Bu yöntem, tek bir şifrenin çalınması veya bir veri ihlalinde ifşa olması durumunda doğabilecek zincirleme riskleri en aza indiriyor. Dolandırıcılık amaçlı ve istenmeyen aramaların yarattığı riskleri azaltmak adına ise Kaspersky Who Calls, şüpheli aramaları tespit ederek kullanıcıları spam veya potansiyel dolandırıcılıkla ilişkilendirilen numaralar hakkında anlık olarak bilgilendiriyor. Kaspersky Tüketici Ürünleri Yönetiminden Sorumlu Başkan Yardımcısı Irina Ermilova, araştırma sonuçlarını şöyle değerlendiriyor: "Z kuşağı internetin merkezinde büyüdü; bu nedenle dijital servisleri son derece doğal ve sezgisel bir şekilde kullanıyorlar. Ancak bu aşinalık, güvenlik uzmanlığıyla karıştırılmamalı. Uygulamalarda, platformlarda ve cihazlarda rahatça gezinebilmek; dolandırıcılık yöntemlerini fark edebilmek, şifreleri güvenle yönetebilmek veya kişisel verileri koruyabilmek anlamına gelmiyor. Araştırma sonuçları, siber güvenlik araçlarının ve reflekslerinin; mesajlaşmak, oyun oynamak ya da sosyal medyada gezinmek kadar günlük dijital yaşamın doğal bir parçası haline gelmesi gerektiğini gösteriyor." Bu çalışma, Kaspersky’nin pazar araştırma merkezi tarafından 2026 yılında gerçekleştirilmiştir. Araştırmaya aralarında Türkiye'nin de bulunduğu 18 ülkeden (Almanya, Brezilya, Çin, Endonezya, Fransa, Güney Afrika, Hindistan, Kolombiya, Mısır, Malezya, Meksika, Rusya, Suudi Arabistan, İspanya, Tayland, Türkiye, Vietnam) toplam 7.200 kişi katılmıştır. Kaynak: (KAHA) Kapsül Haber Ajansı

E-posta Bombardımanı Gerçek Tehdidi Gizliyor Haber

E-posta Bombardımanı Gerçek Tehdidi Gizliyor

E-posta bombardımanı saldırıları genellikle aynı düzeni izler. Önce saldırgan e-posta adresinizi ele geçirir. Bunu geçmişteki veri ihlallerinden, pazarlama veri tabanlarından, internete sızdırılmış verilerden, hatta daha önceki bir oltalama saldırısından elde edebilir. Adresinizi ele geçirdikten sonra bültenler, abonelikler, e-posta listeleri, ücretsiz denemeler ve yarışmalar gibi yüzlerce hatta binlerce meşru çevrim içi hizmete kaydolmak için botlarla çalışan otomatik araçlar kullanır. Bunların her biri bir hoş geldiniz e-postası veya benzeri bir mesaj gönderir. Bunlar genellikle meşru hizmetler olduğu için çoğu zaman spam filtrelerine takılmaz. Sonuç olarak gelen kutunuz mesajlarla dolup taşar. E-posta bombardımanı girişimlerinin çoğunun ardında iki neden yatar: 1. Dolandırıcı, yapay olarak oluşturulan tüm bu e-postaların arasında gerçek bir e-postayı görmemesi için kurbanın dikkatini dağıtmaya çalışır. Hesaplarınızdan birini ele geçirip parolasını sıfırlamış ve bu da gelen kutunuza bir bildirim düşmesine yol açmış olabilir. Ya da adınıza sahte bir satın alma yapmış ve faturası daha sonra size e-postayla gönderilmiş olabilir. Asıl amaç, daha ciddi dolandırıcılıkla ilgilenmenizi engelleyen bir sis perdesi oluşturmaktır. 2. Bilgisayar korsanı daha sonra teknik destek mühendisi gibi davranarak sizinle iletişime geçebilir. E-posta “sorununuzu” çözebileceğini iddia edip bunun için ücret talep edebilir ya da bilgisayarınıza göz atabilmek için sizi kandırarak uzaktan erişim yazılımı yükletebilir. Bu da tarayıcıda kayıtlı parolalar gibi bilgisayarınızdaki hassas bilgileri çalmasına, hatta ek kötü amaçlı yazılımlar yüklemesine olanak tanıyabilir. Kurumsal bir senaryoda saldırgan büyük olasılıkla siber güvenlik ekibinin dikkatini veri ihlali, iş e-postası ele geçirme (BEC) ya da fatura dolandırıcılığı girişimi gibi daha ciddi bir saldırıdan uzaklaştırmaya çalışıyordur. Şantaj için koz elde etmek amacıyla operasyonları aksatmaya çalışıyor olabilir: Fidye yazılımı ortakları, uzaktan erişim elde etmek için sahte bir BT yardım masası iletişiminin öncesinde e-posta bombardımanını kullanabilir. Hatta saldırgan memnuniyetsiz bir çalışan veya eski bir çalışan bile olabilir. E-posta bombardımanına uğradıysanız yapmanız gerekenler: · Oturum açtığınızda gelen kutunuzun mesajlarla dolduğunu görürseniz paniğe kapılmayın. · Kaydedildiğiniz tüm rastgele hizmetlerin aboneliğinden çıkmaya çalışmak yerine enerjinizi, saldırganın gizlemek istediği tehdidi bulmaya yoğunlaştırın. Güvenlik uyarılarını, yeni cihaz girişlerini, e-posta veya telefon numarası değişikliklerini, parola değişikliklerini, sıfırlamalarını veya satın almaları arayın. · Mesaj spam klasörüne düşmüş olabileceği için gelen kutunuzun yanı sıra spam klasörünüzü de inceleyin. · Olağan dışı bir şey görmüyorsanız en hassas hesaplarınızı tek kontrol edin. · Şüpheli faaliyetlere bakın. Eklenen yeni cihazlar veya ödeme yöntemleri, değiştirilmiş olabilecek parolalar veya değiştirilmiş kurtarma bilgileri. E-posta yönlendirme kurallarınızı ve gönderilmiş veya silinmiş öğeler klasörlerinizi de olağan dışı bir şey olup olmadığına karşı kontrol etmekte fayda var. · Olağan dışı bir şey fark ederseniz parolayı benzersiz ve güçlü bir parolayla değiştirerek bilgisayar korsanını hesabın dışında bırakmaya çalışın ve ek oturum açma güvenliği için iki faktörlü kimlik doğrulamayı (2FA) etkinleştirin. · Doğru kurtarma e-posta adresinin/telefon numarasının kayıtlı olduğundan emin olun. · Dolandırıcılıktan endişe ediyorsanız doğrudan ilgili şirketle iletişime geçin. · Olası bir hesap ele geçirme veya dolandırıcılık girişimiyle ilgili her şeyi saklamayı unutmayın. · Mesajları ancak tehlikenin geçtiğinden emin olduğunuzda temizleyin. · Biri sizi arayıp e-posta sorununuzu çözebilecek bir teknoloji uzmanı olduğunu iddia ederse telefonu hemen kapatın. E-posta bombardımanı nasıl önlenir? Elbette önlemek genellikle tedavi etmekten iyidir. E-posta adresinizin kötü niyetli kişilerin eline geçmesini her zaman engelleyemeseniz de sosyal medya profilleri gibi herkese açık web sayfalarında yer almamasını sağlayarak zararı sınırlayabilirsiniz. Oltalama saldırılarından korunmak için ayrıca en iyi güvenlik uygulamalarını izleyin. En hassas hesaplarınızı olabildiğince güvende tutun. Buna, diğer çevrim içi hesaplarınızdan gelen parola sıfırlama mesajlarını almak için kullanılacak birincil e-posta adresiniz de dâhildir. Tüm hesaplarınızın güçlü ve benzersiz parolalara sahip olmasını sağlamak için bir parola yöneticisi kullanın. Ek bir güvenlik katmanı için de 2FA'yı etkinleştirin. Alışveriş, seyahat ve diğer boş zaman etkinlikleri gibi daha az önemli yazışmalar için ikincil bir e-posta adresi kullanmak da faydalı olabilir. Böylece bu hesap bir e-posta bombardımanına maruz kalırsa en azından en önemli mesajlarınız güvende olur. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.