Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Siber Suçlular

Kapsül Haber Ajansı - Siber Suçlular haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Siber Suçlular haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Yeni Odyssey Filmi Dünya Çapında Heyecan Yaratırken Dolandırıcılar da Harekete Geçiyor Haber

Yeni Odyssey Filmi Dünya Çapında Heyecan Yaratırken Dolandırıcılar da Harekete Geçiyor

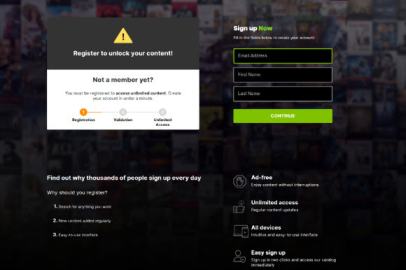
Christopher Nolan’ın yeni Odyssey filmi, 2026’nın en çok beklenen yapımları arasında gösterilerek yılın dünya çapında en çok konuşulan ve heyecanla beklenen prömiyerlerinden biri oldu. Ancak filmin dünya çapında vizyona girmesi, dolandırıcılık faaliyetlerinde de büyük bir artışı beraberinde getirdi. Siber suçlular, filmin vizyona girmesiyle oluşan devasa ilgiyi suistimal ederek kullanıcıları ücretsiz erişim vaatleriyle tuzağa düşürüyor. Dolandırıcılık yöntemi genelde şu şekilde işliyor: Saldırganlar, yeni filme ücretsiz erişim vaat eden ve gözünde daha inandırıcı görünmek adına genellikle kullanıcının anadilinde dublaj seçenekleri sunan sahte web siteleri hazırlıyor. İkna ediciliği artırmak amacıyla, sitede filmi daha önce "izlemiş" olduğunu iddia eden kullanıcılar tarafından bırakılmış sahte değerlendirme ve puanlamalara yer veriliyor. Ancak kullanıcılar filmi oynatmaya çalıştıklarında karşılarına sahte bir video oynatıcı çıkıyor ve içerikten "ücretsiz olarak yararlanmaya devam edebilmeleri" için kayıt olmaları isteniyor. Kayıt işlemlerini tamamlayıp izlemeye devam etmek isteyen kullanıcıların; e-posta adresi ad ve soyad gibi kişisel bilgilerini girmeleri talep ediliyor. Sonraki aşamalarda ise kullanıcıların ‘ücretsiz deneme’ sürümünü etkinleştirmek bahanesiyle bir parola oluşturmaları ve banka bilgilerini paylaşmaları isteniyor. Bu durum, özellikle birden fazla platformda aynı şifreyi kullanan mağdurlar için kimlik bilgilerinin çalınma riskini doğururken, doğrudan maddi kayıplara da yol açıyor. Kayıt aşamasında kullanıcılara sınırsız içerik erişimi vaat ediliyor, hesap oluşturmanın yalnızca bir dakika süreceği belirtiliyor ve birden fazla cihazda izleme imkanı sunulduğu vurgulanarak kullanıcıların kandırılma riski daha da artırılıyor. Dolandırıcılar, yöntemin temel yapısını değiştirmeden, olabildiğince geniş bir kitleye ulaşmak ve farklı dilleri konuşan kullanıcıları hedeflemek amacıyla benzer web sitelerini çok sayıda dilde yayına alıyor. Kaspersky Kıdemli Web İçerik Analisti Olga Altukhova konuya ilişkin değerlendirmesinde şu ifadeleri kullanıyor: "Dolandırıcıların, Odyssey gibi yüksek profilli prömiyerleri fırsat bilerek büyük yapımları heyecanla bekleyen hayranların merakını ve sadakatini suistimal ettiğine sıkça şahit oluyoruz. Henüz yeni vizyona girmiş ve sinemalarda gösterimi devam eden bir filmin şüpheli veya bilinmeyen bir platformda aniden karşılarına çıkması durumunda kullanıcıların ekstra temkinli olması gerekiyor. Kişisel verileri korumak ve olası finansal kayıpların önüne geçmek adına içeriklere yalnızca resmi platformlar üzerinden erişilmesini, Truva atına dönüşebilecek bu tür tuzaklardan uzak durulmasını önemle tavsiye ediyoruz." Kaspersky, dolandırıcıların hedefi olmamak için kullanıcılara şu önlemleri almalarını öneriyor: Web sitelerinin güvenirliğini kontrol edin: Kişisel verilerinizi girmeden önce sitelerin güvenilirliğini doğrulayın; film izlemek veya indirmek için yalnızca resmi web sitelerini kullanın. URL biçimlerini ve şirket adlarının yazılışını iki kez kontrol edin. Ödeme bilgilerinizi güvenceye alın: Kredi kartı veya banka hesabı bilgilerinizi doğrudan riske atmamak için alışverişlerinizde ön ödemeli kartlar ya da güvenli ödeme servisleri tercih edin. Güvenilir bir güvenlik çözümü kullanın: Kaspersky, giderek karmaşıklaşan siber tehditlere karşı gelişmiş koruma sağlamak amacıyla çözümlerini AI destekli dolandırıcılık koruma teknolojileriyle sürekli güçlendiriyor. Bu teknolojiler; makine öğrenimi tabanlı kimlik avı önleme algoritmalarını, gerçek zamanlı davranış izlemeyi ve Veri Sızıntısı ile Kimlik Hırsızlığı denetleyicilerini bir araya getiriyor. Çok faktörlü doğrulamayı etkinleştirin ve hesaplarınızı izleyin: Hesaplarınızda ve finansal uygulamalarınızda İki Faktörlü Doğrulamayı (2FA) etkinleştirin; yetkisiz işlemlere karşı hesap hareketlerinizi düzenli olarak kontrol edin. Kaynak: (KAHA) Kapsül Haber Ajansı

Siber Saldırganların Yeni Hedefi Tatilciler Haber

Siber Saldırganların Yeni Hedefi Tatilciler

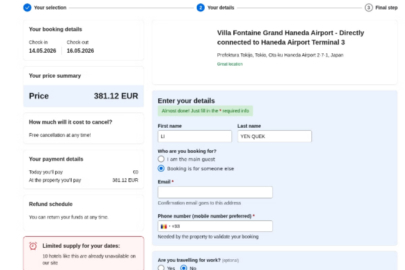
Türkiye, Güney Afrika ve Mısır da dâhil olmak üzere 20’den fazla ülkede bulunan Kaspersky çalışanları; kendi ülkelerinde mutlaka görülmesi gereken yerleri ve deneyimleri aktarırken, gezginlerin bu destinasyonlarda karşılaşabileceği dijital risklere dair ilk elden kritik değerlendirmeler sunuyor. En Çok Hedef Alınan Sektör: Ulaşım ve Biletleme Platformları Günümüzde bir seyahat planlamak; araç paylaşım uygulamaları, hava yolu şirketleri ve çevrim içi seyahat acenteleri arasında mekik dokumak anlamına geliyor. Bu süreç genellikle çok sayıda sekme ve cihaz üzerinden, üstelik avantajlı teklifleri kaçırmama telaşıyla yürütülüyor. İşte bu aciliyet hissi, tanıdık markalara duyulan güven ve platformlar arası yoğun trafik; meşru ulaşım ve seyahat hizmetlerini taklit ederek oltalama sayfaları, sahte uygulamalar ve dolandırıcılık odaklı teklifler sunan siber korsanlar için biçilmiş kaftan oluşturuyor. Kaspersky araştırmacıları, önde gelen ulaşım markalarının* adı kullanılarak yayılan siber tehditleri mercek altına aldı. Q2 2025 ile Q1 2026 tarihleri arasında Kaspersky çözümleri, bu markalarla ilişkilendirilen 262.663 engelleme kaydetti. Emirates markası taklit edilerek yapılan saldırılar, ulaşım kategorisindeki tüm tespitlerin %61’ini oluşturarak ilk sırada yer alırken; bunu %37 ile Uber takip etti. Bu kategoride gözlemlenen hareketliliğin ezici bir çoğunluğunun sektör lideri iki marka üzerinden yürütülmesi, saldırganların çabalarını geniş kitlelere ve yüksek ödeme trafiğine sahip tanınmış hizmetler üzerinde yoğunlaştırdığını gösteriyor. Ulaşım markalarıyla ilişkilendirilen dosya ve nesneler arasında en yaygın tespit edilen tehdit türü %30,5 ile Truva atları (Trojan) olurken, bunu %22,5 ile Bankacılık Truva Atları (Trojan-Banker) izledi. Bu kötü amaçlı yazılımlar doğrudan banka giriş bilgilerini ve ödeme verilerini çalmak üzere tasarlanıyor. Bir başka deyişle, ulaşım markalarını taklit eden siber suçlular yalnızca rezervasyon detaylarının peşinde değil; vakaların büyük çoğunluğunda doğrudan kullanıcının banka hesabını hedef alıyor. İrlanda hava yolu şirketi Ryanair’i taklit eden bir kimlik avı sayfası örneği Kaspersky araştırmacılarının tespit ettiği dolandırıcılık yöntemlerinden biri, Ryanair’i taklit eden ve mağdurlara“tazminat almaya hak kazandıklarını” söyleyen klasik bir dolandırıcılık senaryosu. Mağdurlara, uçuşları nedeniyle tazminat ödemesi almaya hak kazandıklarını belirten bir mesaj gönderiliyor. Ardından hesap bilgilerini girmeleri veya paranın ödenmesi için küçük bir “işlem ücreti” ödemeleri isteniyor. Dolandırıcılık, kurbanları harekete geçmeye zorlamak için yoğun bir aciliyet duygusu yaratıyor ve sözde teklifin sona ermesine yalnızca birkaç saniye kaldığı izlenimini veriyor. Bu tür aşırı zaman baskısı önemli bir uyarı işareti. Meşru tazminat talepleri, kişileri saniyeler içinde karar vermeye zorlayacak şekilde süreyle sınırlandırılmaz ve hava yolu şirketleri geri ödeme işlemi için önceden ücret talep etmez. Rezervasyon platformları ve seyahat hizmetleri: Küçük ama ciddi bir risk Kaspersky, ulaşım markalarının yanı sıra seyahat ve konaklama hizmetlerini taklit eden tehditleri de inceledi.** Q2 2025 ile Q1 2026 arasında bu markalarla ilişkili 5.414 saldırı girişimi tespit edildi. Bu hizmetlerin adı altında en sık dağıtılan tehditler ise %54,6 ile yine Truva atları oldu. Seyahat hizmeti hesapları; ödeme bilgilerini, kişisel verileri, geçmiş rezervasyonları ve konaklama/etkinlik sağlayıcılarıyla yapılan yazışmaları içerdiğinden siber suçlular için cazip birer hedef haline geliyor. Güvenilir platformları taklit eden kötü amaçlı dosyalar veya sayfalar; kimlik bilgilerini çalmak, ödeme verilerini ele geçirmek, cihaza ek kötü amaçlı yazılımlar yüklemek veya kurbanın cihazına doğrudan erişim sağlamak amacıyla tasarlanabiliyor. Booking.com’u taklit eden bir kimlik avı sayfası örneği Booking.com’u taklit eden başka bir dolandırıcılık yönteminde ise mağdurlar, gerçek bir rezervasyon sayfasını andıran sahte bir sayfaya yönlendiriliyor ve rezervasyonu tamamlamak amacıyla kişisel ve ödeme bilgilerini girmeleri isteniyor. Ancak işlem tamamlandığında gerçekte herhangi bir rezervasyon oluşturulmuyor ve para doğrudan dolandırıcılara aktarılıyor. Sahte sayfa, gerçek Booking.com ödeme adımlarını o kadar yakından taklit ediyor ki kurbanlar çoğu zaman durumun farkına ancak seyahat ettikleri destinasyona ulaştıklarında ve adlarına herhangi bir rezervasyon bulunmadığını öğrendiklerinde varıyor. Kaspersky Baş Güvenlik Araştırmacısı Evgeny Kuskov konuyla ilgili şunları söyledi: “Seyahat markaları; güven, aciliyet ve ödeme işlemlerinin kesiştiği benzersiz bir noktada bulunuyor. Bu da onları, meşru görünerek kullanıcıları kandırmaya çalışan siber suçlular için son derece cazip hedefler haline getiriyor. İnsanlar uçuş veya araç rezervasyonu yaparken çoğu zaman hızlı hareket ediyor, birden fazla sekmede fiyat karşılaştırıyor ve iyi bir fırsat ya da hesaplarıyla ilgili bir sorun gibi görünen herhangi bir şeye tıklamaya daha yatkın oluyor. Ulaşım markalarına ilişkin verilerimizde dikkat çeken noktalardan biri, en çok hedef alınan markaların araç çağırma hizmetlerinden tam kapsamlı hava yolu şirketlerine kadar birbirinden tamamen farklı hizmetleri kapsaması. Bu da saldırganların tek bir alana odaklanmak yerine geniş bir ağ attığını gösteriyor.” Seyahat ilhamı almak ve detaylara ulaşmak için Kaspersky çalışanlarının kendi ülkelerindeki görülmeye değer yerleri, lezzetleri ve deneyimleri paylaştığı Kaspersky Güvenli Seyahat İpuçları platformunu ziyaret edebilirsiniz. Proje aynı zamanda seyahat odaklı oltalama ve ödeme dolandırıcılıklarından güvenli olmayan halka açık Wi-Fi ağlarına kadar gezginlerin karşılaşabileceği dijital tehditlere dikkat çekiyor; seyahat planlama, rezervasyon ve tatil sürecinde korunmaya yönelik pratik tavsiyeler sunuyor. Kaspersky’den seyahat dolandırıcılıklarına karşı korunmak için öneriler: Doğrudan resmi web siteleri veya uygulamalar üzerinden rezervasyon yapın: E-posta, mesaj veya sosyal medya üzerinden gelen "rezervasyonunuz" ya da fırsat bağlantılarına tıklamaktan kaçının; bunun yerine doğrudan ilgili hava yolu, araç paylaşım veya rezervasyon platformunun resmi adresine gidin.Ödeme bilgilerini girmeden önce URL’yi iki kez kontrol edin: Hava yolu, ulaşım veya rezervasyon sitelerini taklit eden oltalama sayfaları, ilk bakışta fark edilmesi zor sahte (lookalike) alan adları kullanır."Gerçek olamayacak kadar iyi" tekliflere şüpheyle yaklaşın: Özellikle acil eylem gerektiren veya banka transferi, hediye kartı gibi alışılmadık ödeme yöntemleri talep eden tekliflere karşı dikkatli olun.Güçlü ve benzersiz parolalar kullanın: Seyahat ve ulaşım hesaplarınız için karmaşık şifreler belirleyin ve sunulan tüm platformlarda çok faktörlü kimlik doğrulamayı (MFA) etkinleştirin.Uygulamaları yalnızca resmi mağazalardan indirin: Ulaşım ve seyahat uygulamalarını indirmeden önce kullanıcı yorumlarını ve istenen izinleri mutlaka inceleyin.Hesap hareketlerinizi düzenli kontrol edin: Seyahat rezervasyonlarının ardından banka ve kredi kartı ekstrelerinizi takip edin, şüpheli işlemleri vakit kaybetmeden bankanıza bildirin.Sadece güvenilir QR kodları taratın: İşlem yapmadan önce web adresi ve ödeme detaylarını dikkatlice doğrulayın; meşruiyeti onaylanmamış QR kod bağlantılarından dosya veya uygulama indirmekten kaçının. Kaspersky Premium bünyesindeki Güvenli QR Tarayıcı özelliği, kod içerisindeki bağlantıları denetleyerek zararlı veya oltalama amaçlı bir site tespit edildiğinde sizi anında uyarır.Yapay zekâ destekli korumadan yararlanın: Kaspersky Premium, hassas verilerinizi paylaşmadan önce oltalama sitelerini ve sahte ödeme sayfalarını tespit etmek için makine öğrenimi, gerçek zamanlı izleme ve kimlik hırsızlığı kontrollerini bir arada sunar.Halka açık Wi-Fi ağlarında VPN kullanın: Bağlantınızı şifreleyen Kaspersky Premium VPN, ortak ağlarda seyahat servislerine, e-postalarınıza veya çevrim içi hesaplarınıza erişirken ekstra bir güvenlik katmanı sağlar. Kaynak: (KAHA) Kapsül Haber Ajansı
Sosyal Medya Paylaşımlarında Dikkat Edilmesi Gereken 10 Nokta Haber

Sosyal Medya Paylaşımlarında Dikkat Edilmesi Gereken 10 Nokta

Seyahat planları, konum bilgileri, doğum tarihi, yeni alınan eşyalar, aile fotoğrafları. Tüm bu içerikler sadece takipçilerin ilgisini çekmekle kalmaz, aynı zamanda siber suçlulara sizi tanımaları ve hedef almaları için ihtiyaç duydukları bilgileri de sunar. Sosyal medya platformları gizlilik ayarlarını ve içerik algoritmalarını sık sık değiştiriyor. Ancak kullanıcılar bu değişiklikleri takip etmediklerinde paylaştıkları bilgilerin kimlerle ne ölçüde göründüğünü kontrol etmekte zorlanabiliyor. ESET uzmanlarına göre, “sadece arkadaşlarım görüyor” sanılan bir paylaşım, birkaç etkileşim ve yeniden gönderimle çok daha geniş kitlelere ulaşabiliyor. Siber suçlular sizi sizden daha iyi tanıyabilir Uzmanlar sosyal medya profillerinin siber suçlular için bir istihbarat kaynağı hâline geldiğini belirtiyor. Paylaşımlarınızdan hobileriniz, alışveriş alışkanlıklarınız, ilişkileriniz, hatta güvenlik sorularınızın cevapları bile çıkarılabilir. Bu nedenle her paylaşım öncesi şu soruyu sormakta fayda var: “Bu bilgi gerçekten çevrim içi olmalı mı?” Gizlilik ayarları kadar farkındalık da önemli Platformların sunduğu gizlilik araçlarını kullanmak ve hesap güvenliğini artırmak önemli bir adım. Ancak asıl güvenlik, bireyin dijital davranışlarını sorgulamasıyla başlıyor. Sosyal medya sizi sevdiklerinizle ve ilgi alanlarınızla buluşturabilir ama kontrolsüz kullanım hem sizi hem de çevrenizdekileri tehlikeye atabilir. Sosyal medya paylaşımlarında dikkat edilmesi gereken 10 nokta: Kişisel bilgilerinizi paylaşmayın. Doğum tarihi, evcil hayvan adı gibi masum görünen bilgiler, parolalarınızı tahmin etmek için kullanılabilir.Tatil planlarınızı tüm detaylarıyla gözler önüne sermeyin. Tatil öncesi yapılan paylaşımlar, evinizin boş olduğunun işareti olur.Konum bilgilerinizi paylaşırken dikkatli olun. Canlı konum etiketleri, güvenliğinizi riske atabilir.Yeni alınan bir cihaz ya da değerli bir takı, kötü niyetli kişilerin ilgisini çekebilir. Sizin olan siz de kalsın. Çocukların fotoğraflarını paylaşırken her zaman hassas davranın. İzinleri olmadan çocukların dijital ayak izini oluşturmak, uzun vadeli risklere yol açabilir.Kurumsal yapıya uygun hareket edin, işle ilgili serzenişlerinizi açık platformlarda yapmayın. Çalıştığınız kurum ya da iş arkadaşlarınızla ilgili paylaşımlar profesyonel itibarınızı zedeleyebilir.Finansal bilgilerinize dikkat edin. Kart numarası, IBAN, QR kod gibi veriler dolandırıcılığa kapı açabilir.Arkadaş ve aile bireylerinin kişisel bilgilerini onların izni olmadan paylaşmayın.Güvenilir olmayan hesaplardan gelen hediye vaatlerinin kimlik avı girişimi olabileceğini unutmayın.Ekran görüntüsü paylaşırken dikkatli olun. Özellikle iş içerikli ya da kişisel yazışmaların ekran görüntüsünü paylaşmak güvenlik ihlali yaratabilir. Kaynak: (KAHA) Kapsül Haber Ajansı
Mobil Veri Satın Alırken Dikkat Haber

Mobil Veri Satın Alırken Dikkat

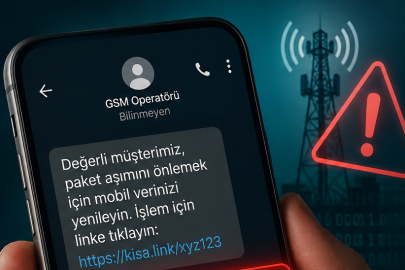
Turizm sezonunun en yoğun döneminde iletişim ve mobil internet hizmetlerine yönelik talep önemli ölçüde artıyor. Kaspersky güvenlik uzmanları, dünyanın farklı bölgelerinde mobil bağlantı veya SIM kart satın alan kullanıcıları hedef alan dolandırıcılık girişimlerini ortaya çıkardı. Siber suçlular, büyük yerel ve uluslararası telekom operatörlerinin internet sitelerini taklit eden sahte web sayfaları oluşturarak kullanıcıların telefon numaralarını, kişisel bilgilerini ve banka bilgilerini ele geçirmeyi amaçlıyor. Kaspersky, meşru telekom operatörlerinin giriş sayfalarını taklit eden bu sahte sitelerden çeşitli örnekleri paylaşıyor ve kullanıcıların bu tuzaklara karşı nasıl korunabileceklerine ilişkin öneriler sunuyor. İlk örnekte dolandırıcılar, Asya, Afrika ve Avrupa'da faaliyet gösteren uluslararası bir telekomünikasyon şirketinin marka kimliğini kötüye kullanıyor. Hazırlanan sahte giriş sayfalarında kullanıcılardan telefon numaraları ve hesap giriş bilgileri isteniyor. İlk sahte sayfa tasarım açısından orijinalinden farklılık gösterirken, ikinci örnek gerçek giriş sayfasını neredeyse birebir taklit ediyor. Bu da kullanıcıların sahte siteyi ayırt etmesini son derece zorlaştırıyor. Bu tür dolandırıcılık sitelerine hesap doğrulama bilgileri veya ödeme bilgileri girilmesi, maddi kayıpların yanı sıra kişisel verilerin ele geçirilmesine ve sonrasında istenmeyen reklam aramaları ile dolandırıcılık amaçlı aramaların artmasına yol açabiliyor. Kaynak: (KAHA) Kapsül Haber Ajansı
Siber Suçlular Yaz Sezonunu Açtı Haber

Siber Suçlular Yaz Sezonunu Açtı

Siber güvenlikte küresel bir lider olan ESET internette karşılaşabileceğiniz dolandırıcılıklara yönelik uyarılarını paylaştı. Sahte ücretsiz seyahatlerden sahte kiralık evlere kadar hem seyahatlerinizden önce hem de seyahatleriniz sırasında karşılaşabileceğiniz bazı tehditleri ve bu tehditlere karşı hangi önlemleri alabileceğinizi sıraladı. En yaygın dolandırıcılık türleri İndirimli biletler veya tatiller. Siber suçlular bazen tatiller, uçuşlar, oteller ve diğer paketler için çok indirimli fırsatlar sunarlar. Bu durumda, biletler yasal olabilir ancak indirimli olmalarının nedeni çalıntı kartlarla veya ele geçirilmiş sadakat hesaplarıyla satın alınmış olmalarıdır. Sosyal medya, spam e-postalar ve hatta robot telefon aramaları aracılığıyla reklamları yapılabilir. Sahte kiralık evler. İnternet üzerinden kiralanan yazlık evlerin ticareti giderek artıyor. Dolandırıcılar genellikle yasal kiralama veya ilan sitelerine kendi ilanlarını eklerler. Bu mülkler ya mevcut değil veya kiralık değil ya da siz gittiğinizde iki defa kiralanmış olacaktır. Kiralık evinizi sahte ilanlara karşı koruma sağlayan özel saygın siteler üzerinden rezerve edin. Klon siteleri. Kimlik avı e-postaları, metinleri ve aramaları veya çevrimiçi reklamlar da kurbanları, yasal olanları taklit etmek için tasarlanmış sahte havayolu, tatil veya karşılaştırma sitelerini ziyaret etmeye yönlendirebilir. Mağdurlara sahte onay e-postaları veya rezervasyon referansları gönderilir. Birçoğu dolandırıldıklarını ancak check-in masasına geldiklerinde fark eder. Ücretsiz tatiller. Mağdurlarla, hiç katılmadıkları bir çekiliş aracılığıyla tatil kazandıklarını iddia eden istenmeyen e-postalar, aramalar veya mesajlar yoluyla iletişime geçilir. Eğer cevap verirlerse dolandırıcılar 'ücretsiz' tatillerine hak kazanmak için tatil ücretinin bir kısmını ödemelerini isterler. Uluslararası seyahat belgeleri konusunda 'yardım'. Bazı siteler, mağdurların seyahat vizesi, pasaport, uluslararası sürüş izni veya diğer belgeleri kolayca çıkartmalarına yardımcı olduklarını iddia ederler. Ancak genellikle ücretsiz olan bu hizmetler için son derece yüksek ücretler talep ederler. Ortaya çıkan belgenin sahte olma ihtimali çok yüksektir. Charter uçuş dolandırıcılığı. Dolandırıcılar ayrıca kurbanları cezbetmek için genellikle konaklama ile birlikte verilen özel uçak kiralama paketlerini de kullanırlar. Yine parayı alıp ortadan kaybolacaklar ve sizi ortada bırakacaklar. Wi-Fi tehditleri. Bir kere yola çıktınız mı risklerin sonu gelmez. Yoldayken havaalanında, kafede veya başka bir kamusal alandaysanız ücretsiz halka açık Wi-Fi kullanarak banka veya diğer hesaplarınıza giriş yapmayın. En azından bağlantınızı şifreleyen ve sizi kişisel verilerinizi çalmak isteyebilecek kişilerden koruyan saygın bir sanal özel ağ (VPN) hizmeti kullanın. Ücretsiz Wi-Fi'dan kaçınmanız gerekir çünkü belki de farkında olmadan parolalarınızı ve kişisel, finansal verilerinizi çalmak için web oturumunuzu dinlemek isteyen siber suçlular tarafından kurulmuş sahte bir erişim noktasına bağlanıyor olabilirsiniz. Wi-Fi noktası gerçek olsa bile bilgisayar korsanları çevrimiçi etkinliğinizi gözetlemek için aynı ağda gizleniyor olabilir. Tatil dolandırıcılıklarından korunmanın 8 yolu Araştırmadan asla rezervasyon yapmayın. Otel, acente ve kiralama siteleriyle ilgili yorumları kontrol edin. Firma ismini aratın, dolandırıcılık şikâyeti olup olmadığına bakın.İstenmeyen mesajlara yanıt vermeyin. E-posta, SMS ya da reklamlardaki bağlantılara tıklamayın. Firma ile resmî web sitesinden iletişime geçin.Şüpheli ödeme yöntemlerinden uzak durun. Kripto para, havale, hediye kartı ya da para transfer uygulamaları ile ödeme yapmayın. Bu yollarla yapılan ödemelerde paranızın izini sürmek imkânsızdır.Site URL’sini kontrol edin. Yazım hatası, eksik harf ya da garip alan adları, sahte site işareti olabilir.Güvence sertifikalarını kontrol edin. Uçuş rezervasyonlarında ATOL gibi resmi sigorta sistemleriyle korunan şirketleri tercih edin.Çok iyi fiyatlar genelde gerçek değildir. Piyasa ortalamasının çok altındaki fırsatlar genellikle dolandırıcılıktır. “Gerçek olamayacak kadar iyi” tekliflerden uzak durun.VPN kullanın, halka açık Wi-Fi’dan kaçının. Halka açık internet bağlantıları üzerinden banka hesabınıza girmeyin. Mutlaka güvenilir bir VPN hizmetiyle bağlanın.Halka Açık USB Şarj Cihazlarını Kullanmayın. Juice jacking'e karşı kişisel şarj adaptörünüzü taşıyın. Tanımadığınız kablolarla telefonunuzu şarj etmeyin. Kaynak: (KAHA) Kapsül Haber Ajansı
Türkiye’deki Ailelerin Sadece %34’ü Tüm Cihazlarını Siber Tehditlere Karşı Koruyor Haber

Türkiye’deki Ailelerin Sadece %34’ü Tüm Cihazlarını Siber Tehditlere Karşı Koruyor

Çevrimiçi tehditlerin evrimi ve her neslin dijital dünyaya dahil olmasıyla birlikte, siber güvenlik alışkanlıkları artık her aile için yaşamın vazgeçilmez bir parçası haline geldi. Genellikle her ailede; abonelikleri yöneten, yeni cihazların kurulumunu yapan veya siber koruma süreçlerini planlayan bir ya da iki kişi "Aile Dijital Yöneticisi" rolünü üstleniyor. Kaspersky, modern ailelerin dijital dünyada güvende kalmak için ne gibi önlemler aldığını mercek altına alan kapsamlı bir anket gerçekleştirdi. Kaspersky verilerine göre Türkiye’deki katılımcıların önemli bir bölümü, aile içinde siber güvenlik konusunda eğitici ve yönlendirici bir yaklaşım benimsiyor: Katılımcıların %35’i yaşlı aile bireyleri ve çocuklara düzenli olarak güvenli internet kullanımı konusunda rehberlik ediyor.%45’i aile üyelerine parola yöneticisi çözümleri kullanmalarını tavsiye ediyor.%54’ü çok faktörlü kimlik doğrulama (MFA) kullanımını teşvik ediyor.%45’i ise hem aile bireylerinin kullandığı cihazlarda hem de kritik çevrim içi hesaplarda gizlilik ayarlarını aktif olarak gözden geçirip düzenliyor. Aile odaklı proaktif dijital korumanın önemine yönelik farkındalık artış gösterse de, güvenlik çözümlerinin uygulanması konusunda tablo aynı ölçüde güçlü görünmüyor. Katılımcıların %8’i aile bireylerini çevrim içi tehditlere karşı korumak adına hiçbir önlem almadığını belirtiyor. Ebeveyn kontrolü uygulamalarına bakıldığında ise, 18 yaş altı çocuğu bulunan ailelerin %57’si çocuklarının çevrim içi aktivitelerini takip etmek ve güvence altına almak amacıyla bu çözümleri kullanıyor. Kaspersky Safe Kids gibi ebeveyn kontrolü çözümleri; çocukların uygunsuz içeriklere erişimini sınırlandırmanın yanı sıra belirli web siteleri ve uygulamalara erişimi kontrol etmeye, ekran sürelerini yönetmeye ve hatta konum takibi sayesinde fiziksel güvenliklerini artırmaya yardımcı oluyor. Araştırmanın en dikkat çekici sonuçlarından biri ise katılımcıların %34’ünün (yaklaşık her 3 kişiden biri) tüm aile üyelerinin cihazlarına güvenlik yazılımı yüklemiş olması. Kaspersky uzmanları, güncel tehdit ekosisteminde siber suçluların hedefi haline gelen mobil cihazların, tabletlerin ve bilgisayarların istisnasız kapsamlı bir siber koruma gerektirdiğinin altını çiziyor. Kaspersky verilerine göre katılımcıların yalnızca %24’ü aile bireyleri adına yeni cihaz kurulumu gerçekleştiriyor. Oysa yeni cihaz kurulumu çoğu zaman siber güvenliğe katkı sağlayan bir adım olarak görülmese de, cihaz kullanılmaya başlanmadan önce alınacak bazı önlemler güvenliği önemli ölçüde artırabiliyor. Uzmanlar, örneğin yeni bir cihazın ilk kullanımından önce güvenlik çözümü yüklenmesini öneriyor. Böylece cihaz gizli tehditlere karşı taranabiliyor ve ilk internet kullanımı anından itibaren daha güvenli bir deneyim sağlanabiliyor. Bunun yanı sıra, gizlilik ayarlarının gözden geçirilmesi de kişisel verilerin uygulamalar ve hizmetlerle gereksiz şekilde paylaşılmasının önüne geçebiliyor. Global ölçekte elde edilen bulgular ayrıca ileri yaş grubunun aile içi dijital güvenlik alışkanlıklarına daha sınırlı ölçüde dahil olduğunu gösteriyor. Dünya genelinde 55 yaş ve üzerindeki katılımcıların yaklaşık beşte biri (yüzde 21) ailelerini çevrim içi tehditlere karşı korumak adına hiçbir önlem almadığını belirtirken, yalnızca yüzde 24’ü aile bireylerinin cihazlarına güvenlik çözümü kuruyor. Bu yaş grubunda en yaygın güvenlik uygulaması ise parola yöneticileri olarak öne çıkıyor; katılımcıların yüzde 40’ı aile üyelerine parola yöneticisi kullanmalarını öneriyor Kaspersky Teknik Uzmanı Brandon Muller konuyla ilgili şu değerlendirmede bulundu: “Günümüzde çok sayıda cihaz ve dijital servis kullanıyoruz. Çevrimiçi geçirilen her ek saat ve eklenen her yeni cihaz, siber suçlular için potansiyel birer giriş kapısı oluşturarak bizi daha geniş bir tehdit yelpazesine maruz bırakıyor. Ancak, her nesil bu hızlı değişimlere aynı kolaylıkla uyum sağlayamıyor. Bu nedenle, ailede birinin ‘Aile Dijital Yöneticisi’ rolünü üstlenmesi; özellikle çocukların ve yaşlıların siber tehditlerden korunması ve güvenilir çözümlerin kullanımı konusunda rehberlik edilmesi açısından kritik önem taşıyor.” *Araştırma, Kaspersky’nin pazar araştırma merkezi tarafından Kasım 2025’te gerçekleştirildi. Arjantin, Şili, Çin, Almanya, Hindistan, Endonezya, İtalya, Malezya, Meksika, Suudi Arabistan, Güney Afrika, İspanya, Türkiye, Birleşik Krallık ve Birleşik Arap Emirlikleri olmak üzere 15 ülkeden toplam 3.000 kişi araştırmaya katıldı. Kaynak: (KAHA) Kapsül Haber Ajansı
Sosyal Medya Paylaşımlarında Dikkat Edilmesi Gereken 10 Nokta Haber

Sosyal Medya Paylaşımlarında Dikkat Edilmesi Gereken 10 Nokta

Seyahat planları, konum bilgileri, doğum tarihi, yeni alınan eşyalar, aile fotoğrafları. Tüm bu içerikler sadece takipçilerin ilgisini çekmekle kalmaz, aynı zamanda siber suçlulara sizi tanımaları ve hedef almaları için ihtiyaç duydukları bilgileri de sunar. Kimlik avı saldırılarında ve sosyal mühendislik tekniklerinde artış yaşanırken sosyal medya üzerinden yapılan aşırı paylaşımlar bu saldırılar için adeta açık kapı hâline geliyor. Sosyal medya platformları gizlilik ayarlarını ve içerik algoritmalarını sık sık değiştiriyor. Ancak kullanıcılar bu değişiklikleri takip etmediklerinde paylaştıkları bilgilerin kimlerle ne ölçüde göründüğünü kontrol etmekte zorlanabiliyor. ESET uzmanlarına göre, “sadece arkadaşlarım görüyor” sanılan bir paylaşım, birkaç etkileşim ve yeniden gönderimle çok daha geniş kitlelere ulaşabiliyor. Siber suçlular sizi sizden daha iyi tanıyabilir ESET uzmanları, sosyal medya profillerinin siber suçlular için bir bilgi kaynağı hâline geldiğini belirtiyor. Paylaşımlarınızdan hobileriniz, alışveriş alışkanlıklarınız, ilişkileriniz, hatta güvenlik sorularınızın cevapları bile çıkarılabilir. Platformların sunduğu gizlilik araçlarını kullanmak ve hesap güvenliğini artırmak önemli bir adım. Asıl önemli olan ise bireyin dijital davranışlarını sorgulamasıyla başlıyor. Sosyal medya sizi sevdiklerinizle ve ilgi alanlarınızla buluşturabilir ama kontrolsüz kullanım hem sizi hem de çevrenizdekileri tehlikeye atabilir. Sosyal medya paylaşımlarında nelere dikkat etmelisiniz? Kişisel bilgiler. Doğum tarihi, evcil hayvan adı gibi masum görünen bilgiler, parolalarınızı tahmin etmek için kullanılabilir. Tatil planları. Tatil öncesi yapılan paylaşımlar, evinizin boş olduğunun işareti olur. Konum bilgileri. Canlı konum etiketleri, güvenliğinizi riske atabilir. Pahalı eşyalar. Yeni alınan bir cihaz ya da değerli bir takı, kötü niyetli kişilerin ilgisini çekebilir. Çocuk fotoğrafları. İzinleri olmadan çocukların dijital ayak izini oluşturmak, uzun vadeli risklere yol açabilir. İşle ilgili serzenişler. Çalıştığınız kurum ya da iş arkadaşlarınızla ilgili paylaşımlar profesyonel itibarınızı zedeleyebilir. Finansal bilgiler. Kart numarası, IBAN, QR kod gibi veriler dolandırıcılığa kapı açabilir. Yakın çevrenin bilgileri. Arkadaş ve aile bireylerinin kişisel bilgilerini onların izni olmadan paylaşmayın .Çekiliş ve kampanyalar . Güvenilir olmayan hesaplardan gelen hediye vaatleri, kimlik avı girişimi olabilir. Özel mesajlar Özellikle iş içerikli ya da kişisel yazışmaların ekran görüntüsünü paylaşmak güvenlik ihlali yaratabilir. Güvende kalmak için neler yapılabilir? Paylaşım yaparken ne paylaştığınıza dikkat edin: Her zaman (profiliniz kısıtlı olsa bile) yanınızda oturan birine internette paylaştığınız bilgilerin aynısını söylemenin sizi rahatlatıp rahatlatmayacağını düşünün. Arkadaş listenizi sık sık gözden geçirin: Tanımadığınız veya gönderilerinizi görmesini istemediğiniz kişileri listenizden çıkarmak faydalı bir alışkanlık olacaktır. Arkadaş listenizi ve gönderilerinizi kimlerin görüntüleyebileceğini kısıtlayın: Bu, birisinin paylaştığınız herhangi bir bilgiyi kötü amaçlarla kullanma olasılığını azaltmaya yardımcı olacaktır. Fotoğraf erişimini kısıtlayın: Bunlar ideal olarak sadece bilinen arkadaşlar ve onaylı aile üyeleri tarafından görüntülenebilmelidir. İki faktörlü kimlik doğrulamayı (2FA) açın ve güçlü, benzersiz parolalar kullanın: Bu, parolalarınızı tahmin etmeyi veya kırmayı başarsalar bile birinin hesabınızı ele geçirme olasılığını azaltacaktır. Sosyal medyayı bu kadar eğlenceli yapan şey gönderilerimizi arkadaşlarımızla, ailemizle ve bağlantılarımızla paylaşmaktır. Ancak bu, aynı zamanda potansiyel bir risk kaynağıdır. Sosyal medya platformlarını kullanırken dikkatli davranarak oluşabilecek sorunlardan uzak durun. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.