Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Siem

Kapsül Haber Ajansı - Siem haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Siem haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Laykon Bilişim 10 Yaşında! Haber

Laykon Bilişim 10 Yaşında!

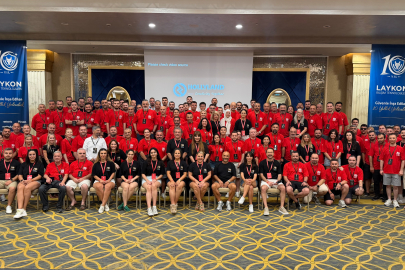
Siber güvenlik alanında faaliyet gösteren Laykon Bilişim Teknolojileri, 2016 yılında başladığı yolculuğunun 10. yılını iş ortaklarıyla birlikte kutladı. Şirketin her yıl geleneksel olarak düzenlediği iş ortakları buluşması, bu yıl 10. yıl temasıyla Kıbrıs'ta gerçekleştirildi. Etkinliğe Türkiye genelinden çözüm ortakları katıldı. Etkinlik kapsamında yılın performansı değerlendirilirken, sektördeki güncel tehdit gündemi ve önümüzdeki dönemin teknoloji yol haritası da ele alındı. Buluşmanın en önemli bölümünü ise ödül töreni oluşturdu. Yıl boyunca gösterdikleri performans ve katkıları doğrultusunda otuza yakın iş ortağı Gold, Silver ve Bronz kategorilerinde ödüllendirildi. Laykon Bilişim, Uçtan Uca Siber Güvenlik Portföyüyle Kurumların Güvenlik İhtiyaçlarına Yanıt Veriyor Laykon Bilişim, 10 yılı aşkın sürede oluşturduğu güçlü teknoloji portföyü ve uzman iş ortaklığı ekosistemiyle kurumların bilgi güvenliği ihtiyaçlarına uçtan uca yanıt vermeye devam ediyor. Uç nokta güvenliğinden veri kaybı önlemeye, kimlik ve erişim güvenliğinden tehdit izleme ve yedeklemeye kadar geniş bir alanda çözümler sunan şirket, teknoloji üreticileriyle geliştirdiği iş birliklerini Türkiye genelindeki bayi kanalı aracılığıyla kurumlara ulaştırıyor. Laykon Bilişim’in ilk distribütörlüğünü üstlendiği Bitdefender, uç nokta güvenliği alanında sunduğu Antivirus, EDR ve XDR çözümleriyle portföyün önemli yapı taşlarından birini oluşturuyor. Şirket, 2026 yılının son çeyreğinden itibaren Bitdefender’ın MDR (Managed Detection and Response) hizmetlerini de iş ortakları aracılığıyla kurumların kullanımına sunarak, 7/24 tehdit izleme, tespit ve müdahale yetkinliklerini daha geniş bir müşteri kitlesine ulaştırmayı hedefliyor. Veri güvenliği tarafında ise Netwrix Endpoint Protector DLP, kurumların hassas verilerini korumasına ve veri kayıplarının önüne geçmesine yardımcı olurken, yeni nesil yapay zekâ destekli kontrol yetenekleriyle veri güvenliği süreçlerine daha gelişmiş bir yaklaşım kazandırıyor. Laykon Bilişim, siber güvenlik portföyünü tamamlayan yeni teknoloji yatırımlarıyla da dikkat çekiyor. Pixven ITSM çözümü ile BT hizmet yönetimi süreçlerine destek sunan şirket, Narbulut’un yeni VM Backup çözümünü de etkinlik kapsamında iş ortaklarının dikkatine sundu. Kimlik ve erişim güvenliği alanında GaterZone PAM, ayrıcalıklı hesapların ve erişimlerin güvenli şekilde yönetilmesini sağlarken LogTin çok faktörlü kimlik doğrulama yetenekleriyle kurumların erişim güvenliğini güçlendiriyor. Güvenlik olaylarının izlenmesi ve analizinde LogAlarm SIEM+, parola güvenliği ve şifreli dosya paylaşımı ihtiyaçlarında ise Netwrix Password Secure çözümleri portföyü tamamlıyor. "On Yılda Kurduğumuz En Büyük Değer İş Ortaklarımızla Olan Bağımız" Şirketin 10 yıllık yolculuğunu değerlendiren Laykon Bilişim Teknolojileri Genel Müdürü Barbaros Akkoyunlu, "2016 yılında Bitdefender'ın Türkiye distribütörlüğüyle başladığımız bu yolda bugün sekiz farklı markanın çözümlerini Türkiye pazarına sunar hale geldik. Bu büyümenin arkasında tek bir gerçek var, o da iş ortaklarımızla kurduğumuz güven ilişkisi. Biz kendimizi yalnızca bir dağıtım şirketi olarak değil, iş ortaklarımızı teknik bilgi, satış desteği ve pazarlama gücü anlamında yanında duran bir çözüm ortağı olarak konumlandırıyoruz. Onuncu yılımızı kutladığımız bu buluşmada da odağımız değişmedi. Amacımız yine beraber ürettiğimiz değeri paylaşmak ve önümüzdeki döneme birlikte hazırlanmak. Her yıl olduğu gibi bu yıl da bize güç veren tüm iş ortaklarımıza teşekkür ediyoruz." dedi. Kaynak: (KAHA) Kapsül Haber Ajansı

Saldırganlar Yayılma Süresini  Yapay Zekâ ile Hızlandırıyor Haber

Saldırganlar Yayılma Süresini  Yapay Zekâ ile Hızlandırıyor

Veri ihlalleri ve bunlarla ilişkili maliyetler hızla artıyor. Ayrıca daha önce yaptıklarını yapmaya devam ediyor; saldırıları hızlandırmak için mevcut taktik, teknik ve prosedürleri (TTP'ler) güçlendiriyorlar. İlk erişim ile kaçış süresi arasındaki süre artık dakikalarla ölçülüyor. Bu yüzden saatler veya günler boyunca çalışmaya alışkın savunmacılar için de işlerin değişmesi gerekiyor. Siber güvenlik şirketi ESET atılması gereken adımları, alınması gerekenler önlemleri paylaştı. Yarım saatlik uyarı Kaçış süresi önemlidir çünkü ağ savunucuları bu noktada rakiplerini durduramazlarsa ilk saldırı çok hızlı bir şekilde büyük bir olaya dönüşebilir. Yanal kaçış için geçen ortalama süre şu anda yaklaşık 30 dakika ve bir yıl öncesine göre yaklaşık %29 daha hızlı . Harekete geçme süresinin hızla daralmasının birkaç nedeni vardır. Tehdit aktörleri çalışanların meşru kimlik bilgilerini çalma, kırma ve oltalama konusunda giderek daha iyi hâle geliyorlar. Zayıf, tekrar kullanılan ve nadiren değiştirilen parolalar, çok faktörlü kimlik doğrulama (MFA) eksikliği bu konuda onlara yardımcı oluyor. Ayrıca yardım masasını veya çalışanları taklit ederek yardım masasını arayarak parola sıfırlama vishing saldırılarında da daha başarılı hâle geliyorlar. Meşru oturum açma bilgileriyle herhangi bir dâhili alarmı tetiklemeden kullanıcı kılığına girebilirler. Şirket içi güvenlik araçlarından gizli kalarak ağlarda yer edinmek için uç cihazları hedef alan sıfırıncı gün istismarlarını kullanıyorlar. Keşif konusunda daha da ustalaşıyorlar; açık kaynak teknikleri ve yapay zekâ kullanarak, yüksek değerli hedefler hakkında kamuya açık bilgileri bulmak için web'i tarıyorlar. Saldırıları kolaylaştırmak ve sosyal mühendislik senaryoları tasarlamak için organizasyon yapısı, iç süreçler ve BT ortamı hakkında bilgi topluyorlar. Kimlik bilgilerini toplamak, mevcut kaynakları kullanmak ve hatta kötü amaçlı yazılım oluşturmak için yapay zekâ destekli komut dosyaları kullanarak istismar sonrası faaliyetleri otomatikleştiriyorlar. Silo hâline gelmiş ekipler ve nokta çözümler arasındaki boşluklardan yararlanıyorlar. Yapay zekâ ateşiyle ateşe karşı koymak Saldırganlar, yüksek ayrıcalıklarla ağa erişebiliyor veya gözlemlenmeyen uç noktalarda gizli kalabiliyor ve ardından herhangi bir alarmı tetiklemeden yatay olarak hareket edebiliyorsa insan gücüyle verilen yanıt genellikle çok yavaş olacaktır. Sosyal mühendisliği sınırlamanız, şüpheli davranışların algılanmasını iyileştirmek için savunma duruşunuzu güncellemeniz ve yanıt sürelerini hızlandırmanız gerekir. Yapay zekâ destekli genişletilmiş tespit ve müdahale (XDR) ile yönetilen tespit ve müdahale (MDR), şüpheli davranışları otomatik olarak işaretleyerek, bağlamsal verileri kullanarak uyarı doğruluğunu artırarak ve gerektiğinde düzeltme yaparak bu konuda yardımcı olabilir. Gelişmiş çözümler, uyarıları kümeleyerek ve aşırı yüklenmiş SOC ekipleri için otomatik yanıtlar oluşturarak da yardımcı olabilir; böylece ekipler, tehdit avcılığı gibi yüksek değerli görevlere zaman ayırabilir. Uç noktalar, ağlar, bulut ve diğer katmanlar hakkında içgörüye sahip tek ve birleşik bir sağlayıcı, potansiyel saldırı yollarının tam görünürlüğü için nokta çözümler arasında var olan boşlukları da ortaya çıkarabilir. Bu tür araçların uç cihazları da görebildiğinden ve güvenlik bilgisi ve olay yönetimi (SIEM) ile güvenlik orkestrasyonu ve yanıtı (SOAR) araçlarınızla sorunsuz bir şekilde çalıştığından emin olun. Tehdit istihbaratı ve tehdit avcılığı da yapay zekâ destekli saldırganlarla başa çıkmak için hayati önem taşır. Her ikisini de kullanan bir yaklaşım, ekiplerin önemli olan konulara odaklanmasına yardımcı olur: Saldırganların onları nasıl hedef aldığı ve bir sonraki adımda nereye yönelebileceği. Yapay zekâ ajanları zamanla bu görevlerin daha fazlasını otonom olarak üstlenerek yanıt sürelerini daha da hızlandırabilir. Yapay zekâ desteğiyle inisiyatifi geri kazanabilirsiniz Müdahale sürelerini hızlandırmanın yolları arasında şunlarda yer alıyor; Uç noktalar, ağ ve bulut ortamlarında sürekli izleme ve farkındalık,Şüpheli etkinlikleri ele almak için atılması gereken oturum sonlandırma, parola sıfırlama veya ana bilgisayar izolasyonu gibi otomatik adımlar ve uygun durumlarda, uyarıları araştırmak ve bir tehdidi hızlı bir şekilde kontrol altına almak için gerekli adımları belirlemek üzere insan değerlendirmesi ile birleştirilmiş otomatik analiz,Sıkı erişim kontrolleri sağlamak ve saldırıların etki alanını en aza indirmek için en az ayrıcalıklı erişim politikaları, mikro segmentasyon ve Zero Trust'ın diğer özellikleri,Parola yöneticisinde yönetilen ve kimlik avına dayanıklı MFA ile desteklenen güçlü, benzersiz kimlik bilgilerine dayalı gelişmiş kimlik odaklı güvenlik,Güncellenmiş yardım masası süreçleri (ör. bant dışı geri aramalar) ve etkili farkındalık eğitimi dâhil olmak üzere vishing önleme adımları,Giriş sırasında otomatik parola tahmin saldırılarını engelleyen kaba kuvvet koruması,Silah olarak kullanılabilecek, ifşa olmuş çalışan ve şirket bilgilerini tespit etmek için sosyal medya ve dark web'in sürekli izlenmesi,LOTL davranışını tespit etmek ve engellemek için bellekte "ortaya çıkan" komut dosyaları ve süreçlerin izlenmesi,Sıfırıncı gün istismar tehditlerini azaltmak için şüpheli dosyaların bulut sanal ortamında çalıştırılması. Bu adımların hiçbiri tek başına sihirli bir çözüm değildir. Ancak saygın bir tedarikçinin sunduğu yapay zekâ destekli MDR/XDR ile birleştirildiğinde, ağ savunucularının inisiyatifi yeniden ele almalarına yardımcı olabilirler. Bu bir silahlanma yarışı olabilir ancak temelde sonu görünmeyen bir yarış. Bu da yetişmek için zaman olduğu anlamına gelir. Kaynak: (KAHA) Kapsül Haber Ajansı

Yapay Zeka-SOC Paradoksu: Yüksek Beklentiler Uygulama Zorluklarıyla Karşı Karşıya Haber

Yapay Zeka-SOC Paradoksu: Yüksek Beklentiler Uygulama Zorluklarıyla Karşı Karşıya

Yüksek kaliteli eğitim verisi eksikliği, YZ yetkinliğine sahip uzman açığı, yüksek entegrasyon maliyetleri ve YZ kaynaklı yeni tehditler bu zorlukların başında geliyor. Şirketlerin SOC süreçlerini nasıl inşa ettiğini ve sürdürdüğünü inceleyen Kaspersky, YZ’nin SOC performansını artırmadaki rolüne dair öncelikleri, beklentileri ve zorlukları mercek altına alan kapsamlı bir küresel araştırma gerçekleştirdi. Araştırma sonuçları, katılımcıların %99 gibi ezici bir çoğunluğunun güvenlik operasyonlarına yapay zekayı dahil etmeyi planladığını gösteriyor. Türkiye özelindeki verilere bakıldığında; katılımcıların %71'i yapay zekayı operasyonlarına "muhtemelen" dahil edeceğini söylerken, %29'u "kesinlikle" dahil edeceğini belirtiyor. Bu tablo, yapay zekanın tehdit tespitini güçlendirme, inceleme süreçlerini hızlandırma ve SOC verimliliğini artırmadaki rolünün yaygın biçimde kabul gördüğünü ortaya koyuyor. Pratik kullanım senaryolarına bakıldığında kurumlar, yapay zekadan öncelikle veri analizi süreçlerini otomatikleştirerek anormallikleri ve şüpheli faaliyetleri tespit etme kapasitesini güçlendirmesini (%57) ve önceden tanımlanmış olay müdahale senaryolarını hızlı şekilde devreye almayı mümkün kılan yanıt otomasyonunu desteklemesini (%50) bekliyor. Bu beklentiler, SOC’lerde yapay zekayı benimsemesini yönlendiren temel motivasyonlarla da örtüşüyor: genel tehdit tespit etkinliğini artırmak (%51), rutin görevleri otomatikleştirmek (%42) ve yanlış pozitifleri azaltarak doğruluğu yükseltmek (%43). Büyük ölçekli işletmelerin ise yapay zekayı SOC fonksiyonlarının daha geniş bir yelpazesinde ve daha iddialı kullanım senaryolarıyla konumlandırdığı görülüyor. Bununla birlikte, yapay zekanın uygulanması aşamasında belirgin bir yürütme açığı ortaya çıkıyor. En temel engel olarak kurumların %25’i, YZ modellerinin doğruluğunu ve bağlamsal uygunluğunu sınırlayan yüksek kaliteli eğitim verisi eksikliğine işaret ediyor. Buna ek olarak; kurum içi ekiplerde nitelikli yapay zeka uzmanı bulunmaması (%35), YZ kullanımına bağlı yeni tehdit ve zafiyetlerin ortaya çıkması (%24) ve YZ tabanlı çözümlerin geliştirilmesi ile sürdürülebilirliğine ilişkin yüksek maliyetler (%19) kritik risk başlıkları arasında yer alıyor. Tüm bu unsurlar, YZ stratejilerinin operasyonel başarıya dönüşmesini zorlaştırırken, daha yapılandırılmış ve güçlü şekilde desteklenen bir yaklaşımın gerekliliğini ortaya koyuyor. Kaspersky CTO’su Anton Ivanov konuya ilişkin değerlendirmesinde şunları söylüyor: “Kuruluşlar yapay zekanın SOC’lere sağlayabileceği değerin farkında. Ancak deneme aşamasından gerçek operasyonel etkiye geçiş hâlâ zorlu bir süreç. Siber güvenlik alanında yaşanan yetenek açığına ek olarak YZ uzmanlığının da sınırlı olması, SOC bünyesinde kurum içi YZ kabiliyetleri geliştirmeyi arzu edilen ancak ulaşılması güç bir hedef haline getiriyor. Bu nedenle siber güvenlik şirketleri, amiral gemisi ürünlerine YZ destekli özellikler entegre etmeye yatırım yapıyor. Kaspersky olarak geçtiğimiz yıl boyunca B2B portföyümüz genelinde kapsamlı bir YZ destekli çözümler setini devreye aldık. Amacımız, daha gelişmiş tehditlere karşı zamanında tespit kapasitesini artırmak ve çözümlerimizi daha verimli ve kullanıcı dostu hale getirmek.” Başarılı ve güvenilir bir SOC kurmak ve işletmek için Kaspersky şu önerilerde bulunuyor: SOC kurulumunun ilk aşamasında ya da mevcut güvenlik operasyonlarınızı geliştirme sürecinde Kaspersky SOC Consulting hizmetlerinden yararlanın. Kapsamlı danışmanlık hizmetlerimiz, sağlam bir SOC mimarisi oluşturmanıza ve süreçlerinizi optimize etmenize yardımcı olur.Gelişmiş YZ kabiliyetleriyle güçlendirilen Kaspersky SIEM çözümüyle güvenlik performansınızı artırın. Bu çözüm, BT altyapınız genelindeki log verilerini merkezi olarak toplar, analiz eder ve saklar; bağlamsal zenginleştirme ve aksiyona dönüştürülebilir tehdit istihbaratı içgörüleri sunar. Çözüm yakın zamanda, dinamik bağlantı kütüphanesi (DLL) hijacking belirtilerini tespit edebilen YZ yeteneğiyle daha da güçlendirilmiştir.Her ölçekten ve sektörden kuruma yönelik, gerçek zamanlı koruma, tehdit görünürlüğü ile YZ destekli EDR ve XDR araştırma ve yanıt kabiliyetleri sunan Kaspersky Next ürün ailesiyle şirketinizi geniş bir tehdit yelpazesine karşı koruyun.Siber güvenlik ekibinizi, kuruluşunuzu hedef alan tehditlere ilişkin derinlemesine görünürlükle donatın Kaspersky Threat Intelligence’ın en güncel versiyonu, olay yönetimi döngüsünün tamamında zengin ve bağlamsal içgörüler sunarak siber risklerin zamanında tespit edilmesini sağlar. Çözüm, yakın zamanda YZ destekli açık kaynak istihbaratı (OSINT) arama yetenekleriyle güçlendirilerek yeni ve gelişen tehditlerin daha hassas biçimde ortaya çıkarılmasına katkı sağlamıştır. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.