Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Şifreleme

Kapsül Haber Ajansı - Şifreleme haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Şifreleme haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Taşınabilir Verilerin Güvenliğinde Şifreleme Tek Başına Yeterli mi? Haber

Taşınabilir Verilerin Güvenliğinde Şifreleme Tek Başına Yeterli mi?

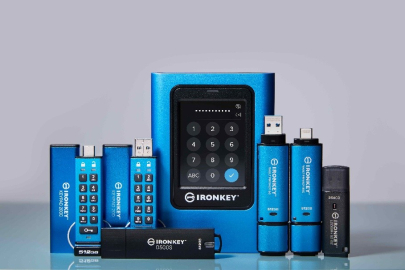
Hassas bilgiler içeren bir USB belleğin yanlış kişilerin eline geçmesi durumunda şifreleme, gerekli kimlik doğrulama yapılmadan verilerin okunmasını engelleyerek önemli bir koruma katmanı sunabiliyor. Bellek ürünleri ve teknoloji çözümleri alanında dünya lideri Kingston Technology, taşınabilir verilerin günlük yaşamda giderek daha yaygın kullanılmasıyla birlikte bireylerin ve kurumların hassas bilgilerini daha iyi korumalarına yardımcı olmak amacıyla, ihtiyaçlara uygun şifreli depolama çözümünü seçerken dikkat edilmesi gereken temel noktaları paylaşıyor. Şifreli Sürücü Seçerken Dikkat Edilmesi Gereken Dört Temel Kriter Şifreleme, hassas verilerin taşınırken korunmasında kritik bir rol oynasa da “şifreli” olarak tanımlanan her ürün aynı düzeyde koruma sunmuyor. Kingston, kullanıcıların daha bilinçli bir seçim yapmasına yardımcı olmak için dört temel kriteri şöyle sıralıyor: Güvenilir ve Deneyimli Üretici: Güvenlik, kanıtlanmış bir uzmanlık gerektiriyor. Kullanıcıların güvenli depolama ve veri koruma alanında deneyimli, güvenilir bir geçmişe sahip üreticileri tercih etmesi ve mümkün olduğunda bağımsız sızma testleri de dahil olmak üzere kapsamlı testlerden geçirilmiş ürünleri değerlendirmesi önem taşıyor. Güvenlik tercihlerinde yalnızca fiyat, kapasite veya genel “şifreleme” pazarlama söylemlerinin belirleyici olmaması gerekiyor. Her Zaman Aktif, Donanım Tabanlı Şifreleme: Her şifreleme yöntemi aynı şekilde çalışmıyor. Sistem üzerindeki kötü amaçlı yazılımlar ve yazılım tabanlı saldırılar karşısında daha savunmasız olabilen yazılım şifrelemesinin aksine, donanım tabanlı şifreleme kullanan sürücüler, donanım tabanlı şifreleme kullanan sürücüler, ürünün içine entegre edilmiş özel bir güvenli mikroişlemciye sahip. Dosyalar kaydedildikleri anda otomatik olarak şifreleniyor ve yalnızca kimlik doğrulamasının ardından erişilebilir hale geliyor. Sektör standardı XTS-AES 256 bit donanım tabanlı şifreleme, şifreleme anahtarlarının cihaz içerisinde güvenli şekilde korunmasını sağlarken, her zaman aktif şifreleme özelliği kullanıcıların veri korumasını devre dışı bırakmasını veya atlatmasını önlemeye yardımcı oluyor. Tanınmış Güvenlik Sertifikaları ve Standartlar: Özellikle yüksek hassasiyete sahip bilgileri işleyen kurumlar için güvenlik iddialarının tanınmış standart ve sertifikalarla desteklenmesi önem taşıyor. Yaygın olarak kabul gören standartlar arasında NIST FIPS 140-3 ve TAA uyumluluğu bulunuyor. ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) tarafından geliştirilen FIPS 140-3, bağımsız ve kapsamlı testler gerektiren, dünya çapında kabul gören bir ABD hükümeti şifreleme standardı olarak öne çıkıyor. TAA uyumluluğu ise güvenilir bir tedarik zincirini gösteriyor ve ABD federal kurumları ile savunma alanındaki satın alma süreçlerinde önemli bir gereklilik oluşturuyor. Bu doğrulamalar, özellikle kamu kurumları, regülasyona tabi sektörler ve hassas verilerle çalışan kuruluşlar açısından, bir ürünün güvenlik kontrollerinin belirlenmiş değerlendirme ve test süreçlerinden geçtiğine dair ek güvence sağlıyor. Gelişmiş Koruma Özellikleri: Şifreleme, veri güvenliğinin yalnızca bir katmanını oluşturuyor. Kullanıcıların ayrıca yaygın saldırı yöntemlerine karşı koruma sağlayan ve yetkisiz erişim riskini azaltan özellikleri de değerlendirmesi gerekiyor. Bunlar arasında, art arda yapılan hatalı parola girişlerinin ardından verileri silebilen kaba kuvvet saldırısı koruması, kötü amaçlı ürün yazılımı manipülasyonlarına karşı BadUSB koruması, Yönetici ve Kullanıcı erişimi veya veri kurtarma için birden fazla parola seçeneği ve güvenilmeyen ana bilgisayarlara bağlanıldığında verilerin değiştirilmesini önlemeye yardımcı olan çift salt okunur mod bulunuyor. Her Kullanım Senaryosu İçin Doğru Çözümü Seçmek Doğru şifreli depolama çözümü, nihayetinde korunan bilginin niteliğine, cihazın nasıl kullanılacağına ve ihtiyaç duyulan güvenlik ile uyumluluk gereksinimlerine bağlı. Ders çalışmalarını ve kişisel kayıtlarını taşıyan bir öğrencinin ihtiyaçları, hassas bilgileri aktaran bir sağlık kuruluşunun veya çevrimdışı yedekleme amacıyla veri saklayan bir işletmenin ihtiyaçlarından oldukça farklı olabiliyor. Donanım tabanlı şifrelemeye sahip depolama çözümleri alanında 20 yılı aşkın deneyime sahip Kingston, günlük kişisel dosyalardan hassas profesyonel bilgilere ve işletmeler için kritik verilere kadar farklı kullanıcı ve kullanım senaryolarında verileri korumak üzere tasarlanan, ödüllü Kingston IronKey™ güvenli depolama ürünleri portföyünü sunuyor. Öğrenciler, aileler ve bireysel kullanıcılar, kişisel belgeler, vergi kayıtları ve diğer özel dosyalar için kullanımı kolay, uygun maliyetli ve güvenilir bir depolama çözümüne ihtiyaç duyuyor. Kingston IronKey Locker+ 50 G2 USB Flash Drive, çoklu parola seçeneğiyle birlikte XTS-AES 256 bit donanım tabanlı şifreleme sunuyor ve herhangi bir kurulum gerektirmeden hızlı kuruluma olanak tanıyan yerleşik yazılımla geliyor. Ürün, kullanıcıların özel dosyalarını ev, okul ve iş bilgisayarları arasında kolayca taşımasına olanak tanırken, sürücünün kaybolması, çalınması veya ortak kullanılan bilgisayarlara bağlanması durumunda dahi dosyaların korunmasına yardımcı oluyor. Serbest çalışanlar ve uzaktan çalışanlar, her gün farklı cihazlar üzerinden hassas müşteri teslimatları, sözleşmeler ve finansal kayıtlarla çalışıyor. Kingston IronKey Vault Privacy 50 Series, XTS-AES 256 bit donanım tabanlı şifrelemeyi Yönetici, Kullanıcı ve Tek Kullanımlık Kurtarma parolası seçenekleriyle bir araya getiriyor. Böylece hassas verilerin korunmasına yardımcı olurken, Kullanıcı parolasının unutulması durumunda erişimin yeniden sağlanması için alternatifler sunuyor. Özel ekipmanlarla çalışan uzmanlar, tıbbi, endüstriyel ve güvenlik sistemleri gibi özel platformlar arasında kritik verileri düzenli olarak aktarıyor. Kingston IronKey Keypad 200 Series, FIPS 140-3 Level 3 doğrulamasına sahip olmasının yanı sıra PIN tabanlı erişim sağlayan alfanümerik bir tuş takımına ve işletim sistemi ile cihazdan bağımsız çalışma özelliğine sahip. Bu sayede kullanıcılar sürücünün kilidini herhangi bir yazılım kullanmadan açarak uyumlu USB özellikli sistemlere bağlayabiliyor. Ayrıca kurcalamaya karşı dayanıklı yapısı, sürücünün kaybolması veya çalınması durumunda verilerin korunmasına yardımcı oluyor. Küçük ve orta ölçekli işletmeler, çalışan ve müşteri veri tabanlarından çevrimdışı felaket kurtarma yedeklerine kadar her gün büyük miktarda değerli veriyi yönetiyor. Kingston IronKey Vault Privacy 80 External SSD, ASTORS Homeland Security Awards kapsamında üç kez Platinum ödülüne layık görülen bir çözüm olarak sezgisel, akıllı telefon benzeri bir dokunmatik ekran arayüzünü 8 TB'a kadar kapasite seçenekleriyle bir araya getiriyor. Böylece BT yöneticileri ve işletme sahipleri yüksek kapasiteli işletme verilerini kolayca güvence altına alabiliyor. Regülasyona tabi sektörlerde faaliyet gösteren işletmeler ve kuruluşlar, özellikle finans, sağlık, hukuk ve kamu gibi alanlarda sıkı veri gizliliği ve tedarik zinciri düzenlemelerine uymak zorunda. Kingston IronKey D500S USB Flash Drive, FIPS 140-3 Level 3 doğrulamasına, XTS-AES 256 bit donanım tabanlı şifrelemeye ve TAA uyumluluğuna sahip. Ayrıca MIL-STD-810F askeri standartlarına göre tasarlanan ürünün sağlam çinko gövdesi, epoksi dolgulu yapısı ve otomatik kripto-silme koruması, yetkisiz fiziksel ve dijital erişim riskini azaltmaya yardımcı olurken sıkı güvenlik ve satın alma gereksinimlerini destekliyor. Taşınabilir depolama birimlerinin önemli bilgileri her yere taşımayı kolaylaştırdığını ancak bu konforun güvenlikten ödün verilerek sağlanmaması gerektiğini vurgulayan Kingston yetkilileri şu değerlendirmede bulundu: "Kingston'ın veri koruma taahhüdü, kullanıcıların bilinçli güvenlik kararları almasını sağlamak üzerine kuruludur. Bu süreç, öncelikle verinin değerini ve hassasiyetini anlamakla, ardından bu ihtiyaçları donanım tabanlı güvenlik, kullanım kolaylığı ve mevzuat uyumu açısından doğru güvenlik seviyesiyle eşleştirmekle başlıyor." Giderek daha fazla bilgi geleneksel ofis ortamlarının dışına taşınırken, taşınabilir verilerin korunması daha kapsamlı bir veri güvenliği stratejisinin temel unsurlarından biri olarak ele alınmalı. NIST FIPS 140-3 Level 3 doğrulaması, TAA uyumluluğu ve FIPS 197 sertifikasyonu gibi uluslararası düzeyde tanınan güvenlik sertifikalarının yanı sıra sektörel ödüllerle desteklenen Kingston IronKey, bireyler, işletmeler ve yüksek düzeyde regülasyona tabi sektörler için güvenilir veri koruma çözümleri sunmaya devam ediyor. Kaynak: (KAHA) Kapsül Haber Ajansı
Fidye Yazılımı Saldırısına Uğrayan İşletmeler   İçin 6 Önemli Adım Haber

Fidye Yazılımı Saldırısına Uğrayan İşletmeler İçin 6 Önemli Adım

Çoğu saldırının tek bir oltalama e-postası, çalınmış bir şifre veya güncellenmemiş bir cihazla başladığını belirten Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, işletmelerin fidye notu ile karşılaştığında atması gereken 6 kritik adımı paylaşıyor. Fidye yazılımı saldırılarının büyük bölümü, bir oltalama e-postasına tıklanmasıyla, çalınan bir parolayla veya güncellenmemiş bir cihaz üzerinden başlıyor. Saldırının ardından dakikalar içinde önemli dosyalar şifrelenirken çalışanlar sistemlere erişimini kaybediyor ve ekranda ödeme talep eden bir fidye notu beliriyor. Hiçbir işletme sahibinin karşılaşmak istemeyeceği bu durumda ilk adımların doğru atılması, saldırının yayılmasını durdurmak ve kalan verileri korumak açısından belirleyici oluyor. Bu noktada Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, işletmelerin panikle hareket etmemesi ve kaybı sınırlamak için doğru sırayla adım atması gerektiğini vurguluyor. "Fidyeyi Ödemek Dosyalarınızı Geri Alacağınızın Garantisi Değildir" Fidye yazılımı saldırısında en kritik hatanın panikle verilen kararlar olduğunu belirten Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, "Ekranda beliren bir geri sayım sayacı veya yüksek bir ödeme talebi işletme sahiplerini korkutabiliyor. Oysa fidyeyi ödemek, dosyaların geri geleceği anlamına gelmiyor. Bazı işletmeler çalışan bir şifre çözme anahtarına hiçbir zaman ulaşamıyor. Bazıları ise ödeme yaptıktan sonra daha yüksek taleplerle karşılaşıyor. Dosyalar geri gelse dahi, saldırganların şifreleme öncesinde hassas verileri kopyalamadığından emin olunamıyor. Bu nedenle ilk adım her zaman sakin kalmak olmalı. Ardından enfekte cihaz ağdan izole edilerek saldırının yayılması durdurulmalı. Doğru sıralamayla ve bir uzman desteğiyle hareket etmek, kaybı sınırlamanın en etkili yoludur." dedi. Alev Akkoyunlu, fidye yazılımı notu alan işletmelerin atması gereken 6 adımı paylaşıyor: 1. Panik yapmayın ve fidyeyi hemen ödemeyin. Saldırganların yarattığı zaman baskısına kapılmayın. Ödeme yapmak dosyalarınızın geri geleceğini garanti etmediği gibi, sizi tekrar hedef haline getirebilir. Seçeneklerinizi anlamadan hiçbir ödeme kararı vermeyin. 2. Enfekte cihazı derhal ağdan ayırın. Bir bilgisayarın virüs bulaştığından şüpheleniyorsanız, onu mümkün olan en kısa sürede internetten ve yerel ağdan koparın. Ethernet kablosunu çekin veya Wi-Fi'yi kapatın, harici diskleri ayırın ve o cihazdan paylaşılan ağ klasörlerini kullanmayı bırakın. Bu, fidye yazılımının diğer bilgisayarlara ve sunuculara yayılmasını önlemeye yardımcı olur. 3. Dosyaları silmeyin ve tüm kanıtları saklayın. Her şeyi silip baştan başlamak cazip gelse de bunu yapmayın. Fidye notu, şifrelenmiş dosyalar ve hata mesajları, hangi fidye yazılımı ailesiyle karşı karşıya olduğunuzu belirlemede uzmanlara değerli ipuçları sunar. Fidye notunun ekran görüntüsünü alın, saldırıyı ilk fark ettiğiniz zamanı kaydedin ve enfeksiyonu başlatmış olabilecek şüpheli e-postaları muhafaza edin. 4. Vakit kaybetmeden profesyonel destek alın. İşletmenizde profesyonel IT ekibi veya sorumlusu yoksa bu tip durumlar için Bitdefender MDR servisinden yararlanarak profesyonel yardım alabilirsiniz. 7/24 teknoloji alt yapılarınızın güvenliğini gözlemleyen ve olası bir saldırı anında müdahale ile sorunu çözen bir hizmetten yararlanmak her zaman işinizi kolaylaştırır. 5. Saldırıyı yetkili mercilere bildirin. Durum kontrol altına alındığında saldırıyı ülkenizdeki yetkili birimlere raporlayın. Türkiye'de siber olaylar için USOM ve Emniyet Genel Müdürlüğü Siber Suçlarla Mücadele birimlerine başvurabilirsiniz. Siber sigortanız varsa, poliçeniz hızlı bildirim gerektirebileceğinden sigortacınızı da en kısa sürede bilgilendirin. 6. İşletmenizi yalnızca temiz yedeklerle geri yükleyin. Temiz ve etkilenmemiş yedekleriniz varsa, bunlar en hızlı kurtarma yolu olabilir. Ancak dosyalarınızı geri yüklemeden önce fidye yazılımının sistemlerinizden tamamen temizlendiğinden emin olun. Zararlı yazılım hâlâ aktifken veri geri yüklemek, dosyalarınızın yeniden şifrelenmesine yol açabilir. Bitdefender Ultimate Small Business Security gibi çözümler, oltalama e-postaları ve zararlı web siteleri dahil fidye yazılımına yol açan pek çok saldırıya karşı işletmenizi koruyarak tüm cihazları tek bir panelden yönetmenize olanak tanır. Kaynak: (KAHA) Kapsül Haber Ajansı
Endüstriyel Otomasyonda Yeni Dönemin Önceliği Veri Güvenliği Haber

Endüstriyel Otomasyonda Yeni Dönemin Önceliği Veri Güvenliği

Dijitalleşmenin hız kazanmasıyla birlikte üretim tesisleri, enerji altyapıları ve kritik endüstriyel sistemler her zamankinden daha fazla veri üretirken, bu verilerin güvenliği de operasyonların sürdürülebilirliği açısından stratejik bir öncelik haline geliyor. Endüstriyel otomasyon ve dijital dönüşüm alanında dünyanın önde gelen şirketlerinden Mitsubishi Electric, Mitsubishi Electric Iconics Digital Solutions teknolojilerinde benimsediği "Görünmeyeni Görünür Kılmak" yaklaşımıyla işletmelerin operasyonel verilerini anlamlı içgörülere dönüştürürken, uluslararası güvenlik standartlarına dayanan güvenlik mimarisiyle bu verilerin korunmasını önceliklendiriyor. Endüstriyel tesislerde bilgi teknolojileri (IT) ile operasyonel teknolojilerin (OT) giderek daha fazla entegre olması, üretim sistemlerinin siber tehditlere karşı daha dirençli olmasını zorunlu kılıyor. Bu doğrultuda Mitsubishi Electric, dijital çözümlerini geliştirirken uluslararası güvenlik standartlarını esas alan kapsamlı bir güvenlik yaklaşımı benimsiyor. Güvenlik, Tasarımın İlk Aşamasından İtibaren Başlıyor Mitsubishi Electric'in endüstriyel yazılım platformlarında güvenlik, ürün yaşam döngüsünün her aşamasına entegre ediliyor. Yazılım geliştirme süreçlerinde birim testleri, entegrasyon testleri, sistem testleri ve performans testlerinin yanı sıra güvenlik değerlendirmeleri de düzenli olarak gerçekleştiriliyor. Her yeni özellik, yetkisiz erişim, zafiyet ve erişim kontrolü açısından ayrıca test edilerek olası risklerin daha ürün kullanıma sunulmadan önce minimize edilmesine destek oluyor. Şirket ayrıca geliştirme süreçlerinde tehdit modellemelerini sürekli güncelleyerek değişen siber risklere karşı proaktif bir yaklaşım sergiliyor. Kod güvenliği, yetkilendirme mekanizmaları ve dijital koruma yöntemleriyle desteklenen bu yapı sayesinde kritik endüstriyel sistemlerin güvenilirliği artırılıyor. Kritik Operasyonlar İçin Çok Katmanlı Koruma Mitsubishi Electric'in güvenlik yaklaşımı yalnızca yazılım geliştirme süreciyle sınırlı kalmıyor. Çözümler, güçlü şifreleme teknolojileri, sertifika tabanlı kimlik doğrulama, şifrelenmiş parola yönetimi ve ayrıntılı erişim yetkilendirme mekanizmalarıyla destekleniyor. Platformlarda kullanılan OPC Unified Architecture (OPC UA) güvenlik modeli sayesinde sistemler arasındaki iletişim güvenli biçimde şifrelenirken, veri aktarımı da uluslararası güvenlik standartlarına uygun şekilde korunuyor. Böylece üretim tesislerinde, enerji altyapıları ve kritik operasyonlarda hem veri bütünlüğü hem de iletişim güvenliği sağlanıyor. Güvenlik Sürekli Güncellenen Bir Süreç Siber tehditlerin sürekli değişen yapısı nedeniyle sistemin tüm yaşam döngüsü boyunca yönetilmesi gerekiyor. Mitsubishi Electric, tespit edilen güvenlik açıklarına öncelikli olarak yama (patch) geliştirilmesini sağlarken bağımsız siber güvenlik araştırmacılarıyla iş birliği yaparak yeni zafiyetlerin hızlı şekilde giderilmesine yönelik süreçler yürütüyor. Ayrıca kullanıcıların güncel güvenlik yamalarına erişebilmesi ve olası riskler hakkında bilgilendirilmesi için düzenli güvenlik duyuruları yayımlıyor. Uluslararası Standartlarla Belgelenen Güvenlik Yaklaşımı Mitsubishi Electric'in güvenlik yaklaşımı uluslararası sertifikalarla da destekleniyor. Şirket, bilgi güvenliği yönetim sistemi alanındaki ISO/IEC 27001:2022 Bilgi Güvenliği Yönetim Sistemi Sertifikasının yanı sıra, endüstriyel otomasyon sistemlerinde güvenli ürün geliştirme süreçlerini kapsayan IEC 62443-4-1 -Uluslararası Siber Güvenlik standartlarına da sahip. Bu sertifikalar, güvenliğin yalnızca nihai üründe değil, tüm geliştirme ve tedarik zinciri süreçlerinde sistematik olarak yönetildiğini ortaya koyuyor. Mitsubishi Electric Türkiye Fabrika Otomasyon Sistemleri SCADA ve HMI Ürün Müdürü Burcu Çöpür konuya ilişkin “Dijital dönüşüm artık hayatımızın merkezinde yer alıyor. İşletmeler için veriye erişmenin yanında bu veriyi güvenli şekilde yönetebilmek de kritik önem taşıyor. Uluslararası standartlara uygun olarak geliştirdiğimiz otomasyon ve yazılım çözümlerimizle müşterilerimizin operasyonel sürekliliğini desteklerken, üretim verilerinin bütünlüğünü ve sistem güvenliğini de korumayı hedefliyoruz. Mitsubishi Electric olarak işletmelerin dijital dönüşüm süreçlerini daha güvenli ve sürdürülebilir şekilde yönetmelerine katkı sağlamaya devam edeceğiz." açıklamasında bulundu. Kaynak: (KAHA) Kapsül Haber Ajansı
Şifrelemenin Önemi Her Geçen Gün Artıyor Haber

Şifrelemenin Önemi Her Geçen Gün Artıyor

Siber güvenlik alanında dünya lideri olan ESET, kurumlar için veri şifrelemenin, amaca uygun bir güvenlik stratejisinin temel katmanlarından biri olması gerektiğini vurguladı. IBM'in 2025 Veri İhlali Maliyet Raporu'na göre, veri ihlalinin ortalama maliyeti yaklaşık 4,5 milyon dolara ulaştı. Düz metin verilerini okunamaz bir biçime dönüştürerek veri şifreleme ister depolanmış ister aktarım hâlinde olsun, kuruluşunuzun en hassas bilgilerini korumaya yarar. Bunu yapmak için birçok neden var. Uzaktan çalışma: Uzaktan çalışma giderek tercih edilen bir yöntem hâline geldi. Bu durum, çalışanların kullandıkları araçlar ve bu araçlar aracılığıyla depolanan ve erişilen veriler için riskler yaratmaktadır. Kişisel dizüstü bilgisayarlar ve cihazlar, kurumsal eş değerleri kadar güvenli olmayabilir. Veri patlaması: Küresel işletmeler her zamankinden daha fazla veri oluşturuyor. 2025 yılında 181 zettabayt veri üretileceği tahmin ediliyor. Müşterilerin kişisel olarak tanımlanabilir bilgileri (PII) ile hassas IP, finansal veriler ve M&A planları gibi bilgiler tehlikeye girerse potansiyel olarak ciddi sonuçlar doğabilir. Veri patlaması, eğitimi için potansiyel olarak hassas büyük miktarda veri gerektiren yapay zekâ ve büyük dil modellerinin (LLM) büyümesiyle de hızlanmaktadır. Cihaz kaybı- hırsızlığı: Daha fazla çalışan hibrit bir çalışma ortamına uyum sağladıkça yanlarında taşıdıkları dizüstü bilgisayarların, tabletlerin ve diğer mobil cihazların kaybolma veya çalınma riski artıyor. Üçüncü taraf tehditleri: Tehdit aktörleri, kurumsal siber savunmaları aşma konusunda daha iyi hâle geliyor. Yetersiz güvenlik: Çalışanlara ait çalınan, tahmin edilen veya kimlik avı yoluyla ele geçirilen kimlik bilgilerini kullanarak kurumsal "çevre"deki geleneksel savunma sistemlerini atlatmak giderek kolaylaşıyor. Verizon'a göre, geçen yıl veri ihlallerinin beşte biri (22%) ilk erişim kimlik bilgilerinin kötüye kullanılmasıyla gerçekleşti, kimlik avı ise yüzde 16'sını oluşturdu. Bilgi hırsızları giderek artan bir sorun hâline geliyor. Bir rapora göre, 2024 yılında ele geçirilen 3,2 milyar kimlik bilgisinin yüzde 75'i (2,1 milyar) bilgi hırsızı kötü amaçlı yazılımlar aracılığıyla çalındı. Fidye yazılımı: Şifreleme de saldırganların kullandığı bir silah ve tehdit aktörleri, fidye yazılımı ve veri gaspı planlarıyla ağ savunucuları için giderek artan sorunlara neden oluyor. Verizon'a göre, fidye yazılımı geçen yıl tüm veri ihlallerinin %44'ünde mevcuttu ve bu oran yıllık yüzde 37 artış gösterdi. Güvenli olmayan iletişim: Dünyanın büyük bir kısmı uçtan uca şifreli mesajlaşma platformları aracılığıyla iletişim kuruyor ancak çoğu işletme hâlâ e-posta ile çalışıyor. Ne yazık ki e-posta güvenlik temelinde tasarlanmamış ve uçtan uca şifrelenmediği sürece dinleme ve ele geçirme için cazip bir hedef olabilir. Hassas verileri meraklı gözlerden korumak için gönderenin cihazından alıcının cihazına ulaşana kadar e-posta içeriğini karıştıran şifreleme, tartışılmaz bir savunma hattı olmalıdır. İçeriden gelen tehditler: Verizon, geçen yıl ihlallerin yüzde 18'inin iç aktörlerin dâhil olduğu ve EMEA'da bu oranın yüzde 29'a yükseldiğini iddia ediyor. Bu olayların çoğu kasıtlı olmaktan çok dikkatsizlikten kaynaklansa da Coinbase ihlali gibi vakalar kasıtlı tehditlerin devam ettiğini ortaya koyuyor. En iyi şifreleme türü hangisi? Şifreleme, özel bir algoritma ve şifreleme anahtarı kullanarak düz metin verilerini karıştırır. Yüksek düzeyde koruma sağlayan AES-256 gibi kanıtlanmış, sağlam algoritmalara dayalı ürünleri seçtiğinizden emin olun. Ancak bunun ötesinde, ihtiyaçlarınıza en uygun çözümü seçmeniz gerekecektir. Örneğin, veri tabanlarını ve bulut ortamlarını şifrelemek için özel olarak tasarlanmış ürünler bulunmaktadır. En popüler veri koruma türlerinden biri tam disk şifrelemesidir (FDE). Bu, dizüstü bilgisayarlar, masaüstü bilgisayarlar ve sunuculardaki sistem diskleri, bölümler ve tüm sürücülerdeki verileri karıştırır. Çözümleri değerlendirirken sağlam şifreleme (AES-256), çapraz platform desteği (örneğin Windows ve macOS arasında), esnek lisanslama, tek bir yönetici portalından merkezi kontrol ve minimum son kullanıcı etkileşimi sunan çözümleri arayın. Gereksinimlerinize bağlı olarak, aşağıdakileri kapsayan bir şifreleme çözümü de ilginizi çekebilir: Dosyalar ve klasörler, sanal diskler ve arşivler: Şifrelenmemiş ortamlarda paylaşılması veya depolanması gereken hassas veriler için kullanışlıdır (örneğin, paylaşılan cihaz politikası uyguluyorsanız). Çıkarılabilir ortamlar: USB sürücülerinde veya benzer ortamlarda bulunan verileri hırsızlık veya kayıptan korumak için. E-posta ve ekler: Aktarım hâlindeki verileri şifrelemek, yalnızca hedeflenen alıcının e-posta içeriğini okuyabilmesini sağlar. Siber güvenlik şirketi ESET’in sunduğu gibi merkezi yönetimli şifreleme çözümlerinde bu özelliklerin çoğunu elde edebilirsiniz.

logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.