Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Veri Koruma

Kapsül Haber Ajansı - Veri Koruma haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Veri Koruma haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Taşınabilir Verilerin Güvenliğinde Şifreleme Tek Başına Yeterli mi? Haber

Taşınabilir Verilerin Güvenliğinde Şifreleme Tek Başına Yeterli mi?

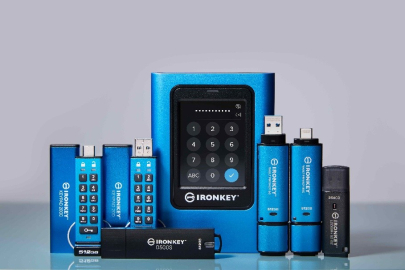
Hassas bilgiler içeren bir USB belleğin yanlış kişilerin eline geçmesi durumunda şifreleme, gerekli kimlik doğrulama yapılmadan verilerin okunmasını engelleyerek önemli bir koruma katmanı sunabiliyor. Bellek ürünleri ve teknoloji çözümleri alanında dünya lideri Kingston Technology, taşınabilir verilerin günlük yaşamda giderek daha yaygın kullanılmasıyla birlikte bireylerin ve kurumların hassas bilgilerini daha iyi korumalarına yardımcı olmak amacıyla, ihtiyaçlara uygun şifreli depolama çözümünü seçerken dikkat edilmesi gereken temel noktaları paylaşıyor. Şifreli Sürücü Seçerken Dikkat Edilmesi Gereken Dört Temel Kriter Şifreleme, hassas verilerin taşınırken korunmasında kritik bir rol oynasa da “şifreli” olarak tanımlanan her ürün aynı düzeyde koruma sunmuyor. Kingston, kullanıcıların daha bilinçli bir seçim yapmasına yardımcı olmak için dört temel kriteri şöyle sıralıyor: Güvenilir ve Deneyimli Üretici: Güvenlik, kanıtlanmış bir uzmanlık gerektiriyor. Kullanıcıların güvenli depolama ve veri koruma alanında deneyimli, güvenilir bir geçmişe sahip üreticileri tercih etmesi ve mümkün olduğunda bağımsız sızma testleri de dahil olmak üzere kapsamlı testlerden geçirilmiş ürünleri değerlendirmesi önem taşıyor. Güvenlik tercihlerinde yalnızca fiyat, kapasite veya genel “şifreleme” pazarlama söylemlerinin belirleyici olmaması gerekiyor. Her Zaman Aktif, Donanım Tabanlı Şifreleme: Her şifreleme yöntemi aynı şekilde çalışmıyor. Sistem üzerindeki kötü amaçlı yazılımlar ve yazılım tabanlı saldırılar karşısında daha savunmasız olabilen yazılım şifrelemesinin aksine, donanım tabanlı şifreleme kullanan sürücüler, donanım tabanlı şifreleme kullanan sürücüler, ürünün içine entegre edilmiş özel bir güvenli mikroişlemciye sahip. Dosyalar kaydedildikleri anda otomatik olarak şifreleniyor ve yalnızca kimlik doğrulamasının ardından erişilebilir hale geliyor. Sektör standardı XTS-AES 256 bit donanım tabanlı şifreleme, şifreleme anahtarlarının cihaz içerisinde güvenli şekilde korunmasını sağlarken, her zaman aktif şifreleme özelliği kullanıcıların veri korumasını devre dışı bırakmasını veya atlatmasını önlemeye yardımcı oluyor. Tanınmış Güvenlik Sertifikaları ve Standartlar: Özellikle yüksek hassasiyete sahip bilgileri işleyen kurumlar için güvenlik iddialarının tanınmış standart ve sertifikalarla desteklenmesi önem taşıyor. Yaygın olarak kabul gören standartlar arasında NIST FIPS 140-3 ve TAA uyumluluğu bulunuyor. ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) tarafından geliştirilen FIPS 140-3, bağımsız ve kapsamlı testler gerektiren, dünya çapında kabul gören bir ABD hükümeti şifreleme standardı olarak öne çıkıyor. TAA uyumluluğu ise güvenilir bir tedarik zincirini gösteriyor ve ABD federal kurumları ile savunma alanındaki satın alma süreçlerinde önemli bir gereklilik oluşturuyor. Bu doğrulamalar, özellikle kamu kurumları, regülasyona tabi sektörler ve hassas verilerle çalışan kuruluşlar açısından, bir ürünün güvenlik kontrollerinin belirlenmiş değerlendirme ve test süreçlerinden geçtiğine dair ek güvence sağlıyor. Gelişmiş Koruma Özellikleri: Şifreleme, veri güvenliğinin yalnızca bir katmanını oluşturuyor. Kullanıcıların ayrıca yaygın saldırı yöntemlerine karşı koruma sağlayan ve yetkisiz erişim riskini azaltan özellikleri de değerlendirmesi gerekiyor. Bunlar arasında, art arda yapılan hatalı parola girişlerinin ardından verileri silebilen kaba kuvvet saldırısı koruması, kötü amaçlı ürün yazılımı manipülasyonlarına karşı BadUSB koruması, Yönetici ve Kullanıcı erişimi veya veri kurtarma için birden fazla parola seçeneği ve güvenilmeyen ana bilgisayarlara bağlanıldığında verilerin değiştirilmesini önlemeye yardımcı olan çift salt okunur mod bulunuyor. Her Kullanım Senaryosu İçin Doğru Çözümü Seçmek Doğru şifreli depolama çözümü, nihayetinde korunan bilginin niteliğine, cihazın nasıl kullanılacağına ve ihtiyaç duyulan güvenlik ile uyumluluk gereksinimlerine bağlı. Ders çalışmalarını ve kişisel kayıtlarını taşıyan bir öğrencinin ihtiyaçları, hassas bilgileri aktaran bir sağlık kuruluşunun veya çevrimdışı yedekleme amacıyla veri saklayan bir işletmenin ihtiyaçlarından oldukça farklı olabiliyor. Donanım tabanlı şifrelemeye sahip depolama çözümleri alanında 20 yılı aşkın deneyime sahip Kingston, günlük kişisel dosyalardan hassas profesyonel bilgilere ve işletmeler için kritik verilere kadar farklı kullanıcı ve kullanım senaryolarında verileri korumak üzere tasarlanan, ödüllü Kingston IronKey™ güvenli depolama ürünleri portföyünü sunuyor. Öğrenciler, aileler ve bireysel kullanıcılar, kişisel belgeler, vergi kayıtları ve diğer özel dosyalar için kullanımı kolay, uygun maliyetli ve güvenilir bir depolama çözümüne ihtiyaç duyuyor. Kingston IronKey Locker+ 50 G2 USB Flash Drive, çoklu parola seçeneğiyle birlikte XTS-AES 256 bit donanım tabanlı şifreleme sunuyor ve herhangi bir kurulum gerektirmeden hızlı kuruluma olanak tanıyan yerleşik yazılımla geliyor. Ürün, kullanıcıların özel dosyalarını ev, okul ve iş bilgisayarları arasında kolayca taşımasına olanak tanırken, sürücünün kaybolması, çalınması veya ortak kullanılan bilgisayarlara bağlanması durumunda dahi dosyaların korunmasına yardımcı oluyor. Serbest çalışanlar ve uzaktan çalışanlar, her gün farklı cihazlar üzerinden hassas müşteri teslimatları, sözleşmeler ve finansal kayıtlarla çalışıyor. Kingston IronKey Vault Privacy 50 Series, XTS-AES 256 bit donanım tabanlı şifrelemeyi Yönetici, Kullanıcı ve Tek Kullanımlık Kurtarma parolası seçenekleriyle bir araya getiriyor. Böylece hassas verilerin korunmasına yardımcı olurken, Kullanıcı parolasının unutulması durumunda erişimin yeniden sağlanması için alternatifler sunuyor. Özel ekipmanlarla çalışan uzmanlar, tıbbi, endüstriyel ve güvenlik sistemleri gibi özel platformlar arasında kritik verileri düzenli olarak aktarıyor. Kingston IronKey Keypad 200 Series, FIPS 140-3 Level 3 doğrulamasına sahip olmasının yanı sıra PIN tabanlı erişim sağlayan alfanümerik bir tuş takımına ve işletim sistemi ile cihazdan bağımsız çalışma özelliğine sahip. Bu sayede kullanıcılar sürücünün kilidini herhangi bir yazılım kullanmadan açarak uyumlu USB özellikli sistemlere bağlayabiliyor. Ayrıca kurcalamaya karşı dayanıklı yapısı, sürücünün kaybolması veya çalınması durumunda verilerin korunmasına yardımcı oluyor. Küçük ve orta ölçekli işletmeler, çalışan ve müşteri veri tabanlarından çevrimdışı felaket kurtarma yedeklerine kadar her gün büyük miktarda değerli veriyi yönetiyor. Kingston IronKey Vault Privacy 80 External SSD, ASTORS Homeland Security Awards kapsamında üç kez Platinum ödülüne layık görülen bir çözüm olarak sezgisel, akıllı telefon benzeri bir dokunmatik ekran arayüzünü 8 TB'a kadar kapasite seçenekleriyle bir araya getiriyor. Böylece BT yöneticileri ve işletme sahipleri yüksek kapasiteli işletme verilerini kolayca güvence altına alabiliyor. Regülasyona tabi sektörlerde faaliyet gösteren işletmeler ve kuruluşlar, özellikle finans, sağlık, hukuk ve kamu gibi alanlarda sıkı veri gizliliği ve tedarik zinciri düzenlemelerine uymak zorunda. Kingston IronKey D500S USB Flash Drive, FIPS 140-3 Level 3 doğrulamasına, XTS-AES 256 bit donanım tabanlı şifrelemeye ve TAA uyumluluğuna sahip. Ayrıca MIL-STD-810F askeri standartlarına göre tasarlanan ürünün sağlam çinko gövdesi, epoksi dolgulu yapısı ve otomatik kripto-silme koruması, yetkisiz fiziksel ve dijital erişim riskini azaltmaya yardımcı olurken sıkı güvenlik ve satın alma gereksinimlerini destekliyor. Taşınabilir depolama birimlerinin önemli bilgileri her yere taşımayı kolaylaştırdığını ancak bu konforun güvenlikten ödün verilerek sağlanmaması gerektiğini vurgulayan Kingston yetkilileri şu değerlendirmede bulundu: "Kingston'ın veri koruma taahhüdü, kullanıcıların bilinçli güvenlik kararları almasını sağlamak üzerine kuruludur. Bu süreç, öncelikle verinin değerini ve hassasiyetini anlamakla, ardından bu ihtiyaçları donanım tabanlı güvenlik, kullanım kolaylığı ve mevzuat uyumu açısından doğru güvenlik seviyesiyle eşleştirmekle başlıyor." Giderek daha fazla bilgi geleneksel ofis ortamlarının dışına taşınırken, taşınabilir verilerin korunması daha kapsamlı bir veri güvenliği stratejisinin temel unsurlarından biri olarak ele alınmalı. NIST FIPS 140-3 Level 3 doğrulaması, TAA uyumluluğu ve FIPS 197 sertifikasyonu gibi uluslararası düzeyde tanınan güvenlik sertifikalarının yanı sıra sektörel ödüllerle desteklenen Kingston IronKey, bireyler, işletmeler ve yüksek düzeyde regülasyona tabi sektörler için güvenilir veri koruma çözümleri sunmaya devam ediyor. Kaynak: (KAHA) Kapsül Haber Ajansı

"Konecta, 2026'da Hem Avrupa Hem Latin Amerika'da 'Yılın Şirketi'" Haber

"Konecta, 2026'da Hem Avrupa Hem Latin Amerika'da 'Yılın Şirketi'"

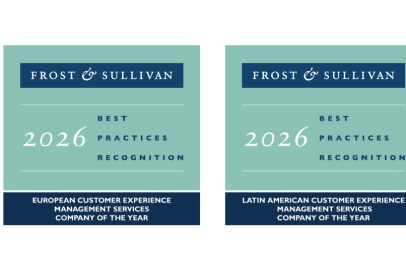
Bu ödüller, Konecta’nın yapay zekâ odaklı inovasyonunu, disiplinli uygulama yaklaşımını, üretken ve otonom yapay zekâyı küresel müşteri deneyimi operasyonlarına entegre etmedeki öncü rolünü ortaya koyuyor. Bu başarı, Konecta’nın geleneksel bir çağrı merkezi dış kaynak hizmet sağlayıcısından stratejik bir dijital dönüşüm ortağına geçişini tescil ediyor. Frost & Sullivan, özellikle Konecta’nın insan ve yapay zekâyı bir araya getiren entegre ve hibrit hizmet modeli sayesinde dağınık müşteri operasyonlarını modernize etme ve ölçülebilir iş sonuçları yaratırken sürekli yüksek hizmet kalitesi sağlama becerisini takdir etti. Konecta, derin sektör uzmanlığını yeni nesil teknolojilere yaptığı sürekli yatırımlarla birleştirerek Yılın Şirketi unvanına layık görüldü: Katalyst 2028 ve yapay zekâ odaklı dönüşüm: 150 milyon Euro’luk dönüşüm yatırımıyla hayata geçirilen Konecta’nın “Katalyst 2028” girişimi, şirketi uçtan uca teknoloji, veri ve operasyon ortağı olarak konumlandırıyor.Kolibri Yapay Zekâ Platformu: Konecta, şirketlerin yapay zekâ denemelerinden tam ölçekli uygulamalara geçişini desteklemek amacıyla yakın zamanda otonom yapay zekâ orkestrasyon platformu Kolibri’yi kullanıma sundu. Yüzde 80’i önceden geliştirilmiş sektöre özel kullanım senaryolarından oluşan bir kütüphaneyi açık mimari ve maliyet kontrolü sağlayan entegre FinOps özellikleriyle birleştiren Kolibri, kuruluşların otonom yapay zekâyı güvenli ve ölçeklenebilir biçimde devreye almalarına olanak tanıyor. Platform; yapay zekâ ajanlarını, insan uzmanları ve kurumsal sistemleri ISO 42001 sertifikalı yapay zekâ yönetim çerçevesiyle desteklenen tek bir ekosistemde buluşturuyor.Ölçeklenebilir ve insan odaklı yapay zekâ: Konecta, insan temsilciler ile otonom yapay zekâyı bir araya getiren hibrit iş gücünü etkin biçimde yönetiyor. Konecta’nın Latin Amerika’daki otonom yapay zekâ çözümleri, erken aşamadaki tahsilat süreçlerini başarıyla otomatikleştirirken en yüksek performans gösteren insan temsilcilerle karşılaştırılabilir sonuçlar elde ediyor. Böylece çalışanlar daha karmaşık ve kişiselleştirilmiş görevlere odaklanabiliyor.Standartlaştırılmış uygulama ve güçlü yönetişim: Avrupa’daki düzenlemeler sıkılaşırken, Konecta küresel uyum çerçevesi ve standartlaştırılmış Veri Koruma Etki Değerlendirmeleri (DPIA) aracılığıyla AB Yapay Zekâ Yasası’nın gerekliliklerine proaktif biçimde yanıt veriyor. Konecta ayrıca COPC CX Standardı’nı faaliyet gösterdiği tüm coğrafyalarda kurumsal yapısının bir parçası haline getirerek 28 ülkede ortak operasyonel mükemmeliyet ve hizmet tutarlılığı sağlıyor.Stratejik teknoloji ekosistemi: Konecta; AWS, Google Cloud, Salesforce, NICE, Lenovo, Nexthink, ElevenLabs, Uniphore ve CrewAI gibi ekosistem liderleriyle kurduğu güçlü iş birlikleri sayesinde inovasyonu hızlandırıyor. Bu iş birlikleri; gelişmiş bulut teknolojilerinin, siber güvenlik çözümlerinin ve proaktif yapay zekâ izleme yetkinliklerinin hem müşteri hem de çalışan ortamlarına doğrudan entegre edilmesini sağlıyor. Konecta CEO’su Nourdine Bihmane, konuya ilişkin şunları söyledi: “Frost & Sullivan tarafından iki bölgede birden Yılın Şirketi seçilmemiz, Katalyst 2028 vizyonumuzun ve 109 bin çalışanımızın özverisinin bir göstergesi. Günümüzde yapay zekânın uygulamaya geçirilmesindeki en büyük eksiklik regülasyona tâbi sektörlerin gerçekte neye ihtiyaç duyduğunu, gerçek müşteri etkileşimlerinin nasıl gerçekleştiğini ve istisnai durumların nerelerde ortaya çıktığını bilen operasyonel deneyimin yeterince sürece dâhil edilmemesidir. Bu çözümleri müşterilerimizle birlikte hayata geçirerek onların iş sonuçlarına doğrudan katkı sunmayı taahhüt ediyoruz.” Konecta Amerika CEO’su Mariano Castaños ise şunları ekledi: “2026 yılında aldığımız bu ödül, geleneksel dış kaynak hizmetlerinden Latin Amerika genelinde yapay zekâ odaklı dönüşümler sunan bir yapıya geçişimizi doğruluyor. Ölçülebilir iş değeri yaratıyoruz. Peru’nun sigorta sektöründe müşteri hizmetlerini geliştirmek için yapay zekâ destekli konuşma analitiği ve dijital asistanların kullanıma alınmasından, Meksika’nın lüks perakende ve Kolombiya’nın finans sektörlerinde ödeme sözü gerçekleşme oranlarını yüzde 30’un üzerinde artıran tahsilat voicebotlarının uygulanmasına kadar ekiplerimiz, insan ve yapay zekâyı birleştiren hibrit modellerin bu bölgede müşteri deneyiminin geleceği olduğunu kanıtlıyor.” Frost & Sullivan analistleri, Konecta’nın her iki bölgedeki benzersiz ölçeğini ve değişime uyum sağlayan inovasyon yaklaşımını şu sözlerle değerlendirdi: Frost & Sullivan Müşteri Deneyimi Araştırmaları Direktör Yardımcısı Sherrel Sonia Roche, “Konecta, geleneksel bir çağrı merkezi dış kaynak hizmet sağlayıcısı olmanın ötesinde bir dönüşüm ortağı olarak konumlanıyor. İnsan ve yapay zekâyı bir araya getiren entegre ve hibrit hizmet modeliyle şirketlerin dağınık müşteri operasyonlarını modernize etmelerine olanak tanıyor,” dedi. Frost & Sullivan En İyi Uygulamalar Araştırma Analisti Natalia Casanovas ise “Frost & Sullivan, yapay zekâ odaklı inovasyonu büyük ölçekli operasyonel uygulama gücüyle birleştirerek daha uyarlanabilir, verimli ve insan odaklı müşteri deneyimi ortamları sunan Konecta’yı bu ödüle layık görmüştür” ifadelerini kullandı. Kaynak: (KAHA) Kapsül Haber Ajansı

Şirketlerin %94'ü Siber Risklere Karşı Tam Olarak Hazır Değil! Haber

Şirketlerin %94'ü Siber Risklere Karşı Tam Olarak Hazır Değil!

Küresel ölçekte artan jeopolitik belirsizlikler, yapay zekâ destekli saldırılar ve hızlanan dijital dönüşüm, kurumların siber dayanıklılığını yeniden sorgulatıyor. PwC'nin yayımladığı Dijital Dünyada Güven Araştırması 2026, şirketlerin siber güvenlik alanında önemli yatırımlar yapmasına rağmen hazırlık seviyesinin hâlâ istenilen noktada olmadığını ortaya koyuyor. Araştırmaya göre, kurumların yalnızca %6'sı araştırmada ele alınan tüm siber riskler karşısında kendisini tam anlamıyla hazırlıklı görüyor. İş ve teknoloji liderlerinin %60'ı ise jeopolitik gelişmeler nedeniyle siber güvenlik yatırımlarını en önemli üç stratejik önceliği arasına almış durumda. Ayrıca kurumların yalnızca %24'ü proaktif güvenlik önlemlerine, olay müdahalesi ve kriz yönetimi gibi reaktif harcamalardan belirgin şekilde daha fazla yatırım yapıyor. Siber güvenlik alanında kimlik güvenliği ve Ayrıcalıklı Erişim Yönetimi (Privileged Access Management - PAM) çözümleri geliştiren Kron Teknoloji, araştırmanın ortaya koyduğu tablonun kurumların güvenlik mimarisinde temel bir paradigma değişimine işaret ettiğini belirtiyor. Şirkete göre saldırganlar artık ağ çevresini aşmaya değil, en yüksek yetkilere sahip kullanıcı hesaplarını ele geçirmeye odaklanıyor. Bu nedenle kimlikler, ayrıcalıklı hesaplar ve kritik sistem erişimleri yeni güvenlik sınırını oluşturuyor. Kron Teknoloji Eş Genel Müdürü Ayşe Yenel, araştırmanın sonuçlarını değerlendirirken şunları söyledi: " Uzun yıllar boyunca kurumlar, güvenlik stratejilerini ağırlıklı olarak ağlarına dışarıdan gelebilecek siber saldırılara karşı korumak üzerine şekillendirdi. Oysa bugün saldırganlar güvenlik duvarlarını aşmaya çalışmıyor; doğrudan yönetici hesaplarını, servis kimliklerini ve ayrıcalıklı erişimleri hedef alıyor. Bir kurumun en kritik varlığı artık yalnızca verisi değil, o veriye erişebilen kimlikleridir. Kimlik güvenliğini merkeze almayan hiçbir siber güvenlik stratejisi tam anlamıyla dayanıklı olamaz." Kimlik güvenliği, yapay zekâ çağının temel yatırımı olacak PwC araştırması, önümüzdeki dönemde kurumların en fazla yatırım yapmayı planladığı alanlar arasında kimlik ve erişim yönetimi, yapay zekâ destekli güvenlik yetkinlikleri, veri koruma ve bulut güvenliğinin öne çıktığını gösteriyor. Yapay zekâ tabanlı sistemlerin ve otomasyonun yaygınlaşmasıyla birlikte insan kullanıcıların yanı sıra servis hesapları, API'ler ve makine kimliklerinin sayısı da hızla artıyor. Bu gelişme, kimlik güvenliğini geleceğin en kritik siber güvenlik başlıklarından biri haline getiriyor. Kron PAM; ayrıcalıklı kullanıcı hesaplarını, servis hesaplarını ve kritik erişimleri merkezi olarak yönetirken, güvenli uzaktan erişim, parola kasası, çok faktörlü kimlik doğrulama, oturum kaydı ve ayrıntılı denetim yetenekleriyle kurumların saldırı yüzeyini azaltıyor. Kron DAM ise kritik veri tabanlarında gerçekleşen işlemleri gerçek zamanlı izleyerek hassas verilere yönelik yetkisiz veya olağan dışı erişimleri görünür hale getiriyor. “Siber güvenlikte başarı, erişimi kontrol edebilme yeteneğiyle ölçülecek” Ayşe Yenel, önümüzdeki yıllarda kurumların güvenlik olgunluğunu belirleyecek en önemli kriterlerden birinin kimlik odaklı güvenlik yaklaşımı olacağını belirterek sözlerini şöyle tamamladı: "Yapay zekâ, bulut ve dijital dönüşüm yatırımları kurumlara büyük rekabet avantajı sağlıyor. Ancak her yeni teknoloji aynı zamanda yeni kimlikler, yeni yetkiler ve yeni erişim riskleri oluşturuyor. Geleceğin en güvenli kurumları en fazla güvenlik ürünü kullananlar değil; kimlerin hangi sistemlere, hangi süreyle ve hangi amaçla erişebildiğini eksiksiz yöneten kurumlar olacak. Siber güvenlik artık çevreyi değil, kimliği koruma meselesidir." PwC'nin araştırması, kurumların siber güvenlikte yeni döneme hazırlanırken teknoloji yatırımlarını kimlik güvenliği, erişim yönetimi ve proaktif risk yönetimiyle desteklemeleri gerektiğini ortaya koyuyor. Kron Teknoloji ise kurumların bu dönüşümü gerçekleştirebilmeleri için ayrıcalıklı erişim yönetimi (PAM) ve veri tabanı erişim yönetimi (DAM) çözümleriyle hem regülasyonlara uyum sağlamalarına hem de siber dayanıklılıklarını artırmalarına katkı sunuyor. Kaynak: (KAHA) Kapsül Haber Ajansı

Empa Elektronik’in İlk Uluslararası Tiremo® Accelerator Workshop’u Budapeşte’de Gerçekleştirildi Haber

Empa Elektronik’in İlk Uluslararası Tiremo® Accelerator Workshop’u Budapeşte’de Gerçekleştirildi

Empa Elektronik, Türkiye’de uzun yıllardır başarıyla sürdürdüğü Accelerator Workshop etkinliklerini uluslararası arenaya taşıdı. Şirket, ilk yurt dışı Tiremo® Accelerator Workshop’unu Macaristan’ın başkenti Budapeşte’de gerçekleştirerek IoT, yapay zekâ ve siber güvenlik alanlarında çalışan teknoloji profesyonelleriyle buluştu. Tiremo® Accelerator Workshop’ta katılımcılar, günümüzün en kritik teknoloji başlıklarından biri olan IoT siber güvenliği konusunda uygulamalı eğitimler alırken, Avrupa Birliği’nin yeni Siber Dayanıklılık Yasası (Cyber Resilience Act – CRA) doğrultusunda geliştirilen çözümleri yakından inceleme fırsatı buldu. Tiremo Accelerator Workshop; elektronik, gömülü sistemler, IoT, yapay zekâ ve IoT siber güvenliği alanlarında çalışan mühendis ve mühendis adaylarının yanı sıra ürün geliştirme ekipleri, tasarımcılar ve teknoloji odaklı üretim yapan şirketlere yönelik olarak düzenlendi. Etkinlik sonunda katılımcılar, Tiremo® platformunun sunduğu hızlı prototipleme ve proje geliştirme olanaklarını uygulamalı olarak deneyimlerken, Empa Elektronik ve CyberWhiz’in CRA uyumluluğu ve IoT güvenliği alanındaki teknik yetkinliklerini yakından tanıdı. Uygulamalı IoT ve siber güvenlik deneyimi Program boyunca 4G bağlantılı sistemlerde siber güvenlik altyapısının kurgulanması ve hayata geçirilmesine yönelik uygulamalar ön plana çıktı. Katılımcılar, gerçek senaryolar üzerinden güvenli bağlantı, veri koruma ve cihaz yönetimi süreçlerini deneyimleme fırsatı buldu. Katılımcıların Empa Elektronik tarafından geliştirilen Tiremo® Secure IoT geliştirme kartları üzerinde çeşitli uygulamalar gerçekleştirdiği etkinlikte sensör teknolojileri, güvenli Wi-Fi ve 4G bağlantısı, MQTT üzerinden güvenli veri transferi ve uzaktan cihaz yönetimi gibi konular uygulamalı oturumlarla ele alındı. Empa Elektronik’in geliştirdiği Tiremo® platformu; sensör, IoT, kablosuz bağlantı teknolojileri (Wi-Fi, BLE, LTE, LoRa vb.) ve ekran çözümleri gibi farklı teknolojileri tek bir geliştirme ekosisteminde bir araya getiriyor. Platform, hızlı prototipleme ve ürün geliştirme süreçlerini destekleyen yapısıyla katılımcılara farklı kullanım senaryolarını uygulamalı olarak deneyimleme imkânı sundu. CRA uyumluluğuna yönelik çözümler Tiremo® Accelerator Workshop’un önemli başlıklarından biri de Avrupa Birliği’nde yürürlüğe girecek Cyber Resilience Act (CRA) regülasyonu oldu. IoT ürünleri geliştiren ve Avrupa pazarına sunan üreticiler için kritik önem taşıyan düzenleme kapsamında, katılımcılara yeni yükümlülükler ve uyumluluk süreçleri hakkında kapsamlı bilgiler aktarıldı. Empa Elektronik ve CyberWhiz uzmanları tarafından gerçekleştirilen sunumlarda, CRA uyumluluğunun ürün geliştirme süreçlerine etkileri anlatılırken, Tiremo® AIoT platformu ve CyberWhiz güvenlik yazılımlarının bu süreçte sunduğu avantajlar paylaşıldı. Etkinlik kapsamında gerçekleştirilen bulut ve mobil güvenlik demolarında ise dış kaynaklı yetkisiz erişim girişimlerinin gerçek zamanlı olarak tespit edilmesi, engellenmesi ve tespit edilen anomalilerin otomatik olarak bulut yönetim platformuna raporlanması senaryoları gösterildi. Doğu Avrupa’daki teknoloji ekosistemine katkı Empa Elektronik CEO’su Murat Sarpel, Tiremo® Accelerator Workshop etkinliklerinin şirketin teknoloji hızlandırma vizyonunun önemli bir parçası olduğunu belirterek “Accelerator Workshop etkinliklerini, müşterilerimizin yeni teknolojileri ve uygulamaları çok daha hızlı deneyimleyebilmelerini sağlayan önemli bir platform olarak görüyoruz. Gün boyu süren bu etkinlikler sonunda katılımcılar yalnızca teorik bilgi edinmekle kalmıyor, aynı zamanda yeni teknolojileri projelerine nasıl adapte edebileceklerini uygulamalı olarak deneyimleyerek tasarım süreçlerini hızlandıracak önemli bir yetkinlik kazanıyor” dedi. Empa Elektronik’in uzun yıllardır Türkiye’de gerçekleştirdiği workshop çalışmalarından elde ettiği deneyimi Doğu Avrupa’ya taşımayı hedeflediğini ifade eden Sarpel, “Türkiye’de düzenlediğimiz workshoplardan elde ettiğimiz olumlu geri bildirimler ve teknik birikim, bu deneyimi Doğu Avrupa’daki müşterilerimizle de paylaşma fikrini doğurdu. Bu etkinliğin hem Empa’nın bölgedeki bilinirliğini artıracağına hem de katılımcılara güncel teknolojiler konusunda önemli bir katma değer sağlayacağına inanıyoruz. Budapeşte etkinliğimizin Empa Elektronik açısından stratejik bir adım olduğunu düşünüyoruz” diye konuştu. “Uluslararası büyüme stratejimizde önemli bir adım” Tiremo® Accelerator Workshop’un bir eğitim etkinliği olmanın yanı sıra şirketin uluslararası büyüme stratejisinin önemli bir parçası olduğunu vurgulayan Sarpel, şunları söyledi: “CRA, Avrupa Birliği’nde faaliyet gösteren veya bu pazara ürün sunan tüm üreticiler için kritik bir regülasyon haline geliyor. Empa Elektronik olarak bu alandaki çalışmalarımızı sürekli güncelliyor ve müşterilerimize rekabetçi çözümler sunuyoruz. Tiremo® AIoT platformu ve CyberWhiz güvenlik teknolojileri sayesinde üreticilerin CRA uyumluluğunu en hızlı ve etkin şekilde sağlamalarına yardımcı oluyoruz. AB pazarına ürün sunan ve CRA yükümlülüklerine tabi olan üreticiler için güvenilir bir referans platformu olmayı hedefliyor. Budapeşte’de gerçekleştirdiğimiz ilk uluslararası Tiremo® Accelerator Workshop’un gördüğü yoğun ilgi, doğru bir ihtiyaç alanına dokunduğumuzu gösterdi. Önümüzdeki dönemde Tiremo® Accelerator Workshop etkinliklerimizi Doğu Avrupa başta olmak üzere faaliyet gösterdiğimiz farklı ülke ve bölgelere taşımayı, mühendisler ve teknoloji profesyonelleriyle daha geniş bir coğrafyada bir araya gelmeyi hedefliyoruz.” Kaynak: (KAHA) Kapsül Haber Ajansı

Yapay Zekada “Mahremiyet” Konusu İlk Kez Bu Zirvede Ele Alınacak Haber

Yapay Zekada “Mahremiyet” Konusu İlk Kez Bu Zirvede Ele Alınacak

Bu yıl 9’uncusu düzenlenecek “9. e-Safe Kişisel Verileri Koruma Zirvesi” 13 Mayıs 2026 tarihinde Ankara’da gerçekleştirilecek. Kişisel Verileri Koruma Kurumu (KVKK) Konferans Salonu’ndaki etkinlik, bu kez “Kişisel Veri Korumasının Geleceği” temasıyla düzenleniyor. Kişisel verilerin korunması konusunda hem uygulayıcıları hem de ilgili kişilere yönelik yeni gelişmeleri değerlendirmek ve 6698 Sayılı Kişisel Verilerin Korunması Kanunu ve ilgili mevzuatın uygulaması konusunda toplumsal farkındalığı artırmak amacıyla düzenlenen zirvede kişisel verilerin korunmasıyla ilgili yapılan ve yapılması gerekenler ele alınacak ve alanında uzman 18 konuşmacı sunum yapacak. Zirveye, CEO, CTO, CSO, IT profesyonelleri, hukukçular, bilişim uzmanları, bilişim sistemleri yöneticileri, kamu kurumları ve ilgili birim yetkilileri, silahlı kuvvetler, kişisel veri uzmanları, adli bilimler alanında çalışan uzmanlar, medya, üniversiteler ve siber güvenlik alanında çalışan profesyoneller katılacak. Etkinlik, e-Safe Kurucusu Musa Savaş, e-Safe Zirve Başkanı Özge Evci Eralp ve Kişisel Verileri Koruma Kurumu Başkanı Prof. Dr. Faruk Bilir’in açılış konuşmalarıyla başlayacak. KVKK Başkan Yardımcısı Dr. Cihan Kanlıgöz’ün moderatörlüğündeki “GDPR Digital Omnibus Revizyonları ve Gelişmeler” konulu panelde; alanında yetkin konuşmacılar görüşlerini katılımcılarla paylaşacak. “Hukuk” ve “Teknik” adı altında 2 ayrı bölümde ise uzmanlar tarafından sunumlar yapılacak. Kişisel verilerin korunması konusunda kritik öneme sahip olan ve giderek kullanımı yaygınlaşan yapay zekada “mahremiyet artırıcı teknolojilerin kullanımı” konusu ilk kez bu etkinlikte ele alınacak. “Üretken Yapay Zekâ Modellerinde Teknik Zafiyetler”, “Yapay Zekâ Sistemlerinde Silme Hakkının Uygulanabilirliğinin Sınırları” ile “Rıza Yorgunluğu ve Açık Rızanın Geleceği”, “Dark Patterns ve Manipülatif Tasarımların Veri Koruma Hukuku Karşısındaki Durumu” ve “Çalışanların Günlük Teknoloji Kullanımı ve KVKK Riskleri” başlıklı sunumların da zirvenin dikkat çekici konularını oluşturması bekleniyor. Kaynak: (KAHA) Kapsül Haber Ajansı
Gaming Tarayıcısı Opera GX, Linux Kullanıcılarının Erişimine Açıldı Haber

Gaming Tarayıcısı Opera GX, Linux Kullanıcılarının Erişimine Açıldı

Norveç merkezli tarayıcı şirketi Opera, oyun odaklı tarayıcısı Opera GX’i Linux kullanıcılarıyla buluşturuyor. Tarayıcı, performans kontrol araçları, oyun entegrasyonları ve geniş özelleştirme seçenekleriyle Linux platformunda da yüksek performans deneyimi sunuyor. Opera GX’in Linux sürümüne olan talep uzun süredir artıyor. Oyuncular ve geliştiriciler, forumlar ve topluluklar üzerinden bu desteği sürekli dile getiriyordu. Yeni sürüm, Linux’un gizlilik odaklı yaklaşımıyla uyumlu bir oyun tarayıcısı sunarken, modern oyuncuların yüksek performans beklentilerini karşılamayı hedefliyor. Linux kullanıcıları, sistemlerini zorlamayı, araçlarını özelleştirmeyi ve yazılımların nasıl çalıştığını kontrol etmeyi seviyor. Bu değerler, Opera GX’in felsefesiyle birebir örtüşüyor ve tarayıcının Linux sürümünde de aynı deneyimi sunmasını sağlıyor. Opera GX, Linux kullanıcıları için performansı artırarak gelişmiş özelleştirme sunuyor Linux kullanıcıları artık Windows ve macOS’teki temel özellikleri aynı şekilde kullanabiliyor. Opera GX ile artık şunlar mümkün: Oyunlar açıkken tarayıcı arka planda kaynak yemez: GX Control ile RAM ve ağ kullanımını istediğiniz sınırda tutabilirsiniz. Sekme değiştirmeden yayın izleyebilir sohbet edebilirsiniz: Twitch ve Discord’a entegre bir şekilde tarayıcınızdan erişebilirsiniz. Tarayıcıyı baştan aşağı kendinize göre kişiselleştirebilirsiniz: Tema, ses, shader ve görsel efektlerle istediğiniz görünümü oluşturabilirsiniz. Dikkat dağıtıcıları azaltabilirsiniz: Reklam ve takip engelleyicilerle tarayıcı deneyiminizi temizleyebilir, internette gezinirken dikkatinizin dağılmasını önleyebilirsiniz. Ekstra gizlilik katmanıyla çevrimiçi aktivitelerinizi koruyabilirsiniz: Deloitte tarafından denetlenmiş ve sıfır kayıt politikasıyla çalışan dahili VPN ile çevrimiçi aktivitelerinizi gizli tutabilirsiniz. Opera GX Linux sürümünün, kullanıcıların tarayıcıyı istedikleri gibi yönetebildiklerinin altını çizen Opera GX Ürün Direktörü Maciej Kocemba “PC oyunları uzun süredir tek bir baskın platformla ilişkilendiriliyordu, ancak bu değişiyor. Kontrol konusunda hassas olan Linux kullanıcılarına GX’i sunmak, oyuncuların ve geliştiricilerin tarayıcı kaynaklarını yönetmesine, sistemlerini özelleştirmesine ve performansı istedikleri gibi ayarlamasına olanak tanıyor.” dedi. Opera’nın kullanıcı kontrolüne verdiği önem, gizlilik tarafında da kendini net şekilde gösteriyor. Halihazırda şeffaflık ve veri üzerinde kontrol sahibi olmak, birçok Linux kullanıcısının platformu tercih etmesinin başlıca nedenlerinden biri olarak öne çıkıyor. Opera GX’in Linux sürümü; konum verisi, tarama geçmişi, sayfa içerikleri, arama sorguları ya da formlara girilen bilgileri toplamıyor ve Opera’nın diğer tarayıcılarında kullanılan gizlilik yaklaşımını aynen benimsiyor. Reklam, takip ve kripto madenciliği (cryptojacking) korumaları da tarayıcıya yerleşik olarak geliyor. Bunun yanında, bağımsız olarak denetlenmiş ve sıfır kayıt (no-log) politikasıyla çalışan isteğe bağlı bir VPN de sunuluyor. Opera GX, Norveç ve Polonya’daki ekipler tarafından Avrupa’da geliştiriliyor ve Avrupa veri koruma düzenlemeleri (GDPR) ile uyumlu şekilde çalışıyor. Opera GX, Linux desteğini sürdürürken topluluğuyla birlikte gelişmeye devam ediyor Linux üzerindeki Opera GX; Debian, Ubuntu, Fedora ve OpenSUSE tabanlı dağıtımları destekliyor. Tarayıcı, .deb ve .rpm paketleriyle kurulabilirken; Flatpak desteği ise hâlen geliştirme aşamasında bulunuyor. GX, Linux’ta topluluğuyla birlikte gelişmeye devam ediyor. Forumlar ve hata bildirim sistemi üzerinden paylaşılan geri bildirimler, tarayıcının haftalık güncellemelerle güncel kalmasını sağlıyor. Opera, Opera GX’i 2019 yılında özellikle oyuncular için tasarlanmış bir tarayıcı olarak tanıttı. Lansmanından bu yana GX, dünya genelinde sıfırdan 34 milyonu aşkın kullanıcıya ulaşarak Opera’nın en hızlı büyüyen tarayıcılarından biri hâline geldi. Kaynak: (KAHA) Kapsül Haber Ajansı
Kıbrıs’ta Öğrenciler İçin Ücretsiz İlan Ve Yapay Zeka Dönemi Başlıyor Haber

Kıbrıs’ta Öğrenciler İçin Ücretsiz İlan Ve Yapay Zeka Dönemi Başlıyor

Kıbrıs’taki üniversite öğrencilerinin yaşam maliyetleri ve barınma sorunlarına dijital bir çözüm iddiasıyla çıkan ogrenciadasi.com erişime açıldı. Platform, yüksek enflasyon ve ada şartlarında zorlanan öğrenciler için emlak, iş ilanları ve ikinci el eşya pazarını tamamen ücretsiz bir modelle tek çatı altında topluyor. Sistem, sadece bir ilan sitesi olmanın ötesinde, bölgeye yeni gelenlerin adaptasyon sürecini hızlandırmayı hedefliyor. "Ada" isimli yapay zeka asistanı, resmi işlemlerden ulaşım hatlarına kadar adadaki günlük yaşama dair soruları yanıtlıyor. Kullanıcılar, "Ada Panosu" üzerinden anlık duyurular paylaşabilirken; yerel işletmeler de öğrenci odaklı hizmetlerini doğrudan bu kitleye ulaştırabiliyor. Platformun tamamen ücretsiz olması, aracılık maliyetlerini ortadan kaldırarak öğrenci bütçesine doğrudan katkı sağlamayı amaçlıyor. Özellikle ev arkadaşı arama ve eşya devri gibi süreçlerin dijitalleşmesi, öğrencilerin güvenlik ve zaman yönetimi konusundaki risklerini azaltabilir. Platform yetkilileri, ilan güvenliği ve veri koruma süreçlerinin aşamalı olarak geliştirileceğini ve sistemin kullanıcı geri bildirimleriyle sürekli güncelleneceğini belirtiyor. İlanların güncelliği ve sahte içeriklerin nasıl engelleneceği, platformun uzun vadeli başarısında belirleyici rol oynayacak. Bölgedeki emlak ve hizmet sektörünün bu dijital hamleye nasıl tepki vereceği ise merak konusu. Kaynak: (KAHA) Kapsül Haber Ajansı

Vodafone’dan Yerli Tedarikçilerine Global Pazarlara Açılma Fırsatı  Haber

Vodafone’dan Yerli Tedarikçilerine Global Pazarlara Açılma Fırsatı 

Türkiye’nin dijitalleşmesine liderlik etme vizyonuyla faaliyet gösteren Vodafone, Türkiye’nin dört bir yanından tedarikçilerini bir kez daha İstanbul’da buluşturdu. Vodafone Tedarik Zinciri Yönetimi ekibi tarafından düzenlenen etkinliğe teknoloji, yazılım, telekommünikasyon, üretim ve hizmet sektörlerinden, farklı büyüklüklerde yaklaşık 500 tedarikçi firmanın yöneticileri katıldı. “Geleceğe birlikte bağlıyız.” mesajının verildiği toplantıda, Vodafone’un Türkiye’deki 20 yıllık yolculuğunun yanı sıra geleceğe yönelik hedef ve stratejileri de paylaşıldı. Etkinlik kapsamında düzenlenen panel ve sunumlarda 5G hazırlıkları, sürdürülebilirlik, iş sağlığı ve güvenliği, yerli ve milli tedarikçi ekosistemine yönelik yatırımlar gibi konular ele alındı. Gerçekleşen zirvede, şirket stratejik önceliklerini aktaran konuşmasında Vodafone Türkiye CEO’su Engin Aksoy, şunları söyledi: “Vodafone Grubu olarak, Avrupa ve Afrika'nın en büyük telekom ve teknoloji şirketlerinden biriyiz. Toplamda 60 ülkenin 15'inde kendi markamızla faaliyet gösteriyor, 330 milyondan fazla bireysel müşteriye ve 4,7 milyon işletmeye hizmet sunuyor, dünya genelinde 220 milyondan fazla cihazı birbirine bağlıyoruz. Ülkemizde ise Cumhuriyet tarihinin en büyük iki uluslararası doğrudan yatırımcılarından biriyiz. 20 yılda yaptığımız toplam yatırımın reel değeri 480 milyar TL'yi aşmış durumda. Türkiye'de 50 milyar TL'lik satın alma hacmine, 1.200'ün üzerinde tedarikçi ve yaklaşık 6.000 satış noktasından oluşan çok büyük bir ekosisteme sahibiz. Bu ekosistemle, yaklaşık 40 bin kişilik doğrudan ve dolaylı istihdam yaratıyoruz. Tedarikçi yönetiminde birlikte çözüm geliştirmeyi esas alan stratejik ortaklıklar kurmaya önem veriyoruz. Sadece fiyat odağıyla bakmayarak, kurumsal hassasiyetlerimiz konusunda bizimle paralel düşünen ve hareket eden firmalarla çok daha fazla işbirliği yaptığımız bir çalışma biçimine geçtik. Kendini geliştirmeye devam eden, kısa vadeli getiri yerine uzun vadeli sürdürülebilir değer yaratmaya odaklanan ve kalite, hız ve dijital yetkinlikler anlamında fark yaratan tedarikçilerimiz için hem Türkiye’de hem de global pazarlarda büyüme fırsatları sunmaya odaklanıyoruz. Önümüzdeki dönemde de tedarikçilerimizle birlikte üretecek, Türkiye'de kazandıklarımızı yine Türkiye için değere dönüştüreceğiz.” Vodafone Türkiye İcra Kurulu Başkan Yardımcısı Hana Jalel ise şöyle konuştu: “Vodafone Türkiye olarak uzun yıllardır hedefimiz sektörde gelir bazında en hızlı büyüyen operatör olmak. Son 2,5 yıldır bu hedefi istikralı bir şekilde gerçekleştiriyoruz. Türkiye’de başardıklarımızla Vodafone Grubu’nun global finansal tablolarında da önemli bir yere sahibiz. 2025-26 mali yılımız da bu açıdan başarılı geçiyor. Nisan-Eylül 2025 dönemini kapsayan mali yıl sonuçlarımıza göre, şirketimizin servis gelirleri 64,8 milyar TL olarak gerçekleşti. Faiz, Amortisman ve Vergi Öncesi Kârımız 23,7 milyar TL oldu. Bu sonuçlarla, gelir bazında en hızlı büyüyen operatör olma hedefini mali yılımızın ilk yarısı itibarıyla da gerçekleştirmiş olduk. Bu yolculukta bizimle birlikte olan tedarikçilerimize teşekkür ediyoruz.” Vodafone Tedarikçi Yönetiminde Global Fırsat ve Standartlarla Değer Yaratıyor Küresel ölçekte 26 milyar Euro’nun üzerinde bir satın alma gücüyle dünyanın en büyük tedarik organizasyonlarından biri haline gelen Vodafone, ölçek ekonomisi yaratmanın ötesinde; tedarikçileri için farklı ülkelere açılma ve ihracat fırsatları sunuyor. Tedarikçi yönetiminde uluslararası en iyi uygulamalarla tam uyum sağlayarak küresel standartlarda bir çalışma modeli benimseyen Vodafone. ISG (İş Sağlığı ve Güvenliği) gerekliliklerini tüm tedarikçi ekosistemine entegre ederken, siber güvenlik ve veri koruma alanlarında en yüksek seviye kontrollerle tedarik zinciri güvenilirliğini güçlendiriyor. Vodafone ayrıca kapsayıcılık ve çeşitlilik prensiplerini tedarikçi seçim ve değerlendirme süreçlerinin temel bileşenlerinden biri hâline getirmiş durumda. Çevresel etki azaltımı ve gezegenin korunmasına yönelik sürdürülebilirlik kriterleri doğrultusunda çalışan Vodafone, tüm tedarikçileriyle birlikte çevresel sorumluluğu esas alan, uzun vadeli ve sürdürülebilir bir değer zinciri oluşturmayı hedefliyor. Kaynak: (KAHA) Kapsül Haber Ajansı

2026’da Sigorta Sektörünü Şekillendirecek 10 Stratejik Başlık Haber

2026’da Sigorta Sektörünü Şekillendirecek 10 Stratejik Başlık

2026 yılı, sigorta sektörünün hem küresel hem de yerel dinamikler açısından yeniden şekillendiği bir dönem olarak öne çıkıyor. Yapay zekâ destekli süreçlerin yaygınlaşması, mikro sigortacılık modellerinin hızla büyümesi ve siber risklerin kurumsal gündemin üst sıralarına yerleşmesi, sektörün dönüşümünü belirleyen temel başlıklar arasında yer alıyor. Sağlık sigortasında hibrit modeller ve tele-sağlık entegrasyonunun standart hâle gelmesi, sürdürülebilirlik kriterlerinin fiyatlama ve reasürans yapıları üzerindeki etkisinin artması, 2026’nın dikkat çeken diğer gelişmeleri olarak öne çıkıyor. ‘Çeviklik ve güçlü risk yönetimi öne çıkacak’ IBS Sigorta ve Reasürans Brokerliği CEO’su Murat Çiftçi, “2025 yılında Türk sigorta sektörünün toplam prim üretimi 1,22 trilyon TL seviyesine ulaştı. Yıllık bazda nominal büyüme %45’in üzerine çıkarak son yılların en yüksek oranlarından biri olarak kaydedildi. Bu görünüm, sektörün hacimsel anlamda güçlü bir performans sergilediğini ve fiyatlama dinamiklerinin büyümeyi belirgin şekilde desteklediğini ortaya koyuyor. Diğer yandan sektör; teknolojik dönüşümün hız kazandığı, müşteri beklentilerinin yeniden şekillendiği ve risk yapılarının daha karmaşık hale geldiği yapısal bir dönüşüm sürecinden geçiyor. Bu yeni dönemde sürdürülebilir büyüme, yalnızca hacim artışıyla değil; veri odaklı yaklaşımlar, yenilikçi ürünler ve stratejik risk yönetimiyle mümkün hale geliyor. 2026, şirketlerin yalnızca dijitalleşmeye uyum sağladığı değil, aynı zamanda veri odaklı iş modelleriyle rekabet avantajı yarattığı bir yıl olacak. Bu süreçte çeviklik, doğru işbirlikleri ve güçlü risk yönetimi yaklaşımı, sektörün sürdürülebilir büyümesinin temel belirleyicileri arasında yer alacak” dedi. ‘Yapay zeka tüm değer zincirlerine nüfuz edecek’ Murat çiftçi, 2026’da sigorta sektörünü şekillendirecek 10 stratejik başlığı şu şekilde sıraladı: “Dijitalleşmede yeni eşik yapay zekâ. 2026, yapay zekânın operasyonel süreçlerden ürün tasarımına kadar tüm değer zincirine nüfuz ettiği bir yıl olacak. Hasar dosyalarının otomasyonu, risk skorlama modellerinin güçlenmesi ve kişiselleştirilmiş poliçeler sektörün rekabet alanını yeniden tanımlıyor. ikinci olarak mikro sigortacılık ve anlık poliçelerde hızlı büyüme, üçüncü başlık da siber risklerde patlama ve kurumsal talepte artış olarak sıralayabiliriz. Artan fidye yazılımı saldırıları, KOBİ’lerin de siber poliçelere yönelmesini sağlıyor. 2026’da siber sigorta, yangın ve nakliyeden sonra en hızlı büyüyen branşlardan biri olmaya aday. Sağlık sigortasında hibrit modeller ve tele-sağlık entegrasyonu ve sürdürülebilirlik ve iklim risklerinin fiyatlamaya etkisi de sigorta sektörünün 2026 başlıkları arasında yerini alacak.” Gömülü sigorta hizmetlerinin rolü daha da artacak 2026 yılında bağlantılı araçlar ve otonom sistemlerde yeni sigorta modellerinin de çok konuşulacağını aktaran Murat Çiftçi, “Araçlardan gerçek zamanlı veri akışı, sürüş davranışına göre fiyatlamayı standart hâle getiriyor. Otonom sürüş seviyelerinin artması, sorumluluk paylaşımında yeni hukuki tartışmaları beraberinde getiriyor. Öte yandan gömülü sigorta yaygınlaşıyor. Sigortanın ürün ve hizmetlere gömülü şekilde sunulması, özellikle e-ticaret, mobil uygulamalar ve finansal platformlarda büyüyor. Bu model, müşteri kazanım maliyetlerini düşürürken penetrasyonu artırıyor. Bunun yanı sıra regülasyonlarda dijital uyum ve veri koruma önceliği de 2026 yılında en fazla konuşacağımız bir başlık olarak öne çıkıyor. Sigorta–fintek–bankacılık üçgeninde yeni işbirlikleri ve veri odaklı risk yönetimi ve aktüeryal modellerin evrimi de 2026 yılına yön verecek başlıklardan biri olacak” dedi. Kaynak: (KAHA) Kapsül Haber Ajansı

logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.