Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Xdr

Kapsül Haber Ajansı - Xdr haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Xdr haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Laykon Bilişim 10 Yaşında! Haber

Laykon Bilişim 10 Yaşında!

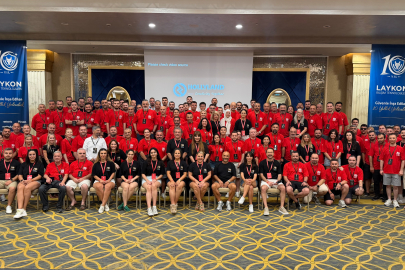
Siber güvenlik alanında faaliyet gösteren Laykon Bilişim Teknolojileri, 2016 yılında başladığı yolculuğunun 10. yılını iş ortaklarıyla birlikte kutladı. Şirketin her yıl geleneksel olarak düzenlediği iş ortakları buluşması, bu yıl 10. yıl temasıyla Kıbrıs'ta gerçekleştirildi. Etkinliğe Türkiye genelinden çözüm ortakları katıldı. Etkinlik kapsamında yılın performansı değerlendirilirken, sektördeki güncel tehdit gündemi ve önümüzdeki dönemin teknoloji yol haritası da ele alındı. Buluşmanın en önemli bölümünü ise ödül töreni oluşturdu. Yıl boyunca gösterdikleri performans ve katkıları doğrultusunda otuza yakın iş ortağı Gold, Silver ve Bronz kategorilerinde ödüllendirildi. Laykon Bilişim, Uçtan Uca Siber Güvenlik Portföyüyle Kurumların Güvenlik İhtiyaçlarına Yanıt Veriyor Laykon Bilişim, 10 yılı aşkın sürede oluşturduğu güçlü teknoloji portföyü ve uzman iş ortaklığı ekosistemiyle kurumların bilgi güvenliği ihtiyaçlarına uçtan uca yanıt vermeye devam ediyor. Uç nokta güvenliğinden veri kaybı önlemeye, kimlik ve erişim güvenliğinden tehdit izleme ve yedeklemeye kadar geniş bir alanda çözümler sunan şirket, teknoloji üreticileriyle geliştirdiği iş birliklerini Türkiye genelindeki bayi kanalı aracılığıyla kurumlara ulaştırıyor. Laykon Bilişim’in ilk distribütörlüğünü üstlendiği Bitdefender, uç nokta güvenliği alanında sunduğu Antivirus, EDR ve XDR çözümleriyle portföyün önemli yapı taşlarından birini oluşturuyor. Şirket, 2026 yılının son çeyreğinden itibaren Bitdefender’ın MDR (Managed Detection and Response) hizmetlerini de iş ortakları aracılığıyla kurumların kullanımına sunarak, 7/24 tehdit izleme, tespit ve müdahale yetkinliklerini daha geniş bir müşteri kitlesine ulaştırmayı hedefliyor. Veri güvenliği tarafında ise Netwrix Endpoint Protector DLP, kurumların hassas verilerini korumasına ve veri kayıplarının önüne geçmesine yardımcı olurken, yeni nesil yapay zekâ destekli kontrol yetenekleriyle veri güvenliği süreçlerine daha gelişmiş bir yaklaşım kazandırıyor. Laykon Bilişim, siber güvenlik portföyünü tamamlayan yeni teknoloji yatırımlarıyla da dikkat çekiyor. Pixven ITSM çözümü ile BT hizmet yönetimi süreçlerine destek sunan şirket, Narbulut’un yeni VM Backup çözümünü de etkinlik kapsamında iş ortaklarının dikkatine sundu. Kimlik ve erişim güvenliği alanında GaterZone PAM, ayrıcalıklı hesapların ve erişimlerin güvenli şekilde yönetilmesini sağlarken LogTin çok faktörlü kimlik doğrulama yetenekleriyle kurumların erişim güvenliğini güçlendiriyor. Güvenlik olaylarının izlenmesi ve analizinde LogAlarm SIEM+, parola güvenliği ve şifreli dosya paylaşımı ihtiyaçlarında ise Netwrix Password Secure çözümleri portföyü tamamlıyor. "On Yılda Kurduğumuz En Büyük Değer İş Ortaklarımızla Olan Bağımız" Şirketin 10 yıllık yolculuğunu değerlendiren Laykon Bilişim Teknolojileri Genel Müdürü Barbaros Akkoyunlu, "2016 yılında Bitdefender'ın Türkiye distribütörlüğüyle başladığımız bu yolda bugün sekiz farklı markanın çözümlerini Türkiye pazarına sunar hale geldik. Bu büyümenin arkasında tek bir gerçek var, o da iş ortaklarımızla kurduğumuz güven ilişkisi. Biz kendimizi yalnızca bir dağıtım şirketi olarak değil, iş ortaklarımızı teknik bilgi, satış desteği ve pazarlama gücü anlamında yanında duran bir çözüm ortağı olarak konumlandırıyoruz. Onuncu yılımızı kutladığımız bu buluşmada da odağımız değişmedi. Amacımız yine beraber ürettiğimiz değeri paylaşmak ve önümüzdeki döneme birlikte hazırlanmak. Her yıl olduğu gibi bu yıl da bize güç veren tüm iş ortaklarımıza teşekkür ediyoruz." dedi. Kaynak: (KAHA) Kapsül Haber Ajansı

Kaspersky, META Bölgesinde %21 Büyüdü; 100’ü Aşkın İş Ortağıyla Bir Araya Geldi Haber

Kaspersky, META Bölgesinde %21 Büyüdü; 100’ü Aşkın İş Ortağıyla Bir Araya Geldi

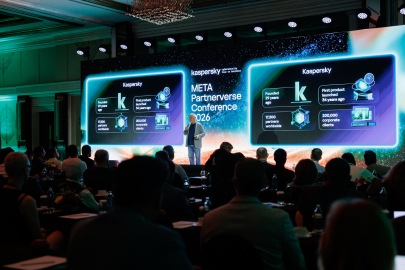
Etkinlikte şirketin ürün güncellemeleri, yatırım planları, tehdit ortamındaki değişimler ve başarı hikâyeleri paylaşıldı. Şirket ayrıca, iş ortağı ekosistemini öne çıkaran interaktif Partnerverse portalını kısa süre önce kullanıma sundu. Konferans, Kaspersky CEO’su Eugene Kaspersky’nin siber güvenliğin mevcut durumu ve geleceği hakkında değerlendirmelerde bulunduğu sunumuyla başladı. Kaspersky META Bölgesi Genel Müdürü Toufic Derbass ise siber güvenlik çözümlerine yönelik artan talebe dikkat çekerek şirketin 2026’nın ilk yarısında META bölgesinde %21 oranında büyüdüğünü vurguladı. Etkinliğin zengin ajandasında; Kaspersky Kurumsal Portföyü’ne eklenen yenilikler ve yapay zekâ yetkinlikleri, karmaşık bölgesel dinamikler ışığında yakalanabilecek büyüme fırsatları, paylaşılan başarı hikayeleri, bulut, yerinde (on-prem) ve hibrit altyapıların yönetimi, Kaspersky XDR ile Konteyner Güvenliği gibi kritik başlıklara yer verildi. Kaspersky, otuz yıla yaklaşan köklü geçmişi boyunca dünya genelinde milyonlarca müşteriye üst düzey siber koruma sağlayan 18 bini aşkın iş ortağından oluşan geniş bir küresel ağ kurdu. Şirketin "Kaspersky United" İş Ortaklığı Programı, farklı iş modellerine odaklanan dört ana yapı üzerine kurgulanıyor: Satış (bayiler, sistem entegratörleri ve katma değerli satıcılar- VAR), Dağıtım/Kurulum (ileri düzey siber güvenlik hizmetleri sunan ortaklar), Yönetim (Yönetilen Hizmet Sağlayıcılar- MSP) ve Geliştirme (teknoloji ortakları). Tanıtılan "Partnerverse" platformu, Kaspersky’nin küresel iş ortağı ağını görselleştirirken mevcut ortakların kritik katkılarını onurlandırıyor ve potansiyel iş birlikleri için sunulan geniş ölçeği ve fırsatları gözler önüne seriyor. Bu dinamik dijital evren; Satış, Yönetim ve Dağıtım kategorilerinde yer alan her bir iş ortağını ve onların başarılarını temsil eden özgün "gezegenlerden" oluşuyor. Portal ayrıca başarı hikâyelerini keşfetmek, iş ortaklarının önemli kilometre taşlarını incelemek ve ortak uzmanlığın iş büyümesine nasıl katkı sağladığını görmek için yeni bir keşif alanı sunuyor. Tüm gezegenlerin çevresindeki yörüngeler işlevsel bir yapıya sahip: Halka sayısı, iş ortağının kaç farklı Kaspersky program kategorisine katıldığını gösterirken renkler iş ortağının mevcut metal statüsünü ifade ediyor. Gümüş, temel yetkinlik seviyesini; Altın, ileri düzey uzmanlığı; Platin ise en yüksek satış ve sertifikasyon hacimlerine sahip iş ortaklarını temsil ediyor. Partner Locator ise birden fazla kriter kullanarak iş ortaklarının aranmasına olanak tanıyor. “Become a Partner” düğmesine tek bir tıklamayla United Partner Portal üzerinden Kaspersky ile iş birliği hakkında daha fazla bilgi edinmek ve şirketin iş ortağı ekosistemine katılabiliyor. Kaspersky META Bölgesi Genel Müdürü Toufic Derbass, konuyla ilgili şunları söyledi: “İş ortaklarımız bizim için yalnızca ticari iş birlikleri değil, aynı zamanda güvenilir temsilcilerimizdir. Değerlerimizi, uzmanlığımızı ve siber güvenliğe olan bağlılığımızı her pazarda ve her müşteri segmentinde müşterilere ulaştırma konusundaki özverileri için kendilerine derinden teşekkür ediyoruz. Potansiyel iş ortaklarımızı da birlikte nasıl karşılıklı büyüme sağlayabileceğimizi keşfetmeye ve güvenlik alanında liderliğiyle öne çıkan iş ortaklarımız arasında yer almak üzere bu yolculuğa katılmaya davet ediyoruz.” Kaynak: (KAHA) Kapsül Haber Ajansı

Güvenlikte Yeni Dönemin Yol Haritası BZsec 2026’da Çizilecek    Haber

Güvenlikte Yeni Dönemin Yol Haritası BZsec 2026’da Çizilecek  

Artık güvenlik yalnızca bir koruma katmanı değil; kurumların sürdürülebilirliği açısından kritik bir stratejik alan haline gelmiş durumda. Günümüzde kurumlar sadece klasik siber saldırılarla değil, yapay zekâ tarafından üretilen tehditlerle, kimliği belirsiz dijital varlıklarla ve görünmeyen risklerle karşı karşıya kalıyor. Bu yeni gerçeklikte güvenlik; yalnızca IT sistemlerini değil, veriyi, karar mekanizmalarını, iş süreçlerini ve dijital kimliği kapsayan bütünsel bir yapı olarak ele alınıyor. Güvenlik Zirvesi- BZsec 2026, bu yaklaşım doğrultusunda güvenliği çok boyutlu bir perspektifle gündeme taşıyacak. 17 Haziran 2026 Çarşamba günü gerçekleşecek zirvede; CISO, CIO ve CTO seviyesinde 200 üst düzey karar verici, güvenliğin yalnızca bugünü değil, hızla dönüşen geleceğini masaya yatıracak. Siber Güvenlik Gündemini Belirleyen Stratejik ve Kapsamlı Oturumlar Zirve kapsamında; yapay zekâ ve otonom sistem güvenliği, yapay zekâ destekli saldırılar ve deepfake tehditleri ile kuantum sonrası kriptografi çalışmaları ele alınacak. Tedarik zinciri ve yazılım güvenliği ile bulut, multi-cloud ve edge mimarilerde güvenlik yaklaşımları da zirvenin öne çıkan başlıkları arasında yer alacak. Siber tehdit istihbaratı ve proaktif savunma modelleri de kapsamlı şekilde değerlendirilecek. Bununla birlikte; dijital kimlik ve erişim yönetimi, veri güvenliği, mahremiyet ve regülasyonlar ile Zero Trust yaklaşımı zirvenin önemli gündem maddeleri arasında bulunuyor. Siber dayanıklılık ve iş sürekliliği, ransomware ekonomisi, API güvenliği ve dijital ekosistem riskleri ile XDR, MDR ve otonom SOC dönüşümü de ele alınacak başlıklar arasında yer alıyor. Yapay zekâ destekli savunma ve gizlilik odaklı teknolojiler ise siber güvenliğin geleceğini şekillendiren kritik alanlar olarak öne çıkıyor. Keynote konuşmaları, ana panel, konuk sunumları, söyleşi oturumları, networking ve iş birliği alanlarının yer alacağı Güvenlik Zirvesi-BZsec 2026’ya ilişkin detaylı bilgiye https://bilisimzirvesi.com.tr/etkinlikler/etkinlik/guvenlik-zirvesi-bzsec-2 adresinden ulaşılabilir. Etkinliğe kurumların CISO, CIO ve CTO unvanına sahip yöneticileri katılım sağlayabilirken diğer katılımcılar ise web sitesinde yer alan “BİLET AL” butonu üzerinden kayıt yaptırarak katılım gerçekleştirebilir. Kaynak: (KAHA) Kapsül Haber Ajansı

Kırmızı Kraliçe’ye Dikkat  Haber

Kırmızı Kraliçe’ye Dikkat 

Oysa bu tehdit, basit bir saldırının ötesinde, kendi dinamikleri olan organize bir operasyon ve giderek büyüyen bir endüstri niteliği taşıyor. Siber güvenlik alanında dünya lideri olan ESET, fidye yazılımının görünen yüzünün ötesine dikkat çekerek değerlendirmelerini paylaştı. Fidye notunda yazmayanlara dikkat çekti. Dışarıdan bakıldığında fidye yazılımı saldırıları, fidye notu bırakılan bir hırsızlık gibi algılanabilir. Saldırgan sisteme sızar, kritik dosyaları şifreler ve ödeme talebinde bulunur. Ancak bu, sürecin yalnızca görünen kısmıdır. Saldırıyı mümkün kılan asıl yapı, arka planda işleyen ve çoğu zaman göz ardı edilen unsurlardan oluşur. Fidye yazılımının arkasında; iş gücü ve araç pazarları, abonelik tabanlı hizmetler, tedarikçiler ve iş ortaklarından oluşan, hizmet seviyesi anlaşmalarını andıran ilişkilerle kurulu bir yapı yer alır. Bu yapı, fidye notu ortaya çıkmadan çok önce saldırıya zemin hazırlar. Kuruluşların fidye yazılımı olaylarını ani ve rastlantısal saldırılar olarak değerlendirmesi, savunma stratejilerinin de eksik kalmasına neden olabilir. Oysa tehdit, yüksek derecede organize, kaynaklı ve tekrarlanabilir bir yapıya sahiptir. ESET’in tespit verileri, 2025’in ilk yarısında yüzde 30’luk bir artışın ardından, ikinci yarıda fidye yazılımı faaliyetlerinin önceki altı aya göre yüzde 13 arttığını gösteriyor. Verizon’un 2025 Veri İhlali Araştırma Raporu (DBIR), fidye yazılımı içeren ihlallerin oranının yüzde 32’den yüzde 44’e yükseldiğini ortaya koyarken ortalama fidye ödemesinin 150 bin dolardan 115 bin dolara gerilediğini gösteriyor. Mandiant’ın analizleri ise saldırganların, savunmaları daha az olgun olan daha küçük ölçekli kuruluşlara yöneldiğine işaret ediyor. Fidye yazılımı operasyonları, bireysel katılımcıların yetkinliklerinden bağımsız olarak ölçeklenebilir şekilde tasarlanır. Bu yapı, katılımcılar arasındaki güvene ve onları bir arada tutan teşvik mekanizmalarına dayanır. Zaman içinde bireysel saldırganlar, organize gruplara; bu gruplar ise pazar payı için rekabet eden, birbirine bağlı uzman ağlarına dönüşmüştür. Geleneksel sektörlerde yıllar süren gelişim süreçleri, siber suç ekosisteminde çok daha kısa sürede gerçekleşmiştir. Kolluk kuvvetlerinin müdahaleleri belirli ölçüde kesinti yaratsa da rekabetçi yapı nedeniyle bir grubun ortadan kalkması pazarı ortadan kaldırmaz. Aynı teşvikler varlığını sürdürdüğü sürece yeni oyuncular ortaya çıkar, mevcut gruplar yeniden yapılanır veya iş birlikleri geliştirir. Bu dinamik, fidye yazılımı ekosisteminin sürekliliğini sağlar. Kırmızı Kraliçe'nin yarışı Siber tehdit ortamı sürekli değişim hâlinde. Geçmişte yaygın olan dosya şifreleme temelli saldırılar, yerini veri hırsızlığı ve ifşa tehdidini içeren çift şantaj yöntemlerine bıraktı. Ancak dönüşüm bununla sınırlı değil. Kısa süre öncesine kadar neredeyse bilinmeyen bazı teknikler, bugün yaygın şekilde kullanılıyor. Örneğin, kullanıcıları sahte hata mesajlarıyla kandırarak kötü amaçlı komutları çalıştırmaya yönlendiren ClickFix yöntemi hem siber suç grupları hem de devlet destekli aktörler tarafından kullanılmaktadır. Bu adaptasyon hızı, bir versiyonunun doğada, aslında sonsuza dek devam ettiğini fark ettiğinizde pek de şaşırtıcı değil. Rekabet içinde olan türler, sadece konumlarını korumak için sürekli olarak adapte olmak zorunda. Avcılar hızlanır, bu yüzden avlar da hızlanır. Avlar kamuflaj geliştirir, bu yüzden avcılar daha keskin bir görüş geliştirir. Biyoloji buna, Lewis Carroll'un Aynanın İçinden kitabındaki, sadece yerinde kalmak için koşmaya devam etmek zorunda olan bir karakterin adını taşıyan Kırmızı Kraliçe etkisi adını verir. Siber güvenlikte de benzer bir dinamik söz konusu: Savunma sistemleri geliştikçe saldırganlar da buna karşılık verir. Bu durumun en somut örneklerinden biri, güvenlik çözümleri ile bu çözümleri devre dışı bırakmaya yönelik araçlar arasındaki rekabette görülür. Uç nokta tespit ve müdahale (EDR) ve genişletilmiş tespit ve müdahale (XDR) çözümleri, saldırgan faaliyetlerini tespit etmede kritik rol oynarken saldırganlar da bu sistemleri etkisiz hâle getirmeye yönelik araçlar geliştiriyorlar. ESET araştırmacıları, aktif olarak kullanılan yaklaşık 90 farklı “EDR katili” aracı izliyor. Bunların 54’ü, güvenlik açığı bulunan ancak meşru bir sürücünün sisteme yüklenmesi ve bu sayede çekirdek seviyesinde ayrıcalık elde edilmesine dayanan aynı tekniği kullanıyor. “Kendi Güvenlik Açığı Bulunan Sürücünü Getir” (BYOVD) olarak bilinen bu yöntem, farklı saldırı araçlarında tekrar tekrar karşımıza çıkıyor. EDR katili araçlar, tıpkı fidye yazılımı ekosisteminin kendisi gibi, düzenli güncellenen ve abonelik modeliyle sunulan hizmetlerle destekleniyor. Bu araçların seçimi çoğu zaman doğrudan saldırıyı gerçekleştiren operatörlerden ziyade, bağlı kuruluşlar tarafından yapılır. Savunma sistemleri güncellendikçe, bu sistemleri aşmaya yönelik araçlar da aynı hızla evrilir. Bu döngü, siber tehdit ortamında Kırmızı Kraliçe etkisinin somut bir yansımasıdır. Kaynak: (KAHA) Kapsül Haber Ajansı

Saldırganlar Yayılma Süresini  Yapay Zekâ ile Hızlandırıyor Haber

Saldırganlar Yayılma Süresini  Yapay Zekâ ile Hızlandırıyor

Veri ihlalleri ve bunlarla ilişkili maliyetler hızla artıyor. Ayrıca daha önce yaptıklarını yapmaya devam ediyor; saldırıları hızlandırmak için mevcut taktik, teknik ve prosedürleri (TTP'ler) güçlendiriyorlar. İlk erişim ile kaçış süresi arasındaki süre artık dakikalarla ölçülüyor. Bu yüzden saatler veya günler boyunca çalışmaya alışkın savunmacılar için de işlerin değişmesi gerekiyor. Siber güvenlik şirketi ESET atılması gereken adımları, alınması gerekenler önlemleri paylaştı. Yarım saatlik uyarı Kaçış süresi önemlidir çünkü ağ savunucuları bu noktada rakiplerini durduramazlarsa ilk saldırı çok hızlı bir şekilde büyük bir olaya dönüşebilir. Yanal kaçış için geçen ortalama süre şu anda yaklaşık 30 dakika ve bir yıl öncesine göre yaklaşık %29 daha hızlı . Harekete geçme süresinin hızla daralmasının birkaç nedeni vardır. Tehdit aktörleri çalışanların meşru kimlik bilgilerini çalma, kırma ve oltalama konusunda giderek daha iyi hâle geliyorlar. Zayıf, tekrar kullanılan ve nadiren değiştirilen parolalar, çok faktörlü kimlik doğrulama (MFA) eksikliği bu konuda onlara yardımcı oluyor. Ayrıca yardım masasını veya çalışanları taklit ederek yardım masasını arayarak parola sıfırlama vishing saldırılarında da daha başarılı hâle geliyorlar. Meşru oturum açma bilgileriyle herhangi bir dâhili alarmı tetiklemeden kullanıcı kılığına girebilirler. Şirket içi güvenlik araçlarından gizli kalarak ağlarda yer edinmek için uç cihazları hedef alan sıfırıncı gün istismarlarını kullanıyorlar. Keşif konusunda daha da ustalaşıyorlar; açık kaynak teknikleri ve yapay zekâ kullanarak, yüksek değerli hedefler hakkında kamuya açık bilgileri bulmak için web'i tarıyorlar. Saldırıları kolaylaştırmak ve sosyal mühendislik senaryoları tasarlamak için organizasyon yapısı, iç süreçler ve BT ortamı hakkında bilgi topluyorlar. Kimlik bilgilerini toplamak, mevcut kaynakları kullanmak ve hatta kötü amaçlı yazılım oluşturmak için yapay zekâ destekli komut dosyaları kullanarak istismar sonrası faaliyetleri otomatikleştiriyorlar. Silo hâline gelmiş ekipler ve nokta çözümler arasındaki boşluklardan yararlanıyorlar. Yapay zekâ ateşiyle ateşe karşı koymak Saldırganlar, yüksek ayrıcalıklarla ağa erişebiliyor veya gözlemlenmeyen uç noktalarda gizli kalabiliyor ve ardından herhangi bir alarmı tetiklemeden yatay olarak hareket edebiliyorsa insan gücüyle verilen yanıt genellikle çok yavaş olacaktır. Sosyal mühendisliği sınırlamanız, şüpheli davranışların algılanmasını iyileştirmek için savunma duruşunuzu güncellemeniz ve yanıt sürelerini hızlandırmanız gerekir. Yapay zekâ destekli genişletilmiş tespit ve müdahale (XDR) ile yönetilen tespit ve müdahale (MDR), şüpheli davranışları otomatik olarak işaretleyerek, bağlamsal verileri kullanarak uyarı doğruluğunu artırarak ve gerektiğinde düzeltme yaparak bu konuda yardımcı olabilir. Gelişmiş çözümler, uyarıları kümeleyerek ve aşırı yüklenmiş SOC ekipleri için otomatik yanıtlar oluşturarak da yardımcı olabilir; böylece ekipler, tehdit avcılığı gibi yüksek değerli görevlere zaman ayırabilir. Uç noktalar, ağlar, bulut ve diğer katmanlar hakkında içgörüye sahip tek ve birleşik bir sağlayıcı, potansiyel saldırı yollarının tam görünürlüğü için nokta çözümler arasında var olan boşlukları da ortaya çıkarabilir. Bu tür araçların uç cihazları da görebildiğinden ve güvenlik bilgisi ve olay yönetimi (SIEM) ile güvenlik orkestrasyonu ve yanıtı (SOAR) araçlarınızla sorunsuz bir şekilde çalıştığından emin olun. Tehdit istihbaratı ve tehdit avcılığı da yapay zekâ destekli saldırganlarla başa çıkmak için hayati önem taşır. Her ikisini de kullanan bir yaklaşım, ekiplerin önemli olan konulara odaklanmasına yardımcı olur: Saldırganların onları nasıl hedef aldığı ve bir sonraki adımda nereye yönelebileceği. Yapay zekâ ajanları zamanla bu görevlerin daha fazlasını otonom olarak üstlenerek yanıt sürelerini daha da hızlandırabilir. Yapay zekâ desteğiyle inisiyatifi geri kazanabilirsiniz Müdahale sürelerini hızlandırmanın yolları arasında şunlarda yer alıyor; Uç noktalar, ağ ve bulut ortamlarında sürekli izleme ve farkındalık,Şüpheli etkinlikleri ele almak için atılması gereken oturum sonlandırma, parola sıfırlama veya ana bilgisayar izolasyonu gibi otomatik adımlar ve uygun durumlarda, uyarıları araştırmak ve bir tehdidi hızlı bir şekilde kontrol altına almak için gerekli adımları belirlemek üzere insan değerlendirmesi ile birleştirilmiş otomatik analiz,Sıkı erişim kontrolleri sağlamak ve saldırıların etki alanını en aza indirmek için en az ayrıcalıklı erişim politikaları, mikro segmentasyon ve Zero Trust'ın diğer özellikleri,Parola yöneticisinde yönetilen ve kimlik avına dayanıklı MFA ile desteklenen güçlü, benzersiz kimlik bilgilerine dayalı gelişmiş kimlik odaklı güvenlik,Güncellenmiş yardım masası süreçleri (ör. bant dışı geri aramalar) ve etkili farkındalık eğitimi dâhil olmak üzere vishing önleme adımları,Giriş sırasında otomatik parola tahmin saldırılarını engelleyen kaba kuvvet koruması,Silah olarak kullanılabilecek, ifşa olmuş çalışan ve şirket bilgilerini tespit etmek için sosyal medya ve dark web'in sürekli izlenmesi,LOTL davranışını tespit etmek ve engellemek için bellekte "ortaya çıkan" komut dosyaları ve süreçlerin izlenmesi,Sıfırıncı gün istismar tehditlerini azaltmak için şüpheli dosyaların bulut sanal ortamında çalıştırılması. Bu adımların hiçbiri tek başına sihirli bir çözüm değildir. Ancak saygın bir tedarikçinin sunduğu yapay zekâ destekli MDR/XDR ile birleştirildiğinde, ağ savunucularının inisiyatifi yeniden ele almalarına yardımcı olabilirler. Bu bir silahlanma yarışı olabilir ancak temelde sonu görünmeyen bir yarış. Bu da yetişmek için zaman olduğu anlamına gelir. Kaynak: (KAHA) Kapsül Haber Ajansı

Kaspersky Türkiye’de Üst Düzey Atama Haber

Kaspersky Türkiye’de Üst Düzey Atama

Akın’ın öncelikli hedefleri arasında kurumsal segmentteki büyüme ivmesini sürdürmek, KOBİ sektöründeki gelişimi ileriye taşımak, Kaspersky’nin kanal ekosistemini güçlendirmek ve B2B portföyü genelinde yeni iş ortakları ile müşteri ağını genişletmeye yönelik stratejiler geliştirmek yer alıyor. ‘’Geçtiğimiz yıl Türkiye pazarında B2B satışlarda yüzde 64 büyüme elde ederek güçlü sonuçlara imza attık. Genel Müdür olarak önceliğim, pazardaki varlığımızı daha da pekiştirmek ve iş ortaklarımızla birlikte tek ve güçlü bir siber güvenlik ekosistemi olarak kapsama alanımızı genişletmek olacak. EDR ve XDR alanlarındaki büyümemizi hızlandırırken, Container Security ve OT Security kategorilerindeki liderliğimizi de ileri taşımayı sürdüreceğiz. En önemlisi, en iyi ürünleri ve en yüksek hizmet seviyesini sunma kararlılığımızdan ödün vermeyeceğiz. Hedefimiz; her bir kişisel cihazın, her KOBİ’nin ve her kurumsal işletmenin daha güvenli bir dijital dünyada faaliyet göstermesini sağlamak. Güvenliğin inovasyonu yavaşlatan değil, aksine destekleyen bir güç olduğuna inanıyoruz,” diyen Zafer Akın sözlerini şöyle sürdürdü: “Dijital dünyayı daha güvenli hâle getirme misyonuyla küresel siber güvenliğin ön saflarında yer alan Kaspersky ailesine katılmaktan gurur duyuyorum’’ Zafer Akın, teknoloji şirketlerini büyütme ve geliştirme konusunda kapsamlı bir deneyime sahip. Kariyeri boyunca Hewlett Packard, SAS ve SAP gibi global teknoloji sağlayıcılarında görev alan Akın, son olarak OpenText’te bölgesel liderlik pozisyonunda bulundu. Kaspersky Türkiye Genel Müdürü olarak İstanbul merkezli görev yapacak olan Akın, Akın çalışmalarını, doğrudan Kaspersky Orta Doğu, Türkiye ve Afrika Bölgesi Genel Müdürü Toufic Derbass’a bağlı olarak sürdürecek. Atama hakkında görüşlerini paylaşan Toufic Derbass ise şu ifadeleri kullandı: “Kaspersky olarak küresel siber güvenlik uzmanlığımızı; ödüllü çözümlerimiz, gelişmiş tehdit istihbaratı hizmetlerimiz ve ‘Siber Bağışıklık’ (Cyber Immunity) yaklaşımımızda vücut bulan ileri görüşlü vizyonumuzla birleştiriyoruz. Zafer Akın’ın bölge pazarına dair derin hakimiyeti ve yerel ortaklarla kuracağı yakın iş birliği sayesinde, bu teknolojileri ve hizmetleri daha geniş bir müşteri kitlesine ulaştıracağımıza ve Türkiye’nin güvenli dijital geleceğine katkıda bulunacağımıza inanıyoruz.” Kaspersky, son yıllarda ürün ve hizmet portföyünü önemli ölçüde genişletti; özellikle kurumsal güvenlik çözümleri tarafında, güçlü tehdit istihbaratına dayalı çözümlerle müşterilerine daha kapsamlı bir koruma sunmayı hedefliyor. Şirketin amiral gemisi ürün ailesi Kaspersky Next, güçlü uç nokta korumasını, EDR (Endpoint Detection and Response) çözümlerinin sağladığı şeffaflık ve hız ile XDR (Extended Detection and Response) platformlarının sunduğu görünürlük ve gelişmiş araç setiyle bir araya getiriyor. Bu yapı, şirketin B2B ekosistem satışlarına da önemli bir ivme kazandırıyor. Daha önce Kaspersky Türkiye Genel Müdürü olarak görev yapan İlkem Özar ise kariyerine Kaspersky bünyesinde Global Sales Network departmanında yeni bir rolle devam ediyor. Türkiye’deki iş hacminin büyümesine ve operasyonların gelişimine önemli katkılar sağlayan başarılı liderlik döneminin ardından İlkem Özar, şirketin uluslararası kurumsal satış kabiliyetlerini ve kârlılığını daha da güçlendirmeye odaklanacak. Toufic Derbass, İlkem Özar’a teşekkür ederek şunları söyledi: “İlkem’e Türkiye pazarındaki liderliği, özverisi ve yarattığı etki için içtenlikle teşekkür ediyor; yeni global görevinde başarılar diliyorum.” Kaynak: (KAHA) Kapsül Haber Ajansı

Yapay Zeka-SOC Paradoksu: Yüksek Beklentiler Uygulama Zorluklarıyla Karşı Karşıya Haber

Yapay Zeka-SOC Paradoksu: Yüksek Beklentiler Uygulama Zorluklarıyla Karşı Karşıya

Yüksek kaliteli eğitim verisi eksikliği, YZ yetkinliğine sahip uzman açığı, yüksek entegrasyon maliyetleri ve YZ kaynaklı yeni tehditler bu zorlukların başında geliyor. Şirketlerin SOC süreçlerini nasıl inşa ettiğini ve sürdürdüğünü inceleyen Kaspersky, YZ’nin SOC performansını artırmadaki rolüne dair öncelikleri, beklentileri ve zorlukları mercek altına alan kapsamlı bir küresel araştırma gerçekleştirdi. Araştırma sonuçları, katılımcıların %99 gibi ezici bir çoğunluğunun güvenlik operasyonlarına yapay zekayı dahil etmeyi planladığını gösteriyor. Türkiye özelindeki verilere bakıldığında; katılımcıların %71'i yapay zekayı operasyonlarına "muhtemelen" dahil edeceğini söylerken, %29'u "kesinlikle" dahil edeceğini belirtiyor. Bu tablo, yapay zekanın tehdit tespitini güçlendirme, inceleme süreçlerini hızlandırma ve SOC verimliliğini artırmadaki rolünün yaygın biçimde kabul gördüğünü ortaya koyuyor. Pratik kullanım senaryolarına bakıldığında kurumlar, yapay zekadan öncelikle veri analizi süreçlerini otomatikleştirerek anormallikleri ve şüpheli faaliyetleri tespit etme kapasitesini güçlendirmesini (%57) ve önceden tanımlanmış olay müdahale senaryolarını hızlı şekilde devreye almayı mümkün kılan yanıt otomasyonunu desteklemesini (%50) bekliyor. Bu beklentiler, SOC’lerde yapay zekayı benimsemesini yönlendiren temel motivasyonlarla da örtüşüyor: genel tehdit tespit etkinliğini artırmak (%51), rutin görevleri otomatikleştirmek (%42) ve yanlış pozitifleri azaltarak doğruluğu yükseltmek (%43). Büyük ölçekli işletmelerin ise yapay zekayı SOC fonksiyonlarının daha geniş bir yelpazesinde ve daha iddialı kullanım senaryolarıyla konumlandırdığı görülüyor. Bununla birlikte, yapay zekanın uygulanması aşamasında belirgin bir yürütme açığı ortaya çıkıyor. En temel engel olarak kurumların %25’i, YZ modellerinin doğruluğunu ve bağlamsal uygunluğunu sınırlayan yüksek kaliteli eğitim verisi eksikliğine işaret ediyor. Buna ek olarak; kurum içi ekiplerde nitelikli yapay zeka uzmanı bulunmaması (%35), YZ kullanımına bağlı yeni tehdit ve zafiyetlerin ortaya çıkması (%24) ve YZ tabanlı çözümlerin geliştirilmesi ile sürdürülebilirliğine ilişkin yüksek maliyetler (%19) kritik risk başlıkları arasında yer alıyor. Tüm bu unsurlar, YZ stratejilerinin operasyonel başarıya dönüşmesini zorlaştırırken, daha yapılandırılmış ve güçlü şekilde desteklenen bir yaklaşımın gerekliliğini ortaya koyuyor. Kaspersky CTO’su Anton Ivanov konuya ilişkin değerlendirmesinde şunları söylüyor: “Kuruluşlar yapay zekanın SOC’lere sağlayabileceği değerin farkında. Ancak deneme aşamasından gerçek operasyonel etkiye geçiş hâlâ zorlu bir süreç. Siber güvenlik alanında yaşanan yetenek açığına ek olarak YZ uzmanlığının da sınırlı olması, SOC bünyesinde kurum içi YZ kabiliyetleri geliştirmeyi arzu edilen ancak ulaşılması güç bir hedef haline getiriyor. Bu nedenle siber güvenlik şirketleri, amiral gemisi ürünlerine YZ destekli özellikler entegre etmeye yatırım yapıyor. Kaspersky olarak geçtiğimiz yıl boyunca B2B portföyümüz genelinde kapsamlı bir YZ destekli çözümler setini devreye aldık. Amacımız, daha gelişmiş tehditlere karşı zamanında tespit kapasitesini artırmak ve çözümlerimizi daha verimli ve kullanıcı dostu hale getirmek.” Başarılı ve güvenilir bir SOC kurmak ve işletmek için Kaspersky şu önerilerde bulunuyor: SOC kurulumunun ilk aşamasında ya da mevcut güvenlik operasyonlarınızı geliştirme sürecinde Kaspersky SOC Consulting hizmetlerinden yararlanın. Kapsamlı danışmanlık hizmetlerimiz, sağlam bir SOC mimarisi oluşturmanıza ve süreçlerinizi optimize etmenize yardımcı olur.Gelişmiş YZ kabiliyetleriyle güçlendirilen Kaspersky SIEM çözümüyle güvenlik performansınızı artırın. Bu çözüm, BT altyapınız genelindeki log verilerini merkezi olarak toplar, analiz eder ve saklar; bağlamsal zenginleştirme ve aksiyona dönüştürülebilir tehdit istihbaratı içgörüleri sunar. Çözüm yakın zamanda, dinamik bağlantı kütüphanesi (DLL) hijacking belirtilerini tespit edebilen YZ yeteneğiyle daha da güçlendirilmiştir.Her ölçekten ve sektörden kuruma yönelik, gerçek zamanlı koruma, tehdit görünürlüğü ile YZ destekli EDR ve XDR araştırma ve yanıt kabiliyetleri sunan Kaspersky Next ürün ailesiyle şirketinizi geniş bir tehdit yelpazesine karşı koruyun.Siber güvenlik ekibinizi, kuruluşunuzu hedef alan tehditlere ilişkin derinlemesine görünürlükle donatın Kaspersky Threat Intelligence’ın en güncel versiyonu, olay yönetimi döngüsünün tamamında zengin ve bağlamsal içgörüler sunarak siber risklerin zamanında tespit edilmesini sağlar. Çözüm, yakın zamanda YZ destekli açık kaynak istihbaratı (OSINT) arama yetenekleriyle güçlendirilerek yeni ve gelişen tehditlerin daha hassas biçimde ortaya çıkarılmasına katkı sağlamıştır. Kaynak: (KAHA) Kapsül Haber Ajansı

Şirketlerin %60'ı Güvenlik Sağlayıcısında Teknolojiden Önce Erişilebilir Desteğe Bakıyor Haber

Şirketlerin %60'ı Güvenlik Sağlayıcısında Teknolojiden Önce Erişilebilir Desteğe Bakıyor

Sektörde kartların yeniden dağıtıldığını belirten WatchGuard, sadece güvenlik araçlarını kurmanın artık yeterli olmadığını vurguluyor. WatchGuard’ın "Real Security for the Real World 2025" raporuna göre, şirketlerin %60'ı güvenlik sağlayıcısı seçerken "teknolojiden" önce "erişilebilir desteğe" bakıyor. Siber güvenlik pazarında yaşanan konsolidasyon, hizmet sağlayıcıların sunduğu değer teklifini kökten değiştiriyor. WatchGuard’ın "Real Security for the Real World 2025" raporunda yer alan analizler, MDR, XDR ve uyumluluk raporlaması gibi hizmetlerin sadece gelir artışı sağlamadığını, aynı zamanda bir MSP’nin operasyonel olgunluğunu ve müdahale yeteneğini kanıtlayan temel unsurlar olduğunu ortaya koyuyor. Ancak raporun en çarpıcı sonucu, müşteri sadakatini belirleyen asıl faktörün "insan unsuru" olduğunu gösteriyor. Verilere göre şirketlerin yaklaşık %60’ı, güvenlik sağlayıcısı seçerken destek kalitesini kilit bir faktör olarak görüyor. Daha da önemlisi, yöneticilerin %55'i sadece yetersiz destek ve yavaş yanıt süreleri nedeniyle hizmet sağlayıcılarını değiştiriyor. “Yöneticilerin %55’i 'Muhatap Bulamadığı' İçin Sağlayıcı Değiştiriyor” Rekabet avantajının artık teknolojiyi samimi insan ilişkileriyle birleştirmekten geçtiğini belirten WatchGuard Türkiye ve Yunanistan Ülke Müdürü Yusuf Evmez, “Siber güvenlikte teknoloji kritik bir temeldir, ancak tek başına bir farklılaştırıcı değildir. Gerçek fark, bir sorun yaşandığında karşınızda 'gerçek bir insan' bulabilmektir. Raporumuz gösteriyor ki, şirketlerin %60'ı için destek kalitesi, kullanılan araçlardan daha öncelikli. Yöneticilerin yarısından fazlası (%55), kriz anında ulaşılabilir bir muhatap bulamadığı için hizmet sağlayıcısını değiştiriyor. Bu nedenle 2026 vizyonumuzda, yapılandırılmış operasyonları ve bütünleşik güvenliği 'insan odaklı' bir yaklaşımla sunan MSP'ler kazanacak. Yatırımcılar ve müşteriler artık sadece 'koruyan' değil, süreçleri şeffaf yöneten ve her an 'yanında olan' iş ortaklarına güven duyuyor.” dedi. Sürdürülebilir Büyüme İçin "Bütünleşik ve İnsani" Yaklaşım WatchGuard, MSP’lerin uzun vadeli başarısı ve yatırımcı ilgisini canlı tutabilmesi için teknoloji ve insanı birleştiren bir yol haritası çiziyor. Buna göre; izleme, müdahale ve uyumluluğu tek bir çatı altında toplayan bütünleşik platformlar, destek kalitesinden ödün vermeden güvenliğin ölçeklendirilmesine olanak tanıyor. Ancak bu teknolojik gücün, teknolojinin arkasına saklanmayan ve müşterinin gerçek ihtiyaçlarına anında yanıt veren erişilebilir uzman ekiplerle desteklenmesi gerekiyor. Hızlı olay müdahalesi ve kesintisiz operasyon sürekliliği sağlayan bu model, müşteriyle olan diyaloğu ticari bir işlemden öteye taşıyarak, "güven temelli" ve sarsılmaz bir iş ortaklığına dönüştürüyor. Kaynak: (KAHA) Kapsül Haber Ajansı
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.